HOTĂRÂRE nr. 57 din 05.11.2013 CURTEA DE CONTURI publicat 27.12.2013
privind Raportul auditului tehnologiilor informaţionale cu elemente de performanţă „Care au fost progresele reale şi care sînt perspectivele automatizării proceselor în domeniul afacerilor interne?”
Trimiteri: 221 legate 35 nerezolvate 19 fără țintăActe din afara site-ului: 3 fără adresă
Roșu: trimitere recunoscută, încă fără legătură. Galben: legătura merge, dar textul sursei se contrazice. Gri: nu are legătură, iar motivul e cunoscut, de exemplu actul nu se află pe legis.md. Albastru: un document din afara legis.md. O parte a unui act al Uniunii Europene e legată de actul întreg pe EUR-Lex; fără adresă, rămâne doar marcată.
Nerezolvate (35)
- punctelor 2 - 4 Trimitere recunoscută: partea nu a fost găsită în acest act
- Anexa nr.2 Trimitere recunoscută: partea nu a fost găsită în acest act
- Anexa nr.1 Trimitere recunoscută: partea nu a fost găsită în acest act
- Anexa nr.4 Trimitere recunoscută: partea nu a fost găsită în acest act
- Anexa nr.3 Trimitere recunoscută: partea nu a fost găsită în acest act
- art. 25 Trimitere recunoscută: actul citat nu a fost identificat
- aceeași lege Trimitere recunoscută: actul citat nu a fost identificat
- pct. 5 Trimitere recunoscută: actul citat nu a fost identificat
- Regulamentul privind organizarea și funcționarea MTIC Trimitere recunoscută, fără legătură
- pct. 10 Trimitere recunoscută: actul citat nu a fost identificat
- alin.(10) Trimitere recunoscută: actul citat nu a fost identificat
- Regulamentul menționat Trimitere recunoscută, fără legătură
- Anexa nr.5 Trimitere recunoscută: partea nu a fost găsită în acest act
- Ordinului ministrului tehnologiei informaţiei şi comunicaţiilor nr. 78 din 01.06.2006 Trimitere recunoscută, fără legătură
- cap. II Trimitere recunoscută, fără legătură
- pct.21 Trimitere recunoscută: actul citat nu a fost identificat
- Planului de acţiuni pe anul Trimitere recunoscută, fără legătură
- pct. 2.3 Trimitere recunoscută: partea nu a fost găsită în acest act
- pct. 3.2.7 Trimitere recunoscută: partea nu a fost găsită în acest act
- pct.3.3 Trimitere recunoscută: partea nu a fost găsită în acest act
- pct. 4.2 Trimitere recunoscută: partea nu a fost găsită în acest act
- Anexa nr.1 Trimitere recunoscută: partea nu a fost găsită în acest act
- Anexa nr.2 Trimitere recunoscută: partea nu a fost găsită în acest act
- Anexa nr.3 Trimitere recunoscută: partea nu a fost găsită în acest act
- Anexa nr.4 Trimitere recunoscută: partea nu a fost găsită în acest act
- Ordinul ministrului tehnologiei informaţiei şi comunicaţiilor nr.78 din 01.06.2006 Trimitere recunoscută, fără legătură
- Ordinul ministrului tehnologiei informaţiei şi comunicaţiilor nr.94 din 17.09.2009 Trimitere recunoscută, fără legătură
- Ordinul ministrului tehnologiei informaţiei şi comunicaţiilor nr.106 din 20.12.2010 Trimitere recunoscută, fără legătură
- Anexa nr.5 Trimitere recunoscută: partea nu a fost găsită în acest act
- Anexa nr.2 Trimitere recunoscută: partea nu a fost găsită în acest act
- Ordinul ministrului tehnologiei informației și comunicațiilor nr.78 din 01.06.2006 Trimitere recunoscută, fără legătură
- Ordinul ministrului tehnologiei informației și comunicațiilor nr.78 din 01.06.2006 Trimitere recunoscută, fără legătură
- cap.IV Trimitere recunoscută, fără legătură
- pct.48 Trimitere recunoscută: partea nu a fost găsită în acest act
- Ordinul ministrului tehnologiei informației și comunicațiilor nr.78 din 01.06.2006 Trimitere recunoscută, fără legătură
Fără țintă (19)
Din afara site-ului: fără adresă (3)
Curtea de Conturi, în prezenţa viceministrului afacerilor interne dl Diaconu Serghei, şefului Poliţiei de Frontieră dl Purice Dorin, şefului Centrului cooperare poliţienească internaţională al Inspectoratului General al Poliţiei al Ministerului Afacerilor Interne dl Lecari Fredolin, directorului Biroului Migraţie şi Azil al Ministerului Afacerilor Interne dna Poalelungi Olga, şefului interimar al Serviciului tehnologii informaţionale al Ministerului Afacerilor Interne dl Chiriţa Dan, directorului Centrului Naţional Anticorupţie dl Chetraru Viorel, procurorului -şef al Secţiei tehnologii informaţionale şi investigaţii ale infracţiunilor în domeniul informaticii a Procuraturii Generale dl Soltan Veaceslav, precum şi a altor persoane responsabile din cadrul entităţilor auditate, călăuzindu-se de art.2 alin.(1) şi art.4 alin.(1) lit.a) din Legea Curţii de Conturi nr.261-XVI din 05.12.2008, a examinat Raportul auditului tehnologiilor informaţionale cu elemente de performanţă „Care au fost progresele reale şi care sînt perspectivele automatizării proceselor în domeniul afacerilor interne?”, efectuat la Ministerul Afacerilor Interne, precum şi la unele subdiviziuni subordonate şi servicii desconcentrate.
Misiunea de audit s-a realizat în temeiul art.28 şi art.31 din Legea nr.261-XVI din 05.12.2008 şi în conformitate cu Programul activităţii de audit a Curţii de Conturi pe anul 2013, avînd drept scop obţinerea probelor de audit competente, relevante şi rezonabile, întru susţinerea raţionamentelor, constatărilor şi concluziilor formulate în Raportul de audit, pentru înaintare de recomandări constructive, fiabile şi utile.
Auditul a fost planificat şi s-a efectuat potrivit Standardelor de audit ale Curţii de Conturi, Manualului de audit al performanţei şi Manualului de audit al tehnologiilor informaţionale, elaborate de către Curtea de Conturi în baza Standardelor Internaţionale de Audit.
Misiunea de audit şi-a propus să răspundă la următoarea întrebare:
Au fost atinse obiectivele scontate ce ţin de automatizarea proceselor şi serviciilor din sectorul afacerilor interne în vederea eficientizării activităţii instituţiilor din domeniu?
Examinînd rezultatele auditului, audiind Raportul prezentat şi explicaţiile persoanelor cu funcţii de răspundere prezente în şedinţa publică, Curtea de Conturi a constatat:
Reieşind din domeniul supus auditului, în conformitate cu procedurile aplicate şi aspectele evaluate, echipa de audit a identificat numeroase impedimente şi limitări, care au generat rezultate modeste în automatizarea proceselor în domeniul afacerilor interne. Situaţia curentă reprezintă un risc pentru capacitatea ministerului de a atinge obiectivele în domeniul tehnologiilor informaţionale şi comunicaţiilor, stabilite de cadrul legal.
Ministerul Afacerilor Interne este o instituţie de forţă, căreia îi revine un rol esenţial în asigurarea ordinii publice şi a securităţii naţionale. Spectrul de activităţi şi procese distincte pe care le desfăşoară este extrem de variat, motiv din care automatizarea activităţilor corespunzătoare la careva ramură implică arealuri complexe, ce depăşesc cadrul instituţional şi de competenţe directe ale ministerului.
Datorită caracterului complex şi extins al activităţilor în domeniul afacerilor interne, a fost atestată dependenţa directă de calitatea datelor (inclusiv din surse externe). Astfel, domeniile de activitate includ procese sau chiar etape întregi din sfera de responsabilitate a diferitor instituţii de stat, creînd dificultăţi considerabile în soluţionarea deficienţelor şi problemelor apărute pe parcurs.
În prezent, deşi s-au realizat numeroase activităţi ce vizau direct sau indirect dezvoltarea domeniului tehnologiilor informaţionale şi comunicaţiilor în cadrul Ministerului Afacerilor Interne şi automatizarea unor procese sau registre, se constată un nivel redus al performanţelor atinse la acest capitol şi o pondere scăzută a automatizării registrelor.
Misiunea de audit a identificat diferiţi factori şi numeroase impedimente, al căror efect, în mare parte, nu a putut fi atenuat din cauza lipsei de activităţi structurate la capitolul gestiunea riscurilor şi managementul proiectelor. Astfel, în contextul complexităţii aspectelor necesare automatizării, efectele negative au avut un impact considerabil, fiind amplificate de situaţia nefavorabilă în domeniul tehnologiilor informaţionale şi comunicaţiilor la nivel de ţară, de subfinanţarea domeniului şi reticenţa factorilor externi.
S-a identificat o flexibilitate redusă a instituţiilor responsabile de domeniul tehnologiilor informaţionale şi comunicaţiilor în ţară, datorită cărui fapt direcţiile strategice şi concepţiile nu au fost ajustate la situaţia şi capacităţile reale, precum şi nu s-au întreprins măsuri de redresare şi reanimare a situaţiei în cazurile de materializare a riscurilor.
În condiţiile dezavantajoase constatate şi descrise în Raportul de audit anexat, Ministerul Afacerilor Interne a obţinut unele rezultate în automatizarea evidenţei infracţiunilor, a monitorizării şi controlului traficului rutier, acestea fiind posibile datorită spiritului de entuziasm şi perseverenţei personalului antrenat nemijlocit în domeniu, fiind absentă componenta motivaţională.
Deşi extinderea domeniului de utilizare a sistemelor informaţionale şi valoarea datelor la luarea deciziilor par să fie tangibile, problemele existente în gestiunea tehnologiilor informaţionale şi comunicaţiilor, precum şi fluctuaţia masivă a cadrelor impun o abordare mai rezervată a perspectivelor.
Pentru a putea identifica căile univoce în abordarea problemelor existente la capitolul aplicarea pe larg a tehnologiilor informaţionale şi automatizarea proceselor, este primordială implicarea mai activă şi eficientă a Guvernului în gestiunea şi monitorizarea proiectelor de automatizare, stabilirea indicatorilor de progres, performanţă şi impact, precum şi în stabilirea corectă a priorităţilor de finanţare.
Dată fiind dependenţa considerabilă a proiectelor de automatizare de factorii externi, de existenţa numeroaselor impedimente, precum şi de nivelul redus al automatizării şi disponibilităţii datelor necesare pentru funcţionarea sistemelor informaţionale, Curtea de Conturi constată că în astfel de condiţii domeniul tehnologiilor informaţionale şi comunicaţiilor va fi supus unei stagnări continue.
Implicarea tuturor instituţiilor de stat care au domenii de responsabilitate aferente formării primare sau înregistrării datelor şi evenimentelor în crearea unui spaţiu informaţional integrat unic la nivel de ţară trebuie privită drept sarcină primordială, care urmează a fi promovată de Guvern şi de instituţiile abilitate în domeniu.
O prezentare detaliată a constatărilor misiunii de audit, precum şi recomandările de rigoare sînt expuse în Raportul de audit, care este parte integrantă a prezentei Hotărîri.
Reieşind din cele expuse, în temeiul art.7 alin.(1) lit.a), art.15 alin.(2) şi alin.(4), art.16 lit.c), art.34 alin.(3) din Legea Curţii de Conturi nr.261-XVI din 05.12.2008, Curtea de Conturi hotărăşte:
1. Se aprobă Raportul auditului tehnologiilor informaţionale cu elemente de performanţă „Care au fost progresele reale şi care sînt perspectivele automatizării proceselor în domeniul afacerilor interne?”, care se anexează la prezenta hotărîre.
2. Hotărîrea şi Raportul de audit se remit:
2.1. Ministerului Afacerilor Interne, Ministerului Justiţiei, Ministerului Finanţelor, Ministerului Tehnologiei Informaţiei şi Comunicaţiilor, Centrului de Guvernare Electronică, Inspectoratului General de Poliţie, Poliţiei de Frontieră, Biroului Migraţie şi Azil şi se recomandă acestora să ia atitudine, conform competenţelor, referitor la constatările auditului, întreprinzînd măsurile de rigoare în vederea implementării recomandărilor din Raportul de audit şi din prezenta hotărîre;
2.2. Procuraturii Generale, pentru asigurarea unui proces eficient de monitorizare şi dirijare a proceselor aferente reglementării interdepartamentale şi aprobării actelor interne în strictă conformitate cu prevederile Legii nr.216-XV din 29.05.2003 „Cu privire la Sistemul informaţional integral automatizat de evidenţă a infracţiunilor, a cauzelor penale şi a persoanelor care au săvîrşit infracţiuni” (în continuare – Legea nr.216-XV din 29.05.2003);
2.3. Guvernului, pentru informare şi luare de atitudine, precum şi pentru aducerea actelor sale normative în concordanţă cu:
a) Legea cu privire la registre nr.71-XVI din 22.03.2007, prin determinarea posesorului Registrului de stat al transporturilor şi Registrului de stat al conducătorilor de vehicule;
b) Legea nr.133 din 08.07.2011 „Privind protecţia datelor cu caracter personal”.
3. Se recomandă Cancelariei de Stat, în comun cu conducerea:
3.1. Procuraturii Generale, Ministerului Afacerilor Interne şi Ministerului Justiţiei, să elaboreze şi să înainteze Guvernului, spre aprobare, modificările şi ajustările în legislaţie, necesare realizării activităţilor de automatizare şi consolidare a spaţiului informaţional integrat al organelor de drept, întru asigurarea implicării eficiente şi necondiţionate a tuturor participanţilor la proces;
3.2. Ministerului Tehnologiei Informaţiei şi Comunicaţiilor:
3.2.1. să efectueze o evaluare a activităţilor trasate în documentele de politici ale Guvernului aferente realizării Programului strategic de modernizare tehnologică a guvernării (e-Transformare), cu lichidarea restanţelor la acest capitol, pentru a putea fi evaluate corect progresele, calculate beneficiile şi prevenite abaterile de la direcţiile stabilite;
3.2.2. să asigure respectarea principiilor care trebuie să stea la baza prestării serviciilor electronice, inclusiv prin digitizarea back-office şi reingineria proceselor, astfel garantînd calitatea şi integritatea procesului prin automatizarea completă a acestuia;
3.2.3. să identifice şi să aprobe, în baza celor mai bune practici şi metodologii internaţionale, cadrul de reglementare şi standardizare, reieşind din relevanţa şi importanţa domeniului tehnologiilor informaţionale şi comunicaţiilor, precum şi să prevadă pîrghii de aplicare a acestora în instituţiile de stat;
3.2.4. să elaboreze şi să aprobe cadrul de reglementare a domeniului certificării sistemelor informaţionale, precum şi a aspectelor de atribuire a valorii juridice informaţiei din cadrul circuitelor electronice;
3.2.5. să elaboreze şi să aprobe un cadru de metodologie fiabilă pentru evaluarea şi măsurarea indicatorilor de performanţă şi progres, necesare pentru gestiunea eficientă a proiectelor tehnologiilor informaţionale şi comunicaţiilor şi evaluarea plusvalorii;
3.2.6. să includă în regim prioritar în planurile de acţiuni proprii activităţile importante aferente promovării şi realizării acţiunilor legate de crearea Sistemului Informaţional Integrat al Organelor de Drept;
3.3. Institutului Naţional de Standardizare şi Metrologie, să asigure o informare eficientă periodică a instituţiilor de stat despre existenţa şi oportunitatea utilizării standardelor aferente domeniului gestionării tehnologiilor informaţionale şi comunicaţiilor, precum şi despre conţinutul acestora;
3.4. Centrului de Guvernare Electronică, să identifice posibilităţile şi să asigure transmiterea la balanţa Ministerului Afacerilor Interne a SI „E-Criminal Records online” în conformitate cu procedurile legale în vigoare şi prevederile contractului de achiziţionare.
4. Se recomandă Guvernului, în comun cu conducerea:
4.1. Ministerului Finanţelor, să asigure un proces continuu şi eficient de finanţare a proiectelor de automatizare, reieşind din priorităţile de dezvoltare strategică a domeniilor şi din importanţa acestora;
4.2. Ministerului Tehnologiei Informaţiei şi Comunicaţiilor, Centrului de Guvernare Electronică, Ministerului Afacerilor Interne, să asigure formarea capacităţilor interne de gestiune independentă şi calitativă a tuturor aspectelor tehnice necesare, reieşind din anvergura, complexitatea şi specificul funcţionării domeniului afacerilor interne, inclusiv prin identificarea posibilităţilor privind crearea unui Centru de calcul modern în cadrul Ministerului Afacerilor Interne, dotat conform cerinţelor standardelor internaţionale;
4.3. Procuraturii Generale, Centrului Naţional Anticorupţie, Ministerului Afacerilor Interne, Ministerului Justiţiei şi Serviciului Vamal:
4.3.1. să asigure lansarea unui proces de conlucrare şi consultare reciprocă în vederea respectării prevederilor Legii nr.216-XV din 29.05.2003, conform competenţelor;
3.2.2. să ajusteze cadrul intern metodologic şi de reglementare în conformitate cu perspectivele automatizării proceselor aferente Legii nr.216-XV din 29.05.2003;
4.4. Ministerului Muncii, Protecţiei Sociale şi Familiei, să examineze statutul personalului din domeniul tehnologiilor informaţionale şi comunicaţiilor în cadrul autorităţilor administraţiei publice centrale, precum şi nivelul de salarizare a acestuia, pentru a determina metode şi modele de motivare a lui, astfel încît să fie minimizată fluctuaţia cadrelor şi asigurate continuitatea şi durabilitatea procesului de dezvoltare a domeniului tehnologiilor informaţionale şi comunicaţiilor.
5. Prezenta hotărîre şi Raportul de audit se remit Preşedintelui Republicii Moldova, Parlamentului, Comisiei permanente juridice, numiri şi imunităţi a Parlamentului, pentru documentare şi luare de atitudine.
6. Despre implementarea recomandărilor auditului, precum şi despre măsurile întreprinse pentru executarea punctelor 2 - 4 din prezenta hotărîre, se va informa Curtea de Conturi în termen de 6 luni.
7. Prezenta hotărîre se publică în Monitorul Oficial al Republicii Moldova în conformitate cu art.34 alin.(7) din Legea Curţii de Conturi nr.261-XVI din 05.12.2008.
PREŞEDINTELE CURŢII DE CONTURI Serafim URECHEAN
Nr. 57. Chişinău, 5 noiembrie 2013.
RAPORT Auditul tehnologiilor informaţionale cu elemente de performanţă “Carea au fost progresele şi care sînt perspectivele automatizării proceselor în domeniul afacerilor inetrne?”
2.Abrevieri
| BCD | Banca Centrală de Date |
| BNC Interpol | Biroul Național Central Interpol |
| BNM | Banca Națională a Moldovei |
| BMA | Biroul Migrație și Azil |
| CGE | Centrul de Guvernare Electronică |
| CCPI | Centrul de Cooperare Poliţienească Internaţională |
| Contractul nr.159 | Contractul nr.159 din 19.12.2007 privind achiziția serviciilor de elaborare și implementare a produsului de program pentru Banca Centrală de Date a SIIA „de evidență a infracțiunilor, a cauzelor penale și a persoanelor care au săvîrșit infracțiuni” |
| DPR | Direcția Poliției Rutiere a Ministrului Afacerilor Interne (structură reorganizată în inspectoratul național de patrulare) |
| EUROPOL | Oficiul European de Poliţie |
| GIS | Sistem informaţional geografic (geographic(al) information system, spatial information system) |
| IDNP | Numărul de identificare de stat a persoanei fizice |
| IEC / CEI | Comisia Electrotehnică Internaţională / International Electrotechnical Commission |
| IGP | Inspectoratul General al Poliției |
| ITIL v.3 | Information Technology Infrastructure Library versiunea 3 - recomandări de bune practici în domeniul TI, elaborate de CCTA (Central Computer and Telecommunications Agency) al Marii Britanii |
| ISACA | Information Systems Audit and Control Association |
| ISO | Organizaţia Internaţională de Standardizare (International Organization for Standardization) |
| Î.S. „CRIS „Registru”” | Întreprinderea de stat „Centrul Resurselor Informaţionale de Stat „Registru”” |
| Î.S. „CTS” | Întreprinderea de stat „Centrul de telecomunicaţii speciale” |
| MAI | Ministerul Afacerilor Interne, subdiviziunile subordonate și serviciile desconcentrate |
| MTIC | Ministerul Tehnologiei Informaţiei şi Comunicaţiilor |
| MPay | Un serviciu prin care poți achita serviciile publice cu orice instrument de plată, la alegerea ta, cum ar fi cardul bancar, internet banking sau în numerar (Serviciul Guvernamental de Plăți Electronice) |
| M-Cloud | Platformă tehnologică comună a Guvernului Republicii Moldova, ce se implementează în baza tehnologiilor Cloud Computing |
| Ciclul PDCA | Planificarea activităților, procesului de îmbunătățire - Execuția planului (de îmbunătățire) - Verificarea lucrărilor executate - Acțiune pentru corectarea procesului (se adoptă acțiunea sau se abandonează, lansînd ciclul de la început) |
| RSP | Registrul de Stat al Populaţiei |
| SDLC | Ciclul de viață al produselor program (System Development Life Cycle) |
| SI | Sistem informațional |
| SIA | Sistem informațional automatizat |
| SIA RICC | Sistemul informațional automatizat „Registrul informaţiei criminalistice şi criminologice” |
| SII | Sistem informațional integrat |
| SIIA | Sistem informațional integrat automatizat |
| SIIOD | Sistemul informațional integrat al organelor de drept |
| SIIA EICPPSI | Sistemul informațional integrat automatizat de evidenţă a infracţiunilor, a cauzelor penale şi a persoanelor care au săvîrşit infracţiuni |
| SIIAMA | Sistemul informațional integrat automatizat „Migraţie şi Azil” |
| SM | Standardul Moldovei |
| SMSI | Sistem de Management al Securității Informației |
| SsBMA | Subsistemul Informațional al Biroului Migrație și Azil al SIIAMA |
| STI | Serviciul tehnologii informaționale al MAI |
| Strategia TIC a MAI | Strategia de Dezvoltare a Tehnologiilor Informaţionale şi de Comunicaţii (TIC) a Ministerului Afacerilor Interne pentru anii 2013-2015, aprobată prin Ordinul ministrului afacerilor interne nr.18 din 22.01.2013 |
| TIC | tehnologii informaţionale şi comunicaţii |
| TI | tehnologii informaţionale |
| VPN | Rețea virtuală privată (Virtual Privat Network) |
3.Sumar executiv
Curtea de Conturi a iniţiat auditul tehnologiilor informaţionale cu elemente de performanţă la MAI, în vederea identificării registrelor, serviciilor şi proceselor interne de interes sporit, evaluării modului de aplicare a tehnologiilor informaţionale pentru eficientizarea activităţilor aferente, precum şi localizării zonelor problematice.
Constatările şi concluziile din Raportul de audit servesc drept argument de sensibilizare pentru factorii implicaţi în procesul de reformă şi modernizare a domeniului afacerilor interne.
Conducerea ministerului și-a trasat obiective majore, a căror realizare va contribui în mod esențial la eficientizarea gestionării domeniului afacerilor interne, asigurarea ordinii publice și combaterea criminalității. În cadrul unor instituții subordonate ministerului au fost obținute rezultate bune în automatizarea proceselor, care urmează a fi fructificate pe deplin.
Urmare evaluării complexe a situației privind TIC în cadrul MAI, se remarcă cei mai importanți factori ce afectează acest domeniu. Deși, prin aprobarea Strategiei TIC a MAI[1], conducerea instituției a acceptat oficial rolul noilor tehnologii și și-a asumat importante sarcini și responsabilități, modul în care derulează reformele prezintă motiv de îngrijorare.
S-au identificat mai multe strategii, inițiate și implementate parțial pe parcursul anilor, care în mod direct sau indirect au vizat domeniul TIC la MAI. Cele mai importante activități au fost atestate în cadrul Strategiei Naţionale de edificare a societăţii informaţionale – „Moldova electronică”[2] şi în Planurile de acţiuni privind realizarea acesteia[3],[4]. Evaluarea activităților aferente desfășurării acțiunilor din cadrul strategiilor denotă un nivel redus de realizare a obiectivelor.
Dezvoltarea strategică generală a instituţiei nu include, drept părți componente, direcţiile, obiectivele, resursele, termenele de realizare şi cheltuielile necesare în domeniul TIC. În acest aspect, nu a fost efectuat un studiu de fezabilitate sau o analiză amplă a oportunităţilor și a nivelului optimal al investiţiilor, bazate pe o argumentare tehnico-financiară, cu stabilirea domeniilor de risc.
Documentele existente nu sînt parte a unui proces integru de dezvoltare aprobat, cu un plan detaliat de acţiuni. Deşi se întreprind unele acţiuni, acestea nu corespund aspiraţiilor iniţiale, iar documentele aferente nu se revizuiesc şi nu se actualizează. Situația creată determină eforturi sau investiţii ineficiente, în scopuri care la un moment dat nu vor corespunde necesităţilor reale sau direcţiillor strategice selectate.
Reieşind din criticismul aplicării și gestionării eficiente a TIC şi din faptul că acestea sînt parte indispensabilă a activităţii entităţii, orice abordare sau acţiune de dezvoltare trebuie să fie corelată şi să corespundă direcţiei şi perspectivelor de dezvoltare a instituţiei în ansamblu.
Finanțarea insuficientă și managementul ineficient al proiectelor au rezultat în stagnarea dezvoltării TIC în domeniul afacerilor interne. În evoluţie, ponderea cheltuielilor destinate dezvoltării domeniului TIC în totalul cheltuielilor aferente domeniului afacerilor interne, în anul 2012, a constituit 0,52% (4,7 mil. lei).
MAI, în calitate de actor-cheie în domeniul ordinii publice, precum și al administrării activelor de importanță statală, n-a asigurat o gestiune eficientă a banilor publici în cadrul achiziționării unor SI, precum și o monitorizare adecvată a executării unor contracte importante. Astfel, cheltuielile efectuate de către MAI în domeniul TI n-au generat rezultatele scontate, și aceasta datorită implicării necorespunzătoare a managementului MAI în procesul de implementare a proiectelor și de asigurare a respectării cadrului legal, precum și admiterii deficiențelor în funcționarea instrumentelor manageriale interne aferente monitorizării executării contractelor.
În contextul evaluării situației curente, performanțelor obținute și furnizării de plusvaloare, au fost constatate rezultate modeste, perspectivele de remediere în perioadele apropiate fiind incerte. Situația curentă este rezultatul interpolării mai multor factori interni și externi și al amplificării efectelor acestora, din cauza implicării ineficiente a factorilor de decizie, responsabili de fiecare element în parte. Cele mai importante cauze (factori) care au determinat performanțele (rezultatele) reduse în automatizarea proceselor interne sînt următoarele:
Dispersarea și divizarea activităților și responsabilităților aferente gestionării domeniului TIC, precum și existența de proiecte variate, cu domenii conexe dezvoltate separat, urmare cărui fapt au fost posibile investiții în domenii cu activități acoperite parțial sau integral de alte proiecte.
Comunicarea și colaborarea ineficientă cu alte instituții de stat.
Disponibilitatea și exactitatea redusă a datelor externe necesare.
Managementul ineficient al proiectelor și nerespectarea cadrului legal în domeniul proiectelor TIC.
Implicarea insuficientă a conducerii unor instituții din cadrul ministerului la toate etapele proiectelor TIC.
Reticența și rezistența personalului care trebuie să participe nemijlocit la toate etapele realizării proiectelor.
Dotarea insuficientă cu tehnică de calcul.
Fragmentarea excesivă a domeniilor de automatizare și interoperabilitatea redusă a soluțiilor.
Implicarea superficială a MTIC în realizarea politicii statului și respectarea cadrului legal în domeniul TIC, fapt ce a avut efecte negative asupra proiectelor în domeniu din cadrul MTIC, în special asupra celor ce vizează activitatea mai multor instituții de stat.
Suplimentar cauzelor menționate, trebuie evidențiate și cele mai importante riscuri, care pot să se materializeze, sau deja au avut impact negativ, și anume:
Fluctuația cadrelor, datorită nivelului redus de salarizare.
Ineficiența și descrierea insuficientă a proceselor interne.
Modificările frecvente sau considerabile în cadrul legal.
Problemele tehnice și de compatibilitate, precum și persistența nivelului redus de eficiență a automatizării înregistrării și evidenței primare a obiectelor și evenimentelor. Lipsa de clasificatoare și nomenclatoare actuale și crearea/utilizarea celor proprii.
Dublarea responsabilităților și suprapunerea activităților efectuate în regim automatizat și în mod tradițional.
Planificarea ineficientă a mijloacelor financiare și subfinanțarea activităților importante.
Utilizarea soluțiilor elaborate de la zero și dependența de careva agenți economici sau persoane fizice.
Documentarea necorespunzătoare a proceselor, deficiențele în planificarea proceselor de mentenanță și dezvoltare.
Nestabilirea proprietarilor datelor și, respectiv, a responsabililor de înregistrarea primară a acestora.
Lipsa sistemelor de indicatori de progres, performanță și de impact.
Principalele constatări de audit vin să accentueze urmările negative asupra gestionării domeniului afacerilor interne, în general, precum și asupra proiectelor separate, în particular.
Evaluările generale asupra gestiunii domeniului TIC în baza contrapunerii cu standardele naționale și internaționale, precum și cu bunele practici au relevat următoarele aspecte importante care urmează a fi îmbunătățite, cu înaintarea recomandărilor în vederea ameliorării situației și excluderii pe viitor a efectelor nocive:
Lipsește concordanța între direcțiile strategice de dezvoltare a domeniului afacerilor interne și cele din sectorul TIC.
Este reglementat insuficient domeniul TIC, lipsesc politici și proceduri exacte și actuale pentru procesele de bază.
Activele (inclusiv informația) nu au fost supuse inventarierii, nu au fost clasificate și nu sînt desemnați proprietarii acestora.
Nu este implementată gestionarea riscurilor nici la nivel de instituție, nici la nivel de proiecte separate.
Necesită a fi îmbunătățite asigurarea securității informației și protecția datelor cu caracter personal.
Trebuie creată o infrastructură comună de comunicații, precum și unități funcționale pentru suport, consultanță și instruire.
Realizarea Strategiei TIC a MAI urmează a fi calificată drept o foaie de parcurs, care să reprezinte un indicator al maturității instituției și capacității acesteia de a face față provocărilor progresului, întru reformarea eficientă a activității și obținerea de plusvaloare. Integrarea aspectelor de gestionare a sectorului TIC în obiectivele strategice ale oricăror activități în domeniul afacerilor interne și consolidarea capacităților tehnice și umane interne vor fi cu siguranță un factor determinant al reușitei rezultatului final.
Prezentul Raport de audit are ca obiectiv prezentarea către instituțiile vizate a unor recomandări fiabile și oportune, în suportul îmbunătățirii situației curente, excluderii riscurilor și efectelor acestora, precum și creșterii performanțelor și obținerii plusvalorii.
4.Introducere
Reforma administraţiei publice centrale (RAPC), demarată în decembrie 2005[5], urma să modernizeze instituţiile autorităţilor publice. Sistemul afacerilor interne (în general) şi MAI (în special) au fost parte a acestui proces. RAPC a identificat cauzele serviciilor publice de proastă calitate şi soluţiile care urmau a fi adoptate. S-a efectuat o analiză funcţională complexă a instituțiilor publice, fiind recomandată restructurarea acestora într- o manieră care modifică rolul şi funcţiile lor (cu încercarea de a se evita suprapunerile), dezvoltarea resurselor umane şi capacităţilor instituţionale.
Instrumentul naţional de planificare strategică - Strategia naţională de dezvoltare instituţională pentru anii 2008-2011[6] a creat un cadru nou pentru avansarea reformelor, urmărind apropierea politicilor naţionale de cele europene. O acţiune distinctă a vizat „modernizarea poliţiei în scopul eficientizării, democratizării şi sporirii responsabilităţii faţă de comunitate”, care presupunea realizarea unor obiective verificabile.
Dat fiind faptul că în cadrul MAI s-au identificat SI de diferită anvergură, precum și proiecte variate în domeniul automatizării proceselor, domeniul supus auditului a fost selectat reieșind din raționamente bazate pe identificarea impactului și importanței sistemelor, precum și din actualitatea acestora. Astfel, suplimentar sistemelor informaționale selectate, a fost evaluată gestiunea domeniului TIC per ansamblu, pentru a identifica problemele și limitările existente și a prezenta eventuale soluții de ameliorare a situației și de excludere pe viitor a riscurilor.
Planul de dezvoltare instituţională a MAI (PDI) 2009-2011[7] se referă la activitatea poliţienească şi urma să vină cu un set de soluţii privind:
alinierea la standardele şi principiile europene de funcţionare a sistemului afacerilor interne: modernizare, optimizare, democratizare, demilitarizare;
dezvoltarea şi monitorizarea politicilor bazate pe un parteneriat durabil, transparent şi pro-activ în vederea îmbunătăţirii prestării serviciilor;
implementarea unui nou sistem poliţienesc, cu management modern, responsabil şi orientat la necesităţile comunităţii, iar în domeniul automatizării unor procese ale afacerilor interne urma a fi: dezvoltat Sistemul informațional integrat automatizat de evidenţă a infracţiunilor, a cauzelor penale şi a persoanelor care au săvîrşit infracţiuni (de facto, activități realizate în aprilie 2012, utilizarea unei părți din funcționalitățile SIIA fiind inițiată în ianuarie 2013); definitivat Proiectul „Implementarea mijloacelor tehnice moderne de supraveghere a traficului rutier” (acțiuni care urmează a fi definitivate în decembrie 2013); precum și implementat SI de circulaţie a documentelor electronice (la momentul actual, sistemul dat se pilotează în cadrul MAI).
Concepţia de reformare a MAI a fost adoptată de către Guvern în decembrie 2010[8], iar foaia de parcurs pentru implementarea acesteia a fost elaborată în iunie 2011[9], în cadrul căreia s-au trasat activități aferente dezvoltării domeniului TIC, care nu sînt realizate.
De menționat că activități importante aferente dezvoltării TIC în domeniul afacerilor interne au fost prevăzute în cadrul Strategiei Naţionale de edificare a societăţii informaţionale – „Moldova electronică”[10] şi în Planurile de acţiuni privind realizarea acesteia[11],[12], și anume: dezvoltarea Sistemului informațional integrat automatizat de evidenţă a infracţiunilor, a cauzelor penale şi a persoanelor care au săvîrşit infracţiuni (activități planificate pentru perioada anilor 2007 -2010) și crearea SIA „Migrația” (activități planificate pentru anul 2008).
În cadrul Programului strategic de modernizare tehnologică a guvernării (e-Transformare)[13], precum și în cadrul documentelor de politici prin care acesta este pus în aplicare și reglementat[14],[15] s-au prevăzut, spre realizare, crearea și implementarea serviciului electronic „e-Cazier”. Activități similare au fost stabilite și în cadrul acțiunilor nr.11- nr.15 din Planul de acţiuni privind implementarea Concepţiei SIA „Registrul informaţiei criminalistice şi criminologice” şi a e-serviciilor pentru anii 2011-2012[16]. Acțiunile în cauză s-au realizat parțial, fiind elaborat doar produsul de program pentru recepţionarea cererilor în vederea perfectării certificatelor de cazier judiciar în regim online.
Reieșind din ponderea crescîndă a volumului de date disponibile doar în format digital, precum și din necesitatea optimizării proceselor interne prin automatizarea lor, dependența MAI de tehnologiile moderne se manifestă nu doar la prelucrarea masivelor de date și la utilizarea sistemelor informaționale, dar și la constatarea și investigarea încălcărilor de legislație în domeniul TIC. În contextul celor expuse, capacitatea internă a MAI în domeniul TIC ar trebui să devină un aspect strategic prioritar de dezvoltare.
În prezent sînt bine cunoscute efectele dezastruoase ale crimelor cibernetice și ale altor încălcări în spațiul TI sau cu utilizarea acestora, fiind înregistrată o creștere permanentă a numărului acestora. Conform unui studiu efectuat de compania Symantec în anul 2010, infracționalitatea informatică a costat omenirea mai mult decît piața mondială a drogurilor, iar numărul vulnerabilităților informaționale crește, în medie, cu 40%-50% anual. În aceste circumstanțe, rolul MAI în domeniu este esențial, fiind mandatorie dezvoltarea capacităților și competențelor nu doar ale subdiviziunilor specializate (Centrul pentru combaterea crimelor informatice al Inspectoratului naţional de investigaţii al Inspectoratului General al Poliţiei), ci și ale personalului în întregime, începînd cu consolidarea capacităților STI.
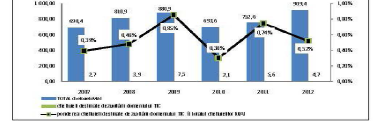
Finanțarea domeniului afacerilor interne din contul bugetului de stat înregistrează o creștere în anul 2012, față de anul 2007, cu 31,7%, iar a cheltuielilor destinate dezvoltării domeniului TIC – cu 74,1%. (Evoluţia cheltuielilor efectuate în domeniul afacerilor interne, precum şi a cheltuielilor destinate dezvoltării domeniului TIC, în perioada anilor 2007-2012, este reflectată în Diagrama nr.1.)
Diagrama nr.1: Evoluţia cheltuielilor efectuate în domeniul afacerilor interne, precum şi a cheltuielilor destinate dezvoltării domeniului TIC, în perioada anilor 2007-2012[17]
mil.lei
Sursă: Informaţii statistice prezentate de MAI
În evoluţie, ponderea cheltuielilor destinate dezvoltării domeniului TIC în totalul cheltuielilor aferente domeniului afacerilor interne, la 31.12.2012, a constituit 0,52%, fiind cu 0,22 puncte procentuale mai mică față de anul 2011, iar faţă de anul 2007 – cu 0,13 puncte procentuale mai mare. Reieșind din ponderea acestora, investițiile în domeniul TI au fost orientate, în special, spre crearea și dezvoltarea Sistemului informațional integrat automatizat de evidenţă a infracţiunilor, a cauzelor penale şi a persoanelor care au săvîrşit infracţiuni (6,8 mil. lei) și SsBMA (1,0 mil. lei), ce reprezintă 29,4% din totalul cheltuielilor destinate dezvoltării domeniului TIC, în perioada anilor 2007-2012 (26,5 mil.lei), restul mijloacelor financiare (18,7 mil.lei) fiind cheltuite pentru achiziția unor SI, a lucrărilor de mentenanță a SI, precum și pentru achiziția tehnicii de calcul (inclusiv a hardware-lui, necesar funcționării Sistemului informațional integrat automatizat de evidenţă a infracţiunilor, a cauzelor penale şi a persoanelor care au săvîrşit infracţiuni, în valoare de 3,2 mil.lei). Analiza contractării de către MAI a lucrărilor de elaborare a sistemelor informaționale este redată în Anexa nr.2 la prezentul Raport de audit.
Ca rezultat al conștientizării situației deplorabile în domeniul TIC, precum și în scopul realizării acţiunii nr.38.1 din Planul de acţiuni pentru anul 2012 privind implementarea Programului de dezvoltare strategică al MAI pentru perioada anilor 2012-2014[18], MAI a aprobat Strategia TIC pentru anii 2013-2015 și Planul de acţiuni privind implementarea acesteia[19]. Deși Strategia, precum și Planul de acţiuni stabilesc 16 acțiuni imediate pe termen scurt, menite să diminueze problemele identificate în domeniul TIC, fiind numiţi principalii actori și evaluate resursele necesare pentru implementarea acestora, realizarea acțiunilor trasate pentru anul 2013 întîrzie. Astfel, doar 1 acțiune din 5 planificate a fost realizată parțial, și anume - crearea STI în cadrul MAI (la momentul actual nu este aprobat Regulamentul acesteia, situație descrisă în continuare). Dintre acțiunile nerealizate se exemplifică următoarele:
auditul intern privind situaţia TIC;
definirea arhitecturii pe scară largă;
implementarea sistemului complex de administrare tehnică şi monitorizare continuă a sistemelor informaţionale;
armonizarea cadrului normativ departamental în domeniul TIC şi securităţii informaţionale.
Datorită creșterii considerabile a dependenței tuturor aspectelor vieții de TIC, tot mai des procesele importante devin dependente, total sau parțial, de noile tehnologii. Conștientizînd importanța acceptării provocărilor în domeniul modernizării activității sale, MAI a lansat procesul de unificare și centralizare a gestiunii TIC prin instituirea STI. Centralizarea gestiunii TIC se desfășoară treptat, iar luînd în calcul domeniile vaste acoperite de instituțiile din subordinea MAI, în cadrul acestora va fi nevoie de păstrat unități structurale proprii în domeniu.
Trebuie remarcată comunicarea ineficientă a instituțiilor responsabile de realizarea procesului de reformare a domeniului TIC, motiv din care se atestă necesitatea solicitării de către MAI a unei colaborări mai strînse cu MTIC, Cancelaria de Stat și CGE.
5.Sfera şi abordarea auditului
Curtea de Conturi, în calitate de instituţie care realizează auditul public extern, fiind motivată de interesul sporit din partea societăţii, organismelor internaţionale şi a donatorilor străini privind reformarea sectorului afacerilor interne prin implementarea şi utilizarea eficientă a TIC, a iniţiat şi a efectuat auditul tehnologiilor informaţionale cu elemente de performanţă în domeniul respectiv.
Auditul s-a axat, în mare parte, pe identificarea registrelor, serviciilor şi proceselor interne de interes sporit şi pe evaluarea modului de aplicare a tehnologiilor informaţionale pentru eficientizarea activităţilor aferente. Suplimentar au fost evaluate principalele probleme, limitări şi riscuri în aplicarea noilor tehnologii necesare pentru realizarea reformelor şi interacţiunii informaţionale cu alte instituţii de stat, dar şi alte probleme existente în domeniu, fiind propuse unele metode şi căi de ameliorare a situaţiei.
Reieşind din nivelul scăzut de automatizare a proceselor aferente exercitării atribuţiilor, precum şi din numeroasele neajunsuri ale principalelor sisteme informaţionale, abordarea de audit a fost una bazată pe probleme, prin identificarea riscurilor şi limitărilor, precum şi a eventualelor metode de ameliorare a situaţiei întru eficientizarea activităţii instituţiilor din domeniu.
Acţiunile de audit au fost iniţiate în scopul localizării zonelor în care rezultatele activităţii manageriale au înregistrat un nivel redus, precum şi identificării şi analizei din diferite perspective a cauzelor care le-au generat, cu formularea recomandărilor menite să îmbunătăţească managementul în domeniu, să excludă riscurile, să minimizeze efectul deficienţelor existente şi să eficientizeze utilizarea resurselor.
Obiectivul general al auditului a constat în evaluarea eficienței, eficacității și economicității inițiativelor de automatizare a proceselor în domeniul afacerilor interne prin prisma furnizării de rezultate, obținerii de plusvaloare și respectării cadrului legal specific, cu identificarea problemelor şi limitărilor cu care se confruntă domeniul, dar şi a metodelor şi căilor adecvate de optimizare a rezultatelor.
Obiectivul specific al auditului urmează să răspundă la întrebarea: „Au fost atinse obiectivele scontate ce ţin de automatizarea proceselor şi serviciilor din sectorul afacerilor interne în vederea eficientizării activităţii instituţiilor din domeniu?”
În acest Raport de audit sînt expuse constatările şi concluziile principale ale auditului, precum şi recomandările privind remedierea neajunsurilor constatate, considerate a fi relevante pentru entităţile auditate, Parlament, Guvern, societate, partenerii internaţionali, precum şi pentru alte părţi interesate.
În această conjunctură, se doreşte ca prezentul Raport de audit să servească drept un demers de sensibilizare a factorilor implicaţi în procesul de reformă şi modernizare a domeniului afacerilor interne, atît în ce priveşte identificarea şi alocarea resurselor suficiente pentru accelerarea implementării tehnologiilor moderne performante, cît şi privind creşterea stabilităţii, utilităţii şi eficienţei acestora, prin clarificarea unor aspecte tehnice, metodologice şi procedurale.
Domeniul de aplicare a auditului şi Metodologia de audit sînt expuse în Anexa nr.1.
6.Constatările de audit
Obiectivul auditului: „Au fost atinse obiectivele scontate ce ţin de automatizarea proceselor şi serviciilor din sectorul afacerilor interne în vederea eficientizării activităţii instituţiilor din domeniu?”
Domeniul afacerilor interne reprezintă activități strategice și de securitate națională, a căror gestionare nu poate fi separată de tehnologiile moderne, care au devenit parte indispensabilă atît a inițiativelor de reformare, cît și a sferei de competență directă, necesară onorării responsabilităților stabilite de Constituție și cadrul legal. În prezent, vectorul dezvoltării domeniului TIC în cadrul MAI este caracterizat de numeroase neajunsuri și lacune, astfel încît automatizarea proceselor interne nu a înregistrat succese notorii sau performanțe tangibile aspirațiilor, domeniul fiind afectat de efectele gestiunii defectuoase, fragmentării responsabilităților și managementului neadecvat al proiectelor.
6.1.Prezentarea generală a situației în domeniul TIC
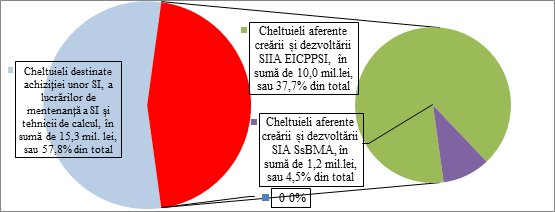
În perioada anilor 2007-2012, MAI a efectuat cheltuieli pentru dezvoltarea domeniului TIC în sumă de 26,5 mil.lei. În anul 2012, cheltuielile au constituit 4,7 mil. lei, ce reprezintă 0,52% din volumul total, fiind înregistrată o diminuare față de anul 2011 cu 0,9 mil.lei (5,6 mil.lei). Mijloacele respective au fost utilizate pentru achiziția unor SI, a lucrărilor de mentenanță a SI și a tehnicii de calcul, pentru crearea și dezvoltarea unor elemente ale SIIA de evidenţă a infracţiunilor, a cauzelor penale şi a persoanelor care au săvîrşit infracţiuni și a Subsistemului informațional al Biroului Migrație și Azil, precum și pentru achiziția hardware-lui necesar funcționării SIIA de evidenţă a infracţiunilor, a cauzelor penale şi a persoanelor care au săvîrşit infracţiuni. Cheltuielile aferente dezvoltării domeniului TIC în perioada anilor 2007-2012 sînt reflectate în Diagrama nr.2.
Diagrama nr.2: Cheltuielile aferente dezvoltării domeniului TIC în perioada anilor 2007-2012
  |
| Denumirea activităților | Total cheltuieli, mil. lei | Ponderea,% |
| Cheltuieli destinate achiziției unor SI, a lucrărilor de mentenanță a SI și tehnicii de calcul | 15,3 | 57,8 |
| Cheltuieli aferente creării și dezvoltării SIIA EICPPSI | 10,0 | 37,7 |
| Cheltuieli aferente creării și dezvoltării SIA SsBMA | 1,2 | 4,5 |
| TOTAL GENERAL | 26,5 | 100,0 |
Sursă: Informaţii prezentate de MAI
În calitate de instituție-cheie în asigurarea ordinii publice și a securității naționale, MAI este antrenat în variate procese complexe, arealul cărora acoperă inevitabil spațiul de competențe ale mai multor instituții de stat. Reformele al căror responsabil direct a fost MAI, sau urmau să aibă impact asupra domeniului afacerilor interne, au stabilit obiective și sarcini importante.
Datorită caracterului complex și multidimensional al proiectelor de automatizare, ministerul s-a confruntat cu impedimente esențiale, ce țin de disponibilitatea redusă de date externe, implicarea insuficientă a instituțiilor de stat (inclusiv a celor de specialitate) și de existența lacunelor considerabile în cadrul legal și cel metodologic. Deopotrivă cu factorii externi menționați, au fost identificate impedimente și neajunsuri considerabile, cu caracter preponderent local, care, în linii generale, pot fi controlate și gestionate de MAI.
Cele mai importante inițiative și proiecte în domeniul TIC au vizat automatizarea:
proceselor aferente evidenței infracțiunilor, combaterii crimelor și criminalității;
unor registre importante necesare pentru formarea și funcționarea SIIOD;
domeniului migrației și azilului;
procesului de monitorizare și control al traficului rutier.
Suplimentar celor menționate, în calitate de sarcini prioritare în automatizarea domeniului afacerilor interne, remarcăm necesitatea formării SII al Poliției de Frontieră[20], automatizarea registrelor și digitalizarea serviciilor în conformitate cu principiile stabilite în cadrul legal.
Deși în legislația Republicii Moldova sînt reglementate mai multe aspecte importante în domeniul TIC, precum și au fost aprobate un șir de standarde în domeniu, situația curentă nu permite asigurarea unui nivel tolerant al securității, integrității, disponibilității și veridicității datelor. Totodata, în prezent, nu este reglementat domeniul certificării sistemelor informaționale, precum și aspectele de atribuire a valorii juridice informației din cadrul circuitelor electronice. Cele menționate au fost aduse la cunoștință Guvernului și în cadrul misiunilor precedente de audit[21],[22]. În aceste condiții, nu există o bază legală clară pentru excluderea metodelor tradiționale de efectuare a proceselor interne și eliminarea purtătorilor de hîrtie din circulația datelor atît în cadrul unor instituții în parte, cît și la nivel de țară. Deși acest domeniu nu este reglementat suficient, nici puținele standarde și norme existente nu se aplică în cadrul instituțiilor de stat. Cu toate că, în majoritatea cazurilor, concepțiile, sarcina tehnică și chiar unele acte interne fac trimitere expresă la legislația existentă, sau la unele standarde internaționale, acestea se respectă parțial ori se neglijează. Principalele acte legale și normative în domeniul TIC care trebuie aplicate de către instituțiile de stat sînt prezentate în Anexa nr.4.
Cele expuse se datorează, în mare parte, lipsei de cunoștințe în domeniu, precum și implicării insuficiente a conducerii instituțiilor respective în domeniul dat.
Alte motive importante ale aplicării superficiale a prevederilor legislației în domeniul TIC sînt:
Comunicarea ineficientă a MTIC cu alte autorități publice.
Limitările financiare ale domeniului TIC și neglijarea necesităților de a investi în baza de reglementare în favoarea achiziționării de produse.
Imposibilitatea asigurării instituțiilor de stat cu personal specializat suficient, datorită fluctuației masive a cadrelor.
Promovarea și monitorizarea ineficientă a aplicării prevederilor legale în domeniu.
Crearea și dezvoltarea TIC ținîndu-se cont doar de documentele de politici aprobate de Guvern (Concepții), care, în majoritatea cazurilor, sînt învechite și nu reflectă situația actuală din domeniu și, respectiv, nu acoperă toate business-procesele necesare automatizării.
Deși au fost atestate neajunsuri considerabile în aplicarea pe scară largă a standardelor și normelor în domeniul TIC, instituțiile de stat continuă inițiativele de automatizare, iar accentul asupra surselor de informare la luarea deciziilor tot mai des este pus pe versiunea electronică a datelor.
Prioritățile misiunii de audit au constat în identificarea metodelor și căilor optime de aplicare treptată a standardelor în domeniul TIC, fără afectarea funcționării acestora și reieșind din posibilitățile reale.
În condițiile actuale, eforturile prioritare ale entităților trebuie orientate spre schimbarea accentelor în dezvoltare:
de la tentative de automatizare complexă și expansivă spre automatizare în baza posibilităților reale și disponibilității datelor necesare;
de la decizii politice spre decizii manageriale bazate pe studii de fezabilitate;
de la extinderea arealului de aplicare a TIC spre extinderea capacităților interne și a culturii personalului în domeniul TIC;
de la dublarea activităților efectuate în mediul TI și în mod tradițional spre excluderea treptată a activităților efectuate în mod tradițional, pentru care pot fi asigurate la nivel tolerant securitatea, integritatea, veridicitatea, disponibilitatea și exactitatea datelor;
de la delegarea atribuțiilor aferente proceselor de automatizare către personalul tehnic spre creșterea capacităților și instruirea continuă a personalului (inclusiv a managementului).
S-a constatat neintercalarea obiectivelor strategice în domeniu cu cele ale TIC, activitățile fiind caracterizate de un nivel ridicat de dispersare și izolare. Astfel, factorii interni și cei externi au condiționat nivelul scăzut de realizare a obiectivelor de automatizare. Urmează a fi remarcată persistența mai multor zone cu efect major, ale căror performanțe nu au permis atingerea nivelului scontat în aplicarea tehnologiilor moderne și automatizarea proceselor. Urmare acțiunii factorilor interni și externi nefavorabili, realizarea obiectivelor importante stabilite a fost compromisă în mod direct, fiind atestate performanțe reduse, iar perspectivele pe termen scurt și mediu nu prezintă certitudine. Dintre factorii ce urmează a fi abordați în regim prioritar, au fost evidențiați cei ce țin de gestiunea domeniului TIC în cadrul MAI.
6.2.Gestiunea TIC
6.2.1. Managementul proiectelor – mentenanța sistemelor informaționale
Există neajunsuri considerabile în gestiunea proiectelor TIC, astfel fiind afectate rezultatul final și eficiența investițiilor
În cadrul analizelor efectuate pentru procesele de achiziționare, implementare sau elaborare a sistemelor informaționale, au fost identificate lacune considerabile în documentarea, precum și în respectarea tuturor etapelor proceselor ciclului de viață.
O îngrijorare suplimentară prezintă lipsa de clarviziune a modului de dezvoltare și întreținere a sistemelor informaționale. De regulă, nu sînt evaluate și planificate cheltuielile reale de mentenanță, datorită gestiunii ineficiente a proiectelor și lipsei de regulamente interne sau de persoane calificate în gestiunea proiectelor. În aceste condiții, precum și din cauza achiziționării de sisteme informaționale elaborate de la zero sau a elaborării acestora în interiorul instituției, MAI devine dependent de anumiți furnizori sau persoane-cheie, fapt ce poate duce inevitabil la eșecul proiectelor sau la cheltuieli ineficiente.
Planificarea cheltuielilor pentru mentenanța și dezvoltarea sistemelor informaționale deseori nu este bazată pe analize complexe și calcule exacte, fapt ce creează impedimente în argumentarea obținerii finanțării, precum și în acoperirea unor cheltuieli neplanificate.
Conducerea MAI nu asigură o gestiune adecvată a proiectelor de automatizare, astfel încît investițiile în domeniul TIC să fie bazate pe capacitățile reale de asimilare și mentenanță, disponibilitatea de date necesare, posibilitățile de finanțare adecvată a tuturor etapelor ciclului de viață. În lipsa analizelor de rigoare ale aspectelor și domeniilor menționate, sînt admise investiții în domenii pentru care perspectivele de obținere a plusvalorii nu sînt reale. Astfel, accentuăm necesitatea concentrării asupra domeniilor și activităților pentru care există toate premisele și condițiile necesare realizării cu succes, dar și asupra fructificării beneficiilor și a plusvalorii.
Pentru un domeniu atît de critic și strategic, precum este cel al MAI, în cazul soluțiilor de automatizare, o deosebită atenție trebuie acordată continuității proceselor, precum și redundanței soluțiilor, pentru a nu compromite procesele de bază. Astfel, este importantă utilizarea produselor recunoscute la nivel internațional ce se livrează „la pachet” (COTS[23]), în locul celor elaborate de la zero. Doar în așa mod va putea fi evitată necesitatea înlocuirii totale a soluțiilor în cazul necesității efectuării de ajustări și va fi exclusă dependența de un agent economic sau de un grup restrîns de persoane.
În cazul înlocuirii totale a soluției, vor exista probleme considerabile de migrare a datelor, business-logicii și a funcționalităților, ceea ce poate compromite considerabil continuitatea și fiabilitatea procesului și va rezulta în necesitatea utilizării paralele a soluției vechi și celei noi. Deși în cazul achiziționării de soluții gata cheltuielile inițiale vor fi mai mari, beneficiile se vor obține în urma excluderii situațiilor descrise în continuare, precum și datorită posibilității de diversificare a soluțiilor de mentenanță. În acest context, se exemplifică cazul SsBMA, cînd BMA este total dependent de furnizorul soluției tehnice și orice modificare a sistemului poate să se transforme în investiții ineficiente.
Suplimentar beneficiilor legate de continuitatea proceselor și de nivelul mai înalt al fiabilității soluțiilor, precum și de posibilitatea obținerii de economii în procesele de mentenanță și ajustare, trebuie accentuate următoarele aspecte, esențiale pentru entitate în cazul utilizării soluțiilor livrate „la pachet”. Astfel:
Acestea sînt în continuă dezvoltare și, de obicei, actualizările, ajustările și corectările pentru erori sînt livrate gratuit;
Este asigurată continuitatea suportului în cazul trecerii la sisteme de operare noi;
Sînt elaborate în conformitate cu standardele internaționale în domeniul securității și protecției datelor;
Există mai multe persoane calificate care pot asigura mentenanța și ajustarea soluției;
Soluția se dezvoltă continuu, la necesitate fiind posibilă preluarea de funcționalități tehnice noi;
În mod obișnuit, există o pistă de audit pentru evaluarea sistemului, la fel ca și alte facilități de monitorizare și analiză;
Sînt excluse căile și metodele de manipulare a datelor;
Sînt încorporate instrumente de raportare și de schimb de date etc..
În contextul celor expuse și reieșind din criticismul domeniului, este evidentă necesitatea concentrării asupra utilizării de soluții gata, astfel fiind posibilă obținerea de beneficii considerabile și de plusvaloare în termene și perspective de lungă durată. Acest scenariu poate fi realizat și va reprezenta o abordare inteligentă doar în cazul desfășurării reingineriei proceselor, pentru a asigura eficiența tentativei de automatizare și excluderea dublării eforturilor.
Cheltuielile efectuate de către MAI la achiziționarea unor sisteme informaționale n-au generat rezultatele scontate
MAI n-a asigurat o gestiune adecvată a banilor publici în cadrul achiziționării unor SI, precum și o monitorizare adecvată a executării unor contracte importante, datorită implicării necorespunzătoare a managementului MAI în procesul de implementare a contractelor și de asigurare a respectării cadrului legal.
În rezultatul auditului, s-a constatat că, urmare lipsei de continuitate în planificarea și finanțarea cheltuielilor pentru dezvoltarea domeniului TIC, proiecte majore nu au fost realizate. În acest context, se exemplifică dezvoltarea defectuoasă a SIIA EICPPSI, ceea ce nu a permis realizarea mai multor obiective de automatizare, inclusiv a unor registre care urmau să constituie baza SIIOD, și, ca rezultat, situația dată a avut un impact negativ asupra reformării domeniului afacerilor interne în întregime. Astfel, deși într-un șir de acte normative au fost prevăzute diferite termene de creare și implementare a SIIA EICPPSI (perioada anilor 2005-2007[24], 2007-2010[25],[26]), iar conform prevederilor contractuale[27] - anii 2007-2009, în final, acesta urma a fi funcțional în anul 2010 și, respectiv, urmau a fi automatizate un șir de Registre, și anume:
Registrul informaţiei criminalistice şi criminologice[28] (ce urma a fi format în baza SIIA EICPPSI)[29];
Registrul de stat al armelor[30];
Registrul de stat al accidentelor rutiere[31].
Se remarcă că finanțarea proiectului în cauză a fost fragmentată pe parcursul anilor 2007-2012 și, respectiv, produsul a fost livrat cu întîrziere față de planurile inițial aprobate. Astfel, către septembrie 2009 au fost transmise MAI elementele SIIA și lucrările de instalare, ajustare și testare a complexului de programe. Ulterior (decembrie 2011) au fost transmise lucrările de instalare, ajustare și testare a complexului de programe, de pregătire a doi administratori ai BCD și a doi ingineri pentru exploatarea sistemului de operare, precum și lucrările aferente suportului tehnic.
Totodată, prestatorul de servicii, contrar clauzelor contractuale, a facturat serviciile pentru suportul tehnic (în sumă de 1,46 mil.lei) în decembrie 2011 și, respectiv, MAI a efectuat achitarea acestora în avans, deși serviciile respective urmau a fi executate și, respectiv, achitate după introducerea definitivă în exploatare industrială a SIIA, începînd cu 01.04.2012, lunar, proporțional costului total al acestui serviciu. S-a constatat că, la momentul efectuării auditului, MAI nu dispunea de careva documente care ar confirma executarea lucrărilor respective.
În afară de aceasta, prestatorul de servicii a automatizat business-procesele aferente contravențiilor şi a persoanelor care au săvîrşit contravenții, precum și a Registrului de stat al accidentelor rutiere în conformitate cu prevederile Codului cu privire la contravenţiile administrative[32]. Pentru respectarea prevederilor Codului contravențional[33], urmau a fi operate modificări în soluția tehnică. Ca urmare, MAI a decis fragmentarea obiectului supus automatizării și dezvoltarea separată a soluției tehnice privind evidența contravențiilor și accidentelor rutiere.
În contextul celor expuse, se atestă extinderea considerabilă în timp a executării prevederilor contractuale, fapt ce a rezultat în ratarea obiectivelor și fragmentarea acestora în mai multe soluții tehnice.
Avînd în vedere cele menționate, precum și necesitatea stringentă a MAI de a automatiza business-procesele aferente evidenței contravențiilor şi a persoanelor care au săvîrşit contravenții, precum și a Registrului de stat al accidentelor rutiere, ministerul a contractat suplimentar următoarele lucrări și servicii:
în anul 2009 – modernizarea și extinderea bazei operative automatizate de date a Direcției Poliției Rutiere „Registrul contravențiilor administrative și mijloacelor de transport supuse reviziei tehnice”, precum și extinderea SIA „Evidența contravențiilor în domeniul circulației rutiere și a punctelor de penalizare acumulate în baza sancțiunilor aplicate”, cu crearea modulului „Eliberarea Cazierului contravențional” (în sumă totală de 0,6 mil.lei);
în anul 2012 – implementarea SIA „Registrul de stat al accidentelor rutiere”; a bazei operative automatizate de date a Direcției Poliției Rutiere de evidență a datelor statistice; a Web Service de integrare, interacțiune și schimb informațional de date, precum și a bazei operative a Direcției generale poliție ordine publică privind evidența cauzelor contravenționale și a persoanelor care le-au săvîrșit (în sumă totală de 1,0 mil. lei).
Obiectele contractelor menționate constau în automatizarea a două module care au fost și subiect al achiziției SIIA EICPPSI, astfel unele și aceleași obiecte de automatizare fiind achiziționate de două ori și, ca rezultat, s-a majorat costul de creare a acestora cu 1,6 mil. lei.
O situație similară a fost atestată de misiunea de audit și la contractarea serviciilor de elaborare a programului (soft) pentru SsBMA, unele și aceleași lucrări fiind achiziționate de două ori, prin intermediul a 2 contracte în valoare totală de 1,0 mil. lei (cum ar fi: modulul de schimb informațional de date și interacțiune cu celelalte subsisteme ale SIIA „Migrație și Azil”). Se relevă că ultimul contract a fost atribuit neregulamentar prin procedura de achiziții publice „dintr-o singură sursă”.
Cele menționate denotă nerespectarea prevederilor art.69 din Legea nr. 96-XVI din 13.04.2007[34], care stipulează că autoritatea contractantă nu are dreptul să divizeze achiziţia prin încheierea de contracte separate în scopul aplicării unei alte proceduri de achiziţie decît procedura care ar fi fost utilizată în conformitate cu prezenta lege, în cazul în care achiziţia nu ar fi fost divizată.
Un alt aspect ce reprezintă deficiențe și neajunsuri în procesul de achiziție și realizare a contractelor TI este acceptarea unor condiții total neavantajoase, expuse în acordul de licență, care este parte a contractelor privind elaborarea SsBMA. Astfel, oricare ajustări sau modificări ale SsBMA, sau implicarea terților în gestiunea sistemului se pot realiza doar cu acordul furnizorului, acestuia aparținîndu-i drepturile exclusive asupra produsului. Prevederile menționate generează o dependență totală a BMA de furnizor, în aspectele ce țin de mentenanță, dezvoltarea ulterioară și extinderea SsBMA. Situația dată reprezintă un risc major în contextul necesității integrării ulterioare (în conformitate cu Concepția) a mai multor componente funcționale ale instituțiilor implicate în proces și creării SIIAMA propriu-zis.
Cele relatate demonstrează existenţa deficienţelor în planificarea de către MAI a cheltuielilor pe termen scurt şi mediu, lipsa transparenţei în cadrul unor proceduri de achiziţii publice finanţate de la bugetul de stat, neexercitarea adecvată a atribuţiilor de către conducerea MAI și a BMA, precum şi lipsa unui control adecvat din partea acestora.
În cadrul MAI nu sînt reglementate și nu se aplică criteriile de măsurare și evaluare a performanțelor, plusvalorii și impactului
Bunele practici și standardele internaționale stipulează clar dependența directă a eficienței proiectelor TIC de obținerea beneficiilor financiare directe sau indirecte. În prezent, toate proiectele TIC din cadrul MAI sînt lansate în lipsa efectuării analizelor și stabilirii indicatorilor, necesare pentru calculul plusvalorii. Deseori implementarea sistemelor informaționale nu exclude păstrarea metodelor tradiționale, astfel dublîndu-se eforturile. Pentru proiectele TIC în cadrul MAI, precum și în alte instituții de stat nu este stabilit cadrul de reglementare pentru indicatorii de performanță și progres, astfel calculul plusvalorii nu poate fi efectuat, dar și gestiunea progreselor în realizarea proiectelor este dificilă.
Gestiunea eficientă a TIC este afectată de fluctuația cadrelor, fiind necesară o abordare complexă în baza celor mai bune practici internaționale
Este bine cunoscută problema fluctuației cadrelor calificate din sectorul public în cel privat. În cazul TIC, acest fenomen are un impact considerabil, fiind constatate dependența de persoanele-cheie (inclusiv din cadrul furnizorilor de soluții) și dependența directă de elaboratorii externi.
În cadrul STI al MAI, în urma retragerii statutului de funcționar public și calificării specialiștilor în domeniul TIC drept personal tehnic, a fost constatată o fluctuație masivă a personalului, majoritatea persoanelor-cheie demisionînd și, în rezultat, agravîndu-se situația, care și așa era dificilă.
În aceste condiții, asigurarea unei gestiuni adecvate a domeniului TIC și excluderea situațiilor neprevăzute par a fi irealizabile. Reieșind din cele menționate și în condițiile unui nivel redus de implementare a controalelor generale în minister, precum și în instituțiile din subordine, centralizarea gestiunii TIC poate genera riscuri suplimentare și rezulta în efecte negative considerabile. Astfel, inițial trebuie asigurate metode sigure de atragere și de menținere a specialiștilor calificați, pentru a exclude amplificarea problemelor existente în domeniu și crearea de situații nedorite.
Practica internațională vine cu recomandări și exemple eficiente în acest domeniu. Asigurarea securității și continuității dezvoltării domeniului TIC poate fi atinsă doar prin reglementarea eficientă și documentarea proceselor, precum și prin aplicarea standardelor și a bunelor practici. Reieșind din bunele practici și din standardele internaționale, există cîteva domenii strategice ce trebuie dezvoltate în regim prioritar, care sînt valabile și în cazul MAI. Aceste domenii, în mare parte, coincid cu procesul de aplicare a controalelor generale în cadrul implementării Sistemului de Management al Securității Informației. În acest context, putem evidenția următoarele domenii:
Documentarea corectă a tuturor etapelor ciclului de viață al produselor software;
Inventarierea activelor;
Implementarea instrumentelor de evaluare și gestionare a riscurilor;
Implementarea unui Sistem de Management al Securității Informației.
Deși majoritatea acestor aspecte se regăsesc în Strategia TIC a MAI, la momentul actual nu au fost înregistrate progrese vizibile, din motivul lipsei de resurse atît financiare, cît și umane.
Concluzionînd cele menționate, trebuie accentuată necesitatea asigurării unui nivel cît mai înalt de implementare a controalelor generale, divizării distincte a domeniilor de responsabilitate, cu posibilitatea externalizării treptate a unor activități, precum și identificării căilor de motivare suplimentară sau salarizare adecvată a specialiștilor de bază. O abordare eficientă ar fi orientarea spre soluții gata, recunoscute pe plan internațional, a căror deservire și ajustare ar putea fi realizate de mai multe companii (astfel asigurîndu-se libera concurență și, respectiv, economicitatea și continuitatea), precum și excluderea dependenței de anumite persoane, deși costurile de achiziționare pot fi mai mari.
6.2.2. Evaluarea controalelor generale TI
Gestionarea conformă a domeniului TIC și implementarea controalelor trebuie să fie realizate în baza standardelor și bunelor practici internaționale
Separarea (divizarea) responsabilităţilor este unul dintre cele mai importante aspecte ale securităţii unui sistem informațional, indiferent dacă este vorba despre securitatea unei instituții, unui sistem, sau doar a unei funcții separate. ISO/IEC 27001:2005[35] este un standard prin care se pot reglementa politicile şi procedurile de securitate la nivel de organizaţie sau de unitate funcţională, adresate în scopul definit prin procesul de implementare a unui SMSI.
Implementarea SMSI, în mare parte, este bazată pe aplicarea mai multor instrumente, cum ar fi: politici, standarde, proceduri și ghiduri, precum și alte activități conexe cu controalele generale TI. În condițiile în care SI gestionează date cu caracter personal sau secret, capacitatea instituției de a gestiona adecvat activele informaționale și de a asigura la un nivel înalt securitatea acestora este o condiție-cheie necesară aplicării unui management decizional eficient.
În cadrul misiunii de audit au fost evaluate controalele generale TI din cadrul BMA, Poliției de Frontieră și STI. Evaluările realizate s-au bazat pe chestionarea și analiza rezultatelor în conformitate cu prevederile standardelor în domeniul securității informaționale și cu bunele practici în domeniu. Rezultatele evaluării denotă un nivel redus de implementare a controalelor generale TI și deficiențe considerabile în documentarea proceselor conexe. Din motiv că constatările vin să precizeze sau să detalieze problemele identificate în cadrul Strategiei TIC, etalarea separată a careva aspecte s-a efectuat doar în contextul efectelor nemijlocite asupra domeniilor de automatizare evaluate în cadrul misiunii, fiind descrise în compartimentele respective. Au fost identificate numeroase domenii care necesită îmbunătățiri. Astfel, cel mai problematic aspect care necesită a fi îmbunătățit, întru asigurarea unei gestiuni eficiente a domeniului TIC în cadrul MAI (în întregime) și al instituțiilor subordonate (în particular), trebuie considerat abordarea constructivă de către conducere a implementării pe scară largă a instrumentelor manageriale și procedurilor, prin adoptarea politicilor în domeniile securității informaționale, gestionării riscurilor, managementului performanței și managementului resurselor (activelor). Concluziile particulare privind efectul deficiențelor și neajunsurilor controalelor generale asupra gestionării anumitor domenii vor fi elucidate în cadrul evaluării domeniilor respective.
O preocupare firească pentru conducerea entității trebuie să fie atît dezvoltarea capacităților interne, cît și posibilitatea demonstrării către factorii interesați (alte instituții și societate) a politicii interne în domeniul asigurării securității informației. O abordare adecvată a acestui subiect ar trebui să constituie acceptarea provocărilor și inițierea procesului de implementare pe scară largă a standardelor în domeniu.
La nivel național sînt adoptate mai multe standarde în domeniul TIC, care, de obicei, reprezintă standarde internaționale ISO/IEC[36],[37],[38],[39],[40]. Familia ISO/IEC 27000 cuprinde standarde de securitate publicate în comun de către Organizaţia Internaţională pentru Standardizare şi Comisia Electrotehnică Internaţională. Seria standardelor în cauză oferă recomandări cu privire la cele mai bune practici de gestionare a informaţiilor de securitate şi de control al riscurilor în contextul unui SMSI. Acestea reprezintă un domeniu larg de aplicare, care acoperă mai mult decît intimitatea, confidențialitatea și problemele de securitate tehnice sau TI.
Notă: Nivelul redus de aplicare și implementare a standardelor acceptate/adaptate în țară relevă lipsa de conlucrare dintre instituțiile de stat, MTIC și Institutul Național de Standardizare și Metrologie. O informare eficientă a instituțiilor de stat despre existența și oportunitatea utilizării a careva standarde, precum și despre conținutul acestora va permite ameliorarea situației în domeniul gestionării TIC.
Avînd în vedere natura dinamică a informaţiilor de securitate, SMSI cuprinde în sine un concept continuu de feedback şi îmbunătăţire a activităţilor conform ciclului Deming PDCA (plan-do-check-act[41]) de abordare continuă. Etapele proiectării şi implementării SMSI, conform ISO/IEC 27001:2005, într-un mod sintetizat și generalizat, sînt prezentate în Anexa nr.3.
Avantajele unui SMSI sînt regăsite în reducerea riscurilor la adresa securităţii informaționale şi în abordarea structurată şi standardizată a sistemului informaţional. Familiarizarea conducerii instituției cu problemele legate de securitatea informaţională şi controalele asociate va determina, în mod direct, îmbunătăţirea mediului de control, implicînd, în acelaşi timp, revizia cu regularitate a politicilor şi procedurilor de securitate.
Abordarea profesionistă a managementului riscurilor şi asigurarea consistenţei de securitate în schimbul de informații între componentele sistemelor informaționale vor duce la creşterea capacităţii de identificare şi tratare a riscurilor.
O abordare general aplicabilă, indiferent de domeniul de activitate al instituției, va determina eliminarea necesității de evaluare separată a sistemelor şi de implementare a controalelor individuale (pentru sisteme informaționale variate), constituindu-se un model comun pentru implementarea unor controale specifice. Astfel, SMSI poate asigura o reducere a costurilor de securitate, prin adoptarea „celor mai bune practici” ale domeniului TIC, concentrînd efortul pe implementarea controalelor.
În concluzie, reducerea costurilor de operare şi administrare a securităţii se identifică prin următoarele:
Instituția îşi poate alege singură setul de acţiuni ce se implementează în baza analizelor cost-beneficiu;
Poate fi demonstrată conformitatea cu alte acte normative;
Excluderea potenţialelor incriminări juridice.
Politicile şi procedurile de lucru formalizate reprezintă un mecanism prin care se poate măsura şi îmbunătăţi performanța securităţii informaţiilor, asigurînd un cadru de lucru general, dar și specific oricărei instituții. În afară de beneficiile nemijlocite, obținute datorită unui SMSI implementat eficient, trebuie evidențiate și cele legate de respectarea cadrului legal și excluderea situațiilor critice. În aspectul relațiilor cu alte instituții de stat, demonstrarea corespunderii standardelor internaționale în domeniul securității informaționale va crea premise și condiții pentru o colaborare eficientă și fiabilă în domeniul TIC. În condițiile cînd majoritatea sistemelor informaționale din instituțiile de stat sînt afectate de lipsa datelor și a interacțiunii cu alte sisteme, abordarea securității într-o manieră constructivă, structurată și univocă va permite atingerea unor obiective strategice importante în domeniul TIC. Deși certificarea în conformitate cu standardele internaționale este un pas extrem de important în demonstrarea dorinței și capacităților instituției de a asigura la un nivel înalt securitatea activelor TI, acest fapt nicidecum nu trebuie transformat într-o procedură formală, urmînd a fi consolidate și exploatate la maximum capacitățile interne, întru îmbunătățirea continuă a performanțelor și obținerea de plusvaloare.
Este necesară consolidarea capacităților auditului intern pentru a asigura managementul superior cu instrumente fiabile necesare gestiunii eficiente și auditării specializate a domeniului TIC
Institutul Auditorilor Interni[42] a definit auditul intern ca „ activitate independentă şi obiectivă, care dă unei organizaţii o asigurare în ceea ce priveşte gradul de control asupra operaţiunilor, o îndrumă pentru a-i îmbunătăţi opţiunile şi contribuie la adăugarea de plusvaloare. Auditul intern ajută această organizaţie să-şi atingă obiectivele, evaluînd într-o abordare sistematică şi metodică procesele sale de management al riscurilor, de control şi guvernare, făcînd propuneri pentru a le consolida eficacitatea.” În condițiile în care deciziile manageriale manifestă dependență crescîndă de TIC, constatăm schimbarea perspectivei privind auditul intern - de trecere treptată de la conformitate la consultanţă concretizată în monitorizarea în timp real a activităţii instituției prin intermediul sistemelor integrate, precum şi la consultanţă oferită pentru îmbunătăţirea infrastructurii TIC. În prezent, deși MAI dispune de unitate structurală responsabilă de auditul intern, misiuni specializate sau orientate spre evaluarea domeniului TIC nu au fost desemnate, fiind doar efectuată o inventariere a infrastructurii existente în cadrul MAI.
6.2.3. Schimbul de date, dependența sistemelor informaționale de sursele externe
Funcţiile de bază ale MAI sînt stabilite în Regulamentul privind organizarea şi funcţionarea Ministerului Afacerilor Interne, structura şi efectivul-limită ale aparatului central al acestuia[43]. Putem concluziona că MAI reprezintă o structură complexă, funcționarea eficientă a căruia fiind interdependentă de obținerea unor rezultate fiabile, ca urmare a bunei dezvoltări și gestiuni a domeniului TIC.
Calitatea informației este factorul principal ce poate condiționa obținerea de progrese calitative în reforma și dezvoltarea MAI
Sursele de informație necesare exercitării atribuțiilor sînt extrem de variate și deseori procesele de obținere a acesteia reprezintă metode și proceduri moral învechite. O transformare spectaculoasă practic nu este posibilă, motiv din care eforturile trebuie concentrate asupra unei planificări strategice adecvate, precum și asupra realizării necondiționate a sarcinilor trasate în acest sens.
Asigurarea accesului la informație poate fi divizată în două categorii, în dependență de originea acesteia:
Procesul de formare și proprietatea datelor aparține MAI.
Obținerea datelor din exterior.
Despre problemele majore în formarea datelor primare, precum și în gestionarea resurselor informaționale de bază, a nomenclatoarelor și clasificatorilor oficiali s-a menționat de repetate ori în Rapoartele Curții de Conturi[44],[45],[46],[47],[48]. Situația creată constituie impedimente considerabile în dezvoltarea TI și aplicarea eficientă a acestora în cadrul instituțiilor de stat. Totodată, MAI, la fel ca și alți proprietari importanți de date, fiind responsabil de formarea și gestionarea corectă a acestora, în aceeași măsură este responsabil de situația creată, dată fiind necesitatea partajării operative de date. În condițiile create, este esențială reglementarea adecvată a domeniului, pentru asigurarea continuității, eficacității și oportunității proceselor de automatizare, prelucrare și transmitere de date, precum și de securizare a acestora.
Disponibilitatea, exactitatea și calitatea redusă a datelor externe creează impedimente considerabile în funcționarea domeniului afacerilor interne
Deoarece specificul activității MAI presupune accesul la date operative și veridice nu numai din cadrul instituțiilor de stat, disponibilitatea acestora poate avea un rol decisiv în preîntîmpinarea sau contracararea mai multor infracțiuni.
Centrul de Cooperare Poliţienească Internaţională este singura structură specializată din cadrul IGP al MAI în domeniul cooperării poliţieneşti internaţionale, specializată în schimbul de date şi informaţii operative la nivel internaţional în domeniul combaterii criminalităţii transfrontaliere, cu statut de direcţie operațională în subordinea IGP. CCPI urmează să asigure legăturile operative dintre subdiviziunile IGP, MAI şi autorităţile de aplicare a legii din străinătate, inclusiv prin intermediul canalelor de legătură ale INTERPOL, EUROPOL, SELEC, CCPESE. Totodată, CCPI gestionează fluxul informaţional de interes operativ aferent cooperării internaţionale, derulată de structurile specializate ale IGP și MAI sau de alte autorităţi de aplicare a legii din Republica Moldova, prin canalele disponibile.
Reieșind din prevederile „Interpol’s rules on the processing of data”, consultarea informației din bazele de date ale Organizației Internaționale de Poliție Criminală (în continuare – OIPC) Interpol sau preluarea a careva date din acestea urmează să reprezinte obiectul unor acorduri între Oficiul Național Interpol (BNC Interpol) și autoritatea respectivă. Reprezentanții BNC Interpol au afirmat că în prezent nu există acorduri valabile privind schimbul de date sau accesul la careva din bazele de date ale OIPC Interpol. Luîndu-se în calcul caracterul sensibil și confidențial al datelor, stipularea și respectarea exactă a condițiilor și normelor legale sînt esențiale. Astfel, considerăm necesară semnarea cît mai urgentă a acordurilor privind accesarea/procesarea datelor din bazele de date ale OIPC Interpol de către instituțiile de stat, conform competențelor.
În urma discuțiilor cu responsabilii din cadrul BNC Interpol, au fost elucidate cîteva aspecte care pot limita accesul instituțiilor de stat la bazele de date ale OIPC Interpol, și anume:
Capacitățile limitate ale serverelor BNC Interpol, prin care urmează a fi efectuat schimbul de date. În cazul necesității executării unui număr mare de interpelări consecutive, serverele vor fi suprasolicitate și vor ceda.
Nu există un generator care ar putea asigura o autonomie suficient de mare la deconectările energiei electrice. Deși astfel de cazuri au fost înregistrate destul de rar, efectele sînt critice. Astfel, dacă serverele BNC Interpol nu funcționează, datele nefiind disponibile, instituțiile ce beneficiază de date nu vor avea acces la acestea. În cazul Poliției de Frontieră, această situație poate duce la omiterea de la verificare a mai multor persoane sau unități de transport.
În cadrul misiunii de audit au fost identificate neajunsuri în procedurile aferente înregistrării mijloacelor de transport, care au tangență directă cu obținerea operativă a datelor din bazele de date ale OIPC Interpol. În acest context, exemplificăm că DÎTCCA[49] a Î.S. „CRIS „Registru”” nu are acces la bazele de date ale OIPC Interpol. Astfel, la solicitarea înregistrării mijlocului de transport, verificarea în baza de date SMV[50] nu are loc, pentru mijlocul de transport fiind eliberate plăcuțele de înmatriculare și certificatul de înmatriculare provizoriu.
Verificarea se efectuează ulterior, prin prezentarea de către Î.S. „CRIS „Registru”” către BNC Interpol a listelor cu mijloacele de transport pentru care a fost solicitată perfectarea certificatelor de înmatriculare. Listele sînt prezentate pe suport de hîrtie, iar verificarea acestora durează pînă la 24 de ore. Chiar dacă careva din mijloacele de transport au fost identificate în baza de date SMV, persoana care a solicitat înregistrarea mijlocului de transport aflat în căutare nu poate fi privată de dreptul asupra acestuia (mijlocul de transport fiind deja înregistrat). Deoarece Î.S. „CRIS „Registru”” realizează activități comerciale și nu intră în categoria instituțiilor care pot beneficia de acces la bazele de date ale OIPC Interpol, în condițiile existente o astfel de situație nu poate fi depășită.
În contextul celor relatate anterior, remarcăm că Curtea de Conturi a solicitat Guvernului aducerea în concordanță a actelor sale cu Legea nr.71-XVI din 22.03.2007[51], însă pînă în prezent nu a fost desemnat posesorul Registrului de stat al transporturilor și al Registrului de stat al conducătorilor de vehicule. Acordul privind utilizarea datelor din bazele de date ale OIPC Interpol urmează a fi încheiat între BNC Interpol și posesorul registrelor respective. Astfel, în lipsa cadrului normativ de rigoare, nu poate fi soluționată problema privind verificarea mijloacelor de transport înainte de înregistrare și eliberarea plăcuțelor de înmatriculare.
Nivelul redus de eficiență, constatat în procesul de interacțiune informațională a instituțiilor de stat cu BNC Interpol, se poate materializa în cazul verificării mijloacelor de transport la traversarea frontierei de stat. Astfel, mijloacele de transport doar în momentul traversării frontierei prin punctele de trecere controlate de autoritățile oficiale moldovenești urmează verificarea obligatorie în baza de date a OIPC Interopl. În realitate, există cazuri cînd înregistrarea mijloacelor de transport aflate în căutare în bazele de date ale OIPC Interpol are loc după o posibilă traversare a frontierei. Conform celor relatate, un mijloc de transport furat poate traversa frontiera Republicii Moldova înainte de a fi declarat în căutare conform bazelor de date ale OIPC Interpol. Astfel, în condițiile descrise mai sus, cînd nu se efectuează verificări repetate asupra aflării în căutare a mijloacelor de transport care au traversat punctele de trecere controlate de autoritățile moldovenești, în cazurile cînd înregistrarea privind aflarea în căutare e efectuată după traversarea frontierei, pot fi identificate patru scenarii cu risc sporit în care mijloacele de transport aflate în căutare:
pot fi înregistrate pe teritoriul Republicii Moldova;
pot fi înregistrate pe teritoriul din stînga Nistrului;
pot fi dezasamblate și vîndute la piese;
pot intra pe teritoriul Republicii Moldova prin teritoriul din stînga Nistrului.
În condițiile create, pentru excluderea riscurilor menționate, ar fi oportună suprapunerea periodică (repetată) a listelor mijloacelor de transport care au traversat frontiera dar încă nu au părăsit țara prin punctele autorizate de trecere cu bazele de date ale OIPC Interpol, iar în cazul depistării coincidențelor - transmiterea datelor necesare (inclusiv privind persoanele aflate în mijlocul de transport respectiv la traversare). Aceste acțiuni sînt importante, deoarece, după cum s-a menționat, mijlocul de transport ar putea traversa frontiera de stat înainte de a fi anunțat în căutare internațională și plasat în bazele de date ale OIPC Interpol.
A fost identificat un exemplu elocvent al materializării riscurilor aferente eficienței procesului de verificare a mijloacelor de transport. În acest context, se relevă cazul înmatriculării repetate a unui mijloc de transport care se afla în căutare. Astfel, un cumpărător de bună credință a achiziționat mijlocul de transport menționat pe teritoriul țării de la alt proprietar, care a importat unitatea de transport, drept urmare, acestuia fiindu-i eliberate plăcuțele și certificatul de înmatriculare. La înregistrarea tranzacției la DÎTCCA nu au fost depistate încălcări, pentru că în urma verificărilor listelor mijloacelor de transport la OIPC Interpol nu era semnalizată aflarea în căutare a unității de transport. Astfel, deși fusese eliberate plăcuțele de înmatriculare și certificatul tehnic provizoriu noului posesor al unității de transport, acestuia i-a fost sistat dreptul de utilizare a acesteia, deoarece abia la acel moment (după efectuarea tranzacției) s-a constatat că mașina era în căutare.
În contextul expus și în conformitate cu Hotărîrea Guvernului nr.834 din 07.07.2008[52], MAI trebuie să identifice posibilități tehnice și financiare, prin elaborarea instrumentelor necesare suprapunerii (verificării bidirecționale) datelor despre persoanele fizice și unitățile de transport, care trebuie să se acumuleze în Sistemul informaţional integrat al Poliţiei de Frontieră și în alte baze de date disponibile (naționale și internaționale), la subiectul depistării infracțiunilor și excluderii riscurilor.
6.2.4. MAI deține un rol major în asigurarea securității și combaterea criminalității cibernetice
Capacitățile MAI în domeniul TIC reprezintă un factor esențial în exercitarea obligațiunilor legale în domeniul securității cibernetice, astfel fiind necesare consolidarea capacităților interne și ajustarea cadrului legal
MAI, pe lîngă faptul că este un actor important în formarea și gestionarea mai multor seturi de date, registre și sisteme informaționale de importanță majoră, mai are o responsabilitate importantă privind gestionarea procesului de respectare a legislației în oricare domenii care au avut la bază accesarea, modificarea, transmiterea, utilizarea sau iradierea ilicită a datelor sau investigarea fiecăruia dintre aceste cazuri.
Spre deosebire de alte instituții de stat, dependența MAI de calitatea și completitudinea cadrului legal este critică, mai ales în aspectele ce au tangență cu crimele sau contravențiile în domeniile dependente direct de TI. Pentru a elucida aceste aspecte, exemplificăm unele dintre crimele cibernetice ce țin de:
conturile bancare;
interceptarea datelor cu caracter personal;
falsificarea informației obținute din sistemele informaționale de stat;
încălcarea drepturilor la viață privată;
încălcarea drepturilor de autor etc..
Pentru excluderea riscurilor asociate și calificarea univocă a acțiunilor conexe, toate domeniile vizate, precum și oricare alte încălcări ale legislației care au tangență cu utilizarea TI, sau alte mijloace electronice de prelucrare, păstrare sau transmitere de date necesită o reglementare adecvată.
Întru confirmarea situației descrise, menționăm creșterea vertiginoasă a serviciilor aferente sau bazate pe comerțul electronic. În astfel de cazuri, este practic imposibil de a asigura securitatea datelor sau a tranzacțiilor în sine, sau de a trage la răspundere pe cei care încalcă legislația, atîta timp cît nu există cerințe exacte și univoce față de TIC și alte mijloace electronice utilizate în acest scop.
O abordare constructivă, întru remedierea situației, ar fi adoptarea cadrului legal necesar certificării TIC și a mijloacelor electronice privind capacitatea acestora de asigurare a rigorilor în dependență de criticismul și importanța datelor. În acest context, putem identifica mai multe categorii și domenii, care trebuie analizate drept subiect al certificării, cu un nivel variat de exigență:
Sisteme de plăți sau gestionare a conturilor.
Sisteme ce gestionează categorii de date cu caracter personal.
Sisteme de asigurare a securității (înregistrări audio, video, locație, viteză etc.).
Sisteme de măsurare primară a unor parametri tehnici (dimensiuni, proprietăți fizice etc.).
Sisteme informaționale de gestionare a datelor la nivel departamental sau individual (inclusiv sistemele contabile).
Sisteme de stat de evidență și înregistrare primară.
Sisteme de stat de automatizare a registrelor.
Sisteme de gestionare a datelor secrete și strict secrete.
Sisteme de stat de investigare, analiză sau prelucrare a informației operative sau a informației care încă nu a fost clasificată în careva categorii.
Sisteme de comunicare la distanță sau supraveghere etc..
În mod firesc, categoriile menționate pot fi divizate sau grupate în dependență de metodele de calificare sau certificare. Pentru multe dintre acestea există standarde și metode de certificare internaționale. În astfel de cazuri, Republica Moldova trebuie doar să adopte la nivel național rigorile menționate, precum și să implementeze instrumente de evaluare, analiză sau investigare în acest scop.
Auditul constată necesitatea primară a implicării MAI în acest proces, dat fiind rolul primordial al acestuia în înregistrarea, evidența, investigarea și calificarea infracțiunilor în domeniul TIC și mijloacelor electronice, sau în domenii conexe cu utilizarea tehnologiilor menționate. Perfectarea cadrului legal în domeniile menționate va presupune utilizarea mijloacelor și metodelor tehnice moderne și inovaționale și, drept urmare, formarea și consolidarea capacităților tehnice în aceste domenii.
6.2.5. Subdiviziunea TI
Gestionarea eficientă a domeniului TIC în cadrul MAI presupune existența unei subdiviziuni structurale cu capacități și împuterniciri importante, pentru a putea acoperi marea diversitate de procese interne și externe, astfel încît eforturile și investițiile să fie materializate cu rezultate performante și să aducă plusvaloare. Actualmente pot fi constatate mai multe cauze de bază, care creează impedimente considerabile în procesul de reformare și fortificare a capacității interne a ministerului de a asigura gestiunea TIC la nivel și calitate înaltă, dintre care remarcăm:
Lipsa de investiții în domeniul instruirii și formării profesionale a angajaților din domeniu.
Lipsa unui cadru complex normativ, metodologic și de reglementare în domeniul TIC.
Suprasolicitarea persoanelor ce activează în domeniul TIC, datorită managementului neeficient al proiectelor în sector și modificărilor frecvente în business-procese.
Dublarea eforturilor datorită fragmentării soluțiilor tehnice și din cauza utilizării paralele a sistemelor informaționale și a metodelor tradiționale.
Probleme în dotarea cu tehnică de calcul a unor subdiviziuni, precum și nivelul scăzut de cunoștințe în domeniu ale personalului.
Dependența de seturile de date externe, care deseori nu sînt disponibile sau nu sînt exacte.
Ca rezultat al reformelor efectuate în cadrul MAI, a fost creat STI, căruia nu i s-a reglementat domeniul de activitate. Astfel, pînă la momentul actual, nu este aprobat un Regulament privind organizarea și funcționarea acestei structuri.
6.2.6. Protecția datelor cu caracter personal
În scopul asigurării protecţiei drepturilor şi libertăţilor fundamentale ale persoanei fizice în ceea ce priveşte prelucrarea datelor cu caracter personal, în special a dreptului la inviolabilitatea vieţii intime, familiale şi private, a fost aprobată Legea nr.133 din 08.07.2011[53] și, respectiv, abrogată Legea nr.17-XVI din 15.02.2007[54]. Deși art.34 din Legea nr.133 din 08.07.2011 prevede că Guvernul, în termen de 6 luni, va pune actele sale normative în concordanţă cu prezenta lege, Hotărîrea Guvernului nr.1123 din 14.12.2010[55], care este aprobată în baza Legii nr.17-XVI din 15.02.2007 (abrogată), nu a fost înlocuită sau ajustată.
Se menționează că, în temeiul art.20 alin.(1) lit. c) din Legea nr. 133 din 08.07.2011, prin Ordinul directorului Centrului Național pentru Protecția Datelor cu Caracter Personal (în continuare - CNPDCP) nr. 17 din 31.05.2013, au fost aprobate Instrucțiunile privind prelucrarea datelor cu caracter personal în sectorul polițienesc.
Conform art. 30 alin. (1) din Legea nr. 133 din 08.07.2011, la prelucrarea datelor cu caracter personal, operatorul este obligat să ia măsurile organizatorice şi tehnice necesare pentru protecţia datelor cu caracter personal împotriva distrugerii, modificării, blocării, copierii, răspîndirii, precum şi împotriva altor acţiuni ilicite, măsuri menite să asigure un nivel de securitate adecvat în ceea ce priveşte riscurile prezentate de prelucrare şi caracterul datelor prelucrate, iar conform art. 30 alin. (4) din Legea nr. 133 din 08.07.2011, cerințele față de asigurarea securității datelor cu caracter personal, la prelucrarea acestora, în cadrul sistemelor informaționale de date cu caracter personal, se stabilesc de către Guvern. Astfel, potrivit pct. 15 din Hotărîrea Guvernului nr. 1123 din 14.12.2010, fiecare deţinător de date cu caracter personal, reieşind din specificul activităţii, elaborează şi organizează implementarea prevederilor documentului care stabileşte politica de securitate a datelor cu caracter personal, inclusiv procedurile şi măsurile legate de realizarea acestei politici, cu aplicarea soluţiilor practice cu un nivel de detaliere şi complexitate proporţional, în partea ce ţine de identificarea şi autentificarea utilizatorilor; de reacţionarea la incidentele de securitate; de protecţia TI şi comunicaţiilor; de asigurarea integrităţii informaţiei care conţine date cu caracter personal şi TI; de administrarea accesului; de audit şi asigurarea evidenţei.
De menționat că, în cazul obiectelor auditate în cadrul misiunii curente de audit, au fost înaintate chestionare pentru cunoașterea și evaluarea generală a aspectelor ce țin de asigurarea securității generale în baza cadrului normativ național și a standardelor internaționale, s-au analizat documentele interne aferente acestor aspecte. În rezultat, au fost constatate numeroase domenii și aspecte ce necesită intervenție promptă întru ameliorarea situației. Astfel, sistemele informaționale auditate, precum și oricare alte soluții tehnice din cadrul instituțiilor auditate sînt supuse riscurilor în conformitate cu modul de gestionare a domeniului TIC în cadrul instituțiilor ce le dețin. Deși majoritatea sistemelor informaționale din cadrul MAI au fost elaborate pînă la intrarea în vigoare a legislației actuale în domeniul protecției datelor cu caracter personal, este esențială asigurarea respectării necondiționate a acesteia.
Reieșind din complexitatea sistemelor informaționale existente, precum și a proceselor ce urmează a fi automatizate, externalizarea a careva responsabilități sau activități nu va putea asigura soluționarea tuturor problemelor curente în domeniul TIC. Colaborarea cu CGE, Î.S. „CTS” și cu alte instituții de stat sau publice va prezenta un beneficiu considerabil, odată cu oferirea de către acestea a instrumentelor și serviciilor complexe, ce vor acoperi integral anumite aspecte în domeniul TIC în cadrul MAI. Astfel, este necesară acceptarea oportunităților existente și ajustarea activităților proprii reieșind din soluțiile disponibile. Putem exemplifica existența eventualelor beneficii datorită utilizării Sistemului de telecomunicații ale autorităților administrației publice, a platformei M-Cloud, a serviciilor MPay etc..
O eventuală perspectivă de utilizare a soluțiilor-tip și a mijloacelor tehnice deja implementate în cadrul altor instituții de stat va permite obținerea de economii considerabile. În acest context, se exemplifică necesitatea digitizării arhivei MAI (necesară pentru prestarea serviciului „e-Cazier” și funcționarea sistemelor interne), în cadrul Serviciului Stare Civilă fiind în plină desfășurare un proiect implementat cu suportul CGE, care are obiective similare.
A fost efectuată o evaluare generală a dotării camerei de servere, constatîndu-se numeroase neajunsuri și probleme ce necesită a fi eliminate urgent. Cele constatate se datorează preponderent lipsei de finanțare, astfel la capitolul respectiv nefiind prevăzute mijloace financiare.
În contextul existenței problemelor în asigurarea condițiilor tehnice de găzduire a echipamentului specializat și a serverelor, este esențială asigurarea unui nivel cît mai adecvat de echipare și dotare a camerei de servere. Suplimentar, trebuie menționată arhitectura și starea tehnică deplorabilă a rețelei locale în cadrul STI. Recomandăm să se atragă o atenție deosebită acestor aspecte, prin prisma identificării mijloacelor de finanțare necesare soluționării problemelor tehnice legate de rețeaua locală și camera de servere.
În prezent, o parte din servere sînt găzduite în cadrul data-centrului Î.S. „CTS”. O eventuală externalizare a serviciilor aferente găzduirii serverelor și echipamentelor specializate poate fi considerată drept soluție temporară optimală.
Reieșind din anvergura, complexitatea și specificul funcționării MAI, precum și din necesitatea asigurării unei autonomii complete (MAI fiind o structură care face parte din elementele ce asigură securitatea statului), este importantă asigurarea formării capacităților interne de gestiune independentă și calitativă a tuturor aspectelor tehnice necesare în viitorul cît mai apropiat.
6.2.7. Implicarea instituțiilor de specialitate, efectul lipsei de monitorizare
Instituțiile de specialitate responsabile de domeniul TIC au dat dovadă de o comunicare insuficientă cu alte autorități publice
La fel ca și în alte instituții de stat, în cadrul MAI se constată lipsa dirijării, monitorizării și controlului eficient din partea MTIC, dar și lacune în cadrul legal și de standardizare.
Pentru evaluarea obiectivă a subiectelor supuse auditului, echipa de audit a delimitat anumite aspecte care nu pot fi controlate și gestionate de către conducerea MAI, ale căror efecte au impact asupra calității și eficienței gestiunii domeniului TIC.
Cadrul legal stabilește responsabilitățile și sarcinile atît în contextul realizării unor proiecte sau strategii, cît și la nivel general. Astfel, se vor accentua principalele aspecte, ale căror rezultate au efecte considerabile.
Conform art. 5 alin. (1) din Legea cu privire la informatică[56], autoritatea desemnată pentru realizarea politicii Guvernului şi elaborarea strategiei de dezvoltare a domeniului informaticii este MTIC.
Potrivit art. 23 alin. (1) din Legea cu privire la informatizare și la resursele informaţionale de stat [57], autoritatea administraţiei publice centrale de specialitate abilitată cu promovarea politicii informaţionale a Guvernului şi elaborarea strategiei de dezvoltare în domeniul formării şi utilizării resurselor informaţionale de stat şi informatizării este MTIC, iar în conformitate cu art. 25 din aceeași lege, MTIC efectuează dirijarea metodică a centrelor informaţionale de stat departamentale şi teritoriale, elaborează cerinţe privind crearea şi exploatarea sistemelor informaţionale de stat şi exercită controlul asupra respectării lor.
În conformitate cu cadrul de reglementare, Guvernul a desemnat responsabili de diferite aspecte ale realizării politicilor sale în domeniul TIC. Astfel, în conformitate cu pct. 5 din Regulamentul privind organizarea și funcționarea MTIC, acesta are misiunea de a exercita elaborarea, conducerea, coordonarea, controlul şi asigurarea realizării politicii de stat în domeniile societăţii informaţionale, informatizării, tehnologiei informaţiei, comunicaţiilor, evidenţei de stat şi resurselor informaţionale de stat. De altfel, în conformitate cu pct. 10 alin.(10) din Regulamentul menționat, ministrul tehnologiei informaţiei şi comunicaţiilor emite ordine, organizează şi exercită controlul asupra executării acestora.
În acest context, se remarcă nerespectarea actelor normative, a regulamentelor și a standardelor în cadrul proiectelor de automatizare realizate la MAI. Deși au fost remarcate mai multe lacune în acest domeniu, nici actele existente nu sînt aplicate eficient. Precum a identificat misiunea de audit, în cadrul MAI, gestionarea proiectelor din domeniul TIC este caracterizată prin neajunsuri și abateri în respectarea cadrului de reglementare și de standardizare, fapt căruia se datorează rezultatele modeste în automatizarea proceselor, condiționate, în mare parte, și de neexercitarea conformă a atribuțiilor de către MTIC.
Odată cu aprobarea Concepției Guvernării Electronice[58] și formarea Centrului de Guvernare Electronică[59], care activează în baza Statutului[60], fiindu-i atribuite variate funcții aferente realizării Programului strategic de modernizare tehnologică a guvernării[61] , precum și realizării agendei de e-Transformare a guvernării, în cadrul Planurilor de acțiuni a fost aprobată o viziune nouă asupra dezvoltării și gestionării domeniului TIC în țară. Obiectivele specifice ale procesului de e-Transformare vizează:
modernizarea serviciilor publice prin digitalizare şi prin reingineria proceselor operaţionale;
eficientizarea guvernării prin asigurarea interoperabilităţii sistemelor TI, precum şi prin consolidarea şi reutilizarea resurselor TI.
În cadrul realizării planurilor de acțiuni și a altor sarcini, Guvernul numește diferiți responsabili, activitățile avînd caracteristici și principii similare, indicînd clar la necesitatea asigurării unui mediu și format unificat de gestionare a TIC. În acest context, este oportună accentuarea necesității MAI de a renunța la fragmentarea și divizarea domeniilor supuse automatizării, reieșind din raționamente de moment cu efecte strategice negative.
Se relevă și faptul că Curtea de Conturi, prin Hotărîrile nr.12 din 05.04.2012[62], nr.46 din 14.09.2012[63], nr.3 din 28.01.2013[64] și nr. 28 din 24.05.2013[65], a informat Guvernul, Cancelaria de Stat, MTIC și CGE despre existența problemelor menționate, însă pînă în prezent nu au fost atestate acţiuni de îmbunătățire a situației, problema persistînd.
MAI este responsabil de un spectru larg de activități, fiind posesor și/sau deținător de numeroase registre (266), dintre care 59 sînt ținute în format electronic, prestînd 135 de servicii, efectuînd înregistrarea primară a unui număr mare de date importante, precum și necesitînd un spectru larg de date din exterior.
Registrele, serviciile și datele prezintă interes enorm atît în aspectul afacerilor interne, asigurării ordinii publice, exercitării justiției, actului de guvernare, cît și pentru prestarea serviciilor către diferite părți interesate și furnizarea datelor către alte instituții de stat. Astfel, gestionarea conformă și implementarea principiilor de performanță în cadrul MAI ar fi trebuit să constituie o prioritate majoră pentru instituțiile de ramură din stat. Reieșind din impactul și din urmările considerabile ale gestionării eficiente a domeniului TIC în cadrul ministerului, definirea căilor de îmbunătățire continuă a rezultatelor urmează a fi un domeniu prioritar de activitate pentru MTIC și Cancelaria de Stat prin intermediul CGE.
Odată cu extinderea sferelor acoperite cu soluții fiabile și apariția soluțiilor bazate pe infrastructura comună M-Cloud[66], exercitarea responsabilităților în domeniul TIC în cadrul instituțiilor de stat va trebui să fie simplificată considerabil, prin utilizarea soluțiilor la nivel de servicii, platformă și infrastructură, generînd economii considerabile. Astfel, luînd în calcul specificul activității MAI, este binevenită aplicarea treptată și fructificarea beneficiilor platformei tehnologice comune M-Cloud, începînd cu serviciile disponibile, pînă la crearea unui centru de calcul în cadrul ministerului, dotat conform cerințelor standardelor internaționale.
În contextul SI deja existente, urmează a fi luate în calcul aspectele ce țin de respectarea tuturor cerințelor și principiilor aferente e-Transformării înainte de lansarea proiectelor aferente oferirii de servicii electronice. Se exemplifică, în acest aspect, lansarea serviciului „e-Cazier” fără reingineria serviciilor publice şi a proceselor operaţionale și fără digitizarea back-office, după cum prevede Hotărîrea Guvernului nr. 710 din 20.09.2011.
Se concluzionează că o gestiune conformă și adecvată a domeniului TIC nu poate fi asigurată în condițiile în care nivelul controalelor generale este redus, și aceasta nu este bazată pe utilizarea complexă a celor 5 elemente de bază:
- Dezvoltarea strategică;
Managementul riscurilor;
Managementul performanțelor;
Managementul resurselor;
Livrarea rezultatelor – obținerea de plusvaloare.
Pe parcursul misiunii de audit, paralel cu alte proceduri și metodologii de evaluare, au fost analizate cele cinci elemente componente, menționate anterior, precum și identificate cauzele neajunsurilor constatate.
Situația creată este cauzată de lipsa cadrului legal și metodologic necesar aplicării principiilor bazate pe furnizarea de impact și plusvaloare. (Descrierea celor cinci elemente de bază în gestionarea TI este prezentată în Anexa nr.5).
6.2.8. Recomandări
Conducerea MAI:
să definitiveze în regim de urgență Regulamentul privind organizarea şi funcţionarea Serviciului Tehnologii Informaționale și să-l înainteze Guvernului, pentru examinare şi aprobare în modul stabilit;
să asigure elaborarea și aprobarea documentelor aferente dezvoltării tehnologiilor informaţionale în conformitate cu direcţia de dezvoltare selectată; investiţiile să fie efectuate reieşind din perspectivele de integrare ulterioară în eventuala infrastructură tehnologică nouă și de consolidare a capacităților tehnice interne;
să asigure un nivel cît mai înalt de implementare a controalelor generale, divizarea distinctă a domeniilor de responsabilitate, cu posibilitatea externalizării treptate a unor activități;
să acorde prioritate utilizării soluțiilor gata pentru automatizarea proceselor, întru excluderea dependenței de furnizori și persoane-cheie, astfel putînd a fi obținute beneficii considerabile și plusvaloare în termene și perspective de lungă durată;
să adopte politicile de rigoare în domeniile securității informaționale, gestionării riscurilor, managementului performanței și managementului resurselor (activelor);
să consolideze cadrul de reglementare și cel administrativ aferente gestiunii activelor în conformitate cu politica în domeniul gestiunii riscurilor;
să implementeze controale manageriale distincte pentru administrarea și monitorizarea contractelor încheiate;
să efectueze o inventariere a SI, precum și a contractelor aferente mentenanței, dezvoltării ulterioare și extinderii acestora, pentru a exclude cazurile de dependență în acest domeniu de un anumit furnizor;
să evalueze situaţia existentă privind necesitatea de investiţii în domeniul TIC, prioritizînd investițiile în baza unor argumentări tehnico-economice fiabile.
Conducerea Oficiului Național Interpol (BNC Interpol):
să asigure încheierea acordurilor privind accesarea/procesarea datelor din bazele de date ale OIPC Interpol de către instituțiile de stat în conformitate cu regulamentele din domeniu.
Conducerea MAI, în comun cu MTIC și Cancelaria de Stat:
să instituţionalizeze Serviciul Tehnologii Informaționale al MAI în măsura în care să se asigure durabilitatea activităţii acestuia, în aspectul cadrului normativ, de reglementare şi de standarde.
6.3. Formarea registrelor și prestarea serviciilor
MAI prestează variate servicii, fiind necesară o inventariere a lor, precum şi dezvoltarea ulterioară în mod centralizat în vederea utilizării principiului “ghişeului unic”
Reieșind din maniera neomogenă de detaliere și divizare a serviciilor în cadrul legal existent, identificarea numărului exact nu poate fi efectuată în mod univoc, motiv din care abordarea misiunii de audit a luat în calcul divizarea pe obiecte sau activități distincte. Astfel, în urma analizei atribuțiilor MAI, au fost identificate 135 de servicii, dintre care 124 sînt prestate de subdiviziunile subordonate MAI, iar 11 servicii – de către entitățile monitorizate.
Din întregul spectru al serviciilor prestate, 118 servicii sînt orientate spre persoane fizice (rezidenți și nerezidenți), 118 - spre mediul de afaceri, și 40 - spre cel guvernamental. Divizarea serviciilor în dependență de destinatarii acestora este redată în Diagrama nr.3.
Diagrama nr.3: Divizarea serviciilor în dependență de destinatarii acestora
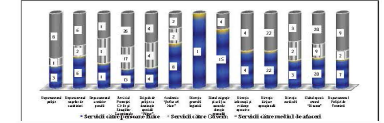
Sursă: Analiza cadrului legal, a regulamentelor și statutelor aferente activității MAI
Astfel, conform rezultatelor analizei efectuate, au fost identificate 2 tipuri de servicii prestate gratuit solicitanților și 133- contra plată, dintre care, în 4 cazuri tarifele sînt aprobate în dolari SUA și se achită în lei la cursul oficial stabilit de BNM, iar la prestarea a 94 de servicii se prevăd majorări de tarife în dependență de urgentarea soluționării cazurilor, sau de complexitatea acestora, și 35 de servicii se prestează pe bază contractuală, nefiind stabilit careva tarif fix.
Pentru automatizarea proceselor este importantă eficientizarea înregistrării primare în registre, fiind constatată şi dependenţa de sursele informaţionale externe
Conform informației prezentate de MAI, acesta deține 266 de registre, dintre care doar 59 sînt ținute în format electronic, 7 sînt pe cale de a fi automatizate, iar restul sînt ținute manual. Se menționează că pentru un singur registru[67], din 59 (ținute în formă electronică), sînt aprobate regulamente, fapt ce contravine art.16 alin.(3) din Legea nr. 71-XVI din 22.03.2007.
În conformitate cu prevederile legii menționate, MAI, în calitate de posesor al unor registre, urma să asigure delegarea către deținători și/sau registratori, în mod documentat, a unor drepturi aferente formării registrelor în cauză. Activitățile menționate nu sînt realizate pînă în prezent. Drept rezultat, înregistrarea datelor în sistemele informaționale existente, precum și accesul la acestea nu sînt organizate în modul stabilit de cadrul legal.
Pentru un număr mare de registre, MAI acoperă integral sau în mare parte procesul de formare a datelor. Înregistrarea și evidența primară a datelor presupune utilizarea unor instrumente omogene fiabile, unificate în dependență de specificul lor, modul de colectare și cerințele ulterioare față de păstrarea, prelucrarea și furnizarea către părțile interesate. Este primordială identificarea unică în baza nomenclatoarelor și identificatorilor specializați. Deși în diverse ramuri au existat proiecte majore privind crearea și gestionarea elementelor unice de identificare în cazul mai multor obiecte ale evidenței, în prezent, la nivel de țară există numeroase domenii-cheie pentru care nu sînt disponibile versiuni electronice actualizate ale nomenclatoarelor și identificatorilor. În acest context, putem identifica, în calitate de cauză majoră, nedesemnarea univocă a proprietarilor informației respective și nereglementarea adecvată a domeniului. Astfel, procesele aferente ținerii, automatizării și gestionării datelor în cadrul registrelor condiționează mai multe deficiențe și impedimente în realizarea proiectelor TIC, atît la nivel de minister, cît și la nivel de țară.
În cazul ținerii registrelor pe suport de hîrtie, sau în formă de fișiere, fără aplicarea de sisteme informaționale specializate, cu posibilitatea partajării datelor și interacțiunii informaționale cu alte registre, performanțele obținute și posibilitățile funcționale reale privind utilizarea datelor sînt reduse considerabil.
Datorită surselor de date și obiectelor de evidență comune, reieșind din apartenența la domenii conexe și interdependente, registrele pot și trebuie formate și dezvoltate, respectîndu-se principiile identificării unice a obiectelor și actualizării continue. În cadrul misiunilor de audit anterioare[68],[69],[70],[71], precum și al prezentului audit, a fost constatat un nivel redus de automatizare și disponibilitate a registrelor de stat de bază, fapt ce creează impedimente considerabile inerente în automatizarea proceselor aferente ținerii registrelor de stat, de ramură și departamentale.
Perspectiva optimă în privința eficientizării proceselor aferente formării și dezvoltării registrelor în cadrul MAI, instituțiilor subordonate și celor monitorizate constă în crearea unui spațiu informațional unic al sectorului. La baza omogenizării componentelor și interacțiunii informaționale trebuie să stea o analiză exhaustivă a proceselor interne, datelor ce rezultă din ele, proprietarilor de date, structurii datelor, dependenței de alte date etc..
6.3.1. Recomandări
Conducerea MAI să asigure:
identificarea, elaborarea și aprobarea regulamentelor necesare funcționării registrelor deținute;
efectuarea unei inventarieri generale și multilaterale a registrelor, proceselor aferente formării lor, cu identificarea și desemnarea univocă a proprietarilor datelor;
elaborarea și publicarea unui catalog privind registrele deținute, conținutul și proprietarul fiecăruia dintre ele, pentru identificarea căilor unificate omogene de automatizare, precum și pentru prezentarea datelor către părțile interesate, în modul stabilit de legislație;
transmiterea atribuţiilor aferente formării registrelor către subiecții rapoartelor juridice, în conformitate cu prevederile legale, incluzînd în acordurile respective toate cerinţele şi condiţiile privind exercitarea atribuţiilor de rigoare.
6.4. Automatizarea procesului de evidență a datelor în domeniul combaterii criminalității
Automatizarea procesului de evidență a datelor în domeniul combaterii criminalității urma a fi elementul-cheie în realizarea reformelor din domeniul afacerilor interne, în cadrul cărora au fost livrate soluţii tehnice în acest scop
În scopul integrării SI existente ale organelor de drept, prin Hotărîrea Guvernului nr.1202 din 17.10.2006[72], a fost aprobată Concepţia SIIOD, în care rolul important în activitatea de consolidare a ordinii de drept este atribuit SIA RICC, menit să acorde organelor de drept sprijinul informaţional în profilaxia, cercetarea şi descoperirea infracţiunilor, căutarea şi depistarea infractorilor, prezentarea informaţiilor statistice, analitice şi a altor date necesare cu caracter informativ. Conform Concepției[73], SIA RICC reprezintă resursa informaţională specializată, care include totalitatea informaţiei sistematizate cu caracter criminal, şi este format în baza SIIA EICPPSI. Registrul urma să întrunească cîteva baze de date şi este destinat pentru formarea, acumularea, stocarea, actualizarea şi analiza datelor despre starea criminalităţii şi activitatea de combatere a acesteia în Republica Moldova.
Conform prevederilor Legii nr.216-XV din 29.05.2003[74], SIIA EICPPSI reprezintă totalitatea resurselor şi tehnologiilor informaţionale, mijloacelor tehnice de program, metodologiilor şi personalului, aflate în interconexiune şi destinate păstrării, prelucrării şi utilizării informaţiilor cu caracter criminal în cadrul Băncii Centrale de Date, precum şi evidenţei unice a infracţiunilor. Totodată, potrivit Hotărîrii Guvernului nr.770 din 06.07.2004, SIIA EICPPSI este un sistem unic de înregistrare şi evidenţă a tuturor infracţiunilor, a cauzelor penale şi a persoanelor care au săvîrşit infracţiuni. Acesta urma să funcţioneze într-un mediu neomogen (normativ-juridic, informaţional, funcţional, tehnologic etc.), constituind în ansamblu un sistem complex. Potrivit Programului de dezvoltare şi automatizare a procesului de schimb informaţional între participanţii la SIIA EICPPSI pentru anii 2005-2010[75], Sistemul în cauză urma să fie funcțional pînă la finele anului 2010.
Întru realizarea Planului de acţiuni privind implementarea Concepţiei Sistemului informaţional automatizat „Registrul informaţiei criminalistice şi criminologice” şi a e-serviciilor pentru anii 2011-2012, prin Hotărîrea Guvernului nr.328 din 24.05.2012[76], a fost aprobat Regulamentul privind organizarea şi funcţionarea SIA RICC.
Totodată, nu sînt actualizate concepțiile, acestea neredînd situația și funcționalitățile actuale, creînd impedimente în realizarea obiectivelor sistemului și obținerea plusvalorii în rezultatul implementării acestuia.
Pentru a exclude neînțelegerile în privința SI existent în cadrul MAI, urmează ca acesta să definească obiectele automatizării. Astfel, obiectivul privind automatizarea evidenței informației cu caracter criminal a fost trasat în Legea nr.216-XV din 29.05.2003. Întru executarea prevederilor legii menționate, a fost aprobată Hotărîrea Guvernului nr.770 din 06.07.2004, care a definit, în special, structura și modulele funcționale ale SIIA EICPPSI, precum și a trasat termene față de responsabili în aspectele de schimb informațional. În anul 2007 au fost aprobate un șir de Hotărîri de Guvern, ce vizau automatizarea diferitor registre, inclusiv SIA RICC, care trebuiau să corespundă unor prevederi stabilite în Legea nr.216-XV din 29.05.2003. SIA RICC nu a fost obiect al careva contracte de elaborare, precum și nu este înregistrat în evidența contabilă un astfel de activ, iar în prezent există numai SIIA EICPPSI, care este considerat parte componentă a SIA RICC[77]. SI existent a fost elaborat în baza Legii nr.216-XV din 29.05.2003 și Hotărîrii Guvernului nr.770 din 06.07.2004. Reieșind din cele expuse și din faptul că SIA RICC, în sensul și aspectele prevăzute de legislație, nu există, toate activitățile aferente executării actelor normative ce se referă la SIA RICC vor fi analizate în contextul SIIA EICPPSI, cu folosirea denumirilor ce corespund documentului la care se referă.
În conformitate cu prevederile Legii nr.216-XV din 29.05.2003[78], participanţi la SIIA EICPPSI sînt organele de urmărire penală, instanţele judecătoreşti şi organele de executare a pedepsei privative de libertate.
Administrarea Băncii Centrale de Date, înregistrarea şi evidenţa centralizată a informaţiei cu caracter criminal, precum şi eliberarea rapoartelor statistice generalizate privind starea infracţionalităţii în ţară urmau să se efectueze de către MAI, care este deţinătorul Băncii Centrale de Date, iar administrarea băncilor locale de date – de către fiecare participant la Sistem de sine stătător.
Funcţiile de bază ce ţin de formarea şi exploatarea Sistemului sînt exercitate, conform prevederilor Concepției[79] SIIA EICPPSI, de diferite instituţii. (Spațiul informațional de evidență al SIIA EICPPSI este redat în Figura nr.1).
Figura nr.1: Spațiul informațional de evidență al SIIA EICPPSI
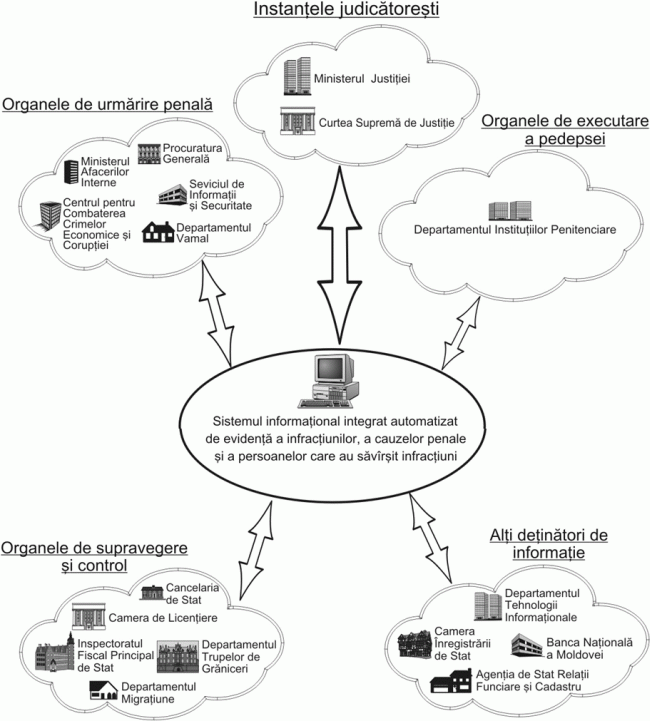
Sursă: Hotărîrea Guvernului nr. 770 din 06.07.2004
De fapt, din întreaga listă de pasibili participanți (registratori) la SIIA EICPPSI (situația din 01.10.2013), doar în cadrul MAI sînt 766 de utilizatori activi (dintre care 544- pentru Banca Centrală de Date, și 222 - conturul OSK (destinat prelucrării datelor din fișierul operativ), la Serviciul Vamal – 2 utilizatori, la Poliția de Frontieră – 7, la Centrul Național Anticorupție – 3, la Centrul pentru combaterea traficului de persoane – 5, la Procuratura Generală -2. Serviciul de Informații și Securitate nu este participant al Sistemului, ținîndu-se cont de faptul că nu mai este organ de urmărire penală.
Deși principiul de bază al evidenţei în cadrul SIIA EICPPSI este personificarea[80], ceea ce presupune respectarea strictă a confidenţialităţii informaţiei, modul în care este organizată funcționarea Sistemului, prin delegarea drepturilor către alte persoane pentru înregistrarea evenimentelor (în cazul utilizatorilor externi și al celor din cadrul Inspectoratelor de Poliție), contravine în mod direct acestui principiu. Se exemplifică că, în cazul Procuraturilor, înregistrarea evenimentelor se efectuează prin prezentarea către Inspectoratul de Poliție a copiei dosarelor, informația fiind introdusă în sistem de către „statistul”[81] din cadrul acestuia. Situația existentă compromite în mod direct securitatea, exactitatea și confidențialitatea datelor.
S-a constatat, de asemenea, că actualii participanți la Sistem au atribuții de registratori, în lipsa a careva acorduri semnate cu deținătorul și posesorul SIIA EICPPSI – MAI, fapt ce contravine art. 13 din Legea nr. 71-XVI din 22.03.2007 „Cu privire la registre”.
Această situație se datorează următorilor factori:
la crearea, implementarea şi dezvoltarea Sistemului a participat în exclusivitate MAI, participarea celorlalte părți fiind limitată;
utilizarea de facto a Sistemului de către MAI a început la 01.01.2013, pe cînd conform actelor normative[82],[83],[84], precum și prevederilor contractuale, aceasta urma să se realizeze începînd cu anul 2010;
reținerile considerabile în implementare au creat impedimente și inconveniențe în realizarea obiectivelor, datorită modificărilor în cadrul legal și dezvoltării de soluții separate pentru anumite procese atît de către MAI, cît și de către ceilalți participanți;
rezultatul realizării Concepției SIIA EICPPSI n-a creat premise suficiente pentru implicarea părților interesate în schimbul de date și în gestiunea adecvată a proceselor aferente evidenţei infracţiunilor, a cauzelor penale şi a persoanelor care au săvîrşit infracţiuni;
imperfecțiunea și prevederile contradictorii ale cadrului legal în vigoare.
Procesul de achiziționare și implementare a SIIA EICPPSI a fost documentat insuficient
Toate cerințele față de modul de documentare a modificărilor și față de actualizarea documentației tehnice sînt stipulate exact în cadrul normativ și în standardele existente. Lipsa sau ineficiența documentării a careva procese ale ciclului de viață al produselor software au un impact considerabil asupra procesului în întregime, motiv din care evaluarea detaliată separată a fiecărui tip de documente nu este rațională. În condițiile lacunelor și neajunsurilor admise la documentarea practic a tuturor etapelor ciclului de viață, nu s-a efectuat o evaluare separată pentru fiecare proces, dar au fost accentuate aspectele mai importante.
Planificarea, evaluarea şi controlul sînt procese-cheie ale oricărei activităţi practice de management al proiectului. Calitatea implementării și mentenanței unui sistem software depinde de calitatea de documentare a etapelor de planificare. Scopul procesului de planificare a proiectului constă în crearea unui plan de proiect eficient şi capabil de funcţionare. În acest proces se determină cadrul activităţilor şi complexelor de lucrări, se stabilesc graficele desfăşurării acestor lucrări, inclusiv planurile calendaristice, precum şi se distribuie resursele pentru îndeplinirea complexului de lucrări. În urma analizei documentației prezentate, se constată lipsa Planului de management al proiectului, fapt ce contravine prevederilor Ordinului ministrului tehnologiei informaţiei şi comunicaţiilor nr. 78 din 01.06.2006[85].
Urmare lipsei Planului de management al proiectului, nu a fost stabilit exact modul de implicare și obligațiile persoanelor responsabile de implementare, ceea ce a dus la tergiversarea lucrărilor aferente realizării proiectului și, drept urmare, la darea în exploatare cu întîrziere a SIIA EICPPSI. Deficiențele în planificare, precum și managementul ineficient al proiectului pot fi calificate și drept cauze ale întîrzierilor în implementarea proiectului în cauză. Accentuăm incapacitatea monitorizării adecvate și intervenției în proces și lipsa documentelor de planificare necesare.
Documentarea ineficientă și lipsa de implicare a conducerii în realizarea proiectului au condiționat asumarea unor sarcini peste capacitățile reale de asimilare și peste posibilitățile de finanțare, astfel fiind admisă divizarea obiectului de automatizare prin achiziționarea de produse distincte pentru necesitățile Direcției Poliției Rutiere (structură reorganizată ulterior în inspectoratul național de patrulare), dar și compromise principiile de bază ale creării SIA RICC[86], precum și a SIIA EICPPSI[87],[88]. Urmare procesului de fragmentare a obiectului de automatizare, echipa de audit a identificat cîteva cazuri de dublare a domeniilor supuse automatizării (situație descrisă în Capitolul respectiv). În aceste condiții, luînd în considerație faptul că interacțiunea informațională dintre soluțiile dezvoltate separat nu a fost realizată, iar gestiunea lor implică resurse suplimentare, considerăm ineficientă separarea aspectelor supuse automatizării în cadrul soluțiilor tehnice diferite, pentru care nu este asigurată integrarea completă în cel puțin patru aspecte:
Instrumentele de identificare/autentificare;
Structura datelor și clasificatoarele;
Raportarea și reprezentarea datelor către alte instituții;
Divizarea și delegarea responsabilităților în cadrul dezvoltării și automatizării business-proceselor.
Notă: MAI, conștientizînd efectele negative cauzate de divizarea obiectelor supuse automatizării și de existența mai multor SI ce nu sînt integrate, și-a propus crearea unui mediu complex de unificare a aspectelor necesare gestionării și integrării SI într-un spațiu unic, a cărui realizare, în prezent, este imposibilă, datorită ineficienței și lipsei controalelor generale TI, precum și deficiențelor admise în domeniile asigurării cu personal calificat și finanțării adecvate.
Prin procesul de mentenanţă se controlează funcţionarea produsului software, se înregistrează problemele pentru analiză, se întreprind acţiuni de avertizare şi de corecţie, precum şi acţiuni de adaptare şi de perfecţionare a produsului software. Scopul procesului de mentenanţă constă în menţinerea capacităţii sistemului software de a presta servicii, precum şi în modificarea produsului software, păstrînd integritatea lui. Planul de mentenanță trebuia să fie prezent, ca urmare a aplicării reuşite a procesului de mentenanţă.
În rezultatul procesului de mentenanță, trebuia să fie ținut un jurnal al adresărilor, dar care nu este ținut de către responsabilii STI. Jurnalul adresărilor urma să fie utilizat drept temei pentru inițierea proceselor de ajustare, sau pentru oricare alte intervenții asupra sistemului sau infrastructurii tehnologice. Analiza jurnalului reprezintă și temei pentru investigări/ajustări în domeniul asigurării securității și protecției datelor. Continuitatea unui sistem informațional poate fi asigurată doar cu respectarea reglementărilor tehnice și de o documentare adecvată a proceselor pe întreaga perioadă a ciclului de viață.
În cadrul proceselor de automatizare și de dezvoltare a SIA RICC și SIIA EICPPSI n-au fost obținute rezultatele scontate
Funcțiile de bază ale SIA RICC, stabilite în Concepția acestuia (cap. II, pct. 8), nu au fost îndeplinite integral, iar eforturile MAI s-au concentrat, în mare măsură, asupra realizării procesului de dezvoltare și automatizare a SIIA EICPPSI. În rezultatul executării Contractului nr.159 din 19.12.2007, urmau a fi automatizate 3 Registre, după cum s-a relatat anterior. În prezent, unul dintre acestea nu este automatizat, celălalt - parțial (în cadrul SIIA EICPPSI), fiind automatizat doar Registrul de stat al accidentelor rutiere, care nu participă la schimbul de date.În consecință, putem atesta existența SIA RICC doar în cadrul normativ în vigoare, iar lipsa conexiunilor dintre sistemele dezvoltate necesare bunei funcționări a SIIA EICPPSI rezultă în nerealizarea obiectivelor trasate.
Pe parcursul anilor, MAI şi alte instituţii desemnate să participe la crearea SIA RICC și SIIA EICPPSI s-au implicat insuficient la realizarea activităților planificate în diferite Planuri/Programe aprobate, aferente domeniilor. Astfel, accentuăm eficiența redusă a conlucrării părților implicate în proces (conform spațiului informațional), precum și a MTIC (responsabil de promovarea politicii Guvernului în domeniul TIC).
Lipsa de implicare menționată a creat incertitudini privind participarea ulterioară a instituțiilor vizate la etapele de automatizare a business-proceselor de înregistrare şi evidenţă a tuturor infracţiunilor, a cauzelor penale şi a persoanelor care au săvîrşit infracţiuni, precum și de formare a registrelor necesare funcționării SIA RICC. Această situație este rezultatul creării și implementării SIIA EICPPSI pe o concepție învechită, lipsei locurilor automatizate de muncă în cadrul instituțiilor participante la Sistem, lipsei mai multor seturi de date externe, precum și comunicării ineficiente între participanții la proiect.
Din moment ce SIIA EIPPSI urma să fie o componentă esențială în formarea și integrarea componentelor SIA RICC, de instituirea cărora sînt responsabile mai multe instituții de stat, datorită unui proces ineficient de conlucrare și coordonare, au fost compromise principiile de bază ale creării registrului menționat. Totodată, tărăgănarea implementării și reținerile în finanțare au amplificat efectele negative ale lipsei de conlucrare și au dus la formarea unor inițiative de automatizare separate și independente, fără asigurarea conexiunii dintre toate SI ale MAI (precum și ale altor părți participante), fiind redusă la maximum o posibilă interacțiune pe viitor.
6.4.1. Descrierea prevederilor Concepțiilor și a caietului de sarcini
MAI n-a întreprins masurile necesare privind implementarea unui SIIA care să satisfacă business-procesele pentru evidența infracțiunilor, a cauzelor penale și a persoanelor care au săvîrșit infracțiuni
Caietul de sarcini (sarcina tehnică) al Produsului de programe pentru Banca Centrală de Date a SIIA EICPPSI a fost elaborat de către prestatorul de servicii în concordanţă cu prevederile Legii nr.216-XV din 29.05.2003, prescripțiile Hotărîrilor Guvernului nr.770 din 06.07.2004 și nr.1202 din 17.10.2006.
Se relevă că, la contractarea serviciilor de elaborare a SIIA EICPPSI, nu s-a ținut cont de prevederile Concepției SIA RICC[89]. Ca rezultat, sarcina tehnică a proiectului în cauză conține un șir de module, care reprezintă o conglomerație de funcționalități și obiecte de evidență ce corespund cu variate Concepții aprobate[90],[91],[92]. În conformitate cu sarcina tehnică, au fost identificate cel puțin 18 module (componente funcționale), dintre care 3 nu se utilizează, altele 6 fiind utilizate parțial.
Se remarcă că, în perioada implementării SIIA EICPPSI, în cadrul regulatoriu au fost operate modificări importante. Deși furnizorul a exprimat disponibilitatea de a ajusta sarcina tehnică și soluția livrată (elaborate în baza Codului cu privire la contravenţiile administrative[93]) la noile prevederi legale (Codul contravențional[94]), MAI a decis fragmentarea obiectului supus automatizării și dezvoltarea separată a soluțiilor tehnice privind evidența contravențiilor și evidența accidentelor rutiere.
Fragmentarea funcțională a SIIA EICPPSI, eficiența funcționării căruia urmînd să se bazeze pe integritatea și exactitatea datelor, duce inevitabil la ratarea unor obiective majore funcționale și de securitate informațională. Astfel, se menționează că interacțiunea și interconectarea soluțiilor dezvoltate separat nu s-au realizat.
MAI urma să implementeze și să fie posesor al unui SIIA, care să satisfacă toate business-procesele pentru evidența infracțiunilor, a cauzelor penale și a persoanelor care au săvîrșit infracțiuni, precum și să fie interoperabil cu celelalte registre care fac parte din SIA al organelor de drept[95], însă, în prezent, acest SIIA nu corespunde prevederilor actelor normative, iar dezvoltarea fragmentară a elementelor care fac parte din SIIOD rezultă în eficacitate redusă a SI menționate și, respectiv, în neobținerea plusvalorii și a beneficiilor scontate.
Potrivit Hotărîrii Guvernului nr. 633 din 06.06.2007, pentru asigurarea formării corecte a resurselor informaţionale ale SIA RICC, este necesar schimbul de informații cu resursele informaţionale ale 16 sisteme informaţionale automatizate (multe dintre acestea nu sînt realizate complet sau nu pot furniza date). Acest schimb de date nu este înfăptuit, și nici în sarcina tehnică elaborată la contractarea serviciilor de elaborare a SIIA EICPPSI nu a fost prevăzută realizarea conexiunilor respective, deși ultima a fost elaborată în conformitate cu prevederile Concepţiei SIIOD. În sarcina tehnică este descrisă interoperabilitatea SIIA EICPPSI doar cu patru sisteme informatice: Registrul de Stat al Populației, Registrul de stat al transporturilor, Registrul de Stat al Unităților de Drept, Registrul Poliției Rutiere (nu este definit distinct în cadrul legal), însă, în realitate, SIIA EICPPSI efectuează schimb cu o parte din datele necesare doar cu RSP (unidirecțional – import de date din RSP).
6.4.2. Completarea cu date a sistemului
Există probleme privind asigurarea completitudinii şi veridicităţii datelor
Conform actului de finalizare a lucrărilor, data transmiterii în exploatare industrială a SIIA EICPPSI este considerată 01.05.2012. La momentul actual, acesta nu este completat integral cu date. Datele din sistem, în mare parte, reprezintă informația importată din sistemul vechi, care a fost utilizat în cadrul MAI pînă la finele anului 2012. Datorită tehnologiilor utilizate în sistemul informațional vechi, datele importate conțin erori și inexactități.
Altă problemă importantă este transcrierea numelor din caractere chirilice și fără diacritice. O dificultate suplimentară prezintă înregistrările ce se referă la persoane pentru care nu a fost introdus sau identificat IDNP. În astfel de situații, deseori este necesară analiza detaliată a materialelor pe suport de hîrtie: dosarelor, anchetelor etc. În cazul existenței sau identificării exacte a IDNP, datele sînt contrapuse cu informația din SIA „RSP”. În aceste condiții, cînd data de lansare a SIIA EICPPSI poate fi considerată „de fapt” 01.01.2013, putem atesta o perioadă extinsă în care sistemul nu a fost utilizat. Inspectoratele de Poliție au început introducerea efectivă în regim real a datelor doar începînd[96] cu luna mai 2013.
O problemă considerabilă în asigurarea completitudinii datelor este faptul că o mare parte din informația necesară funcționării SIA RICC și, în special, în aspectul automatizării complete a procedurii de eliberare a cazierului judiciar se păstrează în format de hîrtie („Fișierul nominal”) în arhiva MAI. Necesitatea digitizării arhivei STI al MAI este impusă de tendința de creștere a popularității e-serviciilor. În acest context, a fost demarat procesul de digitizare a datelor despre evidența persoanelor care au săvîrșit infracțiuni și a celor arestate. La ora actuală, conform actelor prezentate de persoana responsabilă din cadrul entității și conform declarațiilor, au fost digitizate aproximativ 28% din cartelele conținute în „Fișierul nominal” al MAI.
SIIA EICPPSI nu interacționează cu sistemul informatic recent lansat - „e-Cazier”, fapt ce impune introducerea manuală a numelui, prenumelui și a anului de naștere a solicitantului de cazier judiciar.
Procesul realizării SIIA EICPPSI a fost afectat în mod direct și considerabil de problemele aferente asigurării interconectării cu alte sisteme (unele dintre care există doar pe hîrtie) și a datelor necesare funcționării. Se atestă că majoritatea clasificatorilor și identificatorilor au fost formați în baza datelor disponibile, dar care nu pot satisface exigențele funcționării unui sistem informațional de așa anvergură. Clasificatorii și identificatorii utilizați în cadrul SIIA EICPPSI nu sînt actualizați, și nici formați, astfel încît să permită identificarea unică. În acest sens, se exemplifică clasificatorii străzilor sau localităților.
În prezent, nici infrastructura tehnologică a participanților la Sistem, nici datele necesare funcționării nu pot fi asigurate la un nivel acceptabil, factor ce duce la zădărnicirea oricăror eforturi de constituire a unor registre automatizate de stat sau departamentale.
În cadrul Programului strategic de modernizare tehnologică a guvernării (e-Transformare)[97], precum și în cadrul documentelor de politici prin care acesta este pus în aplicare și reglementat[98],[99],[100], au fost planificate activități aferente digitalizării serviciilor publice. Astfel, conform prevederilor pct.21 al Planului de acţiuni pe anul 2012 pentru implementarea Programului strategic de modernizare tehnologică a guvernării (e-Transformare),[101] urma a fi lansat în exploatare (iunie 2012) serviciul electronic „Cazier juridic”, responsabili de realizarea acțiunii respective fiind MAI și Cancelaria de Stat. Este necesar de menționat și faptul că activități similare au fost trasate și în cadrul acțiunilor nr.11-nr.15 din Planul de acţiuni privind implementarea Concepţiei Sistemului informaţional automatizat „Registrul informaţiei criminalistice şi criminologice” şi a e-serviciilor pentru anii 2011-2012[102], responsabili fiind MAI și MTIC, în parteneriat cu Cancelaria de Stat și CGE. Ca rezultat, la 01.03.2012, între Centrul de Guvernare Electronică și MAI a fost încheiat un acord de colaborare privind implementarea serviciului electronic „e-Cazier”.
Implementarea parțială a acestor activități s-a efectuat din sursele Creditului nr.5000-MD[103], prin semnarea și executarea Contractului nr.4/ICB/C.2 din 06.02.2012 (în sumă totală de 113,2 mii dolari SUA) privind livrarea și implementarea SI „E-Criminal Records online”. De menționat și faptul că livrarea produsului în cauză s-a efectuat cu întîrziere față de termenele stabilite în Planul de acţiuni pe anul 2012 pentru implementarea Programului strategic de modernizare tehnologică a guvernării (e-Transformare)[104], precum și cu nerespectarea sarcinilor trasate, și anume - lansarea în exploatare a serviciului electronic „Cazier juridic”, fiind implementată doar opțiunea de depunere online a cererilor de perfectare a certificatelor de cazier judiciar.
Acordul de colaborare privind implementarea serviciului electronic „e-Cazier” a fost încheiat după semnarea și inițierea implementării Contractului nr.4/ICB/C.2 din 06.02.2012, situație ce generează riscul neparticipării sau participării formale a MAI în cadrul gestionării proiectului în cauză.
CGE n-a asigurat transmiterea la balanța MAI a SI „E-Criminal Records online” după darea în exploatare a acestuia
Conform prevederilor pct. 2.3. și pct. 3.2.7. din Acordul de colaborare, CGE urma să transmită la balanța MAI SI „E-Criminal Records online” după darea în exploatare a acestuia.
În contextul celor expuse, menționăm că MAI este deținătorul informației în baza căreia se eliberează certificatele de cazier judiciar, precum și beneficiarul serviciului electronic respectiv (cu drepturi depline de posesor al acestui produs), iar CGE, conform pct. 3.2. și pct.3.3. ale Acordului menționat, contractează și facilitează implementarea serviciului electronic „e-Cazier”. Drept rezultat, MAI nu deține toate pîrghiile necesare de a controla și de a gestiona activitățile aferente ținerii SI „E-Criminal Records online”, deși i-au fost atribuite sarcini importante privind implementarea serviciului electronic „e-Cazier” atît conform prevederilor actelor normative în vigoare, cît și conform prevederilor Acordului de colaborare menționat.
Activitățile aferente implementării serviciului electronic „e-Cazier” nu s-au soldat cu rezultatele scontate
Procesul de eliberare a cazierelor judiciare este destul de complicat și implică mai multe etape, efectuate manual sau semiautomatizat. Atîta timp cît datele din SIIA EICPPSI nu sînt complete și verificate integral în privința erorilor, vor fi necesare activități suplimentare.
O dificultate majoră privind simplificarea și eficientizarea procesului de verificare a datelor necesare eliberării cazierului este cauzată de imposibilitatea garantării identificării unice a persoanelor în baza datelor care au fost importate din sistemul informațional care a precedat SIIA EICPPSI. Actualmente, pentru obținerea cazierului judiciar este necesar de a parcurge următoarele etape:
Înregistrarea cererii de solicitare a certificatului de cazier judiciar (cu IDNP) poate fi făcută online, la sediul instituțiilor bancare și la terminalele electronice de plată, prin intermediul SI „E-Criminal Records online”.
Achitarea plății pentru certificatul de cazier judiciar se poate efectua la bancă și la terminalul electronic de plată, fiind necesară deplasarea solicitantului la instituția (locația) respectivă.
Prelucrarea cererilor la sediul STI al MAI și eliberarea certificatelor de cazier judiciar.
Certificatul de cazier judiciar poate fi ridicat la sediul STI al MAI sau la Inspectoratul de Poliție raional.
Procesele respective sînt redate schematic în Figurile nr.2 și nr.3.

Figura nr.2: Metodele de depunere a cererilor și de achitare a plății pentru certificatele de cazier judiciar
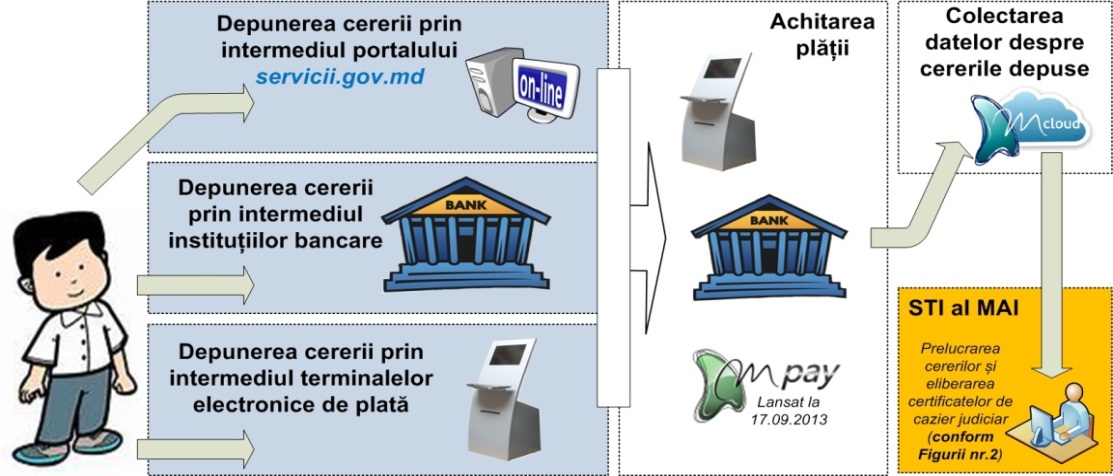
Sursă: Informații prezentate de STI al MAI

Figura nr.3: Procesul de verificare a cererilor și eliberarea certificatelor de cazier judiciar
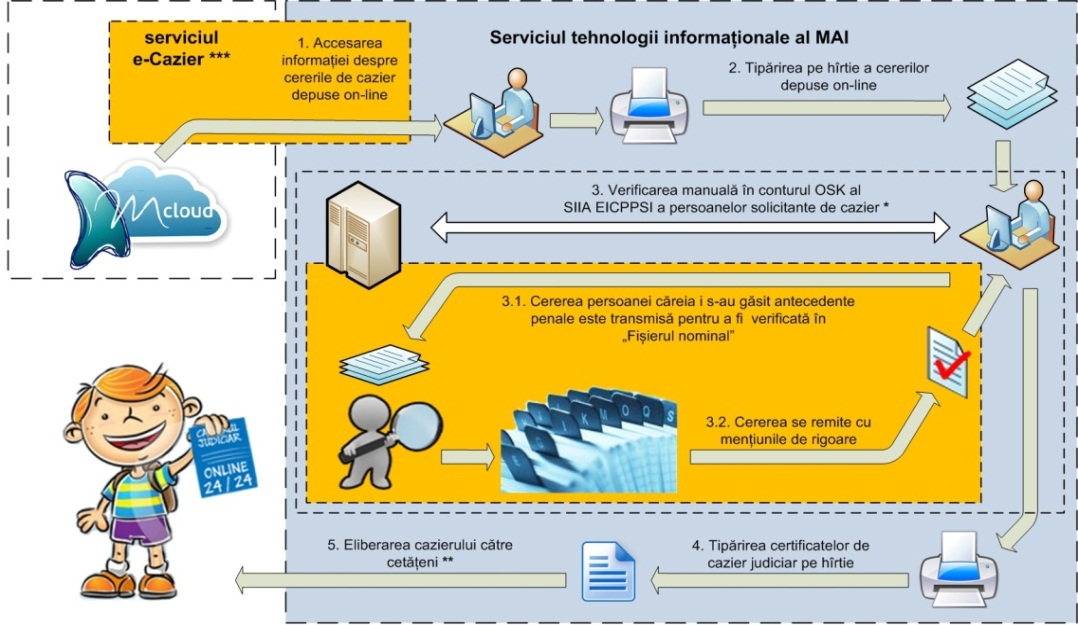
Sursă: Informații prezentate de STI al MAI
Notă: * - datele preluate (migrate) din sistemul vechi sînt reprezentate numai cu caractere chirilice; datele care se introduc începînd cu 01.01.2013 în SIIA EICPPSI (inclusiv în conturul OSK al SIIA EICPPSI) se completează atît cu carectere latine, cît și cu caractere chirilice.
** - în caz dacă se prezintă decizia de judecată care se referă la înscrierile din „Fișierul nominal”, cazierul se eliberează în baza înscrierilor din decizia instanței de judecată.
*** - sistem de depunere online a cererilor de perfectare a certificatelor de cazier judiciar.
Descrierea etapelor:
Accesarea de către angajații Secției prestări servicii din cadrul STI a datelor despre cererile privind eliberarea certificatelor de cazier judiciar depuse online.
Tipărirea cererilor depuse online pe suport de hîrtie (pentru fiecare persoană solicitantă de cazier se tipărește o cerere aparte).
Verificarea persoanelor în conturul OSK al SIIA EICPPSI, în scopul obținerii informației necesare pentru eliberarea certificatului de cazier judiciar. Căutarea în baza de date, la momentul actual, se efectuează utilizînd caractere chirilice (cu introducerea primelor trei caractere din nume, a primului caracter al prenumelui și a ultimelor două cifre ale anului nașterii).
3.1. Cererea persoanei căreia i s-au găsit antecedente penale este transmisă în Secția analiză și control al calității informației, pentru a fi verificată în cadrul „Fișierului nominal” (ținut pe suport de hîrtie), fiind efectuate activități de căutare manuală de către angajații STI al MAI.
3.2. Cererea de eliberare a cazierului judiciar, cu mențiunile de rigoare, se transmite Secției prestări servicii, pentru a fi eliberat cazier judiciar cu textul corespunzător.
Certificatele de cazier judiciar sînt tipărite pe suport de hîrtie (cu semne de protecție specială).
Eliberarea certificatului de cazier judiciar către cetățean.
Avînd în vedere derularea tardivă a agendei de e-Transformare a Guvernării, s-a purces la implementarea soluțiilor în sectoarele în care n-a fost considerată necesară reformarea şi reingineria serviciilor publice existente. Ca rezultat, selectarea lansării în exploatare a serviciului electronic „Cazier juridic”[105],[106] s-a efectuat fără a se ține cont de aspectele organizaţionale, tehnologice, financiare, juridice, precum şi de evaluarea performanţei finale în prestarea electronică a serviciului public menționat, fiind realizată doar componenta ce urma a fi executată din mijloacele Creditului nr.5000-MD, care de fapt presupune aplicarea online a cererii pentru perfectarea certificatului de cazier judiciar. Activitățile complexe inițiate de către MAI pentru prestarea serviciului „Cazier juridic” n-au fost modificate în ce privește caracterul tehnologic al evenimentului (situație descrisă mai sus). Astfel, pentru digitalizarea serviciului „Cazier juridic” urmau a fi efectuate activități de reformare şi reinginerie a acestuia, precum și de digitizarea back-office.
De menționat faptul că pînă la momentul actual n-au fost realizate activități importante în procesul de digitalizare a serviciilor publice, nefiind elaborată, aprobată și aplicată pe scară largă Metodologia privind prestarea serviciilor electronice, precum și n-a fost realizată inventarierea resurselor TI existente din sectorul public şi evaluat modul de utilizare a acestora.
6.4.3. Activitățile aferente automatizării procesului evidenței și controlului contravențiilor
MAI urmează să întreprindă acțiuni urgente de automatizare a tuturor proceselor aferente evidenței și controlului contravențiilor, procesului contravenţional şi sancţiunilor contravenţionale
Activitățile aferente evidenței și controlului contravențiilor, procesului contravenţional şi sancţiunilor contravenţionale urmau a fi automatizate în rezultatul implementării SIA EICPPSI. În prezent, deși funcționalitățile respective au fost elaborate și acceptate ca fiind funcționale, prin semnarea actelor de primire-predare, acestea nu se utilizează. Odată cu aprobarea Codului contravențional[107] , ministerul a decis divizarea (fragmentarea) obiectului supus automatizării prin separarea funcționalității respective și dezvoltarea separată a soluției tehnice privind evidența contravențiilor, celelalte aspecte aferente înregistrării contravențiilor fiind neglijate. Astfel, în cadrul MAI, procesele aferente automatizării înregistrării, evidenței și monitorizării contravențiilor sînt automatizate doar pentru INP (Inspectoratul Național de Patrulare). Soluția tehnică existentă, destinată evidenței infracțiunilor, a fost implementată și se exploatează cu succes. Urmează a fi analizată posibilitatea extinderii domeniului de aplicare a acesteia, cu condiția respectării principiilor de interoperabilitate și securitate a datelor, precum și a principiilor de creare a SIIOD.
6.4.4. Perspective privind realizarea SIA RICC în baza SIIA EICPPSI
Efectuarea unei analize a neajunsurilor şi inoportunităţilor a permis identificarea mai multor cerinţe şi, respectiv, beneficii majore, care ar trebui urmărite în cazul conceptualizării unor noi soluţii
După cum s-a relatat, funcționalitățile SIIA EICPPSI nu se utilizează în măsură deplină, datele nu sînt completate integral, unele contururi ce presupun volume mari de date nu se utilizează, participanții externi au o prezență minimă, iar structura și modul de funcționare a sistemului nu sînt optimale (inclusiv datorită lipsei de clasificatori și identificatori). În consecință, odată cu completarea datelor restante, popularea cu date a tuturor contururilor, integrarea de noi module, precum și cu conectarea tuturor participanților la sistem, cerințele față de capacitățile și performanțele echipamentului vor crește considerabil. Ministerul nu a efectuat o analiză privind capacitatea echipamentului și nivelurile-limită acceptabile funcționării. Astfel, acest fapt trebuie considerat drept o problemă serioasă în asigurarea continuității și fiabilității sistemului, constituind o prioritate pentru viitorul apropiat. Suplimentar, trebuie luată în calcul învechirea morală și fizică a echipamentului, care va necesita a fi renovat, sau înlocuit.
Concluzionînd cele relatate și reieșind din constatările anterioare, atestăm existența deficiențelor esențiale în asigurarea protecției și securității informației[108], precum și lipsa capacităților interne de mentenanță. În prezent, MAI nu dispune de personal calificat, capabil să asigure gestiunea, mentenanța și dezvoltarea SIIA EICPPSI, din care cauză instituția totalmente este dependentă de furnizor. Reieșind din faptul că perioada de garanție expiră în luna aprilie 2014, iar pînă la momentul actual nu au fost elaborate și aprobate documentele necesare perioadei de mentenanță[109], se atestă lipsa de implicare a conducerii de vîrf în procesele menționate. Documentarea procesului și procedurilor aferente restabilirii datelor și funcționalității sistemului din copiile de rezervă nu este suficientă.
Un punct culminant în automatizarea proceselor din cadrul instituțiilor de stat, precum etapa la care urmau să fie obținute impactul și beneficiile (plusvaloarea) imenselor investiții, urma să devină capacitatea prestării de servicii calitative într-un mod eficient și economicos, prin aplicarea e-serviciilor. Programul strategic de modernizare tehnologică a Guvernării[110] (e-Transformare) urma să creeze instrumente și metode performante în acest sens, astfel încît să fie depășite reticența și apatia unor părți implicate. Chiar dacă CGE conștientizează problemele existente în automatizarea proceselor interne și cele legate de exactitatea și disponibilitatea redusă a resurselor informaționale de bază (fiind informat despre acest fapt în cadrul misiunii de audit[111]), activitățile acestuia denotă lipsa de flexibilitate și clarviziune. În contextul celor relatate, se exemplifică lansarea serviciului public „e-Cazier” (de facto, este automatizată doar depunerea solicitării pentru cazier, deși au fost cheltuite mijloace financiare în valoare de 113,2 mii dolari SUA) fără respectarea principiilor de bază care trebuiau să stea la baza acestuia și fără a se încerca soluționarea problemelor existente, acceptîndu-se caracterul formal al succeselor raportate. Funcționarea adecvată a serviciului menționat trebuia să fie bazată pe digitizarea back-office și reingineria proceselor, în realitate, MAI confruntîndu-se cu probleme majore la acest capitol.
Suplimentar elementelor ce trebuiau să constituie partea integrală din SIIOD, reieșind din importanța majoră și din mijloacele financiare considerabile utilizate, a fost supus procedurilor de audit și sistemul informațional destinat automatizării Registrului dactiloscopic. În prezent, există o soluție tehnică învechită moral, care a fost implementată în anul 2005 și nu satisface cerințele funcționale și ale Concepției[112]. SI acoperă un spectru foarte restrîns de funcții, fiind accesibil pentru utilizare de către un număr limitat de persoane, astfel neputînd a fi dezvoltat. Se impune necesitatea achiziționării unei soluții noi, în conformitate cu cerințele funcționale și de securitate actuale.
În contextul prevederilor legale, atestăm nerespectarea principiilor de creare, nerealizarea condițiilor de bază, precum și a sarcinilor SIA RICC. Capacitatea MAI de a depăși situația în cauză este limitată considerabil de către mai mulți factori interni și externi, menționați în constatările de audit. Discuțiile purtate cu responsabilii de domeniu din cadrul ministerului confirmă îngrijorarea acestora față de situația existentă, dorința acestora de a îmbunătăți situația și a depăși problemele existente.
6.4.5. Recomandări
Conducerea MAI:
să asigure finalizarea digitizării și verificării datelor de pe suport de hîrtie, necesare automatizării proceselor în domeniul combaterii criminalității;
să asigure instrumente și metode pentru analiza și evaluarea performanțelor și capacităților echipamentului și infrastructurii existente, pentru excluderea suprasolicitării mijloacelor tehnice sau crearea situațiilor de risc;
să prevadă posibilitatea de asigurare a finanțării adecvate a lucrărilor privind crearea unui centru de date performant și modern, în conformitate cu standardele internaționale în domeniu;
să asigure un proces eficient de gestiune a proiectelor de automatizare a proceselor, astfel încît să fie excluse cazurile de dublare, suprapunere sau fragmentare neîntemeiată a proceselor;
să asigure semnarea și realizarea acordurilor privind schimbul de date necesare funcționării SIIA EICPPSI;
să asigure, pînă la finalizarea perioadei de deservire curente, completarea și actualizarea setului de documente aferente funcționării și gestionării sistemului, în conformitate cu cadrul normativ existent, în comun cu furnizorul soluției tehnice a SIIA EICPPSI;
să asigure elaborarea și aprobarea documentelor aferente proceselor ciclului de viață al sistemului pentru perioada de mentenanță și să identifice mijloace financiare pentru realizarea acestora;
să asigure un proces continuu de instruire a personalului specializat care este antrenat în gestiunea sistemelor informaționale;
să asigure elaborarea cadrului metodologic și de reglementare intern necesar funcționării și utilizării tuturor elementelor funcționale componente ale SIIA EICPPSI;
să asigure o documentare detaliată adecvată a procesului de efectuare a copiilor de rezervă, cu testarea acestora;
să asigure o analiză și o argumentare multilaterală asupra modului utilizării ulterioare și extinderii funcționalităților SIIA EICPPSI și SIA „Evidența contravențiilor în domeniul circulației rutiere și a punctelor de penalizare acumulate în baza sancțiunilor aplicate”, astfel încît să fie garantată respectarea cadrului legal și de reglementare în domeniul automatizării informației cu caracter criminal și protecției datelor cu caracter personal;
să identifice mijloace financiare pentru a asigura un proces continuu și eficient de mentenanță a sistemelor informaționale și a echipamentului;
să întreprindă toate acțiunile necesare pentru executarea necondiționată a prevederilor Contractului de achiziționare și implementare a SIIA EICPPSI, reieșind din data reală de transmitere în exploatare industrială.
6.5. Registrul dactiloscopic
SI nu corespunde Concepţiei, iar dezvoltarea lui ulterioară poate necesita cheltuieli majore, motiv din care este necesară o examinare detaliată a subiectului de către părţile interesate
Conform Hotărîrii Guvernului nr.1202 din 17.10.2006, SIA Registrul dactiloscopic (care urma să acorde organelor de drept sprijinul informaţional cu privire la particularităţile structurii desenelor papilare ale degetelor omului şi a datelor despre identitatea lui) este considerat parte componentă și formează spațiul informațional al SIIOD, de rînd cu alte registre importante, precum ar fi: SIA RICC, Registrul Dosarelor Judecătorești, Registrul persoanelor reţinute, arestate şi condamnate etc..
Cerinţele practicii judiciare privind identificarea dactiloscopică au impus creşterea eficienţei fişierelor specifice prin căutarea şi adoptarea unor soluţii moderne în pas cu progresul tehnologic. Acestea au marcat apariţia şi utilizarea sistemelor automatizate de identificare a amprentelor digitale. Astfel, întru realizarea precondițiilor menționate anterior, a fost aprobată Hotărîrea Guvernului nr. 565 din 21.05.2007 [113].
La momentul desfășurării misiunii de audit, în scopul codificării, stocării şi examinării automate a amprentelor papilare, MAI utiliza versiunea a IV-a a Sistemului automatizat de evidenţă dactiloscopică „Dacto-2000” (în continuate - SAED „Dacto-2000 V.4”), achiziționat în anul 2004, la prețul de 2,2 mil. lei. SAED „Dacto-2000 V.4”, urmare recomandărilor echipei de audit, a fost reflectat în evidența contabilă.
Accesarea sistemului se efectuează prin rețeaua locală și prin VPN, fiind instalate 8 locuri de muncă, dintre care un administrator, 3 utilizatori (locali), care introduc informația primară în sistem, și 4 utilizatori (prin VPN) cu statut de experți. Numărul mic de locuri de muncă se datorează costului ridicat al licențelor. SAED „Dacto-2000 V.4” nu realizează schimb de date cu nici un alt SI. De menționat faptul că SI în cauză a fost achiziționat înainte de aprobarea Concepției, ca rezultat, acesta nu asigură automatizarea tuturor business-proceselor aferente dactiloscopiei.
Funcționalitățile și posibilitățile tehnice nu corespund Concepției. Reieșind din cele expuse, constatăm că Registrul dactiloscopic nu este automatizat, iar soluția tehnică nu poate fi suficientă și nu satisface necesitățile funcționale.
6.5.1. Recomandări
Conducerea MAI:
să precaute modalități întru reconceptualizarea (actualizarea) modului de automatizare a proceselor aferente Registrului dactiloscopic;
să asigure interoperabilitatea și schimbul de informație a produsului final cu resursele informaționale prevăzute în cadrul legal;
să asigure necesarul de locuri automatizate de muncă, întru realizarea obiectivelor în conformitate cu specificul activității și al necesităților.
6.6. Registrul de stat al armelor
Nivelul de automatizare a Registrului de stat al armelor este insuficient
Registrul de stat al armelor (în continuare - RSA) urma să facă parte din spațiul informațional al SIIOD, datorită obiectului evidenței ce face parte din majoritatea înregistrărilor aferente evidenței informației cu caracter criminal. Pentru realizarea prevederilor Concepției SIIOD, a fost aprobată Hotărîrea Guvernului nr.634 din 06.06.2007[114]. Actualmente, în cadrul soluției tehnice livrate în baza Contractului nr.159 (SIIA EICPPSI), datorită necesității introducerii unor date despre arme la înregistrarea obiectelor de evidență, a fost separat un modul distinct, numit „Evidenţa şi controlul armelor şi muniţiilor”. Deși există anumite cîmpuri comune între modulul menționat și cele prevăzute în Concepția SIA RSA, modul de organizare a formării și evidenței, precum și spectrul restrîns de date nu permit constituirea registrului în cauză în baza instrumentelor disponibile.
O abordare corectă ar constitui automatizarea procesului de formare a RSA în baza unei soluții tehnice distincte, elaborată în conformitate cu Concepția SIA RSA și alte prevederi din legislație, cu respectarea principiilor de interoperabilitate. Inițial va fi necesară desemnarea proprietarilor de date necesare formării RSA, precum și identificarea tuturor subiecților rapoartelor juridice, fiind reglementate toate aspectele de interacțiune, în conformitate cu Legea nr.71- XVI din 22.03.2007.
6.6.1. Recomandări
Conducerea MAI:
să planifice și să realizeze acțiunile necesare automatizării Registrului de stat al armelor, în conformitate cu Concepția aprobată și alte prevederi legale.
6.7. Automatizarea proceselor aferente migrației și azilului
De la data lansării în exploatare a SsBMA au fost efectuate lucrări pentru înlăturarea problemelor şi ajustarea funcţionalităţilor și în prezent acesta este parțial funcțional
În temeiul Legii nr.1518-XV din 06.12.2002[115], în scopul creării condiţiilor necesare pentru realizarea mecanismului de coordonare şi control al procesului migraţional şi asigurării activităţii autorităţilor administraţiei publice centrale competente în domeniul migraţional, precum și în baza actelor normative[116],[117] , urma a fi creat SIIAMA. Ulterior, în lipsa argumentărilor necesare, a avut loc divizarea obiectului supus automatizării prin achiziționarea SsBMA, fiind neglijate principiile de bază ale creării și funcționării.
În urma vizitei efectuate la BMA, reieșind din observațiile și evaluările echipei de audit, axate pe evaluarea subsistemului menționat, s-a constatat că aplicația realizată reprezintă un singur bloc funcțional, din cele 10 stabilite inițial în Concepția SIIAMA. În rezultatul analizei SIA SsBMA, s-a constatat că o mare parte din funcționalitățile aplicației n-au fost realizate tehnic. Astfel, exemplificăm faptul că, deși în sarcina tehnică era prevăzut ca aplicația să țină evidența persoanelor care solicită protecție și a documentelor temporare eliberate acestora, a persoanelor cărora li s-a oferit asistența socială, precum și a rambursării acesteia, de fapt, Registrele de evidență a cererilor privind eliberarea actelor de identitate pentru beneficiarii de protecție umanitară, a acordării și rambursării ajutorului bănesc, la momentul actual, nu sînt automatizate, fiind ținute în mod manual. În acest context, se menționează faptul că, deși elaboratorul nu a livrat careva posibilități tehnice de ținere automatizată a Registrului de evidență a acordării și rambursării ajutorului bănesc, odată cu aprobarea Hotărîrii Guvernului nr.1140 din 15.12.2010[118], a dispărut necesitatea de ținere a evidenței în format electronic a acestuia.
În calitate de incomoditate și inconveniență în utilizarea SsBMA se prezintă accesarea datelor din RSP doar în regim de vizualizare prin intermediul aplicației WebAcces. Aceasta cauzează creșterea considerabilă a timpului de accesare a datelor, precum și scăderea eficienței procesului. Suplimentar se constată lipsa posibilității de restricționare eficientă a accesului către anumite seturi de date (cu caracter personal).
Reieșind din faptul că întregul masiv de date a fost introdus de către operatori în mod manual, există riscul de nerespectare a principiului veridicității datelor colectate și deținute de sistem. În acest context, se accentuează existența divergențelor în transcrierea caracterelor și sunetelor specifice din actele de identitate sau din alte acte.
Datorită faptului că la traversarea frontierei persoanele pot solicita în mod repetat IDNP, există posibilități de apariție în sistem a unor înscrieri despre persoane fizice cu aceleași date, care dețin mai multe coduri IDNP. În așa mod, una și aceeași persoană poate figura în sistem cu diferite coduri IDNP sau, și mai grav, sub diferite nume, odată ce acestea se introduc manual și există posibilități de erori sau omiteri.
O simplă analiză a business-proceselor aferente introducerii datelor în SsBMA sugerează existența deficiențelor, datorate lipsei de interacțiune informațională cu alte sisteme (multe din acestea lipsesc sau nu pot furniza date, de ex.: SIA „Registrul de stat al unităţilor de drept”; SIIOD, în cadrul căruia interacţionează SIA RICC, SIA „Registrul dosarelor judecătoreşti”, SIA „Registrul dactiloscopic”, SIA „Registrul persoanelor reţinute, arestate şi condamnate”etc.). Deși atît Concepția, cît și sarcina tehnică prevedeau expres obligativitatea interacțiunii bidirecționale în cadrul unor sisteme informaționale, în practică aceasta a fost limitată doar la vizualizarea informației, sau lipsește în general. Urmare lipsei schimbului de date și inexistenței mai multor masive de date, veridicitatea, integritatea, completitudinea, acuratețea și exactitatea datelor sînt compromise în mod inerent. În linii generale, indiferent de modul de gestiune a SsBMA (în circumstanțele existente), eficiența utilizării acestuia va fi minimă, mai ales că fiecare proces este dublat, prin efectuarea acestuia în mod tradițional (manual).
Înainte de implementarea SsBMA a existat un alt SI, destinat evidenței datelor privind migrația. Menționăm faptul că în baza de date (SI) folosită anterior implementării SsBMA era realizat schimbul de date cu RSP. Această versiune a sistemului era gestionată și menținută de către Î.S. „CRIS „Registru””, care executa o mare parte din procesele efectuate în prezent de către BMA, aferente documentării imigranților. De menționat că tehnologia colectării datelor necesare perfectării documentelor (fotografia, semnătura etc.) este împrumutată de la (analogică) Î.S. „CRIS „Registru””, datele fiind transmise ulterior acesteia de către BMA.
În acest context, este important de menționat că lipsa conexiunii directe cu SIA RSP determină apariția de erori ale datelor și necesitatea verificării lor repetate de către Î.S. „CRIS „Registru””, activități ce generează dublări în acțiuni, precum și utilizarea ineficientă a resurselor. Reieșind din existența doar a 3 oficii ale BMA și 6 puncte interne de control, limitarea perfectării actelor persoanelor imigrante doar la acestea este ineficientă și creează mai multe incomodități.
Problemele descrise, precum și altele existente reprezintă factori de risc pentru oricare beneficiari de date sau utilizatori ai sistemului (interni sau externi). Reieșind din nivelul nesatisfăcător al implementării controalelor generale TI, este foarte importantă revizuirea integrală a metodelor de asigurare a securității informaționale în cadrul BMA și, în mod particular, în cadrul SsBMA (activitățile respective pot fi acoperite, în mare parte, prin implementarea eficientă a controalelor generale și a unui Sistem de Management al Securității Informației în cadrul BMA). Astfel, este atestată nerespectarea principiilor integrităţii, deplinătăţii şi veridicităţii datelor, care, conform pct. 4.2. al sarcinii tehnice, trebuiau să fie asigurate.
BMA nu dispune de specialiști calificați pentru mentenanța, ajustarea sau dezvoltarea independentă a sistemului. Din cauza nedocumentării proceselor ciclului de viață al sistemului, condițiile contractuale (acordul de licență) limitînd posibilitatea implicării de terți în proces, putem constata o dependență totală de o companie privată în procesul de gestionare a procesului migrațional.
Riscurile asociate gestionării TIC în cadrul BMA și, în particular, cele asociate SsBMA se extind și asupra domeniilor ce țin de protecția datelor cu caracter personal și securitatea informației. Sînt incerte perspectiva și raționalitatea extinderii și dezvoltării ulterioare a SsBMA în condițiile problemelor tehnice, neajunsurilor funcționale și lipsei de personal calificat. Astfel, echipa de audit semnalizează și propune intervenția conducerii MAI asupra gestionării riscurilor aferente funcționării, mentenanței și dezvoltării SsBMA.
6.7.1. Recomandări
Conducerea MAI și a BMA:
să efectueze un studiu complex asupra fiabilității și flexibilității soluției tehnice existente în contextul prevederilor cadrului legal, în baza constatărilor din prezentului Raport de audit, reieșind din perspectivele reale și oportunitățile de interacțiune informațională cu alte instituții antrenate în procesul de gestiune a domeniului migrației și azilului;
să identifice și să excludă zonele și procesele caracterizate prin dublarea activităților și responsabililor în cadrul automatizării proceselor aferente migrației și azilului.
6.8. Concluzii
Deși securitatea, confidențialitatea și integritatea datelor par să fie o procupare majoră pentru conducerea MAI, acțiunile întreprinse nu se încadrează într-un complex unic bine definit, pentru a putea prezenta siguranță asupra eficienței și eficacității acțiunilor realizate în domeniu. Chiar dacă efectul utilizării de politici și proceduri în domeniul gestionării TIC poate fi redus din lipsa de finanțare necesară pentru asigurarea respectării prevederilor acestora și de deficiențele în cadrul legal existent, este primordială o abordare structurată și consecventă, dar nu concentrarea pe acțiuni separate, deseori spontane. Au fost identificate neajunsuri substanțiale în asigurarea la nivel tolerant a controalelor generale TI și a controalelor aplicației, fapt ce impune urgentarea reformelor sectorului TIC în conformitate cu cele mai bune practici și standarde naționale și internaționale.
În cadrul MAI a fost constatată o dependență crescîndă de TIC și eficiența utilizării acestora. În condițiile cînd ministerul nu poate garanta asigurarea securității, disponibilității, veridicității și exactității datelor, precum și este dependent în mare parte de participanții și datele din exterior, obținerea de plusvaloare sau impact nu este posibilă, iar adoptarea de decizii în baza datelor din sistemele informaționale poate fi considerată drept un pericol.
În contextul celor menționate și ținîndu-se cont de rolul esențial al ministerului în domeniul asigurării ordinii publice și securității statului, acesta necesită suportul și participarea activă a Guvernului, Procuraturii Generale, Parlamentului și altor părți, pentru consolidarea capacităților interne tehnice și umane necesare reformării calitative a domeniului și automatizării proceselor interne de bază (automatizarea registrelor, serviciilor și digitizarea datelor respective aflate pe suport de hîrtie).
Echipa de audit a Curţii de Conturi:
Șef al Direcţiei audit TI George Antoci
Controlor superior de stat, auditor public Lilian Ungureanu
Controlor superior de stat Gamurar Viorel
Controlor de stat Sergiu Pîrlici
7. Anexe
7.1.Anexa nr.1
Domeniul de aplicare a auditului şi metodologia de audit
Domeniul de aplicare a auditului cuprinde instituţiile publice de specialitate implicate în mersul implementării reformelor în domeniul afacerilor interne, a procesului de automatizare a domeniului menţionat, care să corespundă standardelor europene, şi oricare alte activităţi specifice aferente domeniului vizat.
Metodologia de audit a cuprins principalele proceduri de audit, precum: observarea directă, examinarea documentelor, listelor de verificare şi a chestionarelor. În cadrul misiunii de audit au fost colectate, sintetizate, analizate şi interpretate toate tipurile de probe de audit: fizice, verbale, documentare, analitice.
Pe parcursul misiunii de audit, la efectuarea activităţilor aferente, echipa de audit a Curţii de Conturi s-a ghidat de:
1. Standardele auditului performanţei[119];
2. Manualul de audit al performanţei[120];
3. Standardele de audit al tehnologiilor informaţionale[121];
4. Manualul de audit al tehnologiilor informaţionale[122];
5. Actele normative şi legislative în vigoare, Standardele naţionale şi internaţionale în domeniul TI;
6. Cadrul CoBIT, Val IT 2.0, ITIL v.3, SDLC Review Guidelines ale ISACA şi bunele practici internaţionale.
În scopul obţinerii probelor de audit, au fost aplicate următoarele tehnici, metodologii şi proceduri de audit:
• Pentru a identifica problemele existente şi riscurile aferente domeniului TIC, s-au analizat strategiile aprobate la nivel naţional şi concepţiile de reformare a unor structuri din domeniul afacerilor interne, precum şi respectarea termenelor de executare a acţiunilor, fiind apreciată respectarea consecutivităţii logice a acestora. Astfel, au fost determinate limitările, factorii interni şi cei externi care influenţează mersul realizării acţiunilor.
• Pentru a determina natura şi cauza existenţei factorilor ce influenţează realizarea obiectivelor, s-au analizat contextul realizării acţiunilor şi dependenţa de alte reforme.
• Pentru evaluarea obiectivelor trasate de către MAI în automatizarea proceselor aferente ţinerii registrelor, modului de reglementare a acestora, precum şi pentru identificarea instituţiilor responsabile de realizarea activităţilor în acest sens, au fost studiate actele normative în domeniu, documentele cu caracter tehnic disponibile şi rapoartele de evaluare, testare şi de activitate disponibile.
• Au fost identificate şi analizate domeniile în care MAI întîmpină dificultăţi la exercitarea atribuţiilor sale şi are nevoie de suport, pentru a exclude impedimentele şi riscurile şi pentru a favoriza metodele eficiente de conlucrare între instituţiile responsabile, implicate în realizarea şi implementarea proiectelor în domeniul TIC.
• Au fost identificate acţiunile prioritare ce urmau a fi realizate la etapele incipiente şi care au condiţionat unele impedimente în atingerea obiectivelor finale în condiţii de eficienţă şi economicitate.
• Pentru a identifica serviciile prestate şi registrele ţinute de către MAI, evoluţia, precum şi modul de dezvoltare a acestora, au fost studiate actele normative în domeniu.
• Pentru a analiza exercitarea de către MAI a atribuţiilor de posesor al Registrelor de stat, am examinat prevederile normative în domeniu şi am studiat documentele contabile aferente înregistrării activelor.
• Pentru a forma o opinie asupra controalelor generale TI din cadrul MAI, au fost studiate documentele aferente Strategiei TIC a MAI şi alte acte relevante domeniului.
• Pentru a aprecia rezultatele aplicării controalelor generale TI din cadrul MAI, au fost purtate discuţii cu persoane responsabile din diferite domenii-cheie.
• Pentru a determina modul si corectitudinea realizării unor acţiuni contractuale aferente creării și dezvoltării SI, am studiat şi am examinat prevederile normative în domeniul ţinerii: SIA RICC/SIIA EICPPSI, Registrului de stat al armelor, Registrului de stat al accidentelor rutiere, SIIAMA, am analizat documentele privind cheltuielile efective efectuate de către MAI și BMA, precum şi am purtat discuţii cu responsabilii de domenii.
• Pentru a obţine unele date mai specifice şi pentru a efectua unele analize structurate, au fost elaborate, înaintate diferite tipuri de chestionare şi analizate rezultatele acestora.
• Pentru a obţine unele probe fiabile şi exacte, au fost adresate scrisori oficiale către Centrul de Guvernare Electronică, cu solicitarea prezentării de date aferente implementării servciului electronic „Cazier juridic”.
• Rezultatele şi concluziile obţinute au fost comunicate responsabililor de la MAI, BMA, Poliția de Frontieră, Serviciul Tehnologii Informaționale al MAI, Centrul de Monitorizare și Coordonare, Inspectoratele de Poliție Botanica și Rîșcani, BNC Interpol, CGE, MTIC, Î.S. „CTS”, cu care au fost discutate constatările şi posibilele metode de îmbunătăţire.
7.2. Anexa nr.2.
Analiza contractării de către MAI a lucrărilor de elaborare a sistemelor informaționale (mii lei)
| Nr. d/o | Denumirea SI | Demunirea beneficiarului | Nr. și data contractului | Valoarea contractului | Cheltuieli efectuate |
| a.2007 | a.2008 | a.2009 | a.2010 | a.2011 | a.2012 | TOTAL |
| 1 | SsBMA | BMA | nr.86 din 01.09.2008[123] | 760,0 | | 760,0 | | | | | 760,0 |
| nr.41 din 11.12.2008[124] | 228,0 | | 228,0 | | | | | 228,0 |
| TOTAL | 988,0 | | 988,0 | | | | | 988,0 |
| 2 | RICC | MAI | nr.159 din 19.12.2007[125] | 6789,9 | 1000,0 | 2213,1 | | 1424,2 | 2152,6 | | 6789,9 |
| nr.20 din 27.02.2009[126] | 496,0 | | | 496,0 | | | | 496,0 |
| nr.95 din 11.11.2009[127] | 100,0 | | | 100,0 | | | | 100,0 |
| nr.7 din 25.01.2012[128] | 109,3 | | | | | | 109,3 | 109,3 |
| nr.80 din 22.05.2012[129] | 57,3 | | | | | | 57,3 | 57,3 |
| nr.11 din 03.02.2012[130] | 117,7 | | | | | | 117,7 | 117,7 |
| TOTAL | 7670,2 | 1000,0 | 2213,1 | 596,0 | 1424,2 | 2152,6 | 284,3 | 7670,2 |
| 3 | SII pentru evidența patrimoniului militar | nr.136 din 12.09.2011[131] | 98,5 | | | | | 98,5 | | 98,5 |
| 4 | Registrul de stat al accidentelor rutiere | nr.120 din 15.12.2006[132] | 99,9 | 99,9 | | | | | | 99,9 |
| nr.95 din 18.06.2012[133] | 440,0 | | | | | | 440,0 | 440,0 |
| nr.110 din 20.09.2012[134] | 677,0 | | | | | | 677,0 | 677,0 |
| TOTAL | 1216,9 | 99,9 | 0 | 0 | 0 | 0 | 1117 | 1216,9 |
| TOTAL GENERAL | 9973,6 | 1099,9 | 3201,1 | 596 | 1424,2 | 2251,1 | 1401,3 | 9973,6 |
Sursă: Informaţii prezentate de MAI
7.3. Anexa nr.3
Descrierea etapelor și pașilor procesului de implementare a SMSI în conformitate cu ISO/IEC 27001:2005
Figura nr.1: Etapele proiectării și implementării SMSI în conformitate cu ISO/IEC 27001:2005
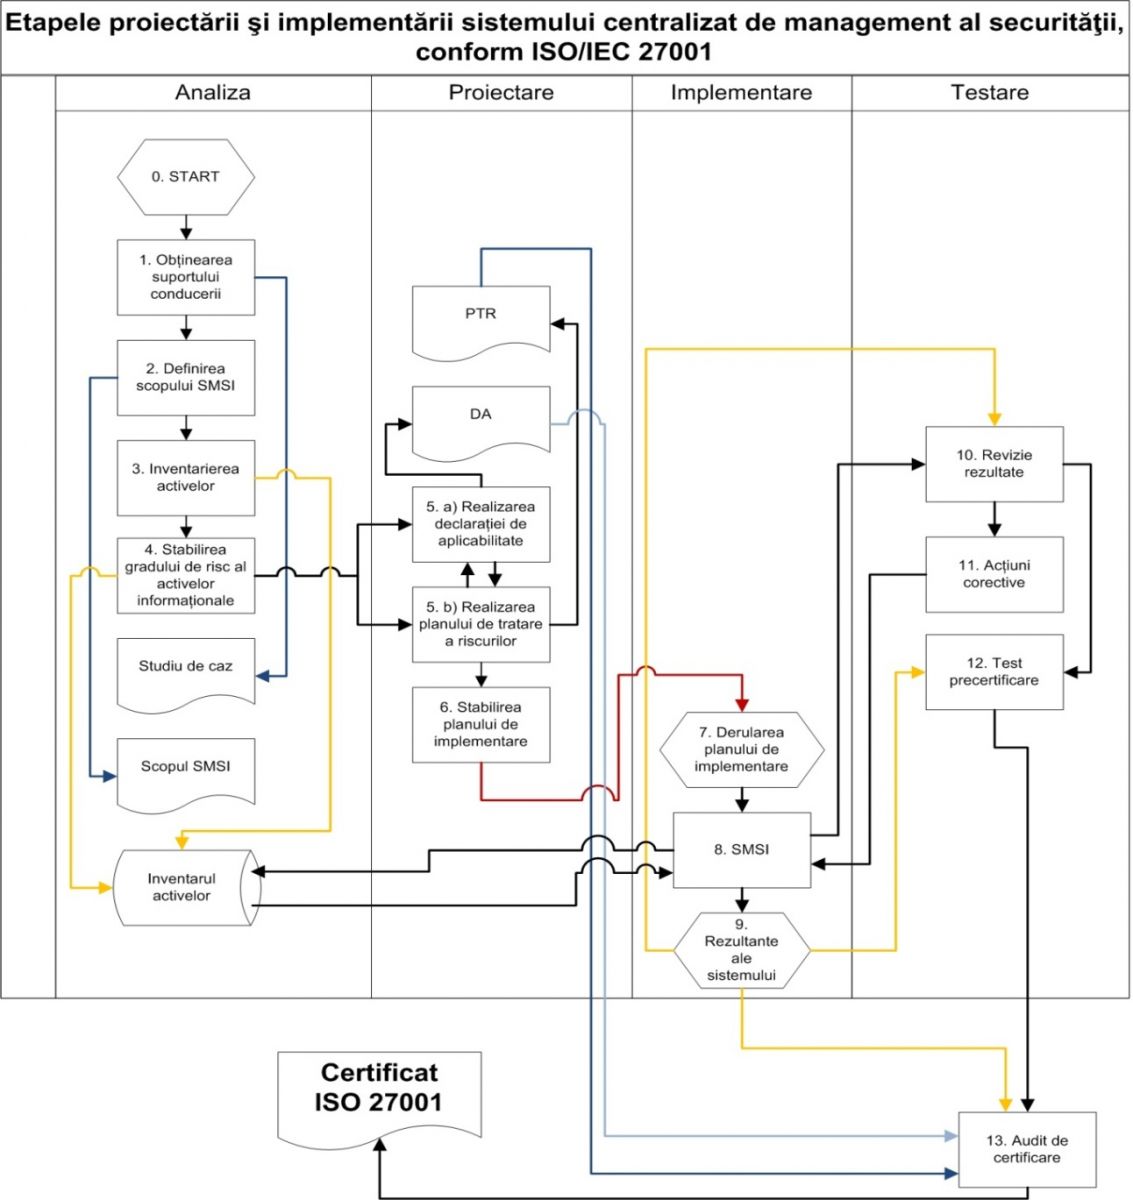
0. Start: Organizaţia decide să implementeze prevederile standardului ISO 27001;
1. Obţinerea sprijinului din partea conducerii: Dacă s-a luat decizia de implementare, conducerea trebuie să desemneze o echipă care să elaboreze Politica de Securitate a Informației a organizaţiei. Acest document trebuie revizuit, aprobat şi adus la cunoştinţa tuturor angajaţilor, pentru a cunoaște faptul că organizația va trece la implementarea SMSI.
2. Definirea scopului SMSI: Organizaţia trebuie să decidă asupra componentei organizaţionale ce va fi supusă certificării ISO (Scopul/domeniul certificării). În general, se stabileşte o singură componentă a sistemului informaţional: un departament, o activitate. Scopul trebuie justificat, rezultînd un document cunoscut sub numele de: Scopul Sistemului de Management al Securităţii Informaţiei.
3. Inventarierea activelor informaționale: În cadrul Scopului trebuie identificate activele organizaţiei (şi valoarea asociată acestora), care trebuie protejate, rezultînd documentul sau baza de date Inventarul activelor.
4. Stabilirea gradului de risc asociat activelor informaţionale: Pe baza Inventarului activelor, se va realiza Analiza de Risc, care constă în identificarea pentru fiecare activ a ameninţărilor, vulnerabilităţilor şi impactului.
5a. Declaraţia de aplicabilitate (SOA – Statement Of Aplicability): În baza analizei de risc, se realizează declaraţia de aplicabilitate, specificînd detaliat zonele din Scop, adresate de SMSI.
5b. Planul de tratare a riscurilor: Tot în baza analizei de risc şi în conjuncţie cu SOA, se documentează controalele care vor fi implementate pentru a menţine riscurile în limite acceptabile. Fiecare control considerat relevant trebuie să se adreseze unui risc.
6. Stabilirea planului de implementare: Rol care trebuie asumat de managerul de proiect desemnat în faza 1 a procesului (șeful echipei). Planul de implementare conține fazele detaliate ale proiectului, momentele de livrare a documentației, alcătuită din manuale, ghiduri, proceduri și instrucțiuni de lucru. De asemenea, sînt desemnați responsabilii de securitate și responsabilii pentru fiecare etapă din proiect.
7. Derularea planului de implementare: conform fazelor planului de proiect realizat în etapa anterioară prin implementarea controalelor definite în etapele precedente.
8. Sistemul de Management al Securităţii Informaţiei: Etapa în care organizaţia începe să funcţioneze după regulile stabilite în planul de implementare.
9. Rezultatele sistemului: SMSI, odată implementat, începe să înregistreze operațiunile derulate pe o perioadă de cel puţin 3 luni de zile. Informațiile se vor centraliza în: jurnalele de securitate, rapoartele de audit şi aplicabilitate, rapoartele de testare a componentelor sistemului, rapoartele testării cu privire la elementele de bază ale securităţii sistemelor informaţionale.
10. Revizia rezultatelor: După implementarea controalelor, se analizează breşele pentru a identifica controalele care nu au fost implementate în totalitate sau pentru care utilizatorii necesită instruire suplimentară.
11. Acţiuni corective: Se implementează acţiunile corective prin care se remediază situaţiile identificate anterior.
12. Test de precertificare: Auditorii unei companii specializate vor efectua o verificare formală, prin care certifică existenţa fizică a controalelor documentate în etapele anterioare.
13. Audit de certificare: Toată documentaţia se pune la dispoziţia unei firme/auditor acreditat să ofere certificare în baza ISO 27001. În Moldova nu există organe de certificare (în România cele mai cunoscute organisme de certificare a SMSI sînt: Simtex şi SRAC).
7.4. Anexa nr.4
Principalele acte legislative, normative și standarde în domeniul TIC
Legea nr.293-XIII din 23.11.1994 „Privind dreptul de autor şi drepturile conexe”;
Legea nr.982-XIV din 11.05.2000 „Privind accesul la informaţie”;
Legea nr.1069-XIV din 22.06.2000 „Cu privire la informatică”;
Legea nr.467-XV din 21.11.2003 „Cu privire la informatizare şi la resursele informaţionale de stat”;
Legea nr. 71-XVI din 22.03.2007 „Cu privire la registre”;
Decretul Preşedintelui Republicii Moldova nr.1743-III din 19.03.2004 „Privind edificarea societăţii informaţionale în Republica Moldova”;
Hotărîrea Guvernului nr.632 din 08.06.2004 „Despre aprobarea Politicii de edificare a societăţii informaţionale în Republica Moldova”;
Hotărîrea Guvernului nr. 733 din 28.06.2006 „Cu privire la Concepţia guvernării electronice”;
Hotărîrea Guvernului nr.562 din 22.05.2006 „Cu privire la crearea sistemelor şi resurselor informaţionale automatizate de stat”;
SM ISO\CEI 17799:2004. Tehnologia informației. Cod de practici pentru gestiunea securității informației;
SM ISO\CEI 15816:2005. Tehnologia informației. Tehnici de securitate. Obiectele informației de securitate pentru control de acces;
SM SR ISO\CEI 12207:2003. Tehnologia informației. Procesele ciclului de viață al software-lui;
SM ISO\CEI TR 15271:2005. Tehnologia informației. Ghid de aplicare a ISO\CEI 12207.
SMV ISO\CEI 27002:2009. Tehnologia informației. Tehnici de securitate. Cod de bună practică pentru managementul securității informației.
Ordinul ministrului tehnologiei informaţiei şi comunicaţiilor nr.78 din 01.06.2006 „Cu privire la aprobarea reglementării tehnice „Procesele ciclului de viaţă al software-ului” RT 38370656 - 002:2006.
Ordinul ministrului tehnologiei informaţiei şi comunicaţiilor nr.94 din 17.09.2009 „Cu privire la aprobarea unor reglementări tehnice”.
Ordinul ministrului tehnologiei informaţiei şi comunicaţiilor nr.106 din 20.12.2010 „Cu privire la aprobarea reglementărilor tehnice”.
7.5. Anexa nr.5
Elementele și structura unei bune gestiuni a domeniului TI
Gestionarea domeniului TI se definește ca abilitatea întreprinderii de a susține și a extinde strategiile și obiectivele dezvoltării domeniului TI
Gestionarea domeniului TI este facilitată prin următoarele componente:
| Denumirea componentei | Descrierea |
| Conducerea | Recunoașterea relației dintre obiectivele TI și necesitățile curente/strategice ale business-proceselor prin managementul TI, precum și capacitatea de a transmite acest mesaj personalului TI și de conducere |
| Structura organizațională | Activarea de dialog și de responsabilitate între personalul de conducere și TI ar trebui să includă relații de raportare, pentru a permite TI să răspundă în mod adecvat la necesitățile business- proceselor |
| Procese | Formalizarea business-proceselor și integrarea activităților de control pentru a satisface necesitățile organizației, oferind în același timp asigurarea situațiilor financiare |
Gestionarea eficientă a domeniului TI este responsabilitatea managementului organizației.
Gestionarea domeniului TI are capacitatea de a avea un impact semnificativ asupra organizației, inclusiv prin:
- Relația dintre business-procese și domeniul TI;
- Echilibrul dintre Cerere și Serviciile prestate;
- Capacitatea conducerii de vîrf de a-și atinge obiectivele prin gestiunea adecvată a TIC;
- Adaptabilitatea TIC la schimbările business-proceselor;
- Managementul riscurilor și identificarea oportunităților de îmbunătățire continuă a business- proceselor.
Figura nr.2: Cele cinci elemente ale gestionării domeniului TIC

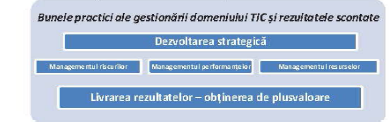
Sursă: Institutul de Guvernare în TI
Cele cinci elemente ale gestionării domeniului TIC, definite de Institutul de Guvernare în TI sînt utilizate la etapa de planificare a proiectelor, pentru a identifica practicile specifice de guvernare, obiectivele urmînd să fie revizuite pe parcursul realizării proiectului.
Astfel, dezvoltarea strategică determină dacă există o relație între domeniul TI și business-procesele instituției și dacă această relație a fost stabilită prin participarea managementului instituției. Exemplul de documentare a procesului: Strategia de dezvoltare a domeniului TIC.
Domeniile tipice pentru evaluare:
Managementul instituției este familiarizat cu bunele practici în domeniu?
Care este nivelul de implicare a domeniului TI în cadrul dezvoltării strategice a instituției?
Careva proiecte TIC sînt parte componentă a dezvoltării strategice a instituției?
Există o linie clară de comunicare între domeniul TIC și managementul instituției?
Care sînt proiectele TIC necesare de a sprijini business-procesele instituției?
Managementul riscurilor determină dacă activitățile aferente gestiunii proiectelor sînt efectuate pentru identificarea și analiza riscurilor cu impact asupra realizării obiectivelor trasate și obținerii rezultatelor scontate. Exemple de documentare a procesului: Planul de gestionare a riscurilor, de recuperare în caz de dezastru, precum și Rapoartele privind rezultatele testelor; Evaluarea rezultatelor TIC etc..
Domeniile tipice pentru evaluare:
Există proceduri de evaluare, gestionare, revizuire și comunicare a riscurilor de către management în cadrul proiectelor?
Există proceduri de preselecție și de gestionare a relațiilor cu furnizorii?
Există un plan de recuperare în caz de dezastru și acesta este testat periodic?
Există un plan de gestionare a riscurilor, iar managementul riscurilor este încorporat în cadrul proiectelor?
Managementul performanțelor determină dacă eficacitatea sistemelor TI, business- proceselor și a resurselor este monitorizată pentru alinierea la necesitățile interne. Exemple de documentare a procesului: Matricea de performanță pentru servicii, proiecte, procese și sisteme; Rapoartele periodice de performanță; politici și proceduri de alocare a costurilor etc..
Domeniile tipice pentru evaluare:
Raportează managementul performanțele obținute în cadrul proiectelor?
Se solicită includerea în Rapoartele de progres a indicatorilor de performanță?
Există proceduri de aprobare, monitorizare și raportare a indicatorilor de performanță?
Managementul resurselor determină dacă activitățile corespunzătoare sînt efectuate pentru a alinia utilizarea resurselor (aplicații, informații, infrastructură, personal etc.), pentru a satisface nevoile instituției. Exemple de documentare a procesului: Organigrama instituției; Fișele postului; Strategia de dezvoltare a domeniului TIC; Politicile și procedurile de management și evaluare a activelor etc..
Domeniile tipice pentru evaluare:
A fost stabilită o strategie de dezvoltare a TIC în cadrul instituției?
Resursele TIC acoperă majoritatea business-proceselor instituției la realizarea obiectivelor?
Fișele postului sînt formalizate?
Există politici și proceduri de management și gestiune a activelor și sînt acestea conformate cu politica în domeniul gestiunii riscurilor?
Datele au fost clasificate, și proprietarii acestora - desemnați?
Livrarea rezultatelor (rezultatele scontate) – obținerea de plusvaloare determină dacă are loc gestionarea eficientă a costurilor. Exemple de documentare a procesului: Procesele-verbale ale grupurilor de lucru responsabile de domeniul TIC; Politicile și procedurile aferente dezvoltării și managementului proiectelor TIC; Bugetul TIC; Procedurile de evaluare a indicatorilor și de măsurare a impactului în cadrul proiectelor TIC; Politica și cadrul normativ privind furnizarea de plusvaloare.
Domeniile tipice pentru evaluare:
Există o relație clară între indicatorii de performanță a proiectelor TIC și obiectivele trasate de instituție?
A fost comunicat bugetul TIC managementului instituției? Managementul instituției a conștientizat valoarea investițiilor care au fost făcute sau urmează a fi efectuate în TIC?
Responsabilii de domeniul TIC au raportat valoarea așteptată și cea obținută în rezultatul implementării proiectelor?
Managementul instituției se bazează pe integritatea și acuratețea datelor raportate de către SI, realizate în cadrul unor proiecte TIC?
Managementul instituției și responsabilii de domeniul TIC se întrunesc periodic pentru a revizui inițiativele actuale și viitoare în domeniul TIC, pentru o aliniere cu obiectivele instituției?
Managementul instituției pune accentul pe obținerea de plusvaloare în cadrul proiectelor TIC?
Este efectuată o evaluare periodică a impactului proiectelor TIC?
[1] Ordinul ministrului afacerilor interne nr.18 din 22.01.2013 „Cu privire la aprobarea Strategiei de dezvoltare a Tehnologiilor Informaţiei şi de Comunicaţii (TIC) a Ministerului Afacerilor Interne pe anii 2013-2015”.
[2] Hotărîrea Guvernului nr.255 din 09.03.2005 „Privind Strategia Naţională de edificare a societăţii informaţionale – „Moldova electronică” (în continuare - Hotărîrea Guvernului nr.255 din 09.03.2005).
[3] Hotărîrea Guvernului nr.606 din 01.06.2007 „Cu privire la unele acţiuni de implementare a Strategiei Naţionale de edificare a societăţii informaţionale – „Moldova electronică” în anul 2007” (în continuare - Hotărîrea Guvernului nr.606 din 01.06.2007), abrogată prin Hotărîrea Guvernului nr.796 din 25.10.2012.
[4] Hotărîrea Guvernului nr.476 din 27.03.2008 „Cu privire la unele acţiuni de realizare a Strategiei Naţionale de edificare a societăţii informaţionale – „Moldova electronică” în anul 2008” (în continuare - Hotărîrea Guvernului nr.476 din 27.03.2008), abrogată prin Hotărîrea Guvernului nr.796 din 25.10.2012.
[5] Hotărîrea Guvernului nr.1402 din 30.12.2005 „Cu privire la aprobarea Strategiei de reformă a administraţiei publice centrale în Republica Moldova”.
[6] Legea nr.295-XVI din 21.12.2007 „Pentru aprobarea Strategiei naţionale de dezvoltare pe anii 2008-2011”.
[7] Planul de dezvoltare instituțională a MAI pentru anii 2009-2011, aprobat prin Hotărîrea Colegiului Ministerului Afacerilor Interne nr.9 din 25 iulie 2008.
[8] Hotărîrea Guvernului nr.1109 din 06.12.2010 „Pentru aprobarea Concepţiei de reformare a Ministerului Afacerilor Interne şi a structurilor subordonate şi desconcentrate ale acestuia”.
[9] Hotărîrea Guvernului nr.439 din 16.06.2011 „Privind aprobarea Planului de acţiuni pentru implementarea Concepţiei de reformare a Ministerului Afacerilor Interne şi a structurilor subordonate şi desconcentrate ale acestuia”.
[10] Hotărîrea Guvernului nr.255 din 09.03.2005.
[11] Hotărîrea Guvernului nr.606 din 01.06.2007.
[12] Hotărîrea Guvernului nr.476 din 27.03.2008.
[13] Hotărîrea Guvernului nr.710 din 20.09.2011 „Cu privire la aprobarea Programului strategic de modernizare tehnologică a guvernării (e-Transformare)” (în continuare - Hotărîrea Guvernului nr.710 din 20.09.2011).
[14] Hotărîrea Guvernului nr.44 din 26.01.2012 „Privind aprobarea Planului de acţiuni pe anul 2012 pentru implementarea Programului strategic de modernizare tehnologică a guvernării (e-Transformare)” (în continuare - Hotărîrea Guvernului nr.44 din 26.01.2012).
[15] Hotărîrea Guvernului nr.195 din 04.04.2012 „Cu privire la aprobarea Planului de acţiuni pentru o Guvernare Deschisă pe anii 2012-2013”.
[16] Hotărîrea Guvernului nr.690 din 20.09.2011 „Cu privire la aprobarea Planului de acţiuni privind implementarea Concepţiei Sistemului informaţional automatizat „Registrul informaţiei criminalistice şi criminologice" şi a e-serviciilor pentru anii 2011-2012” (în continuare - Hotărîrea Guvernului nr.690 din 20.09.2011).
[17] În totalul alocaţiilor nu se includ: pensiile şi alocaţiile nominative, alocaţiile centralizate pentru echipament şi fondurile de rezervă.
[18] Aprobat prin Hotărîrea Colegiului MAI nr.1 din 07.02.2012.
[19] Ordinul ministrului afacerilor interne nr.18 din 22.01.2013 „Cu privire la aprobarea Strategiei de dezvoltare a Tehnologiilor Informaţiei şi de Comunicaţii (TIC) a Ministerului Afacerilor Interne pe anii 2013-2015”.
[20] Hotărîrea Guvernului nr.834 din 07.07.2008 „Cu privire la Sistemul informaţional integrat al Poliţiei de Frontieră”.
[21] Hotărîrea Curţii de Conturi nr.12 din 05.04.2012 „Privind Raportul auditului tehnologiilor informaţionale cu elemente de performanţă la Ministerul Tehnologiei Informaţiei şi Comunicaţiilor şi la unele instituţii subordonate” (în continuare - Hotărîrea Curții de Conturi nr.12 din 05.04.2012).
[22] Hotărîrea Curţii de Conturi nr.28 din 24.05.2013 „Privind Raportul auditului tehnologiilor informaţionale cu elemente de performanţă „În ce măsură aplicarea tehnologiilor informaționale a contribuit la îmbunătățirea managementului instituțional în domeniul justiției?”” (în continuare - Hotărîrea Curții de Conturi nr.28 din 24.05.2013).
[23] COTS Software (Commercial Off-The-Shelf Software) – Produse software de tipul „la pachet”, produs comercial, răspîndit pe bază de licență, care nu presupune existența de componente ce necesită elaborate și sînt comercializate în elemente definite împreună cu suport din partea elaboratorului.
[24] Hotărîrea Guvernului nr.770 din 06.07.2004 „Cu privire la Sistemul informaţional integrat automatizat de evidenţă a infracţiunilor, a cauzelor penale şi a persoanelor care au săvîrşit infracţiuni” (în continuare – Hotărîrea Guvernului nr.770 din 06.07.2004).
[25] Hotărîrea Guvernului nr.606 din 01.06.2007.
[26] Hotărîrea Guvernului nr.476 din 27.03.2008.
[27] Contractul nr.159 din 19.12.2007.
[28] Hotărîrea Guvernului nr.633 din 06.06.2007 „Cu privire la aprobarea Concepţiei Sistemului informaţional automatizat „Registrul informaţiei criminalistice şi criminologice””.
[29] Hotărîrea Guvernului nr.770 din 06.07.2004.
[30] Hotărîrea Guvernului nr.634 din 06.06.2007 „Cu privire la aprobarea Concepţiei Sistemului informaţional automatizat „Registrul de stat al armelor”” (în continuare - Hotărîrea Guvernului nr.634 din 06.06.2007, sau Concepția SIA RSA).
[31] Hotărîrea Guvernului nr.693 din 21.06.2007 „Cu privire la aprobarea Concepţiei Sistemului informaţional automatizat „Registrul de stat al accidentelor rutiere”” (în continuare - Hotărîrea Guvernului nr.693 din 21.06.2007).
[32] Codul cu privire la contravenţiile administrative, aprobat prin Legea R.S.S. Moldoveneşti din 29 martie 1985 (cu modificările ulterioare), abrogat prin Legea nr.218-XVI din 24.10.2008.
[33] Codul contravențional al Republicii Moldova, aprobat prin Legea nr.218-XVI din 24.10.2008.
[34] Legea nr.96-XVI din 13.04.2007 „Privind achizițiile publice”.
[35] ISO/IEC 27001:2005 – Information technology /Security techniques/Information security management systems/ Requirements (tehnologii informaţionale/tehnici de securitate/sisteme de management al securităţii informaţionale/cerinţe).
[36] SM SR ISO\CEI 12207:2003. Tehnologia informației. Procesele ciclului de viață al software-lui.
[37] SM ISO\CEI TR 15271:2005. Tehnologia informației. Ghid de aplicare a ISO\CEI 12207.
[38] SM ISO\CEI 17799:2004. Tehnologia informației. Cod de practici pentru gestiunea securității informației.
[39] SM ISO\CEI 15816:2005. Tehnologia informației. Tehnici de securitate. Obiectele informației de securitate pentru control de acces.
[40] SMV ISO\CEI 27002:2009 Tehnologia informației. Tehnici de securitate. Cod de bună practică pentru managementul securității informației.
[41] Planificarea activităților, procesului de îmbunătățire - Execuția planului (de îmbunătățire) - Verificarea lucrărilor executate - Acțiune pentru corectarea procesului (se adoptă acțiunea sau se abandonează, lansînd ciclul de la început).
[42] The Institute of Internal Auditors (www.theiia.org).
[43] Hotărîrea Guvernului nr.778 din 27.11.2009 „Cu privire la aprobarea Regulamentului privind organizarea şi funcţionarea Ministerului Afacerilor Interne, structurii şi efectivului-limită ale aparatului central al acestuia ”.
[44] Hotărîrea Curții de Conturi nr.28 din 24.05.2013.
[45] Hotărîrea Curții de Conturi nr.3 din 28.01.2013 „Privind Raportul auditului tehnologiilor informaţionale cu elemente de performanţă „Au fost atinse performanţele scontate în domeniul automatizării proceselor electorale?”” (în continuare - Hotărîrea Curții de Conturi nr.3 din 28.01.2013).
[46] Hotărîrea Curții de Conturi nr.46 din 14.09.2012 „Privind Raportul auditului tehnologiilor informaţionale cu elemente de performanţă cu tema „Problemele şi riscurile identificate pot afecta agenda de e-Transformare a Guvernării?”” (în continuare - Hotărîrea Curții de Conturi nr.46 din 14.09.2012).
[47] Hotărîrea Curții de Conturi nr.12 din 05.04.2012.
[48] Hotărîrea Curții de Conturi nr.47 din 02.09.2011 „Privind Raportul auditului Sistemului informaţional automatizat „Cadastrul bunurilor imobile” al Întreprinderii de Stat „Cadastru””.
[49] Direcția Înregistrare a Transportului și Calificarea Conducătorilor Auto.
[50] SMV (Stolen Motor Vehicles) - bază de date a OIPC, ce conține informația despre mijloacele de transport furate și aflate în căutare.
[51] Legea nr.71-XVI din 22.03.2007 „Cu privire la registre” ( în continuare – Legea nr. 71-XVI din 22.03.2007).
[52] Hotărîrea Guvernului nr .834 din 07.07.2008 „Cu privire la Sistemul informaţional integrat al Poliţiei de Frontieră”.
[53] Legea nr.133 din 08.07.2011 „Privind protecţia datelor cu caracter personal” (în continuare - Legea nr.133 din 08.07.2011).
[54] Legea nr.17-XVI din 15.02.2007 „Cu privire la protecţia datelor cu caracter personal” (abrogată prin Legea nr.133 din 08.07.2011).
[55] Hotărîrea Guvernului nr.1123 din 14.12.2010 „Privind aprobarea Cerinţelor faţă de asigurarea securităţii datelor cu caracter personal la prelucrarea acestora în cadrul sistemelor informaţionale de date cu caracter personal” (în continuare – Hotărîrea Guvernului nr. 1123 din 14.12.2010).
[56] Legea nr.1069-XIV din 22.06.2000 „Cu privire la informatică”.
[57] Legea nr.467-XV din 21.11.2003 „Cu privire la informatizare şi la resursele informaţionale de stat”.
[58] Hotărîrea Guvernului nr. 733 din 28.06.2006 „Cu privire la Concepţia guvernării electronice”.
[59] Hotărîrea Guvernului nr. 392 din 19.05.2010 „Cu privire la crearea Centrului de Guvernare Electronică (E-Government)”.
[60] Hotărîrea Guvernului nr. 760 din 18.08.2010 „Pentru aprobarea Statutului Instituţiei publice Centrul de Guvernare Electronică (E-Government)”.
[61] Hotărîrea Guvernului nr. 710 din 20.09.2011.
[62] Hotărîrea Curţii de Conturi nr.12 din 05.04.2012.
[63] Hotărîrea Curţii de Conturi nr.46 din 14.09.2012.
[64] Hotărîrea Curţii de Conturi nr.3 din 28.01.2013.
[65] Hotărîrea Curţii de Conturi nr.28 din 24.05.2013.
[66] Platforma tehnologică comună a Guvernului Republicii Moldova ce se implementează pe baza tehnologiei Cloud Computing (Paradigmă modernă de livrare a serviciilor TI din medii virtualizate).
[67] Ordinul MAI nr.187 din 27.05.2009 „Cu privire la aprobarea Regulamentului Sistemului informaţional automatizat „Evidenţa contravenţiilor în domeniul circulaţiei rutiere şi a punctelor de penalizare acumulate în baza sancţiunilor aplicate”.
[68] Hotărîrea Curții de Conturi nr.12 din 05.04.2012.
[69] Hotărîrea Curții de Conturi nr.46 din 14.09.2012.
[70] Hotărîrea Curții de Conturi nr.3 din 28.01.2013.
[71] Hotărîrea Curții de Conturi nr.28 din 24.05.2013.
[72]Hotărîrea Guvernului nr.1202 din 17.10.2006 „Cu privire la aprobarea Concepţiei Sistemului informaţional integrat al organelor de drept” (în continuare – Hotărîrea Guvernului nr.1202 din 17.10.2006).
[73] Hotărîrea Guvernului nr.633 din 06.06.2007 „Cu privire la aprobarea Concepţiei Sistemului informaţional automatizat "Registrul informaţiei criminalistice şi criminologice”” (în continuare – Hotărîrea Guvernului nr.633 din 06.06.2007).
[74] Legea nr.216-XV din 29.05.2003 „Cu privire la Sistemul informaţional integral automatizat de evidenţă a infracţiunilor, a cauzelor penale şi a persoanelor care au săvîrşit infracţiuni” (în continuare – Legea nr.216-XV din 29.05.2003).
[75] Hotărîrea Guvernului nr.770 din 06.07.2004 (Anexa nr.2).
[76]Hotărîrea Guvernului nr.328 din 24.05.2012 „cu privire la aprobarea Regulamentului privind organizarea şi funcţionarea Sistemului informaţional automatizat "Registrul informaţiei criminalistice şi criminologice"” (în continuare - Hotărîrea Guvernului nr.328 din 24.05.2012).
[77] Hotărîrea Guvernului nr.633 din 06.06.2007.
[78] Legea nr.216-XV din 29.05.2003.
[79] Hotărîrea Guvernului nr.770 din 06.07.2004.
[80] Hotărîrea Guvernului nr.770 din 06.07.2004.
[81] Persoana responsabilă de introducerea datelor în sistem cu funcția de inspector principal/superior al Serviciului statistic al Secției management operațional din cadrul Inspectoratului de Poliției.
[82] Hotărîrea Guvernului nr.606 din 01.06.2007.
[83] Hotărîrea Guvernului nr.476 din 27.03.2008.
[84] Hotărîrea Guvernului nr.633 din 06.06.2007.
[85] Ordinul ministrului tehnologiei informației și comunicațiilor nr.78 din 01.06.2006 „Cu privire la aprobarea reglementării tehnice „Procesele ciclului de viaţă al software-ului” RT 38370656 - 002:2006 (în continuare - Ordinul ministrului tehnologiei informației și comunicațiilor nr.78 din 01.06.2006).
[86] Hotărîrea Guvernului nr.633 din 06.06.2007.
[87] Legea nr.216-XV din 29.05.2003.
[88] Hotărîrea Guvernului nr.770 din 06.07.2004.
[89] Hotărîrea Guvernului nr.633 din 06.06.2007.
[90] Hotărîrea Guvernului nr.770 din 06.07.2004.
[91] Hotărîrea Guvernului nr.693 din 21.06.2007.
[92] Hotărîrea Guvernului nr.634 din 06.06.2007.
[93] Codul cu privire la contravenţiile administrative, aprobat prin Legea R.S.S. Moldoveneşti din 29 martie 1985 (cu modificările ulterioare), abrogat prin Legea nr.218-XVI din 24.10.2008.
[94] Codul contravențional al Republicii Moldova, aprobat prin Legea nr.218-XVI din 24.10.2008.
[95] Hotărîrea Guvernului nr.1202 din 17.10.2006.
[96] Informația este transmisă de colaboratorul Inspectoratului de Poliție care a întocmit dosarul sau ancheta către persoana responsabilă, pentru ca în maximum 24 de ore datele să fie introduse în SIIA EICPPSI.
[97] Hotărîrea Guvernului nr.710 din 20.09.2011.
[98] Hotărîrea Guvernului nr.709 din 20.09.2011 „Cu privire la unele măsuri în domeniul e-Transformare a guvernării”.
[99] Hotărîrea Guvernului nr.44 din 26.01.2012.
[100] Hotărîrea Guvernului nr.195 din 04.04.2012 „Cu privire la aprobarea Planului de acţiuni pentru o Guvernare Deschisă pe anii 2012-2013”.
[101] Hotărîrea Guvernului nr.44 din 26.01.2012.
[102] Hotărîrea Guvernului nr.690 din 20.09.2011.
[103] Creditul nr.5000-MD, oferit în baza Acordului de Credit pentru Dezvoltare, destinat implementării Proiectului „e-Transformare a Guvernarii”, semnat de către Guvernul Republicii Moldova şi AID la 29 aprilie 2011 şi ratificat prin Legea nr.173 din 28.07.2011.
[104] Hotărîrea Guvernului nr.44 din 26.01.2012.
[105] Hotărîrea Guvernului nr.690 din 20.09.2011 – Planul de acțiuni, cap.IV.
[106] Hotărîrea Guvernului nr.44 din 26.01.2012 – Planul de acțiuni, act.21.
[107] Codul contravențional al Republicii Moldova, aprobat prin Legea nr.218-XVI din 24.10.2008.
[108] Hotărîrea Guvernului nr.328 din 24.05.2012 , pct.48 (3).
[109] Ordinul ministrului tehnologiei informației și comunicațiilor nr.78 din 01.06.2006.
[110] Hotărîrea Guvernului nr.710 din 20.09.2011.
[111] Hotărîrea Curții de Conturi nr.46 din 14.09.2012.
[112] Hotărîrea Guvernului nr.565 din 21.05.2007 „Cu privire la aprobarea Concepţiei Sistemului informaţional automatizat „Registrul dactiloscopic””.
[113] Hotărîrea Guvernului nr.565 din 21.05.2007 „Cu privire la aprobarea Concepţiei Sistemului informaţional automatizat „Registrul dactiloscopic””.
[114] Hotărîrea Guvernului nr.634 din 06.06.2007.
[115] Legea nr.1518-XV din 06.12.2002 „Cu privire la migrație” (abrogată prin Legea nr.200 din 16.07.2010 ”Privind regimul străinilor în Republica Moldova”).
[116] Hotărîrea Guvernului nr.40 din 12.01.2007 „Privind crearea Sistemului informaţional integrat automatizat în domeniul migraţiei”.
[117] Hotărîrea Guvernului nr.1401 din 13.12.2007 „Privind aprobarea Concepţiei Sistemului informaţional integrat automatizat „Migraţie şi azil””(în continuare - Hotărîrea Guvernului nr.1401 din 13.12.2007).
[118] Hotărîrea Guvernului nr.1140 din 15.12.2010 „Pentru aprobarea Regulamentului cu privire la modul de acordare a ajutorului bănesc rambursabil refugiaţilor şi beneficiarilor de protecţie umanitară”.
[119] Aprobate prin Hotărîrea Curţii de Conturi nr.11 din 03.04.2009.
[120] Aprobat prin Hotărîrea Curţii de Conturi nr.37 din 17.06.2010.
[121] Aprobate prin Hotărîrea Curţii de Conturi nr.54 din 22.12.2009.
[122] Aprobat prin Hotărîrea Curţii de Conturi nr.69 din 30.12.2010.
[123] Contractul nr.86 din 01.09.2008 cu privire la prestarea serviciilor de elaborare a programului (soft) pentru Subsistemul Informațional al Biroului Migrație și Azil al SIIA „Migrație și Azil”.
[124] Contractul nr.41 din 11.12.2008 privind crearea a două module de schimb informațional de date cu celelalte subsisteme SIIA „Migrație și Azil”.
[125] Contractul nr.159 din 19.12.2007 privind achiziția serviciilor de elaborare și implementare a produsului de program pentru Banca Centrală de Date a SIIA de evidență a infracțiunilor, a cauzelor penale și a persoanelor care au săvîrșit infracțiuni.
[126] Contractul nr.20 din 27.02.2009 privind achiziția serviciilor de modernizare și extindere a bazei operative automatizate de date al DPR ”Registrul contravențiilor administrative și mijloacelor de transport supuse reviziei tehnice”.
[127] Contractul nr.95 din 11.11.2009 privind achiziția serviciilor de extindere a SIA „Evidența contravențiilor în domeniul circulației rutiere și a punctelor de penalizare acumulate în baza sancțiunilor aplicate”, cu crearea modulului „Eliberarea Cazierului contravențional”.
[128] Contractul nr.7 din 25.01.2012 privind achiziția serviciilor de creare a bazei operative automatizate de date a DPR de evidență a datelor statistice.
[129] Contractul nr.80 din 22.05.2012 privind achiziția serviciilor de elaborare a Web Service de integrare, interacțiune și schimb informațional de date.
[130] Contractul nr.11 din 03.02.2012 privind achiziția serviciilor de elaborare a „bazei operative de date de evidență a cauzelor contravenționale și a persoanelor care le-au săvîrșit” a Direcției generale a poliției ordine publică.
[131] Contractul nr.136 din 12.09.2011 privind achiziția SII pentru evidența patrimoniului militar.
[132] Contractul nr.120 din 15.12.2006 privind achiziția sistemului automatizat „Registrul de stat al accidentelor rutiere”.
[133] Contractul nr.95 din 18.06.2012 privind achiziția serviciilor de implementare a SIA „Registrul de stat al accidentelor rutiere”.
[134] Contractul nr.110 din 20.09.2012 privind achiziția serviciilor de programare a hărților GIS și integrare cu sistemul de evidență a contravențiilor și a accidentelor rutiere, emiterea proceselor-verbale electronice și a schemei accidentelor rutiere.