1. Se instituie Sistemul informațional „Monitorizarea și coordonarea antifraudă” și resursa informațională formată de acesta.
2. Se aprobă:
2.1. Conceptul Sistemului informațional „Monitorizarea și coordonarea antifraudă”, conform anexei nr. 1;
2.2. Regulamentul resursei informaționale formate de Sistemul informațional „Monitorizarea și coordonarea antifraudă”, conform anexei nr. 2.
3. Inspectoratul Control Financiar de Stat, în calitate de posesor și deținător al Sistemului informațional „Monitorizarea și coordonarea antifraudă”, va asigura condițiile juridice, financiare şi organizatorice pentru crearea, administrarea, funcționarea şi dezvoltarea continuă a acestuia în conformitate cu legislația şi acordurile internaționale la care Republica Moldova este parte.
4. Instituția Publică Centrul de Tehnologii Informaționale în Finanțe, în calitate de administrator tehnic al Sistemului informațional „Monitorizarea și coordonarea antifraudă”, va asigura administrarea tehnică, mentenanţa și dezvoltarea acestuia, precum și implementarea cerinţelor de securitate stabilite de actele normative în domeniu.
5. Crearea, administrarea, mentenanţa şi dezvoltarea Sistemului informațional „Monitorizarea și coordonarea antifraudă” se vor realiza din contul şi în limitele alocaţiilor aprobate în acest scop în bugetul Inspectoratului Control Financiar de Stat, precum şi din alte surse, conform legislaţiei.
6. Prezenta hotărâre intră în vigoare la data publicării în Monitorul Oficial al Republicii Moldova.
Nr. 523. Chişinău, 16 septembrie 2026.
Anexa nr. 1 la Hotărârea Guvernului nr.523/2026
CONCEPTUL Sistemului informațional „Monitorizarea și coordonarea antifraudă”
Capitolul I
INTRODUCERE
În contextul modernizării mecanismelor de gestionare a fondurilor publice și externe, Inspectoratul Control Financiar de Stat (denumit în continuare ICFS), în calitate de Unitate antifraudă, a identificat necesitatea consolidării capacităților instituționale pentru prevenirea și detectarea timpurie a neregulilor. Experiența acumulată în implementarea programelor finanțate din surse naționale și internaționale a evidențiat oportunitatea introducerii unui cadru tehnologic și operațional care să permită monitorizarea integrată a proceselor, precum și coordonarea eficientă a acțiunilor instituțiilor cu atribuții în domeniu.
Crearea Sistemului informațional „Monitorizarea și coordonarea antifraudă” (denumit în continuare SI MCAF) reprezintă o etapă necesară în consolidarea mecanismelor de guvernanță și integritate financiară ale Republicii Moldova, având ca obiectiv principal dezvoltarea unui cadru modern de prevenire și gestionare a riscurilor asociate utilizării fondurilor publice și externe. Necesitatea acestui sistem rezultă din procesul firesc de modernizare a administrației publice și din angajamentele asumate de stat în raport cu partenerii internaționali, în special în contextul cooperării cu Uniunea Europeană pentru protejarea intereselor financiare ale Republicii Moldova.
Fundamentul deciziei de a institui SI MCAF îl constituie necesitatea unei coordonări eficiente între instituțiile care exercită funcții de control, audit, supraveghere și investigație, precum și crearea unui mecanism unitar de colectare și de gestionare a informațiilor privind potențiale nereguli. În lipsa unei astfel de structuri centralizate, procesele de reacție instituțională pot fi fragmentate, ceea ce limitează capacitatea administrației publice de a interveni în timp util pentru prevenirea incidentelor care pot afecta buna gestiune financiară.
SI MCAF va funcționa ca o platformă integrată care va permite înregistrarea și administrarea centralizată a informațiilor privind suspiciunile rezonabile de fraudă, facilitând coordonarea examinării dosarelor (administrative, contravenționale, penale) cu instituțiile abilitate pentru examinare și acțiuni ulterioare. Totodată, SI MCAF va contribui la îmbunătățirea schimbului de date între autoritățile naționale, la creșterea capacității de analiză și la coordonarea intervențiilor instituționale în situațiile care necesită o reacție promptă și bine fundamentată, cu asigurarea protecției datelor cu caracter personal, în conformitate cu cadrul normativ.
Prin instituirea SI MCAF, Republica Moldova va dispune de un cadru consolidat pentru monitorizarea, prevenirea și tratarea neregulilor în mod unitar, previzibil și transparent, fapt care va contribui la întărirea încrederii în modul de utilizare a resurselor publice și a celor provenite din fonduri externe, precum și la modernizarea continuă a practicilor de guvernanță financiară.
Capitolul II
DISPOZIȚII GENERALE
1. Conceptul SI MCAF stabilește scopul, obiectivele, funcțiile, structura organizațională și cadrul normativ necesar pentru crearea, implementarea, exploatarea și mentenanța acestuia, lista seturilor de date păstrate și furnizate prin intermediul acestuia, infrastructura tehnologică și măsurile pentru asigurarea securității și a protecției informației.
2. SI MCAF reprezintă totalitatea resurselor şi tehnologiilor informaţionale interdependente, a metodelor şi a personalului, destinată păstrării, prelucrării și furnizării de informații privind neregulile şi riscurile de fraudă, precum și coordonării interinstituționale a acțiunilor de prevenire şi monitorizare a utilizării fondurilor externe.
SI MCAF face parte integrantă din sistemele informaționale de stat ale Republicii Moldova şi, în calitate de componentă a guvernării electronice, interacționează cu alte sisteme prin schimbul şi interoperabilitatea datelor, consumând și furnizând informații.
3. În sensul Conceptului SI MCAF se definesc următoarele noțiuni principale:
3.1. avertizori de integritate (raportare) – persoane fizice care efectuează o avertizare de integritate sau dezvăluie public informații referitoare la încălcări ale legii, obținute în context profesional;
3.2. proces de business – succesiune prestabilită a evenimentelor, realizată printr-un grup de activități legate logic, care utilizează resursele organizației pentru obținerea rezultatului la realizarea scopurilor organizației;
3.3. coordonare antifraudă – ansamblu de acțiuni menite să asigure coordonarea eforturilor, schimbul de informații și desfășurarea activităților comune legal desfășurate, care vizează întregul spectru de acțiuni potrivit domeniului de competență al fiecărei componente a sistemului, în scopul acordării sprijinului necesar și asigurării mecanismului de protecție a intereselor financiare ale statului și ale partenerilor externi de dezvoltare pentru prevenirea fraudării fondurilor de asistență externă;
3.4. date – informație prezentată într-o anumită formă care permite comunicarea, comentarea și prelucrarea;
3.5. date antifraudă – informații privind sesizările, neregulile și măsurile întreprinse;
3.6. MPass – conform noțiunii definite în Hotărârea Guvernului nr. 1090/2013 privind serviciul electronic guvernamental de autentificare și control al accesului (MPass);
3.7. MSign – conform noțiunii definite în Hotărârea Guvernului nr. 405/2014 privind serviciul electronic guvernamental integrat de semnătură electronică (MSign);
3.8. MLog – conform noțiunii definite în Hotărârea Guvernului nr. 708/2014 privind serviciul electronic guvernamental de jurnalizare (MLog);
3.9. MCloud – conform noțiunii definite în Hotărârea Guvernului nr. 128/2014 privind platforma tehnologică guvernamentală comună (MCloud);
3.10. MConnect – conform noțiunii definite în Hotărârea Guvernului nr. 211/2019 privind platforma de interoperabilitate (MConnect);
3.11. MNotify – conform noțiunii definite în Hotărârea Guvernului nr. 376/2020 pentru aprobarea Conceptului serviciului guvernamental de notificare electronică (MNotify) și a Regulamentului privind modul de funcționare și utilizare a serviciului guvernamental de notificare electronică (MNotify);
3.12. părți interesate – persoane fizice, autorități publice și alte persoane juridice, indiferent de tipul de proprietate și forma juridică de organizare, precum și sisteme informatice, aplicații, echipamente sau alte dispozitive care utilizează, furnizează date sistemului, primesc date de la acesta ori interacționează în orice alt mod cu sistemul;
3.13. semnătură electronică – conform semnificației din Legea nr. 124/2022 privind identificarea electronică și serviciile de încredere.
4. Obiectivele de bază stabilite pentru SI MCAF sunt următoarele:
4.1. centralizarea și gestionarea informațiilor – sistemul permite colectarea și stocarea centralizată a datelor referitoare la incidente, rapoarte și evaluări de risc (aplicarea acestor noțiuni se realizează în conformitate cu cadrul normativ aplicabil și cu cerințele standardului ISO/IEC 27001). Această centralizare facilitează accesul rapid la informații corecte și actualizate, permițând luarea deciziilor pe baze obiective și informate;
4.2. cooperarea și coordonarea interinstituțională – sistemul asigură cadrul pentru schimbul de informații între instituțiile statului implicate în activități antifraudă. Prin coordonare eficientă, se evită suprapunerile de competențe, se optimizează resursele și se asigură un răspuns unit la incidentele semnalate;
4.3. sprijinirea procesului decizional – prin analiza datelor și generarea de rapoarte și evaluări de risc, SI MCAF contribuie la fundamentarea deciziilor strategice și operaționale ale autorităților. Astfel, măsurile întreprinse sunt mai eficiente, iar prioritizarea resurselor se face în funcție de riscurile reale identificate;
4.4. creșterea încrederii partenerilor externi de dezvoltare – implementarea unui mecanism coerent și sigur de monitorizare antifraudă consolidează încrederea donatorilor și a partenerilor internaționali în capacitatea administrativă a statului de a gestiona resursele publice și fondurile externe în mod transparent și responsabil;
4.5. crearea unei baze de date istorice și statistice – colectarea centralizată a informațiilor cu privire la incidentele și dosarele antifraudă permite realizarea analizelor statistice, identificarea tendințelor și modelarea riscurilor viitoare.
5. Principiile fundamentale pe baza cărora este dezvoltat și implementat SI MCAF sunt următoarele:
5.1. principiul legalității, care presupune crearea și exploatarea SI MCAF în conformitate cu legislația națională, precum și cu normele și standardele internaționale recunoscute în domeniu;
5.2. principiul respectării standardelor deschise, care presupune adoptarea exclusivă a standardelor deschise pentru conceptualizarea și funcționarea SI MCAF, în conformitate cu recomandările și practicile internaționale în domeniu, în vederea asigurării publicării, comunicării, interoperabilității și definirii sistemului de metadate ale soluției informatice;
5.3. principiul divizării arhitecturii pe niveluri, care constă în proiectarea independentă a subsistemelor în conformitate cu standardele de interfață dintre niveluri;
5.4. principiul independenței de platformă, conform căruia interfața utilizatorului SI MCAF nu va impune o anumită platformă software și hardware pentru calculatorul client al utilizatorului;
5.5. principiul datelor sigure, care presupune asigurarea procedurilor de introducere în SI MCAF doar a datelor veridice, utilizând canale autorizate și autentificate;
5.6. principiul securității informaționale, care presupune asigurarea unui nivel adecvat de integritate, selectivitate, accesibilitate și eficiență pentru protecția datelor împotriva pierderilor, alterării, deteriorării și accesului neautorizat;
5.7. principiul protecției datelor cu caracter personal, care presupune crearea și exploatarea sistemului de evidență a accesului la serviciile electronice în conformitate cu acordurile și convențiile internaționale, precum și cu legislația națională în domeniul protecției datelor cu caracter personal;
5.8. principiul accesibilității informației cu caracter public, care presupune implementarea procedurilor de asigurare a accesului solicitanților la informația cu caracter public furnizată de soluția informatică;
5.9. principiul transparenței, care presupune proiectarea și realizarea SI MCAF conform principiului modular, cu utilizarea standardelor transparente în domeniul tehnologiilor informatice și de telecomunicații, pentru accesarea liberă a tuturor sistemelor și a informațiilor generate prin intermediul sistemelor, precum și pentru monitorizarea datelor înregistrate aferente entității;
5.10. principiul expansibilității, care stipulează posibilitatea extinderii și completării SI MCAF cu noi funcții sau îmbunătățirea celor existente;
5.11. principiul scalabilității, care presupune asigurarea unei performanțe constante a soluției informatice la creșterea volumului de date și a numărului de solicitări adresate SI MCAF;
5.12. principiul simplității și comodității utilizării, care presupune proiectarea și realizarea tuturor aplicațiilor, mijloacelor tehnice și de program accesibile utilizatorilor SI MCAF, bazate pe principii exclusiv vizuale, ergonomice și logice de concepție;
5.13. principiul centralizării, care presupune unificarea mai multor procese de business într-un singur sistem uniform și unificat, precum și centralizarea acestora în cadrul aparatului central pentru monitorizarea funcționării eficiente;
5.14. principiul adaptabilității și flexibilității, care constă în asigurarea posibilității de a adapta configurația sistemelor la necesitățile privind procesul de oferire a accesului la serviciile electronice, pentru rezolvarea dificultăților noi și pentru funcționarea în condiții și regimuri în schimbare;
5.15. principiul controlului, care presupune monitorizarea măsurilor ce asigură calitatea și fiabilitatea resurselor și sistemelor informaționale ale ICFS, precum și păstrarea și utilizarea rațională a acestora.
6. Sarcinile de bază ale SI MCAF derivă din necesitatea asigurării unui cadru unitar de monitorizare și coordonare a acțiunilor antifraudă la nivel național. SI MCAF este conceput pentru a sprijini activitatea instituțiilor în identificarea timpurie a riscurilor, gestionarea eficientă a informațiilor și coordonarea intervențiilor necesare.
În acest sens, sarcinile de bază ale SI MCAF includ:
6.1. colectarea și consolidarea informațiilor relevante provenite de la instituțiile publice responsabile de monitorizarea, controlul și prevenirea neregulilor și fraudelor;
6.2. evidența și monitorizarea sesizărilor, a controalelor, a investigațiilor și a altor acțiuni antifraudă, pentru a asigura trasabilitatea completă a fiecărei etape din procesul operațional;
6.3. gestionarea integrată a fluxurilor informaționale, inclusiv recepționarea, procesarea, transmiterea și arhivarea datelor în format digital, conform cerințelor legale și procedurale;
6.4. asigurarea unui mecanism unitar de coordonare interinstituțională, prin facilitarea schimbului de informații și a comunicării operative între autoritățile implicate;
6.5. generarea rapoartelor, analizelor și indicatorilor necesari pentru evaluarea eficienței măsurilor aplicate și pentru alegerea celor mai potrivite acțiuni viitoare;
6.6. integrarea cu sistemele informaționale partajate, precum MPass, MLog, MConnect, MSign și MNotify, pentru a asigura autentificarea sigură, jurnalizarea completă, interoperabilitatea și comunicarea automatizată;
6.7. asigurarea protecției și securității datelor, prin respectarea standardelor naționale și internaționale privind confidențialitatea, integritatea și disponibilitatea informațiilor gestionate.
Capitolul IV
SPAȚIUL FUNCȚIONAL AL SI MCAF
8. Funcțiile de bază ale SI MCAF sunt următoarele:
8.1. colectarea și gestionarea centralizată a datelor antifraudă, care presupune asigurarea înregistrării, actualizării și administrării într-o bază unică a informațiilor privind sesizările, neregulile și măsurile întreprinse;
8.2. generarea rapoartelor și a indicatorilor de performanță, care presupune asigurarea instrumentelor pentru generarea rapoartelor operative, analitice și statistice, necesare managementului pentru evaluarea performanței activităților antifraudă;
8.3. interoperabilitatea, care presupune asigurarea schimbului de date cu alte sisteme informaționale prin intermediul platformei de interoperabilitate (MConnect);
8.4. jurnalizarea evenimentelor, care presupune asigurarea jurnalizării automatizate a tuturor evenimentelor de business prin mecanisme speciale de verificare și audit (MLog);
8.5. asigurarea calității informației prin crearea și menținerea componentelor sistemului calității, bazat pe abordare procesuală;
8.6. securitatea și confidențialitatea, care presupune corespunderea cerințelor în materie de securitate și confidențialitate, și anume:
8.6.1. protejarea datelor cu caracter personal și ale subiectului de date prin mecanisme adecvate de securitate;
8.6.2. asigurarea integrității informațiilor și a autenticității utilizatorilor prin mecanisme de autentificare care prevăd utilizarea certificatelor calificate ale cheilor publice, eliberate în conformitate cu actele normative din domeniul semnăturii electronice și al documentului electronic;
8.6.3. aplicarea unei politici adecvate de securitate la nivelul serviciilor web;
8.7. administrarea și monitorizarea, care presupune asigurarea următoarelor funcții:
8.7.1. administrarea utilizatorilor, rolurilor și accesului la SI MCAF;
8.7.2. asigurarea integrității logice a SI MCAF;
8.7.3. administrarea bazelor de date ale SI MCAF;
8.7.4. gestionarea copiilor de rezervă;
8.7.5. monitorizarea performanței SI MCAF;
8.7.6. suport tehnic și mentenanță.
9. Contururile funcționale de bază ale SI MCAF sunt următoarele:
9.1. conturul destinat raportorilor de nereguli și/sau suspiciuni de fraudă, care este dedicat persoanelor fizice și juridice, angajaților instituțiilor publice sau altor entități autorizate care raportează nereguli, suspiciuni de fraudă, utilizare necorespunzătoare a fondurilor sau alte acțiuni care pot afecta integritatea proceselor administrative, include:
9.1.1. depunerea online a sesizărilor privind posibile fapte de fraudă, delapidare de fonduri sau nereguli;
9.1.2. înregistrarea automată a sesizării și generarea unui număr unic de identificare;
9.1.3. posibilitatea atașării materialelor probante (documente, imagini, fișiere audio/video);
9.1.4. verificarea statutului de examinare a sesizării, în funcție de nivelul de confidențialitate;
9.1.5. primirea notificărilor automatizate privind etapele procesării sesizării;
9.2. conturul destinat instituțiilor implicate în procesul de coordonare antifraudă, destinat funcționarilor și specialiștilor din cadrul instituțiilor responsabili de gestionarea sesizărilor și dosarelor, include:
9.2.1. înregistrarea și gestionarea dosarelor de nereguli;
9.2.2. analizarea sesizărilor și efectuarea investigațiilor interne;
9.2.3. gestionarea măsurilor stabilite în cadrul dosarului și monitorizarea implementării acestora;
9.2.4. accesul la informații relevante prin integrarea interoperabilă cu alte sisteme;
9.2.5. evidența și trasabilitatea tuturor operațiunilor asociate unui dosar antifraudă;
9.2.6. cabinetul personal al funcționarului, cu vizualizarea sarcinilor și notificărilor;
9.2.7. interacțiunea digitală cu alte instituții pentru coordonarea măsurilor antifraudă;
9.3. conturul destinat entităților partenere și donatorilor externi reprezintă componenta SI MCAF care asigură interacțiunea informațională cu structurile externe implicate în procesele de monitorizare, evaluare, audit, coordonare, raportare și supraveghere a utilizării fondurilor publice și externe și include:
1) consultarea rapoartelor privind măsurile antifraudă;
2) transmiterea și recepționarea informațiilor între SI MCAF și entitățile externe autorizate;
3) furnizarea rapoartelor, a situațiilor statistice și a datelor agregate necesare pentru procesele de monitorizare și evaluare;
9.4. conturul destinat instituției coordonatoare, care asigură accesul instituției responsabile de coordonarea implementării și monitorizării politicilor antifraudă, include:
9.4.1. vizualizarea și extragerea analizelor consolidate;
9.4.2. accesul la rapoarte și indicatori;
9.4.3. accesul la tablourile de bord cu situația riscurilor și neregulilor.
10. Interacțiunea SI MCAF cu alte sisteme informaționale, inclusiv cu sistemele informaționale partajate și instituite de către Guvern, reprezintă un element esențial pentru asigurarea unei funcționări eficiente, coerente și integrate la nivel interinstituțional. SI MCAF utilizează infrastructura națională de interoperabilitate pentru obținerea, verificarea și corelarea datelor relevante necesare pentru procesele antifraudă, reducând duplicarea informațiilor și sporind acuratețea analizelor. SI MCAF se integrează cu următoarele platforme și sisteme informaționale partajate și instituite de Guvern:
10.1. platforma de interoperabilitate MConnect – pentru schimbul securizat de date între instituții, necesar pentru preluarea informațiilor privind entitățile, persoanele, tranzacțiile și alte date relevante pentru investigații și pentru procesele de prevenire a fraudei;
10.2. serviciul guvernamental de autentificare și control al accesului (MPass) – pentru identificarea și autentificarea utilizatorilor, precum și pentru asigurarea accesului diferențiat în funcție de roluri și niveluri de autorizare;
10.3. serviciul electronic guvernamental integrat de semnătură electronică (MSign) – pentru semnarea electronică a documentelor;
10.4. serviciul guvernamental de notificare electronică (MNotify) – pentru transmiterea automată a notificărilor către utilizatori privind stadiul dosarelor și al sesizărilor, termenele procedurale și alte acțiuni relevante din SI MCAF;
10.5. serviciul electronic guvernamental de jurnalizare (MLog) – pentru păstrarea evidenței tuturor operațiunilor efectuate în SI MCAF, în scopul asigurării trasabilității și auditării activităților;
10.6. sistemele informaționale instituționale relevante (precum cele ale Ministerului Finanțelor, Ministerului Afacerilor Interne, Agenției Naționale de Integritate, Centrului Național Anticorupție, Curții de Conturi, Cancelariei de Stat, precum și cele ale autorităților de management ale proiectelor finanțate extern) – pentru schimbul de date operative privind beneficiarii, contractele, riscurile identificate și istoricul neregulilor;
10.7. sistemele de gestiune financiară și contabilă utilizate în cadrul programelor de finanțare naționale sau externe – pentru verificarea și corelarea datelor privind utilizarea fondurilor și detectarea eventualelor anomalii.
11. Interacțiunea cu aceste sisteme se realizează în conformitate cu standardele naționale de interoperabilitate, cerințele de securitate cibernetică, principiul minimizării datelor și regulile de protecție a datelor cu caracter personal. Comunicarea între platforme se efectuează prin canale securizate, iar toate schimburile de date sunt documentate și supuse mecanismelor de audit.
Capitolul V
STRUCTURA ORGANIZAȚIONALĂ A SI MCAF
12. Proprietarul SI MCAF este statul, care îşi realizează dreptul de proprietate, de gestionare și de utilizare a datelor din SI MCAF.
13. Posesorul și deținătorul SI MCAF este ICFS, instituție responsabilă de asigurarea dezvoltării, implementării, operării și întreținerii SI MCAF pe întreaga durată a ciclului său de viață.
14. Administratorul tehnic al SI MCAF este Instituția Publică Centrul de Tehnologii Informaționale în Finanțe, care își exercită atribuțiile în conformitate cu actele normative în domeniul administrării tehnice și menținerii sistemelor informaționale de stat.
15. Utilizatorii SI MCAF sunt persoanele desemnate din cadrul instituțiilor competente, cărora le sunt atribuite drepturi de acces în funcție de responsabilitățile funcționale, precum și persoanele fizice și juridice care pot depune sesizări privind nereguli sau suspiciuni de fraudă.
16. În figura 1 sunt prezentate principalele instituții ale statului cu roluri active în furnizarea datelor pentru gestionarea și soluționarea dosarelor aflate în lucru:
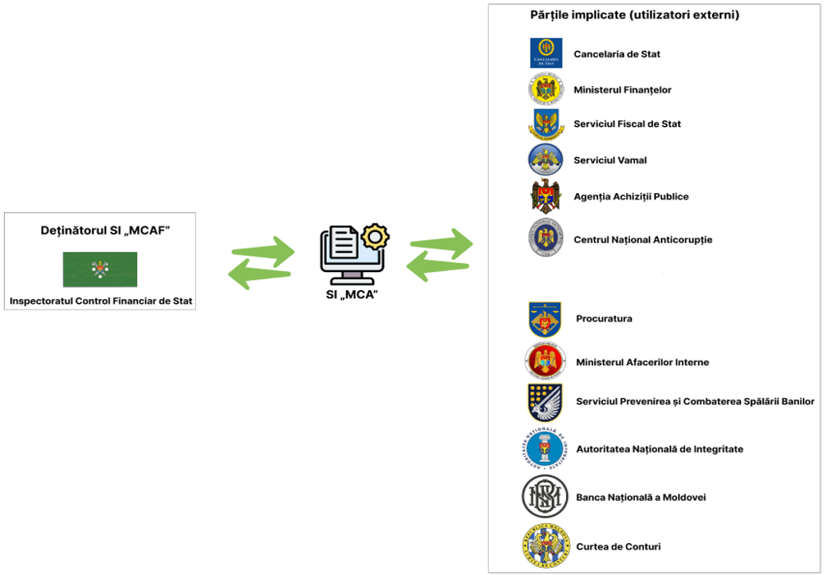
Figura 1. Furnizorii de date
16.1. Cancelaria de Stat are rolul de a coordona activitățile interinstituționale legate de implementarea proiectelor și programelor de asistență externă. În cadrul SI MCAF, Cancelaria de Stat furnizează informații privind derularea proiectelor, neregulile sau riscurile identificate și contribuie la consolidarea cooperării dintre instituțiile publice și partenerii de dezvoltare;
16.2. Ministerul Finanțelor este responsabil de gestionarea datelor financiare privind fondurile externe și fluxurile de finanțare. Prin intermediul SI MCAF, Ministerul Finanțelor transmite informații cu privire la beneficiari, monitorizează utilizarea fondurilor și oferă suport analitic pentru identificarea abaterilor și neregulilor financiare;
16.3. Serviciul Fiscal de Stat interacționează cu SI MCAF prin furnizarea, prin intermediul Agenției de Guvernare Electronică, a datelor fiscale necesare pentru efectuarea verificărilor și analizelor de risc. Aceste date permit corelarea informațiilor privind contribuabilii și obligațiile fiscale, contribuind astfel la identificarea potențialelor fraude;
16.4. Serviciul Vamal oferă SI MCAF acces la datele privind operațiunile de import și export, facilitând documentarea cazurilor suspecte de fraudă vamală sau de deturnare a fondurilor. De asemenea, colaborează în cadrul acțiunilor comune de control;
16.5. Agenția Achiziții Publice colaborează cu SI MCAF prin transmiterea informațiilor cu privire la contractele de achiziție finanțate din fonduri externe. Rolul Agenției Achiziții Publice este de a asigura transparența și verificarea corectitudinii proceselor de achiziție publică;
16.6. ICFS oferă SI MCAF date privind rezultatele controalelor efectuate la nivelul instituțiilor beneficiare de fonduri. Prin integrarea în SI MCAF, ICFS contribuie la centralizarea și analiza neregulilor constatate;
16.7. Centrul Național Anticorupție interacționează cu SI MCAF prin furnizarea informațiilor referitoare la investigațiile desfășurate în cazurile care implică fonduri externe. Instituția sprijină SI MCAF în activitățile de prevenire, detectare și investigare a fraudelor și actelor de corupție;
16.8. Procuratura utilizează SI MCAF pentru documentarea cazurilor și accesarea informațiilor relevante în procesul de urmărire penală. Instituția contribuie la consolidarea cooperării interinstituționale în gestionarea cazurilor de fraudă și corupție;
16.9. Ministerul Afacerilor Interne colaborează cu SI MCAF prin furnizarea informațiilor operative și de investigație, necesare în documentarea cazurilor care afectează interesele financiare ale statului. De asemenea, sprijină activitățile de control și investigare comună;
16.10. Serviciul Prevenirea și Combaterea Spălării Banilor contribuie la funcționarea SI MCAF prin transmiterea datelor privind tranzacțiile și activitățile financiare suspecte. Instituția asigură cooperarea și schimbul de informații privind riscurile de fraudă și spălare a banilor;
16.11. Autoritatea Națională de Integritate colaborează cu SI MCAF prin furnizarea informațiilor rezultate în urma controalelor efectuate privind averile și interesele personale ale subiecților declarării averii și intereselor personale. Autoritatea Națională de Integritate contribuie la identificarea situațiilor care pot genera riscuri de integritate sau conflicte de interese;
16.12. Banca Națională a Moldovei interacționează cu SI MCAF prin schimbul de informații referitoare la activitățile și tranzacțiile financiare relevante, conform legislației, contribuind la detectarea anomaliilor și a riscurilor sistemice care pot indica posibile fraude;
16.13. Curtea de Conturi colaborează cu SI MCAF prin furnizarea rapoartelor de audit și a constatărilor privind gestionarea fondurilor. Integrarea acestor informații în SI MCAF contribuie la consolidarea proceselor de monitorizare, analiză și raportare la nivel național.
17. SI MCAF furnizează un mecanism dinamic și flexibil de configurare a rolurilor și drepturilor deținute de utilizatori. În cadrul SI MCAF, conform figurii 2, se implementează următoarele roluri:
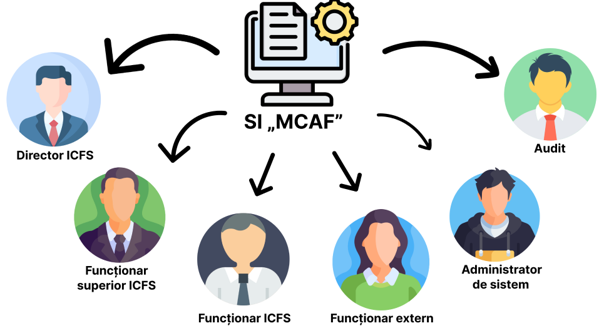
Figura 2. Rolurile în cadrul SI MCAF
17.1. Director ICFS – utilizator în cadrul SI MCAF, responsabil de aprobarea finală a documentelor, sesizărilor, deciziilor și rapoartelor transmise de funcționarii ICFS, inclusiv funcționarii superiori.
Funcționalitățile disponibile pentru acest rol sunt următoarele:
17.1.1. autentificarea în SI MCAF prin intermediul serviciului guvernamental de autentificare și control al accesului (MPass);
17.1.2. vizualizarea tuturor sesizărilor, dosarelor și documentelor care necesită aprobare la nivelul conducerii;
17.1.3. semnarea electronică a documentelor și deciziilor transmise de funcționarii ICFS, inclusiv funcționarii superiori;
17.1.4. validarea finală a închiderii investigațiilor;
17.1.5. monitorizarea indicatorilor generali de activitate și performanță ai ICFS;
17.1.6. accesul la vizualizarea consolidată a tuturor dosarelor active și istorice, fără posibilitatea modificării datelor operative;
17.1.7. primirea notificărilor privind documentele și acțiunile care necesită aplicarea semnăturii.
17.2. Funcționar superior ICFS – utilizator cu drepturi avansate, responsabil de validarea, aprobarea și coordonarea activităților funcționarilor subordonați.
Funcționalitățile disponibile pentru acest rol sunt următoarele:
17.2.1. autentificarea în sistem prin intermediul serviciului guvernamental de autentificare și control al accesului (MPass);
17.2.2. vizualizarea și validarea sesizărilor și dosarelor create de funcționarii ICFS;
17.2.3. aprobarea inițierii investigațiilor și desemnarea echipelor responsabile;
17.2.4. gestionarea fluxului de lucru pentru cazurile active (alocare, redirecționare, suspendare, închidere);
17.2.5. vizualizarea rapoartelor consolidate și a indicatorilor statistici;
17.2.6. gestionarea accesului limitat al funcționarilor la dosarele aflate în coordonarea acestora;
17.2.7. validarea transmiterii informațiilor către organele de drept.
17.3. Funcționar ICFS – utilizator operațional al SI MCAF, responsabil de introducerea, actualizarea și consultarea datelor referitoare la sesizări și investigații.
Funcționalitățile disponibile pentru acest rol sunt următoarele:
17.3.1. autentificarea în SI MCAF prin intermediul serviciului guvernamental de autentificare și control al accesului (MPass);
17.3.2. vizualizarea tabloului de bord personal (sarcini, notificări, dosare active);
17.3.3. completarea și transmiterea sesizărilor către funcționarii superiori;
17.3.4. crearea și gestionarea dosarelor de investigație (în limitele competenței atribuite);
17.3.5. atașarea documentelor și probelor electronice la dosare;
17.3.6. actualizarea stadiului investigației;
17.3.7. consultarea registrelor și a bazelor de date integrate (în funcție de permisiuni);
17.3.8. generarea rapoartelor operaționale;
17.3.9. primirea notificărilor automate privind modificările din dosarele atribuite;
17.3.10. participarea la schimbul de informații cu funcționarii externi (prin interfață securizată).
17.4. Funcționar extern – reprezentant al unei instituții partenere sau colaboratoare (de exemplu: Serviciul Fiscal de Stat, Serviciul Vamal, Ministerul Finanțelor, alte autorități), care interacționează cu SI MCAF pentru transmiterea sau recepționarea informațiilor relevante.
Funcționalitățile disponibile pentru acest rol sunt următoarele:
17.4.1. autentificarea în sistem prin intermediul serviciului guvernamental de autentificare și control al accesului (MPass) (nivel corespunzător identității instituționale);
17.4.2. vizualizarea și descărcarea datelor/informațiilor partajate de ICFS;
17.4.3. transmiterea către ICFS a documentelor, sesizărilor sau informațiilor complementare;
17.4.4. răspunsul la solicitările de date din partea funcționarilor ICFS;
17.4.5. consultarea statutului solicitărilor trimise;
17.4.6. accesul limitat la modulele SI MCAF, conform protocolului de colaborare;
17.4.7. notificarea automată privind actualizările relevante.
17.5. Administrator de sistem – responsabil de administrarea tehnică a SI MCAF, gestionarea conturilor de utilizator și a drepturilor de acces, precum și asigurarea funcționării optime a infrastructurii informatice.
Funcționalitățile disponibile pentru acest rol sunt următoarele:
17.5.1. administrarea conturilor utilizatorilor (creare, suspendare, reactivare);
17.5.2. atribuirea și modificarea rolurilor și a permisiunilor în SI MCAF;
17.5.3. monitorizarea utilizării resurselor și a performanței SI MCAF;
17.5.4. administrarea jurnalelor de sistem și efectuarea backupurilor;
17.5.5. gestionarea versiunilor aplicației și actualizărilor software;
17.5.6. suportul tehnic și rezolvarea incidentelor raportate;
17.5.7. generarea rapoartelor de audit tehnic și securitate.
17.6. Auditor – utilizator independent, cu acces doar în regim de citire, destinat verificării conformității, trasabilității și integrității datelor din SI MCAF. Funcționalitățile disponibile acestui rol sunt următoarele:
17.6.1. accesul securizat la jurnalele electronice de activitate;
17.6.2. vizualizarea istoricului acțiunilor utilizatorilor;
17.6.3. consultarea rapoartelor de audit privind accesările, modificările și operațiunile efectuate;
17.6.4. generarea rapoartelor privind conformitatea cu politicile interne și reglementările legale;
17.6.5. verificarea respectării regulilor de acces și a nivelurilor de autorizare.
Capitolul VI
DOCUMENTELE SI MCAF
18. În cadrul SI MCAF se gestionează următoarele categorii de documente:
18.1. documente de intrare, care constituie temeiul legal și operațional pentru înregistrarea, actualizarea și procesarea datelor în SI MCAF;
18.2. documente de ieșire, generate ca rezultat al funcționării SI MCAF și sunt utilizate în activitățile de monitorizare, coordonare, analiză și raportare;
18.3. documente tehnologice, care sunt elaborate pentru asigurarea operabilității, interoperabilității și securității SI MCAF.
19. Documentele de intrare includ setul de acte și informații utilizate pentru inițierea, raportarea și documentarea situațiilor care implică riscuri, nereguli sau suspiciuni de fraudă. Acestea includ, fără a se limita la:
19.1. Sesizări privind nereguli sau suspiciuni de fraudă, depuse de:
19.1.1. persoane fizice sau juridice;
19.1.2. raportori interni din cadrul instituțiilor publice;
19.1.3. instituții ale statului cu atribuții de control sau investigare;
19.1.4. parteneri externi de dezvoltare.
19.2. Rapoarte interne ale instituțiilor implicate, inclusiv:
19.2.1. rapoarte de control financiar;
19.2.2. note de constatare;
19.2.3. procese-verbale privind verificări tematice;
19.2.4. notificări privind riscul sporit sau incidente repetate.
19.3. Date și informații recepționate prin interoperabilitate, provenite de la alte sisteme informaționale de stat, cum ar fi:
19.3.1. informații fiscale și vamale;
19.3.2. date privind proiectele finanțate din surse externe;
19.3.3. date privind beneficiarii programelor publice;
19.3.4. informații contabile și financiare relevante.
19.4. Documente justificative transmise în format electronic, precum:
19.4.1. documente contabile sau financiare;
19.4.2. contracte, anexe, facturi și rapoarte de cheltuieli;
19.4.3. documente de corespondență oficială;
19.4.4. dovezi, fișiere media sau documente informative atașate sesizărilor.
20. Documentele de ieșire reprezintă setul de informații generate automat de SI MCAF sau generate manual, utilizate pentru luarea deciziilor, monitorizare și raportare. Acestea includ:
20.1. Rapoarte privind gestionarea sesizărilor, inclusiv:
20.1.1. confirmări de înregistrare;
20.1.2. extrase privind stadiul examinării;
20.1.3. informări privind rezultatele evaluării preliminare;
20.1.4. răspunsuri oficiale către raportori sau instituțiile implicate.
20.2. Documente analitice, precum:
20.2.1. rapoarte statistice privind tipurile și frecvența neregulilor;
20.2.2. analize de risc și tendințe;
20.2.3. sinteze privind evoluția indicatorilor antifraudă;
20.2.4. rapoarte tematice destinate conducerii ICFS și altor autorități interesate.
20.3 Documentele de coordonare interinstituțională, cum ar fi:
20.3.1. notificări transmise altor autorități;
20.3.2. solicitări de completare a datelor;
20.3.3. extrase generate pentru partenerii externi de dezvoltare.
20.4. Acte generate în cadrul dosarelor electronice, inclusiv:
20.4.1. fișe de dosar;
20.4.2. note conceptuale privind acțiunile întreprinse.
21. Documentele tehnologice sunt utilizate pentru funcționarea tehnică, operarea, securitatea și administrarea SI MCAF. Acestea includ:
21.1. Procedurile tehnice și ghidurile de utilizare, precum:
21.1.1. instrucțiuni pentru operatori și administratori;
21.1.2. proceduri operaționale standard;
21.1.3. manuale privind fluxurile de procesare.
21.2. Documentația pentru instalare, configurare și interoperabilitate, care include:
21.2.1. cerințe privind infrastructura hardware și software;
21.2.2. specificații ale interfețelor programatice;
21.2.3. protocoale de schimb de date cu serviciile MPass, MLog, MConnect, MNotify, MSign.
21.3. Documentele privind securitatea informațională, inclusiv:
21.3.1. politici de acces și autentificare;
21.3.2. proceduri de protecție și criptare a datelor;
21.3.3. protocoale de prevenire și reacție la incidente cibernetice.
21.4. Documentele de administrare și mentenanță, precum:
21.4.1. proceduri de backup și restaurare;
21.4.2. manuale pentru monitorizarea performanței și integrității datelor.
Capitolul VII
SPAȚIUL INFORMAȚIONAL AL SI MCAF
22. În cadrul SI MCAF se gestionează un ansamblu de obiecte informaționale esențiale pentru funcționarea proceselor de monitorizare, investigare și raportare a neregulilor și a riscurilor asociate gestionării resurselor publice și externe. Obiectele informaționale constituie unitățile principale de date ale SI MCAF, fiind structurate și administrate conform cadrului normativ aplicabil și necesităților operaționale ale autorităților implicate.
23. Obiectele informaționale de bază ale SI MCAF, reprezentate grafic în figura 3, sunt următoarele:
23.1. obiectul informațional „Sesizare”;
23.2. obiectul informațional „Dosar antifraudă”;
23.3. obiectul informațional „Entitate monitorizată”;
23.4. obiectul informațional „Utilizator al sistemului”;
23.5. obiectul informațional „Raport”;
23.6. obiectul informațional „Eveniment de sistem (Log)”;
23.7. obiectul informațional „Clasificator/Nomenclator”.
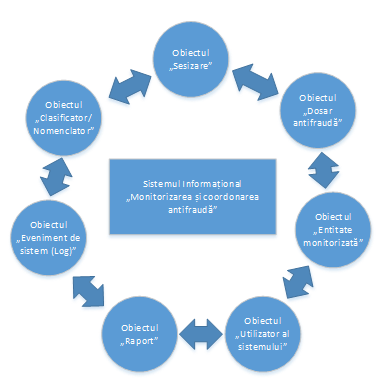
Figura 3. Obiectele informaționale de bază
24. Obiectul informațional „Sesizare” include informații privind notificările depuse de către raportori, persoane fizice/juridice sau instituții, referitoare la posibile nereguli, abateri, fraude, conflicte de interese sau alte incidente aferente utilizării fondurilor publice și externe.
Elementele tipice ale obiectului informațional „Sesizare” sunt următoarele:
24.1. identificatorul sesizării;
24.2. datele cu privire la raportor (în funcție de tipul raportării: nominală sau anonimă);
24.3. circumstanțele sesizării;
24.4. descrierea neregulii sau a suspiciunii;
24.5. documentele justificative anexate;
24.6. data și modalitatea depunerii;
24.7. statutul sesizării (înregistrată, în examinare, soluționată).
25. Obiectul informațional „Dosar antifraudă” reprezintă unitatea centrală de gestiune a activităților de analiză, de verificare și de coordonare a acțiunilor întreprinse în legătură cu o sesizare sau situație de risc.
Elementele tipice ale obiectului informațional „Dosar antifraudă” sunt următoarele:
25.1. identificatorul dosarului;
25.2. datele generale cu privire la dosar;
25.3. participanții și instituțiile implicate;
25.4. documentele interne generate pe parcursul procesării dosarului;
25.5. deciziile, măsurile, concluziile și recomandările;
25.6. istoricul tuturor acțiunilor, ceea ce asigură trasabilitatea completă a acestora.
26. Obiectul informațional „Entitate monitorizată” reprezintă datele privind instituțiile publice, operatorii economici sau alți beneficiari ai fondurilor publice și externe, supuși proceselor de monitorizare sau investigație.
Elementele tipice ale obiectului informațional „Entitate monitorizată” sunt următoarele:
26.1. identificarea (denumire, IDNO, statut);
26.2. programele/granturile/proiectele în derulare;
26.3. istoricul controalelor și verificărilor;
26.4. persoanele responsabile și datele de contact ale acestora.
27. Obiectul informațional „Utilizator al sistemului” include informații privind utilizatorii autorizați ai SI MCAF.
Elementele tipice ale obiectului informațional „Utilizator al sistemului” sunt următoarele:
27.1. identificatorul obiectului informațional „Utilizator al sistemului” – numărul de identificare de stat al persoanei fizice (IDNP) preluat din Registrul de stat al populației sau, după caz, numărul de identificare de stat al unității de drept (IDNO) preluat din Registrul de stat al unităților de drept;
27.2. rolurile și drepturile de acces;
27.3. instituția de apartenență;
27.4. istoricul acțiunilor efectuate în SI MCAF.
28. Obiectul informațional „Raport” include rezultatele consolidate ale proceselor de monitorizare și evaluare.
Elementele tipice ale obiectului informațional „Raport” sunt următoarele:
28.1. identificatorul raportului;
28.2. statisticile privind sesizările;
28.3. rapoartele pentru Guvern, donatori, instituții de control.
29. Obiectul „Eveniment de sistem (Log)” gestionează toate evenimentele de audit, inclusiv autentificările, modificările de date, accesările, erorile și încercările neautorizate de acces, conform cerințelor serviciului electronic guvernamental de jurnalizare (MLog).
Elementul tipic al obiectului informațional „Eveniment de sistem (Log)”:
29.1. identificatorul evenimentului de sistem.
30. Obiectul „Clasificator/Nomenclator” include liste standardizate utilizate în întregul sistem, cum ar fi:
30.1. identificatorul clasificatorului/nomenclatorului;
30.2. categoriile de sesizări;
30.3. tipurile de documente;
30.4. statutul sesizărilor și dosarelor;
30.5. instituțiile și autoritățile publice;
30.6. clasificatoarele de interoperabilitate.
31. Scenariile operaționale asociate fiecărui obiect informațional gestionat în cadrul SI MCAF descriu ciclul de viață al datelor, interacțiunile principale ale utilizatorilor cu sistemul și regulile specifice de procesare.
Scenariile operaționale principale și specifice pentru fiecare obiect informațional sunt următoarele:
31.1. pentru obiectul informațional „Sesizare”:
31.1.1. depunerea unei sesizări:
31.1.1.1. raportorul completează formularul electronic;
31.1.1.2. sistemul validează datele obligatorii și atribuie numărul unic de înregistrare;
31.1.2. evaluarea preliminară a sesizării:
31.1.2.1. funcționarul ICFS verifică conformitatea formală;
31.1.2.2. sistemul generează statutul „în examinare” și notifică raportorul (dacă nu este anonim);
31.1.3. transmiterea spre analiză detaliată:
31.1.3.1. sesizarea este asociată unui dosar antifraudă existent sau generează un dosar nou;
31.1.4. soluționarea și arhivarea:
31.1.4.1. întocmirea deciziei finale;
31.1.4.2. statutul sesizării devine „soluționată”, iar documentele rămân arhivate în dosarul aferent;
31.2. pentru obiectul informațional „Dosar antifraudă”:
31.2.1. crearea unui dosar:
31.2.1.1. sistemul creează un dosar nou la primirea unei sesizări relevante sau a unui risc confirmat;
31.2.2. actualizarea dosarului:
31.2.2.1. documentele, măsurile și rezultatele intermediare sunt încărcate în mod continuu;
31.2.2.2. sistemul păstrează istoricul modificărilor;
31.2.3. închiderea dosarului:
31.2.3.1. emiterea concluziilor finale și a recomandărilor;
31.2.3.2. dosarul se arhivează cu statutul final (Soluționat/Anulat);
31.3. pentru obiectul informațional „Entitate monitorizată”:
31.3.1. înregistrarea unei entități:
31.3.1.1. sistemul importă date din surse externe;
31.3.1.2. asocierea cu dosare și sesizări;
31.4. pentru obiectul „Utilizator al sistemului”:
31.4.1. autentificarea în sistem:
31.4.1.1. utilizatorul accesează SI MCAF prin intermediul serviciului electronic guvernamental de autentificare și control al accesului (MPass);
31.4.2. atribuirea rolurilor:
31.4.2.1. administratorul de sistem acordă sau revocă drepturi;
31.4.3. monitorizarea activităților utilizatorului:
31.4.3.1. sistemul înregistrează toate acțiunile în logurile de audit;
31.5. pentru obiectul informațional „Raport”:
31.5.1. generarea rapoartelor periodice:
31.5.1.1. sistemul compilează date privind sesizările și dosarele;
31.5.2. exportul și distribuirea:
31.5.2.1. rapoartele pot fi exportate în formatele aprobate (PDF, XLSX);
31.5.3. vizualizări interactive:
31.5.3.1. utilizatorii interni pot accesa tablouri de bord (dashboards);
31.6. pentru obiectul informațional „Eveniment de sistem (Log)”:
31.6.1. înregistrarea evenimentelor de audit:
31.6.1.1. autentificările, accesările și modificările sunt logate automat;
31.6.2. monitorizarea tentativelor neautorizate:
31.6.2.1. sistemul generează alerte către administrator.
31.6.3. exportul logurilor în serviciul electronic guvernamental de jurnalizare (MLog):
31.6.3.1. conform standardelor de securitate;
31.7. pentru obiectul informațional „Clasificator/Nomenclator”:
31.7.1. actualizarea clasificatoarelor/nomenclatoarelor:
31.7.1.1. administratorul poate actualiza clasificatoarele/nomenclatoarele;
31.7.2. propagarea modificărilor:
31.7.2.1. sistemul actualizează automat obiectele dependente;
31.7.3. integrarea cu nomenclatoarele externe:
31.7.3.1. sincronizare periodică cu sistemele naționale interoperabile.
32. Dacă pentru înregistrarea datelor referitoare la monitorizarea și coordonarea antifraudă este necesară preluarea informațiilor disponibile în resursele informaționale ale altor autorități publice, acestea sunt consumate și furnizate prin intermediul platformei de interoperabilitate MConnect, cu respectarea legislației privind protecția datelor cu caracter personal și securitatea informațională, inclusiv cu utilizarea MConnect Events, în vederea automatizării fluxurilor de date și realizării funcționalităților/serviciilor proactive, în conformitate cu „Ghidul de integrare: MConnect Events”, publicat de Agenția de Guvernare Electronică (AGE).
Capitolul VIII
SPAȚIUL TEHNOLOGIC AL SI MCAF
33. Fluxul operațional, reprezentat grafic în figura 4, constă din pașii următori:
33.1. raportarea sesizării – înregistrarea unei sesizări privind existența unei situații, acțiuni sau inacțiuni care poate constitui obiect al examinării. În această etapă se consemnează circumstanțele faptice inițiale, sursa sesizării, data raportării, precum și orice informații ori materiale justificative puse la dispoziție;
33.2. deschiderea dosarului – în cazul în care, în urma examinării preliminare, se constată necesitatea efectuării unor verificări, urmează deschiderea unui dosar, care se atribuie unui identificator unic și în cadrul căruia sunt administrate toate actele și informațiile aferente. În această etapă se stabilesc responsabilul desemnat, categoria juridică a cazului, precum și statutul procesual inițial, în conformitate cu prevederile normative incidente;
33.3. agregarea informațiilor aferente dosarului – în vederea realizării unei examinări complete și obiective, se efectuează colectarea, solicitarea și centralizarea tuturor informațiilor relevante. Acestea pot proveni din registre oficiale și din sisteme informaționale de la instituții publice, după caz. Activitățile întreprinse includ verificarea veridicității datelor, corelarea acestora și completarea informațiilor necesare pentru fundamentarea soluției care urmează a fi emisă;
33.4. documentarea materialelor – materialele și informațiile administrate sunt sistematizate și consemnate în actele dosarului. Documentarea se realizează cu respectarea cerințelor de formă și de conținut stabilite de cadrul normativ aplicabil, asigurându-se integritatea, acuratețea și trasabilitatea elementelor probatorii;
33.5. decizia – pe baza materialelor acumulate în dosar, autoritatea competentă deliberează și adoptă decizia în conformitate cu cadrul legal. Decizia este motivată în fapt și în drept, indicând circumstanțele constatate, temeiurile juridice aplicate, precum și măsurile dispuse, după caz. Actul decizional se consemnează formal și devine parte integrantă a dosarului;
33.6. arhivarea dosarului – după emiterea deciziei și finalizarea procedurii, dosarul se închide și se transmite spre arhivare, în conformitate cu normele privind evidența și păstrarea documentelor. Arhivarea asigură conservarea, accesibilitatea și integritatea actelor dosarului pentru eventuale verificări ulterioare, audit, controale sau alte necesități legale.
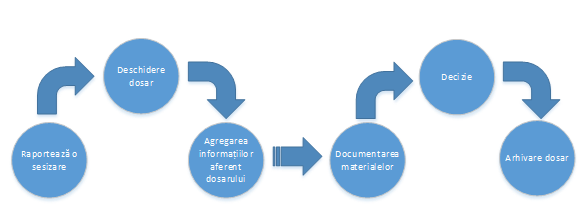
Figura 4. Fluxul operațional
34. SI MCAF utilizează standarde deschise și este compatibil cu sistemele informaționale care aplică atât standarde nonproprietare, cât și standarde tehnologice existente la nivel guvernamental.
35. Arhitectura complexului software-hardware, precum și lista produselor software și a echipamentelor tehnice necesare pentru crearea infrastructurii informaționale se stabilesc de către posesorul SI MCAF în etapele ulterioare de dezvoltare și de implementare a sistemului, cu respectarea următoarelor principii:
35.1. implementarea unei soluții bazate pe arhitectura orientată pe servicii (Service-Oriented Architecture – SOA), care să permită reutilizarea funcționalităților SI MCAF în dezvoltările ulterioare, fără afectarea funcționării existente;
35.2. implementarea mecanismelor de arhivare (backup) periodică și de restabilire rapidă a datelor în cazul unor incidente operaționale sau de securitate.
36. SI MCAF asigură posibilitatea de scalare verticală și orizontală a resurselor hardware pentru a garanta suportul necesar în exploatare, atât în regim normal de lucru, cât și în perioadele de vârf generate de creșterea numărului de utilizatori și a volumelor de date procesate.
37. Sistemul de comunicații utilizat de SI MCAF se bazează pe infrastructura rețelelor guvernamentale, asigurând conectivitate permanentă și posibilitatea de acces la internet. Configurarea infrastructurii este realizată astfel încât să ofere niveluri corespunzătoare de performanță, disponibilitate și capacitate.
38. Interfața utilizator a SI MCAF se adaptează automat la diferite rezoluții și tipuri de dispozitive pentru a permite utilizarea sistemului atât pe stații fixe, cât și pe dispozitive mobile, cu păstrarea funcționalităților și a accesibilității.
39. SI MCAF va fi găzduit pe platforma tehnologică guvernamentală comună (MCloud) și va fi compatibil cu serviciile de găzduire bazate pe tehnologii de tip container, în vederea asigurării portabilității, elasticității și eficienței resurselor utilizate. Diagrama de arhitectură este prezentată în figura 5.
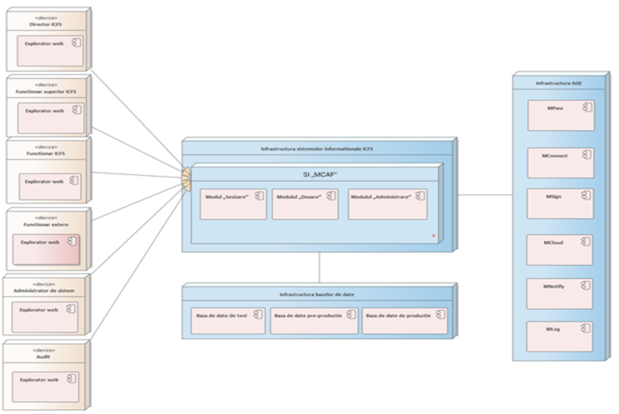
Figura 5. Diagrama de arhitectură
Capitolul IX
ASIGURAREA SECURITĂȚII INFORMAȚIONALE A SI MCAF
40. Securitatea informațională a SI MCAF reprezintă totalitatea măsurilor tehnice, organizatorice și procedurale destinate protecției datelor și proceselor de prelucrare împotriva acțiunilor accidentale sau intenționate, naturale sau artificiale, care pot cauza prejudicii posesorului, deținătorului sau utilizatorilor SI MCAF.
41. Asigurarea securității informaționale este realizată în strictă conformitate cu Cerințele minime obligatorii de securitate cibernetică aprobate prin Hotărârea Guvernului nr.562/2025 cu privire la modul de realizare a obligațiilor de asigurare a securității cibernetice de către furnizorii de servicii în sectoarele critice, precum și cu actele normative din domeniul protecției datelor cu caracter personal.
42. Pentru gestionarea riscurilor, posesorul și deținătorul SI MCAF implementează o politică generală de securitate, care include obligații privind instruirea personalului, audituri periodice de securitate, monitorizarea implementării regulilor și identificarea domeniilor care necesită îmbunătățiri.
43. Pentru a garanta protecția datelor și funcționarea fiabilă a SI MCAF, posesorul, deținătorul și registratorii aplică următoarele măsuri esențiale:
43.1. Măsuri organizatorice:
43.1.1. implementarea unei politici interne de securitate;
43.1.2. instruirea continuă a personalului privind riscurile informatice;
43.1.3. controlul accesului fizic în încăperile unde se află infrastructura sistemului;
43.1.4. utilizarea exclusivă a tehnologiilor certificate și conforme cadrului normativ.
43.2. Măsuri tehnice:
43.2.1. utilizarea mecanismelor de autentificare și autorizare prin intermediul serviciului electronic guvernamental de autentificare și control al accesului (MPass);
43.2.2. implementarea semnăturii electronice pentru garantarea integrității;
43.2.3. aplicarea firewall-urilor, soluțiilor antivirus și antispam la nivel de platformă;
43.2.4. utilizarea unui sistem de detectare și prevenire a intruziunilor;
43.2.5. asigurarea comunicării sigure între componente prin protocoale criptate;
43.2.6. realizarea copiilor de rezervă (backup) și a procedurilor de recuperare (restore);
43.2.7. monitorizarea și înregistrarea evenimentelor prin intermediul serviciului electronic guvernamental de jurnalizare (MLog).
43.3. Măsuri privind protecția datelor cu caracter personal:
43.3.1. prelucrarea exclusivă a datelor necesare pentru scopul legal;
43.3.2. aplicarea măsurilor tehnice pentru prevenirea distrugerii, modificării, copierii sau răspândirii neautorizate a datelor;
43.3.3. respectarea drepturilor subiecților de date.
44. Principalele pericole la adresa securității informaționale a SI MCAF includ, dar nu se limitează la:
44.1. pericole legate de date:
44.1.1. colectarea, stocarea și utilizarea ilegală a datelor;
44.1.2. încălcarea tehnologiei de prelucrare;
44.1.3. interceptarea, copierea sau falsificarea informației;
44.1.4. scurgerea informațiilor prin canale tehnice;
44.2. pericole legate de infrastructură:
44.2.1. deteriorarea, nimicirea sau distrugerea echipamentelor;
44.2.2. instalarea dispozitivelor neautorizate de interceptare;
44.2.3. utilizarea tehnologiilor necertificate sau vulnerabile;
44.3. pericole cibernetice:
44.3.1. atacurile informatice și programele malware, precum și programele care afectează funcționarea normală;
44.3.2. accesul neautorizat la baze de date și aplicație;
44.3.3. compromiterea cheilor criptografice și a altor mecanisme de protecție;
44.4. pericole legale sau procedurale:
44.4.1. nerespectarea restricțiilor privind răspândirea informației;
44.4.2. încălcarea Legii nr. 195/2024 privind protecția datelor cu caracter personal.
45. Pentru atingerea obiectivelor de securitate, SI MCAF dispune de următoarele mecanisme de securitate:
45.1. semnătura electronică, care este mecanismul ce asigură integritatea și nonrepudierea datelor înregistrate în SI MCAF;
45.2. firewall, care face parte din arhitectura tehnică a platformei tehnologice (MCloud), oferind protecție împotriva accesului neautorizat din exterior;
45.3. antivirus/antispam, care constituie soluțiile hardware și/sau software ce asigură protecția antivirus și antispam pentru toate serverele. Fișierele încărcate în SI MCAF sunt scanate, iar în cazul detectării unui fișier infectat, procedura de încărcare este oprită, iar fișierul este respins;
45.4. sistemul de detectare a intruziunilor, care detectează accesul neautorizat la nivelul componentelor de sistem ale SI MCAF;
45.5. comunicarea sigură, care asigură că schimbul de informații confidențiale între serverele web și utilizatori este securizat;
45.6. backup sistematic al datelor, care permite recuperarea rapidă și fiabilă a datelor în cazul unui incident ce a dus la pierderea sau deteriorarea acestora;
45.7. instrumentul de înregistrare a evenimentelor de audit, care asigură ca toate activitățile desfășurate de către utilizatori, inclusiv încercările de conectare nereușite, să fie monitorizate și înregistrate în jurnalele SI MCAF, cu acces permis exclusiv utilizatorilor neautorizați.
Capitolul X
ÎNCHEIERE
46. Implementarea SI MCAF constă în crearea unei soluții moderne de colaborare, gestiune și automatizare a fluxurilor de lucru aferente sesizărilor și investigațiilor antifraudă, precum și în dezvoltarea unei arhive electronice centralizate a tuturor dosarelor și documentelor aferente sesizărilor și măsurilor dispuse. Se preconizează:
46.1. îmbunătățirea calității și a relevanței informațiilor, asigurând integritatea, exactitatea, accesibilitatea, comparabilitatea și coerența datelor colectate și procesate în cadrul SI MCAF;
46.2. creșterea transparenței și a eficienței procesului decizional prin furnizarea rapidă de informații corecte și consistente către toate autoritățile implicate în monitorizarea și investigarea neregulilor;
46.3. reducerea consumului de resurse materiale (hârtie, rechizite) și optimizarea fluxurilor de lucru prin digitalizarea proceselor;
46.4. asigurarea continuității și a securității datelor prin proceduri automate de backup, arhivare și restaurare a documentelor electronice;
46.5. facilitarea comunicării și a colaborării între instituțiile implicate în prevenirea și investigarea fraudelor, prin acces la informații centralizate și actualizate.
47. Implementarea SI MCAF aduce următoarele beneficii concrete:
47.1. creșterea transparenței activităților desfășurate de către autoritățile implicate în gestionarea și investigarea sesizărilor de nereguli și fraude;
47.2. securizarea accesului la date și aplicații, prin aplicarea politicilor de securitate, a profilurilor de identitate și a soluțiilor de gestiune a accesului;
47.3. accesul la informații autentice și consistente pentru toate autoritățile și persoanele implicate în investigarea și monitorizarea dosarelor;
47.4. reducerea timpului de răspuns și asigurarea sprijinului decizional, prin acces rapid la date și rapoarte consolidate;
47.5. accesul rapid și garantat la date și informații, indiferent de locația utilizatorului;
47.6. informarea continuă și promptă a părților interesate de derularea sesizărilor și a investigațiilor antifraudă, inclusiv prin acces online la dosarele electronice;
47.7. îmbunătățirea calității informațiilor prin asigurarea relevanței, integrității, exactității și coerenței acestora;
47.8. consolidarea unei arhive digitale a dosarelor și documentelor procesate, cu proceduri automate de salvare și restaurare pentru protecția pe termen lung a datelor.
48. Implementarea SI MCAF se face în conformitate cu Reglementarea tehnică „Procesele ciclului de viață al software-lui” RT 38370656-002:2006 și presupune următoarele activități obligatorii:
48.1. analiza, proiectarea, dezvoltarea, implementarea şi testarea tuturor componentelor informatice;
48.2. livrarea şi instalarea bunurilor constitutive ale SI MCAF, precum şi efectuarea tuturor lucrărilor aferente punerii în funcțiune a acestuia;
48.3. acceptanţa, punerea în funcțiune, garanția şi suportul operaţional pentru componentele SI MCAF şi pentru sistemul integrat;
48.4. managementul implementării proiectului, inclusiv pregătirea şi livrarea documentației aferente proiectului, în conformitate cu specificaţiile tehnice;
48.5. instruirea şi transferul de know-how corespunzător, atât pentru operarea SI MCAF, cât şi pentru înregistrarea în sistem a procedurilor administrative;
48.6. mentenanţa activă a SI MCAF este perioada în care dezvoltatorul acestuia îşi asumă obligaţiunea faţă de Inspectoratul Control Financiar de Stat de a-l asista în menţinerea capacităţii SI MCAF de a presta servicii, precum şi de a modifica produsul software, păstrând integritatea sa.
Anexa nr. 2 la Hotărârea Guvernului nr.523/2026
REGULAMENTUL resursei informaționale formate de Sistemul informațional „Monitorizarea și coordonarea antifraudă”
Capitolul I
DISPOZIȚII GENERALE
1. Regulamentul resursei informaționale formate de Sistemul informațional „Monitorizarea și coordonarea antifraudă” (denumit în continuare Regulament) stabilește drepturile și obligațiile utilizatorilor privind crearea, exploatarea și ținerea acesteia, procedura de înregistrare, de modificare, de completare și de radiere a datelor, procedura de interacțiune cu furnizorii de date, precum și măsurile privind asigurarea securității resursei informaționale.
2. Resursa informațională formată de Sistemul informațional „Monitorizarea și coordonarea antifraudă” (denumită în continuare RI MCAF) este un registru departamental de stat și constituie unica platformă informațională de automatizare a proceselor de colectare, de analiză și de gestionare centralizată a datelor privind neregulile și riscurile de fraudă, precum și coordonarea interinstituțională a acțiunilor de prevenire și monitorizare a utilizării fondurilor publice și externe. RI MCAF contribuie la facilitarea schimbului de date între autoritățile naționale în domeniul prevenirii, depistării și combaterii fraudei, precum și la creșterea capacității de analiză și coordonare a intervențiilor instituționale în situațiile care necesită o reacție promptă și bine fundamentată.
Capitolul II
SUBIECȚII RAPORTURILOR JURIDICE ÎN DOMENIUL CREĂRII ȘI ȚINERII RI MCAF
3. Subiecții din domeniul creării, exploatării și utilizării RI MCAF sunt:
3.1. proprietarul;
3.2. posesorul;
3.3. deținătorul;
3.4. furnizorul datelor;
3.5. registratorul datelor;
3.6. destinatarul datelor.
4. Proprietarul RI MCAF este statul, care își exercită dreptul de posesie, folosință și dispoziție asupra RI MCAF.
5. Posesorul și deținătorul RI MCAF este Inspectoratul Control Financiar de Stat, care are următoarele atribuții:
5.1. asigură condițiile juridice, organizatorice și financiare pentru funcționarea și dezvoltarea RI MCAF;
5.2. stabilește scopurile și sarcinile funcționale ale RI MCAF;
5.3. asigură funcționarea, administrarea și dezvoltarea continuă a RI MCAF, inclusiv prin identificarea și integrarea noilor tipuri de funcționalități, în conformitate cu nivelul agreat de servicii și în limitele bugetului alocat;
5.4. autorizează, suspendă și revocă dreptul de acces la RI MCAF;
5.5. exercită alte atribuții necesare pentru asigurarea bunei funcționări a RI MCAF.
6. Registratorul datelor este un angajat al posesorului, care are dreptul și obligația de a înregistra, actualiza și radia date din cadrul RI MCAF.
7. Furnizorul datelor este persoana juridică de drept public sau persoana fizică/juridică de drept privat care, în virtutea competențelor legale sau a raporturilor juridice cu posesorul, deține și transmite (alimentează) în cadrul RI MCAF datele și documentele primare necesare pentru formarea și actualizarea resursei informaționale.
8. Destinatarul datelor din RI MCAF este persoana juridică de drept public care deține dreptul de a accesa, vizualiza și utiliza informația agregată în cadrul Sistemului informațional „Monitorizarea și coordonarea antifraudă” (denumit în continuare SI MCAF) în scopul exercitării atribuțiilor legale de prevenire, detectare sau investigare a potențialelor fraude și nereguli care implică fonduri publice și externe.
9. Persoana juridică de drept public care utilizează resursa informațională formată de RI MCAF în scopul exercitării atribuțiilor sale, fără a avea obligația legală de a alimenta SI MCAF cu date primare specifice, deține exclusiv calitatea de destinatar al datelor (utilizator), fiindu-i aplicabil regimul juridic corespunzător stabilit în prezentul Regulament.
10. Posesorul, deținătorul, furnizorul și destinatarul datelor din RI MCAF au rolul de operatori care prelucrează date cu caracter personal cu respectarea cadrului normativ în domeniu.
Capitolul III
DREPTURILE ȘI OBLIGAȚIILE SUBIECȚILOR RI MCAF
Secțiunea 1
Drepturile și obligațiile posesorului și deținătorului
11. Posesorul și deținătorul RI MCAF are dreptul:
11.1. să utilizeze informația disponibilă în cadrul RI MCAF, în scopul executării atribuțiilor sale;
11.2. să solicite, în baza unui contract, administratorului tehnic îmbunătățirea funcționalităților RI MCAF;
11.3. să inițieze procedura de suspendare a drepturilor de acces la RI MCAF pentru utilizatorii care nu respectă regulile de utilizare a acesteia;
11.4. să verifice autenticitatea și veridicitatea datelor transmise de către utilizatorii RI MCAF, după caz;
11.5. să asigure implementarea modificărilor, rectificărilor și dezvoltărilor solicitate;
11.6. să stabilească condițiile tehnice de funcționare a RI MCAF;
11.7. să înainteze propuneri de îmbunătățire a funcționalităților RI MCAF, precum și să le pună în aplicare;
11.8. să acorde suport consultativ pentru furnizorii și destinatarii de date din cadrul RI MCAF;
11.9. să autorizeze suspendarea activității RI MCAF în cazul unor situații excepționale, incidente sau riscuri semnificative de securitate pentru resursele informaționale de importanță publică, stabilite conform legislației.
12. Posesorul și deținătorul RI MCAF este obligat:
12.1. să asigure funcționarea, administrarea, dezvoltarea și promovarea continuă a RI MCAF, în conformitate cu nivelul agreat de servicii și în limitele bugetului alocat;
12.2. să asigure planificarea mijloacelor financiare pentru mentenanța și securitatea informațională a RI MCAF;
12.3. să asigure administrarea, mentenanța și securitatea informațională a RI MCAF;
12.4. să asigure atribuirea rolurilor și a drepturilor de acces la RI MCAF;
12.5. să monitorizeze procesul de înregistrare și de prelucrare a datelor în cadrul RI MCAF;
12.6. să supravegheze respectarea cerințelor de securitate a datelor de către utilizatorii RI MCAF și să identifice cazurile și tentativele de încălcare a acestora;
12.7. să întreprindă măsurile organizatorice și tehnice necesare pentru asigurarea protecției și a confidențialității informației disponibile în cadrul RI MCAF, în vederea prevenirii distrugerii, modificării, blocării, copierii neautorizate, răspândirii, precum și a altor acțiuni ilicite, asigurând un nivel de securitate adecvat în raport cu riscurile prezentate de prelucrare și caracterul datelor prelucrate;
12.8. să asigure implementarea măsurilor organizatorice și tehnice necesare pentru asigurarea regimului de confidențialitate și securitate a datelor cu caracter personal în conformitate cu cadrul normativ;
12.9. să asigure accesul securizat la informația conținută în RI MCAF și să respecte condițiile de securitate și regulile de exploatare a acesteia;
12.10. să asigure înregistrarea, păstrarea și disponibilitatea jurnalelor de audit privind accesările RI MCAF și operațiunile efectuate de către utilizatori, precum și, la solicitare și în conformitate cu actele normative aplicabile, să furnizeze informațiile aferente acestor accesări și operațiuni;
12.11. să intervină pentru investigarea, soluționarea și îndepărtarea erorilor identificate sau comunicate de către utilizatorii RI MCAF;
12.12. să informeze utilizatorii RI MCAF cu privire la modificările condițiilor tehnice de funcționare a resursei;
12.13. să asigure suport metodologic și practic prin elaborarea procedurilor, a regulilor și a instrucțiunilor privind înregistrarea, acumularea, păstrarea, completarea, corectarea, sistematizarea și utilizarea datelor.
Secțiunea a 2-a
Drepturile și obligațiile furnizorului de date
13. Furnizorul de date al RI MCAF are dreptul:
13.1. să utilizeze funcționalitățile RI MCAF conform rolului atribuit și competenței legale;
13.2. să solicite și să primească de la posesor suport consultativ metodologic și tehnic privind utilizarea RI MCAF;
13.3. să înainteze posesorului propuneri privind modificarea actelor normative care reglementează ținerea RI MCAF;
13.4. să înainteze posesorului propuneri cu privire la îmbunătățirea și sporirea eficacității funcționării RI MCAF.
14. Furnizorul de date al RI MCAF este obligat:
14.1. să respecte regulile de utilizare a RI MCAF;
14.2. să asigure corectitudinea, autenticitatea, veridicitatea și integritatea datelor furnizate, precum și respectarea termenelor de prezentare a acestora;
14.3. să colaboreze cu posesorul RI MCAF pentru a asigura securitatea accesului la servicii și să informeze cu privire la orice acțiune suspicioasă de care are cunoștință și care ar putea să reprezinte o amenințare la adresa serviciilor respective;
14.4. să verifice procesul de plasare a informației în RI MCAF;
14.5. să nu plaseze în RI MCAF informații care pot fi obscene, defăimătoare sau ilegale;
14.6. să nu utilizeze RI MCAF într-un mod care poate duce la încălcarea drepturilor de proprietate/utilizare sau a cerințelor de securitate ale altor sisteme informaționale;
14.7. să nu folosească nicio aplicație software și niciun dispozitiv care să bruieze RI MCAF și să nu încarce sau să pună la dispoziție fișiere ce conțin date eronate sau virusuri prin niciun fel de metodă;
14.8. să nu obțină sau să nu încerce să obțină acces neautorizat la informații, indiferent de metodă;
14.9. să nu utilizeze RI MCAF în scop publicitar sau pentru orice fel de cerere/ofertă cu caracter comercial;
14.10. să efectueze acțiuni pentru asigurarea securității informației, să documenteze cazurile și tentativele de încălcare a acesteia, precum și să întreprindă măsurile necesare pentru prevenirea și lichidarea consecințelor.
Secțiunea a 3-a
Drepturile și obligațiile registratorului
15. Registratorul RI MCAF are dreptul:
15.1. să acceseze și să utilizeze resursele RI MCAF în conformitate cu rolul de utilizator și drepturile de acces atribuite de posesor;
15.2. să vizualizeze, în mod restricționat sau integral, datele și documentele din SI MCAF necesare pentru exercitarea atribuțiilor de serviciu;
15.3. să introducă, să modifice, să actualizeze și să radieze datele, informațiile și documentele din RI MCAF, în baza documentelor justificative și cu respectarea documentelor justificative procedurilor aprobate de posesor;
15.4. să primească asistență tehnică din partea administratorului tehnic pentru soluționarea incidentelor funcționale în SI MCAF.
16. Registratorul RI MCAF este obligat:
16.1. să asigure introducerea corectă, completă, și în termenele stabilite a datelor și documentelor veridice în RI MCAF;
16.2. să modifice sau să actualizeze datele din SI MCAF exclusiv în temeiul actelor oficiale (justificative) care constată necesitatea rectificării acestora, fiind interzisă alterarea arbitrară a istoricului informațional;
16.3. să nu transmită altor persoane credențialele de acces (nume de utilizator, parolă, cheie electronică) și să prevină accesul terților la echipamentul de lucru de pe care este autentificat SI MCAF;
16.4. să asigure protecția datelor cu caracter personal în procesul de operare a acestora în cadrul SI MCAF;
16.5. să raporteze imediat posesorului orice eroare de sistem, tentativă de acces neautorizat sau corupere a datelor de care a luat cunoștință în exercitarea funcției.
Secțiunea a 4-a
Drepturile și obligațiile destinatarului datelor
17. Destinatarul datelor RI MCAF are dreptul:
17.1. să vizualizeze și să acceseze datele, informațiile și documentele stocate în RI MCAF, în strictă conformitate cu limitele drepturilor de acces stabilite pentru rolul său și cu protocoalele de colaborare interinstituțională;
17.2. să utilizeze datele extrase din RI MCAF exclusiv în scopul exercitării atribuțiilor legale de prevenire, descoperire sau investigare a potențialelor fraude și nereguli care implică fonduri publice și externe, cu interdicția absolută de a modifica, altera sau șterge datele, informațiile și documentele din SI MCAF;
17.3. să solicite motivat posesorului RI MCAF verificarea, corectarea sau actualizarea datelor, în cazul în care constată neconcordanțe sau erori în informațiile vizualizate.
18. Prin derogare de la procedurile administrative generale de autorizare a accesului, organele de urmărire penală, procurorii și instanțele de judecată au acces integral și securizat la datele, informațiile și documentele din RI MCAF în temeiul competențelor legale stabilite de Codul de procedură penală al Republicii Moldova nr. 122/2003.
19. Destinatarul RI MCAF este obligat:
19.1. să utilizeze datele, informațiile și documentele obținute din RI MCAF exclusiv în scopul îndeplinirii atribuțiilor funcționale și exercitării competențelor legale stabilite pentru prevenirea și combaterea fraudelor;
19.2. să asigure confidențialitatea și protecția datelor cu caracter personal și a informațiilor cu accesibilitate limitată la care a obținut acces, în conformitate cu legislația privind protecția datelor cu caracter personal și secretul profesional/comercial;
19.3. să nu transmită, să nu divulge și să nu distribuie unor terți, neautorizați prin lege, datele și documentele extrase din cadrul RI MCAF;
19.4. să respecte măsurile de securitate tehnice și organizatorice stabilite de posesor și de administratorul tehnic pentru utilizarea SI MCAF;
19.5. să informeze imediat, dar nu mai târziu de 24 de ore, posesorul RI MCAF în cazul depistării unor incidente de securitate informațională sau a unor bănuieli privind accesul neautorizat la contul său;
19.6. să desemneze, prin act administrativ intern, persoanele responsabile (utilizatorii autorizați) care dețin drepturi de acces în SI MCAF și să notifice posesorului orice modificare privind statutul acestora (suspendare, eliberare din funcție) pentru revocarea imediată a drepturilor de acces.
Capitolul IV
MODALITATEA DE ȚINERE ȘI FUNCȚIONARE A RI MCAF
20. Funcția principală a RI MCAF constă în asigurarea unui cadru centralizat, complet și actualizat de date, care permite monitorizarea, analizarea și coordonarea unitară a tuturor informațiilor privind neregulile și riscurile de fraudă asociate gestionării fondurilor publice și externe.
21. RI MCAF se accesează prin intermediul site-ului web (cu acces prin rețeaua internet). Pentru a accesa SI MCAF, utilizatorii folosesc exclusiv serviciul electronic guvernamental de autentificare și control al accesului (MPass). Accesul la datele și funcționalitățile RI MCAF este condiționat de rolurile alocate utilizatorilor acesteia.
22. RI MCAF oferă următoarele funcționalități de bază:
22.1. înregistrarea și autentificarea utilizatorilor RI MCAF;
22.2. completarea dosarului/actualizarea profilului;
22.3. crearea sesizării și înregistrarea neregulilor, cu încărcarea actelor confirmative;
22.4. crearea dosarului antifraudă, cu încărcarea actelor confirmative;
22.5. monitorizarea entităților implicate (gestionarea datelor cu privire la beneficiari, proiecte, controale și istoricul riscurilor);
22.6. schimbul automatizat de date cu alte registre și sisteme naționale;
22.7. generarea datelor statistice și a rapoartelor specifice;
22.8. expedierea și recepționarea notificărilor privind recepția, acceptarea, respingerea și corectarea înregistrărilor, în baza cererilor depuse de către utilizatori;
22.9. funcționarea RI MCAF este asigurată de către posesor până la luarea unei decizii de scoatere din exploatare. În cazul scoaterii din exploatare, datele și documentele generate în cadrul RI MCAF se arhivează conform prevederilor cadrului normativ aplicabil.
23. Datele cu caracter personal prelucrate în cadrul RI MCAF se limitează la cele strict necesare pentru realizarea fiecărei operațiuni și atingerea scopului RI MCAF.
24. Înregistrarea și gestionarea datelor în cadrul RI MCAF se realizează în limba română.
Capitolul V
ÎNREGISTRAREA, MODIFICAREA, COMPLETAREA ȘI RADIEREA DATELOR ÎN RI MCAF
25. Înregistrarea, modificarea și/sau completarea, precum și radierea datelor din cadrul RI MCAF se efectuează de către posesorul acesteia, prin intermediul registratorului datelor desemnat, conform procedurilor aprobate.
26. RI MCAF asigură posibilitatea de a accesa și de a vizualiza informația la orice etapă de înregistrare, de modificare și/sau de completare și de radiere a datelor, precum și evidența tuturor modificărilor și completărilor. Toate modificările operate în RI MCAF se păstrează în ordine cronologică.
27. În cazul în care furnizorul de date consideră că datele înregistrate, modificate, completate sau radiate în cadrul RI MCAF sunt incorecte, incomplete sau nejustificate, acesta are dreptul de a solicita motivat verificarea și corectarea acestora. Posesorul RI MCAF examinează solicitarea în termen de 30 de zile de la data recepționării, informând solicitantul cu privire la rezultatul verificării și la măsurile întreprinse. În cazul respingerii solicitării, răspunsul este motivat.
28. Verificarea și corectarea datelor se efectuează prin intermediul registratorului desemnat, cu documentarea acțiunilor realizate, iar posesorul validează decizia finală.
29. Utilizatorii RI MCAF au obligația de a consulta și respecta condițiile de utilizare a datelor şi a serviciilor publicate în RI MCAF și în Ghidul utilizatorului pus la dispoziție în cadrul RI MCAF.
Capitolul VI
INTERACȚIUNEA CU FURNIZORII DE DATE
30. RI MCAF interacționează și realizează schimbul de date prin intermediul platformei de interoperabilitate (MConnect), cu sistemele și resursele informaționale de stat indicate în Conceptul SI MCAF, necesare pentru realizarea funcționalităților sistemului.
31. Datele din cadrul RI MCAF se actualizează și se sincronizează cu datele din cadrul resurselor informaționale formate în alte sisteme informaționale de stat cu care aceasta interacționează. Schimbul și sincronizarea datelor cu caracter personal se realizează exclusiv în limitele datelor strict necesare pentru îndeplinirea atribuțiilor legale ale subiecților implicați.
32. Schimbul de date și interacțiunea informațională cu Serviciul Prevenirea și Combaterea Spălării Banilor în cadrul RI MCAF se efectuează cu respectarea strictă a regimului juridic special de confidențialitate și independență instituit prin Legea nr. 308/2017 cu privire la prevenirea și combaterea spălării banilor și finanțării terorismului. RI MCAF nu asigură preluarea sau integrarea automatizată a datelor și analizelor financiare din sistemele informatice proprii ale Serviciului Prevenirea și Combaterea Spălării Banilor. Interacțiunea interinstituțională urmând a fi realizată exclusiv la cerere, în limitele competențelor legale ale autorităților participante și în baza protocoalelor bilaterale de colaborare.
Capitolul VII
ASIGURAREA PROTECȚIEI ȘI SECURITĂȚII INFORMAȚIEI
33. Datele din RI MCAF fac parte din categoria datelor care necesită a fi protejate. Asigurarea securității, confidențialității și integrității datelor prelucrate în cadrul RI MCAF se realizează de către subiecții cu drepturi de acces la sistem, cu respectarea strictă a cerințelor privind securitatea datelor cu caracter personal la prelucrarea acestora.
34. Măsurile de protecție și de securitate a datelor din RI MCAF fac parte din lucrările de creare, dezvoltare și exploatare a RI MCAF și se respectă de către toți utilizatorii RI MCAF.
35. Schimbul informațional se efectuează prin intermediul mijloacelor software și hardware, exclusiv prin canale securizate, cu asigurarea integrității și securității datelor.
36. Prelucrarea datelor cu caracter personal în cadrul RI MCAF se efectuează în conformitate cu prevederile legislației privind protecția datelor cu caracter personal. Datele cu caracter personal se păstrează pe durata necesară în vederea realizării scopului pentru care au fost colectate, în conformitate cu legislația aplicabilă și termenele stabilite prin nomenclatoarele arhivistice.
37. În condițiile prezentului Regulament, datele cu caracter personal se prelucrează exclusiv în măsura în care sunt necesare pentru scopul și obiectivele stabilite, conform competențelor atribuite utilizatorilor RI MCAF, asigurându-se un nivel de securitate și confidențialitate corespunzător riscurilor prezentate de prelucrare și caracterului datelor prelucrate, conform principiilor stabilite de legislația privind protecția datelor cu caracter personal.
38. Obiecte ale asigurării protecției și securității informației din cadrul RI MCAF se consideră întregul complex de mijloace software și hardware care garantează realizarea proceselor informaționale:
38.1. bazele de date și suporturile materiale care conțin informații privind datele cu caracter personal;
38.2. sistemele informaționale, sistemele operaționale, sistemele de gestionare a bazelor de date, precum și alte aplicații care asigură activitatea RI MCAF;
38.3. sistemele de comunicații electronice, rețelele, serverele, calculatoarele și alte echipamente și mijloace tehnice de captare și prelucrare a informației.
39. Protecția datelor se efectuează prin următoarele metode:
39.1. asigurarea măsurilor de protecție a datelor prin folosirea metodelor criptografice de transmitere a informației prin rețelele guvernamentale de transport al datelor;
39.2. excluderea accesului neautorizat la datele din RI MCAF prin utilizarea funcționalităților de autentificare ale serviciului guvernamental de autentificare și control al accesului (MPass);
39.3. prevenirea acțiunilor intenționate și/sau neintenționate ale utilizatorilor care pot duce la distrugerea sau denaturarea datelor;
39.4. utilizarea obligatorie a produselor de program licențiate aprobate;
39.5. coordonarea solicitării de instalare a unui produs de program cu posesorul RI MCAF;
39.6. monitorizarea procesului de exploatare a RI MCAF prin intermediul mecanismului de jurnalizare;
39.7. păstrarea și actualizarea registrelor importante de securitate necesare pentru menținerea înregistrărilor de audit și analiza integrității SI MCAF, precum și pentru monitorizarea activității utilizatorilor.
40. Posesorul RI MCAF elaborează și implementează politica de securitate informațională pentru asigurarea respectării regulilor, standardelor și normelor aplicabile în domeniul securității informaționale, conform Hotărârii Guvernului nr. 562/2025 cu privire la modul de realizare a obligațiilor de asigurare a securității cibernetice de către furnizorii de servicii în sectoarele critice.
41. Politica de securitate se aduce la cunoștința fiecărui utilizator care trebuie să cunoască obligațiile de serviciu privind respectarea securității informaționale și totalitatea procedurilor formale pe care trebuie să le respecte în strictă conformitate cu politica de securitate.
42. În cadrul RI MCAF se prelucrează datele cu caracter personal strict necesare, neexcesive scopului prestabilit de aceasta, asigurându-se un nivel de securitate și confidențialitate adecvat în ceea ce privește riscurile prezentate de prelucrarea și caracterul datelor.
43. Deținătorul RI MCAF asigură informarea persoanelor vizate cu privire la prelucrarea datelor cu caracter personal, inclusiv în cazul datelor obținute indirect, în condițiile legislației.
Capitolul VIII
CONTROLUL ȘI RĂSPUNDEREA
44. Crearea, ținerea și administrarea RI MCAF sunt supuse controlului intern. Controlul intern privind organizarea și funcționarea RI MCAF se efectuează de către posesor.
45. Utilizatorii în ale căror atribuții intră introducerea datelor, furnizarea/recepționarea informațiilor și asigurarea ținerii corespunzătoare a RI MCAF poartă răspundere personală, în conformitate cu legislația Republicii Moldova, pentru completitudinea, autenticitatea, veridicitatea, integritatea informației, precum și pentru păstrarea și utilizarea acesteia.
46. Persoanele competente care beneficiază de acces la informațiile din cadrul RI MCAF, precum și destinatarii informațiilor care conțin date cu caracter personal sunt obligați să asigure confidențialitatea și securitatea acestora și poartă răspundere, în condițiile legii, pentru divulgarea, transmiterea sau punerea la dispoziția unor terțe persoane a acestor informații, precum și pentru utilizarea acestora în scopuri personale sau în alte scopuri decât cele pentru care le-a fost acordat accesul.
47. Pentru asigurarea accesului corespunzător la RI MCAF, posesorul poate dispune întreruperea temporară a accesului la RI MCAF în scopul efectuării lucrărilor de întreținere. Pe durata lucrărilor, nu se garantează disponibilitatea permanentă sau faptul că RI MCAF poate fi accesată întotdeauna cu o anumită viteză sau cu posibilitatea efectuării tuturor operațiunilor.
48. Posesorul nu își asumă nicio răspundere în cazul în care anumite informații sunt furnizate cu întârziere, sunt pierdute, șterse sau nu pot fi stocate pe serverele RI MCAF din orice motive care au survenit fără vina sa și nu este responsabil pentru folosirea incorectă de către utilizator a operațiunilor efectuate în cadrul acesteia. Posesorul nu poartă răspundere pentru datele transmise în RI MCAF, pentru erorile, lacunele, ștergerea datelor, limitarea efectuării unor operațiuni, reținerile și defecțiunile apărute în timpul transmiterii datelor, care au survenit fără vina sa. Posesorul, furnizorul și destinatarul nu poartă răspundere pentru daunele indirecte cauzate posesorului, inclusiv venitul ratat, economiile ratate, oportunitățile ratate, netransmiterea sau transmiterea cu întârziere a informației, alterarea sau pierderea informației.
49. Accesul la RI MCAF se suspendă de către posesor în cazul apariției uneia dintre următoarele situații:
49.1. în timpul efectuării lucrărilor de mentenanță și profilaxie ale complexului de mijloace software și hardware aferent RI MCAF;
49.2. la apariția impedimentelor justificate;
49.3. la încălcarea cerințelor sistemului de securitate a informației, dacă aceasta prezintă pericol pentru ținerea RI MCAF;
49.4. în cazul apariției unor dificultăți tehnice în funcționarea complexului de mijloace software și hardware aferent RI MCAF.
50. În cazul apariției unor impedimente justificate sau a unor dificultăți tehnice în funcționarea complexului de mijloace software și hardware aferente RI MCAF din vina persoanelor terțe, accesul la RI MCAF poate fi suspendat, cu informarea subiecților prin mijloacele tehnice disponibile.