Curtea de Conturi, în prezenţa Secretarului General Adjunct al Guvernului dl Sergiu Ceauș, directorului executiv al Centrului de Guvernare Electronică dl I. Țurcanu, managerului e-servicii sectoriale al Centrului de Guvernare Electronică dl I. Bercu, directorului Î.S. „Centrul de telecomunicaţii speciale” dl S. Popovici, precum și a specialiștilor implicați în procesul de elaborare, administrare și utilizare a Platformei guvernamentale de registre și acte permisive (PGRAP), delegați la ședință de către Cancelaria de Stat, Ministerul Tehnologiei Informației și Comunicațiilor, Ministerul Agriculturii și Industriei Alimentare, Ministerul Mediului, Ministerul Transporturilor și Infrastructurii Drumurilor, Agenția Națională pentru Siguranța Alimentelor, călăuzindu-se de art.2 alin.(1) şi art.4 alin.(1) lit. a) din Legea Curții de Conturi nr.261-XVI din 05.12.2008[1], a examinat Raportul auditului TI cu elemente de performanță: „Platforma guvernamentală de registre şi acte permisive (PGRAP) asigură atingerea scopului propus?”, efectuat la Centrul de Guvernare Electronică (CGE), cu culegerea probelor de audit și de la alte autorități publice implicate în implementarea serviciilor electronice conform agendei de e-Transformare.
Auditul a fost planificat şi s-a desfăşurat potrivit Standardelor Internaţionale de Audit puse în aplicare de Curtea de Conturi, Manualului de audit al performanţei şi Manualului de audit al tehnologiilor informaţionale, aprobate de Curtea de Conturi, precum și bunelor practici în domeniul auditului tehnologiilor informaționale.
Examinînd rezultatele auditului și audiind Raportul prezentat, precum şi explicațiile persoanelor cu funcții de răspundere prezente în ședința publică, Curtea de Conturi a constatat:
Curtea de Conturi este, inevitabil, preocupată de inteligența ce stă la baza investițiilor în TI de către autoritățile publice subordonate Guvernului, și nu în ultimul rînd din cauza semnificației atribuite acestui lucru prin Programul guvernamental de e-Transformare, dar și de faptul ca autoritățile publice să poată obține valoare pentru bani/performanțe din utilizarea fondurilor publice și administrarea serviciilor publice.
Platforma guvernamentală de registre și acte permisive, achiziționată de Guvernul Republicii Moldova din contul creditului nr. 5000-MD, oferit de Banca Mondială, reprezintă o investiție inteligentă în TI, care, instituită adecvat, ar putea contribui semnificativ la progresul Programului strategic de modernizare tehnologică a guvernării (e-Transformare), prin dinamizarea implementării serviciilor electronice la nivel sectorial și prin modelarea proceselor de business din cadrul autorităților publice, colectarea și diseminarea informației după necesitate.
Potrivit cadrului normativ, Centrul de Guvernare Electronică este desemnat posesor al PGRAP, inclusiv responsabil de asigurarea administrării și dezvoltării continue a acesteia, prin instituirea activităților de control necesare și adecvate. Costul inițial al Proiectului de dezvoltare a PGRAP, împreună cu patru sisteme informaționale complet funcționale generate de PGRAP, a constituit 650,0 mii dolari SUA, iar în urma amendamentelor operate pînă la finele lunii mai 2015 s-a majorat pînă la 684,7 mii dolari SUA.
Realizarea proiectului PGRAP implică implementarea PGRAP în sine, cu 4 aplicații bazate pe aceasta:
3. Registrul Producătorilor și Procesatorilor Produselor de Origine Animală și Vegetală;[4]
Prin examinările efectuate, auditul înainte de toate a determinat dacă există condiții bune pentru ca proiectul să reușească, înaintînd recomandări prin care acestea ar putea fi asigurate în viitorul apropiat.
Criteriile generale de bază ale auditului au constituit prevederile din setul de reglementări tehnice, aprobat prin Ordinul Ministerului Tehnologiei Informației și Comunicațiilor nr.94 din 17.09.2009[6], care vizează cerințe generale pentru prestarea calitativă a serviciilor publice electronice, asigurarea securității informaționale la prestarea acestora și alte aspecte relevante. Aceste reglementări se conformează, în general, bunelor practici în domeniul TI, îndeosebi Cadrului de referință COBIT 4.1., însă necesită a fi actualizate/ajustate, urmare modificărilor operate în cadrul legislativ-normativ pe parcursul anilor.
La momentul efectuării auditului, PGRAP era în etapa de implementare, fiind operaționale PGRAP și primele 2 aplicații. În acest context, este necesar de menționat faptul că concluziile auditului sînt provizorii sau se referă doar la ce a fost realizat pînă la momentul finalizării acestuia.
Reieșind din constatările și concluziile de audit, menționate în Raport, se relevă existența unor impedimente, problematici și disfuncționalități, care ar putea afecta succesul proiectului PGRAP și care necesită întreprinderea măsurilor concrete de către părțile responsabile implicate, în vederea eliminării acestora. Totodată, pentru realizarea unui spectru larg de activități prevăzute în Programul strategic de reformare a guvernării (e-Transformare), Centrul de Guvernare Electronică are nevoie de susținere și încurajare din partea Guvernului și a Cancelariei de Stat, precum și de o conlucrare constructivă și inteligentă, mai deschisă și mai transparentă cu Ministerul Tehnologiei Informației și Comunicațiilor, cu Î.S. „Centrul de telecomunicaţii speciale” și alte autorități publice, care dispun, sau vor dezvolta în viitor aplicații pe PGRAP. Fără susținerea și conlucrarea profesională constructivă între părți va fi greu de atins obiectivele majore prevăzute în documentele de politici aprobate.
De menționat și necesitatea intensificării monitorizării aplicării reglementărilor tehnice în vigoare la prestarea serviciilor electronice de către autoritățile publice înainte de implementarea activităților expuse în Planul de acțiuni privind implementarea Programului de reformare a serviciilor publice pentru anii 2014-2016[7], care vizează responsabilitatea Cancelariei de Stat de a elabora şi a aproba metodologia-cadru de stabilire a tarifelor pentru serviciile publice prestate, în comun cu Ministerul Finanţelor, pînă în decembrie anul curent (pct.1.4.), precum și metodologia de elaborare a regulamentelor administrative de prestare a serviciilor publice, pînă în aprilie 2016 (pct.1.6).
1. Se aprobă Raportul auditului TI cu elemente de performanță: „Platforma guvernamentală de registre şi acte permisive (PGRAP) asigură atingerea scopului propus?” (se anexează).
2. Prezenta Hotărîre și Raportul de audit se remit:
2.1. Centrului de Guvernare Electronică, pentru examinare, și se cere:
2.1.1. să întreprindă măsurile necesare în vederea eliminării carențelor/deficiențelor constatate de audit, prin implementarea recomandărilor expuse în Raportul de audit;
2.1.2. să informeze Comisia Naţională pentru e-Transformare despre rezultatele auditului;
2.1.3. să efectueze o revizuire completă și să consolideze sistemele de back-up al datelor și de recuperare în caz de dezastru, relevante pentru utilizarea PGRAP de către beneficiari, care să includă, cel puțin, evaluarea serviciilor de continuitate a activității, de recuperare în caz de dezastru și de back-up, disponibile CGE, pentru a ajuta la protejarea PGRAP, și disponibile beneficiarilor, pentru a ajuta la protejarea aplicațiilor bazate pe PGRAP;
2.2. Cancelariei de Stat pentru informare, precum și pentru:
2.2.1. urgentarea aprobării Acordului-tip cu privire la utilizarea PGRAP, în vederea protejării și responsabilizării părților implicate;
2.2.2. intensificarea activităților de monitorizare și control asupra instituirii/dezvoltării PGRAP;
2.2.3. a ține cont de Reglementările tehnice în vigoare, la implementarea activităților expuse în Planul de acțiuni privind implementarea Programului de reformare a serviciilor publice pentru anii 2014-2016;
2.3. Î.S. „Centrul de telecomunicaţii speciale” pentru implementarea recomandărilor din Raportul de audit și îmbunătățirea procesului de prestare a serviciilor în conformitate cu prevederile contractului încheiat cu Centrul de Guvernare Electronică, în vederea asigurării calității serviciilor prestate pe PGRAP;
2.4. Cancelariei de Stat, Ministerului Mediului, Ministerului Transporturilor și Infrastructurii Drumurilor, Ministerului Agriculturii și Industriei Alimentare, Centrului Național de Sănătate Publică, pentru:
2.4.1. informare și implicarea mai activă în procesul de dezvoltare, promovare și utilizare a aplicațiilor dezvoltate pe baza PGRAP;
2.4.2. asigurarea delegării angajaților potriviți din rîndul specialiștilor săi, precum și a specialiștilor din cadrul instituțiilor din subordine relevante, astfel încît ultimii să fie capabili să utilizeze și să administreze aplicațiile plasate pe PGRAP, precum și să instruiască colegii ori de cîte ori va fi necesar;
2.4.3. întreprinderea măsurilor necesare orientate spre păstrarea memoriei instituționale, care ar asigura durabilitatea și funcționalitatea aplicațiilor dezvoltate pe PGRAP;
2.5. Ministerului Tehnologiei Informației și Comunicațiilor, pentru întreprinderea măsurilor necesare în vederea:
2.5.1. intensificării monitorizării și controlului asupra respectării Reglementărilor tehnice la prestarea serviciilor publice electronice;
2.5.2. actualizării Reglementărilor tehnice potrivit modificărilor și completărilor operate în cadrul normativ și legislativ relevant;
2.6. Guvernului Republicii Moldova, pentru informare, și se recomandă să stabilească un set minim de indicatori ai performanței obligatorii la prestarea serviciilor de către entitățile desemnate ca fiind responsabile de executarea Hotărîrilor Guvernului, inclusiv Î.S. „Centrul de telecomunicaţii speciale”, precum și mecanisme de monitorizare și evaluare a acestora;
2.7. Parlamentului Republicii Moldova, pentru documentare și posibila utilizare a informației respective la luarea deciziilor aferente domeniului tehnologiilor informaționale și comunicațiilor;
2.8. Oficiului Băncii Mondiale, pentru informare.
Nr. 28. Chişinău, 17 iulie 2015.
Aprobat prin Hotărîrea Curții de Conturi nr. 28 din 17 iulie 2015
RAPORT DE AUDIT TI CU ELEMENTE DE PERFORMANȚĂ „Platforma guvernamentală de registre şi acte permisive (PGRAP) asigură atingerea scopului propus?”
| AP | Autoritate Publică |
| BM | Banca Mondială |
| CGE | Centrul de Guvernare Electronică |
| E-Guvernare | Guvernare Electronică |
| IaaS | Infrastructură în calitate de serviciu |
| CTS | Întreprinderea de Stat ,,Centrul de telecomunicaţii speciale” |
| MCloud | Platforma tehnologică comună a Guvernului Republicii Moldova care se implementează pe baza tehnologiei Cloud Computing |
| MPass | Serviciul electronic guvernamental de autentificare şi control al accesului (MPass) |
| Mpay | Serviciul guvernamental de plăţi electronice |
| MSign | Serviciul electronic guvernamental integrat de semnătură digitală (MSign) |
| MTIC | Ministerul Tehnologiei Informaţiei şi Comunicaţiilor |
| PaaS | Platformă în calitate de serviciu |
| PAD | Documentul de aprobare/evaluare a Proiectului (Project Appraisal Document din 07.05.2011) |
| PGRAP | Platforma guvernamentală de registre şi acte permisive (eng. ECMP – Enterprise Content Management Platform) |
| SaaS | Software în calitate de serviciu |
| SI | Sistem informațional |
| TI | Tehnologii informaționale |
| TIC | Tehnologii informaționale și comunicații |
Terminologie
Acceptanță (ITILv3): Acord formal ca un Serviciu TI, Proces sau alte Livrabile să fie complete, corecte, de încredere și să satisfacă cerințele specificate.
Acord (ITILv3): Un Document care descrie un acord formal între două sau mai multe părți. Un Acord nu reprezintă o obligație legală, decît doar dacă face parte dintr-un Contract.
Acord Nivel Serviciu Agreat (SLA) (ITILv3): Un Acord între un Furnizor de Servicii TI și un Client. SLA descrie Serviciul TI, documentează Țintele Nivelului de Servicii și specifică responsabilitățile Furnizorului de Servicii TI și ale Clientului. Un singur SLA poate acoperi mai multe Servicii TI sau mai mulți Clienți.
Aplicaţie PGRAP (HG717/29.08.2014) – sistem informatic elaborat pe baza PGRAP în cadrul unui tenant;
Back-up/Salvare date (ITILv3): Copierea datelor pentru a fi protejate împotriva pierderii sau distrugerii integrității sau disponibilității originalului.
Beneficiari ai aplicaţiilor PGRAP (HG717/29.08.2014) – persoane fizice, juridice şi funcţionari publici;
Beneficiari ai PGRAP (în continuare – beneficiari) (HG717/29.08.2014) – ministerele, alte autorităţi administrative centrale subordonate Guvernului şi structurile organizaţionale din sfera lor de competenţă (autorităţile administrative din subordine, instituţiile publice şi întreprinderile de stat în care ministerul sau altă autoritate administrativă centrală are calitatea de fondator), precum şi instituţiile publice autonome, persoanele juridice de drept privat care folosesc PGRAP pentru a dezvolta sisteme informaţionale;
Beneficiari ai platformei MCloud (în continuare – beneficiari) (HG128/20.02.2014) – ministerele, alte autorităţi administrative centrale subordonate Guvernului şi structurile organizaţionale din sfera lor de competenţă, alte autorităţi publice, precum şi întreprinderile de stat, alte persoane juridice de drept privat care folosesc platforma MCloud pentru a livra servicii utilizatorilor finali (persoane fizice sau juridice);
Ciclu de viață (ITILv3): Diferite stadii din viața unui Serviciu TI, unui Element de Configurație, Incident, unei Probleme, Schimbări etc. Ciclul de viață definește Categoriile pentru Stare și tranzițiile Stării care sînt permise.
Cloud computing („nor informaţional”) (HG128/20.02.2014) – model de furnizare a serviciilor TI, care permite accesul, la cerere, pe bază de reţea, la totalitatea configurabilă a resurselor de calcul virtualizabile (de exemplu, reţele, servere, echipamente de stocare, aplicaţii şi servicii), ce pot fi puse rapid la dispoziţie cu un efort minim de administrare sau interacţiune cu furnizorul acestor servicii;
Client (ITILv3): Cineva care cumpără bunuri sau Servicii. Clientul unui Furnizor de Servicii TI este persoana sau grupul care definește și agreează țintele Nivelului de Servicii.
Contract (ITILv3): Un Acord legal obligatoriu între două sau mai multe părți.
Dezvoltare (ITILv3): Procesul responsabil de crearea sau modificarea unui Serviciu TI sau a unei Aplicații. De asemenea, este folosit pentru a se referi la un Rol sau la un grup care îndeplinește o muncă de Dezvoltare.
Furnizor al serviciilor PGRAP (în continuare – furnizor) (HG717/29.08.2014) – Centrul de Guvernare Electronică (E-Government), posesor al PGRAP, responsabil de promovarea, menţinerea, funcţionarea şi dezvoltarea continuă a PGRAP;
Furnizor al Platformei guvernamentale de registre şi acte permisive, inclusiv 4 aplicații (în continuare - furnizorul platformei) – Compania cîștigătoare în urma licitației internaționale (Contractul nr. 14/ICB/2.2 din 07.05.2013) .
Furnizor al serviciilor platformei MCloud (în continuare – furnizor) (HG128/20.02.2014) – Centrul de Guvernare Electronică (E-Government), care este împuternicit să furnizeze servicii electronice din platforma MCloud;
Help Desk/Service Desk (ITILv3): Punctul Unic de Contact între Furnizorul de Servicii și Utilizatori. Un Help Desk/Service Desk tipic administrează Incidentele si Cerințele de Servicii și, de asemenea, gestionează comunicarea cu Utilizatorii.
Infrastructura ca serviciu (în continuare – IaaS) (HG128/20.02.2014) – model de furnizare a serviciilor şi resurselor TI în care furnizorul asigură doar disponibilitatea resurselor TI solicitate de beneficiar, celelalte activităţi aferente rulării şi administrării sistemelor informaţionale revenind beneficiarului;
Infrastructură TI (ITILv3): Toate hardware-urile, software-urile, rețelele și facilitățile etc. necesare pentru a Dezvolta, Testa, Livra, Monitoriza, Controla sau oferi suport Serviciilor TI. Termenul de Infrastructură TI include Tehnologia Informației, dar nu și oamenii asociați, Procesele și documentația.
Managementul Continuității Afacerii (BCM) (ITILv3): Procesul de Afacere /Business, responsabil de managementul Riscului, care ar putea afecta negativ și semnificativ Afacerea.
Managementul Serviciilor TI (ITSM) (ITILv3): Implementarea și Managementul Calității Serviciilor TI care întrunesc necesitățile unei Afaceri. Managementul Serviciului TI este realizat de Furnizorii de Servicii TI, prin intermediul unei combinații potrivite de persoane, Procese și Tehnologia Informației.
Operator tehnico-tehnologic al platformei MCloud (în continuare – operator) (HG 128/20.02.2014) – Întreprinderea de Stat „Centrul de telecomunicaţii speciale”, care funcţionează în conformitate cu legislaţia Republicii Moldova şi care găzduieşte şi administrează platforma MCloud, în condiţiile prezentului Regulament şi ale contractului încheiat cu furnizorul;
Participant la PGRAP (HG717/29.08.2014) – furnizor al serviciilor PGRAP, operator tehnico-tehnologic, beneficiar al PGRAP, beneficiar al aplicaţiilor PGRAP, orice alt participant la operarea şi utilizarea PGRAP;
Participanți la platforma MCloud (HG128/20.02.2014) – furnizor al serviciilor platformei MCloud, operator tehnico-tehnologic al platformei MCloud, beneficiari ai platformei MCloud, alţi participanţi la administrarea platformei MCloud;
Platforma guvernamentală de registre şi acte permisive (PGRAP) (HG717/29.08.2014) – platformă tehnologică, parte a platformei MCloud, destinată dezvoltării sistemelor informaţionale de ţinere a registrelor electronice şi/sau de eliberare a actelor permisive, în special a autorizaţiilor;
Platforma MCloud (HG128/20.02.2014) – infrastructura informaţională guvernamentală comună care funcţionează în baza tehnologiei de „cloud computing”;
Plan (ITILv3): Un proiect detaliat care descrie Activitățile și Resursele necesare pentru a atinge un Obiectiv. De exemplu, un Plan care implementează un Serviciu TI nou sau un Proces. ISO/IEC 20000 cere un Plan pentru a administra fiecare Proces al Managementului Serviciilor TI.
Prestator de Servicii TI (ITILv3): Un Furnizor de Servicii care furnizează Servicii TI către un Client Intern sau un Client Extern.
Proces (ITILv3): Un set structurat de Activități proiectate pentru a atinge un Obiectiv specific. Un Proces pornește cu anumite intrări și le transformă în rezultatul dorit. Un Proces poate include Roluri, responsabilități, instrumente și Controale de management, necesare pentru a livra cu încredere rezultatele dorite. Un Proces poate defini, dacă sînt necesare, Politici, Standarde, Îndrumare, Activități și Instrucțiuni de Lucru.
Serviciu (ITILv3): Mijloace de a livra valoarea către Clienți prin facilitarea acelor Rezultate pe care Clienții le doresc să fie atinse, fără deținerea costurilor și riscurilor specifice.
Serviciu TI (ITILv3): Un Serviciu furnizat unuia sau mai multor Clienți de către un Furnizor de Servicii TI. Un Serviciu TI se bazează pe folosirea Tehnologiei Informației și suportă Procesele de Business ale Clientului. Un Serviciu TI este alcătuit dintr-o combinație de persoane, Procese și tehnologii și ar trebui să fie definit într-un Acord de Nivel Serviciu Agreat/SLA.
Software ca serviciu (în continuare – SaaS) (HG128/20.02.2014) – model de furnizare a serviciilor şi resurselor TI în care beneficiarului i se oferă soluţii TI complete. În acest model furnizorul asigură componentele necesare funcţionării şi administrării soluţiei TI, inclusiv a datelor, unele responsabilităţi de administrare a serviciului revenind beneficiarului;
Tehnologia Informației (TI): Aplicarea științei la prelucrarea datelor în conformitate cu instrucțiunile programate pentru a obține rezultate. În sensul cel mai larg, aceasta include toate informațiile și toată tehnologia; într-un sens mult mai îngust, tehnologia de telecomunicații este exclusă, sau pentru un motiv special, trebuie accentuată.
Tenant (HG717/29.08.2014): – spaţiu de lucru oferit unui beneficiar în scopul dezvoltării unei sau mai multor aplicaţii PGRAP. Sistemele informatice dintr-un tenant vor utiliza resurse comune (licenţe, nomenclatoare, utilizatori etc.);
Platforma ca serviciu (în continuare – PaaS) (HG128/20.02.2014) – model de furnizare a serviciilor şi resurselor TI în care beneficiarului i se oferă componente software pe care le poate utiliza pentru implementarea serviciilor TI proprii. În acest model furnizorul asigură componentele necesare funcţionării şi administrării soluţiilor TI utilizate de beneficiar, responsabilităţile de administrare a serviciului revenind beneficiarului;
Sumar executiv
Platforma guvernamentală de registre și acte permisive, achiziționată de Guvernul Republicii Moldova, reprezintă o investiție inteligentă în TI, care ar putea contribui semnificativ la progresul Programului strategic de modernizare tehnologică a guvernării (e-Transformare), prin reducerea timpului și a resurselor necesare pentru a crea sisteme informatice guvernamentale noi și prin asigurarea unui mediu virtual, conectat la Internet, unde noile sisteme informatice pot fi exploatate și întreținute cost-eficient și de unde pot fi accesate de către utilizatorii lor. Utilizatorii finali ai aplicațiilor PGRAP pot fi cetățeni, întreprinderi sau funcționari publici și entități guvernamentale (autoritățile publice).
PGRAP este în curs de implementare și se află în posesia Centrului de Guvernare Electronică, care asigură administrarea și dezvoltarea acesteia conform împuternicirilor delegate de Guvern și de Cancelaria de Stat[8]. După unele analize inițiale, se denotă faptul că potențial ar putea fi dezvoltate și găzduite cel puțin 100 de aplicații noi bazate pe PGRAP, de calitate, mult mai ieftine, fără costuri suplimentare de licențiere și în timp mai redus decît se credea posibil în mod tradițional, prin instruirea și echiparea personalului cu un set de instrumente software, pentru a proiecta, construi și a găzdui sisteme informatice. Toate aceste instrumente și ceea ce le reprezintă sînt denumite în continuare PGRAP.
Obiectivele de activitate și cerințele tehnice ale noii platforme propuse au fost ulterior definite, iar aspectele legate de proiectarea, dezvoltarea, integrarea și testarea sistemului - externalizate după ce au fost supuse unei licitații internaționale competitive.
PGRAP rezultată este în sine un sistem software care utilizează serviciile de hardware, conectivitate și suport ale platformei tehnologice guvernamentale comune (MCloud). Costul anticipat de dezvoltare a PGRAP, împreună cu patru sisteme informaționale complet funcționale generate de PGRAP, cunoscute sub numele de "Aplicații", este de 650,0 mii dolari SUA, care la momentul efectuării auditului a constituit 684,7 mii dolari SUA, ca urmare a amendamentelor operate. Proiectul este în etapa de dezvoltare, elementele principale ale noului sistem software există, sînt operaționale și au fost deja acceptate ca fiind adecvate. Din cele 4 aplicații ce urmează a fi dezvoltate în cadrul proiectului pe PGRAP, două sunt operaționale și acceptate ca fiind corespunzătoare, în timp ce altele două rămîn în curs de dezvoltare și sînt programate pentru lansare ulterioară.
În mod avantajos, costul de dezvoltare și operaționalizare a sistemului PGRAP, împreună cu patru aplicații noi bazate pe PGRAP, ca exemple de lucru, de asemenea, comandate de la dezvoltatorul PGRAP, se așteaptă să nu fie nejustificat mai mare decît costul de dezvoltare a acestor patru sisteme informaționale noi, ceea ce înseamnă că beneficiile ce pot fi obținute din investiția făcută în acest proiect în ansamblu sunt potențial enorme.
Prin intermediul acestui audit, Curtea de Conturi a încercat să ofere un răspuns la întrebarea dacă „Platforma guvernamentală de registre şi acte permisive (PGRAP) asigură atingerea scopului propus?, reprezentînd o soluţie de succes în domeniul dezvoltării TI, inclusiv în viitor. Pentru a răspunde la această întrebare, Curtea a încercat să stabilească dacă activitățile, procesele și controalele executate de către CGE în efortul de a realiza un proiect de dezvoltare a PGRAP de succes în ansamblu, oferind în același timp servicii TI acelor entități guvernamentale care posedă deja aplicații funcționale bazate pe PGRAP, au fost bine concepute şi gestionate pînă în luna mai 2015 şi în ce măsură modificările introduse și alți factori relevanți care au intervenit pe parcurs erau susceptibile să aibă un impact semnificativ asupra principalelor deficienţe identificate.
Curtea de Conturi (Auditorul) consideră că prin obținerea răspunsurilor la întrebările de audit, potrivit obiectivelor stabilite, poate înțelege aspectele situației actuale a proiectului de dezvoltare a PGRAP și, totodată, ar putea fi ușor identificate oportunități de îmbunătățire a situației în beneficiul părților interesate de proiect, în special incluzînd Cancelaria de Stat, CGE și autoritățile publice ce dețin, sau vor deține în viitor, aplicații proprii bazate pe PGRAP, și nu numai.
Concluzia generală a Curţii de Conturi este că, per ansamblu, cu unele rezerve de îmbunătățire, PGRAP, care se află în etapa de implementare/dezvoltare, prezintă un potenţial promiţător în obţinerea impactului dorit, reprezentînd o provocare semnificativă pentru digitalizarea serviciilor publice în Republica Moldova. Totodată, auditul constată unele probleme, condiții, precum și alți factori care ar putea afecta succesul proiectului PGRAP și, respectiv, beneficiarii serviciilor de platformă. Identificarea riscurilor pentru succesul proiectului este văzută ca o responsabilitate serioasă, iar gestionarea adecvată a acestor riscuri de către părțile responsabile este considerată a fi de o importanță și valoare maximă. Dacă CGE va ține cont de mențiunile auditului, expuse în prezentul Raport, și va întreprinde măsuri concrete de implementare a recomandărilor înaintate, precum și va analiza și va înlătura disfuncționalitățile de sistem identificate de către companiile private specializate în auditul securității informaționale, atunci scopurile propuse atît pentru PGRAP, cît și pentru MCloud în general, ar putea fi atinse. Totodată, menționăm că pentru realizarea unui spectru larg de activități prevăzute în Programul strategic de reformare a guvernării (e-Transformare), CGE are nevoie atît de susținere politică, cît și de susținere din partea partenerilor/beneficiarilor/fondatorului etc.. Fără o susținere și o conlucrare constructivă între părți va fi greu de atins obiectivele majore prevăzute în documentele de politici aprobate.
Având în vedere faptul că dezvoltarea PGRAP este încă în desfășurare, trebuie de remarcat că concluziile la care a ajuns auditorul sunt neapărat de natură provizorie. Acestea nu trebuie să fie interpretate ca un comentariu cu privire la implementarea PGRAP în ansamblu, nici a capacităților părților auditate dincolo de domeniul de aplicare a auditului curent.
Sinteza principalelor constatări și concluzii rezultate în urma misiunii de audit poate fi vizualizată în tabelul ce urmează:
| Întrebarea de audit 1. | Cum a controlat CGE dezvoltarea platformei și a aplicațiilor acesteia? |
| CGE a folosit instrumente și tehnici de management al proiectului recunoscute la nivel internațional, pentru a ajuta la gestionarea dezvoltării PGRAP și aplicațiilor bazate pe ea, dar ar trebui să se asigure că riscurile de nerealizare a obiectivelor-cheie de activitate sunt încontinuu reevaluate și controlate. |
| Întrebarea de audit 2. | Cum a facilitat CGE utilizarea registrelor din punct de vedere tehnic? |
| Instruirea utilizatorilor PGRAP și documentația sistemului, oferite de către furnizorul externalizat în conformitate cu contractul inițial, s-au dovedit a fi insuficiente ca atare, pentru a susține dezvoltarea platformei și a aplicațiilor sale. Ca urmare, a fost achiziționată o instruire suplimentară pentru Domain Experts, mărind valoarea contractului în circumstanțe care ar fi putut fi evitate prin aplicarea de către CGE a celor mai bune practici de management al proiectului și al riscurilor. |
| Întrebarea de audit 3. | Cum sunt definite cerințele de performanță și de calitate ale PGRAP(parte a platformei MCloud)? |
| Desi au fost definite unele măsuri de performanță, ca mijloc de încurajare/stimulare a îmbunătățirii calității serviciilor pentru administrarea și gestionarea serviciilor TI necesare funcționării PGRAP și a aplicațiilor dezvoltate pe aceasta, forma și statutul cadrului de management al performanței existent la moment sunt incomplete și insuficiente. Astfel, Modelul de Operare, care se află în fază de proiect și testare și urmează a fi ajustat și aprobat, include doar unii indicatori de performanță și calitate, proceduri de gestiune și monitorizare a acestora, precum și metode de raportare. Această situație ar putea condiționa dispute contractuale privind performanța slabă în detrimentul beneficiarilor platformei PGRAP și a aplicațiilor sale. |
| Întrebarea de audit 4. | În ce mod CGE monitorizează acordurile cu furnizorii de servicii? |
| Deși sunt depuse eforturi comune de către CGE și CTS pentru a monitoriza performanța platformei MCloud (PGRAP constituind o parte componentă a MCloud), în conformitate cu criteriile stabilite/asumate, auditul relevă că o astfel de monitorizare nu este încă sistematică. Definitivarea și aprobarea unui cadru cuprinzător de management al performanței, care în prezent se află la etapa de testare și implementare, este o condiție necesară pentru o monitorizare eficientă, precum și pentru adoptarea unui regim de raportare transparentă și în timp util. |
| Întrebarea de audit 5. | A implementat CGE SLA conform cerințelor beneficiarilor? |
| În prezent, prestarea serviciilor TI pentru beneficiarii care utilizează PGRAP este inadecvat protejată contractual, iar beneficiarii nu pot fi siguri de drepturile și responsabilitățile lor precise, nici de calitatea performanței sistemului, nefiind formalizate relațiile dintre CGE (prestator al serviciilor PGRAP) și beneficiarii serviciilor de pe platformă, urmare a neaprobării unui acord-tip. Există incertitudinea și privind drepturile și responsabilitățile contractuale care pot exista în viitor, odată ce stadiul de dezvoltare a PGRAP este încheiat, iar măsurile menite să corecteze acest lucru sunt într-un stadiu avansat de dezvoltare. |
| Întrebarea de audit 6. | Cum este gestionată securitatea sistemului de aplicaţii bazate pe PGRAP(parte a platformei MCloud)? |
| Deși tehnologia "cloud computing" (nor informațional) și serviciile obținute prin această tehnologie pot aduce beneficii semnificative prin scalabilitatea și flexibilitatea resurselor, o concentrație de date într-o singură locație sporeşte potenţial riscul pentru confidențialitatea, integritatea și disponibilitatea lor. Concluzionăm că CGE poate și trebuie să intensifice activitățile pentru a oferi asigurare mai mare beneficiarilor PGRAP, mai ales prin oficializarea Acordurilor privind nivelul de deservire și contractelor subiacente, precum şi prin introducerea proceselor verificabile de management al securităţii TI, asigurînd implementarea completă a prevederilor Arhitecturii de Securitate pentru sistemele TI din sectorul public, cum ar fi PGRAP și aplicațiile sale. |
| Întrebarea de audit 7. | Cum sunt gestionate mecanismele de back-up al datelor și de recuperare după dezastre pentru PGRAP și aplicațiile bazate pe aceasta(parte a platformei MCloud)? |
| În prezent, serviciile disponibile de copii de rezervă ale datelor și de recuperare în caz de dezastru pentru deținătorii aplicațiilor existente bazate pe PGRAP oferă protecție necorespunzătoare a datelor, pun în pericol continuitatea serviciului și ar putea afecta capacitatea beneficiarilor de a se conforma cu responsabilitățile legale. Ca o consecință a acestui fapt, riscurile pentru prestarea serviciilor sunt sporite. |
Recomandările auditului
Centrul de Guvernare Electronică, în comun cu CTS:
1. să asigure consolidarea și perfecționarea cadrului de management al serviciilor TI prin stabilirea indicatorilor de performanță și de calitate în prevederile contractelor încheiate cu furnizorii de servicii, în vederea conformării cu cele mai înalte standarde posibile de bună practică în domeniu;
2. să definitiveze și să aprobe în mod regulamentar „Modelul de Operare a Platformei tehnologice comune guvernamentale (MCloud) și a serviciilor livrate din platforma respectivă”.
Centrul de Guvernare Electronică:
3. să intensifice procedurile de monitorizare și control asupra implementării prevederilor contractuale de către furnizorul platformei și CTS, în scopul asigurării calității serviciilor prestate pe PGRAP;
4. să stabilească un mecanism eficient de selectare a potențialilor cursanți în vederea asigurării sustenabilității proiectelor în domeniul TI;
5. să definitiveze și să înainteze, în modul stabilit, proiectul Acordului-tip de prestare a serviciilor de pe PGRAP, asigurînd că versiunea finală este capabilă să răspundă cerințelor de activitate și legislative ale beneficiarilor (în ceea ce privește disponibilitatea TI, fiabilitatea serviciilor, calitatea serviciilor, capacitatea de creștere, nivelul de suport, planificarea continuității, securitatea și constrîngerile cererii);
6. să încheie acorduri de prestare a serviciilor de pe PGRAP cu beneficiarii aplicațiilor dezvoltate și funcționale;
7. să elaboreze și să asigure implementarea unui plan de continuitate și recuperare în caz de dezastru pentru PGRAP și aplicațiile sale, ce presupune inclusiv crearea copiilor de rezervă ale datelor și restabilirea acestora în caz de dezastru, pentru a ajuta la protejarea PGRAP și a aplicațiilor sale;
8. să instituie proceduri de control intern privind asigurarea și monitorizarea implementării cerințelor de securitate potrivit nivelurilor de responsabilitate definite în Arhitectura de securitate.
CGE și Ministerul Mediului:
9. să opereze modificări în Actul de primire-predare în folosință a SI „Autorizația de mediu pentru folosința specială a apei” din 20 martie 2015, în vederea corectării perioadei de garanție potrivit perioadei de garanție asigurate de furnizorul platformei, conform contractului în vigoare.
Introducere
Platforma guvernamentală de registre și acte permisive (PGRAP), care în prezent este achiziționată de Guvernul Republicii Moldova, reprezintă un instrument foarte special pentru dinamizarea/accelerarea implementării serviciilor electronice la nivel sectorial prin modelarea proceselor de business din cadrul autorităților publice, colectarea și diseminarea informației după necesitate. Acest instrument, implementat în mod eficient și de o calitate corespunzătoare, ar putea contribui semnificativ la realizarea Programului strategic de modernizare tehnologică a guvernării (e-Transformare), care urmărește ca până în anul 2020 Guvernul va deveni mai transparent, mai performant şi mai receptiv, datorită investiţiilor inteligente în TI şi utilizării masive a acestora în sectorul public.[9]
Funcția principală a instrumentului PGRAP este de a servi ca un „atelier virtual”, unde pot fi proiectate și dezvoltate sisteme informaționale de ținere a registrelor electronice și/sau de eliberare a actelor permisive noi, eficiente, de înaltă calitate, dar relativ simple de către utilizatori instruiți, în mare parte personal guvernamental, care posedă anumite abilități tehnice, dar nu neapărat de programare software.
PGRAP este în sine un sistem software. Aceasta nu cuprinde hardware în sensul tradițional, dar folosește hardware-ul și conectivitatea Platformei tehnologice guvernamentale comune (MCloud), platforma Cloud Computing, care a fost dezvoltată (Faza 1) și se află în posesia CGE, asigurînd administrarea și funcţionalitatea conform mandatului oferit de Guvern şi Cancelaria de Stat. Beneficiind de serviciile MCloud, PGRAP are la dispoziție avantajele pe care Cloud Computing le oferă în plus la modalitățile tradiționale de furnizare a serviciilor TI, care rezultă în utilizarea rentabilă a resurselor, inclusiv prin utilizarea hardware existente, costurilor de administrare și gestionare, costurilor de deservire și de securitate, toate partajate cu alte platforme și sisteme bazate pe MCloud.
PGRAP permite elaborarea sistemelor informatice (e-serviciilor) de tip registre, autorizări și programări on-line în baza principiilor de interoperabilitate, flexibilitate, extensibilitate și configurabilitate. PGRAP oferă autorităților publice o platformă comună de mecanisme tehnologice de digitalizare a registrelor și serviciilor publice mai rapid și la costuri reduse.
Aplicațiile dezvoltate pe PGRAP vor fi accesate prin intermediul Internet-ului, astfel încât cetățenii, agenții economici și instituțiile guvernamentale vor putea interacționa în mod convenabil, sigur și de la distanță. Totodată, toate aplicațiile bazate pe PGRAP vor avea capacitatea de a valorifica funcționalitatea avansată încorporată a PGRAP, pentru a interacționa inteligent cu alte sisteme existente, cum ar fi poșta electronică, plățile electronice, sistemele de securitate a informațiilor și de stocare a datelor. De asemenea, este posibilă capacitatea de a interacționa în mod automat cu elemente ale suitei de programe MCloud, cum ar fi MPay, MPass și MSign, precum și cu alte sisteme informatice guvernamentale externe.
Potențialul PGRAP de a contribui semnificativ la realizarea Programului strategic de modernizare tehnologică a guvernării este greu de subestimat. Dacă sunt create/asigurate condițiile corespunzătoare, se consideră că PGRAP ar putea fi potrivită pentru dezvoltarea și găzduirea a cel puțin 100 de aplicații[10] noi bazate pe PGRAP, de calitate, mult mai ieftine, fără costuri suplimentare de licențiere și în timp mai redus decît se credea posibil în mod tradițional. În mod avantajos, costul de dezvoltare și operaționalizare a sistemului PGRAP, împreună cu patru aplicații noi bazate pe PGRAP, de asemenea, comandate de la dezvoltatorul PGRAP, se așteaptă să nu fie nejustificat mai mare decât costul de dezvoltare a acestor patru sisteme informaționale noi, ceea ce înseamnă că beneficiile ce pot fi obținute din investiția făcută în acest proiect în ansamblu sunt potențial enorme.
Condițiile adecvate pentru maximizarea beneficiilor pot include:
1. În general, caracterul adecvat al PGRAP pentru a servi ca un atelier virtual, unde pot fi dezvoltate relativ ușor, rapid și eficient aplicații viabile bazate pe PGRAP.
2. Disponibilitatea competențelor tehnice și de management necesare pentru operarea și administrarea PGRAP.
3. Implementarea tehnicilor solide de management al riscurilor și al proiectelor în gestionarea dezvoltării externalizate a PGRAP și aplicațiilor inițiale.
4. Susținerea în continuare din partea cetăţenilor și Guvernului Republicii Moldova, precum și a agențiilor internaționale de dezvoltare și altor persoane implicate în proiectul de dezvoltare a PGRAP, inclusiv furnizorul platformei.
5. Deținători și potențiali deținători de aplicații bazate pe PGRAP care au încredere în capacitatea PGRAP de a fi un loc sigur pentru a desfășura activități electronice.
6. Deținători și potențiali deținători de aplicații bazate pe PGRAP care au încredere că aplicațiile dezvoltate și găzduite pe PGRAP pot și vor îndeplini necesitățile lor de activitate și obligațiile statutare.
7. Un cadru juridic adecvat.
Curtea de Conturi (Auditorul) recunoaște importanța acestor condiții, precum și a altor factori care ar putea afecta succesul proiectului PGRAP. Identificarea riscurilor pentru succesul proiectului este văzută ca o responsabilitate serioasă, iar gestionarea adecvată a acestor riscuri de către părțile responsabile este considerată a fi de o importanță și valoare maximă.
Auditorul este neapărat preocupat de inteligența ce stă la baza investițiilor în TI de către AP subordonate Guvernului, și nu în ultimul rând din cauza semnificației atribuite acestui lucru prin Programul guvernamental de e-Transformare, dar și de faptul ca APC să poată obține valoare pentru bani/performanțe din utilizarea fondurilor publice și administrarea serviciilor publice.
Prin acest Raport de audit, Curtea de Conturi dorește ca cititorul să aprecieze unele dintre dificultățile care ar putea avea nevoie să fie depășite pentru a permite să prevaleze condițiile bune pentru succes. Este regretabil faptul că procesele de audit TI[11] produc uneori constatări sau concluzii care se concentrează mai mult pe aspectele negative ale domeniului auditat. Aceasta, desigur, se poate întâmpla și când se auditează proiecte foarte bune, dar și proiecte mai puțin reușite.
Nu este deloc surprinzător să fie identificate riscuri și probleme într-un proiect de dezvoltare TI complex, în derulare, care implică mai mulți parteneri/participanți ce activează sub constrângeri considerabile, de fapt, acest lucru fiind de așteptat. Unul dintre scopurile identificării problemelor de management și control prin auditul TI este de a contribui la înțelegerea problemelor sau a potențialelor probleme, astfel încât acestea să poată fi abordate într-o manieră oportună și eficientă, cu obținerea încrederii că toate problemele pot fi transformate într-o oportunitate de îmbunătățire sau de succes.
Prin examinarea proiectului PGRAP, auditorul înainte de toate vrea să determine dacă există condiții bune pentru ca proiectul să reușească și, dacă în prezent nu sunt îndeplinite aceste condiții, să sugereze modalități prin care acestea ar putea fi asigurate în viitorul apropiat.
În cele din urmă, trebuie de remarcat că auditul sistemului PGRAP nu a fost fără provocări sau dificultăți, care au inclus:
• PGRAP este o lucrare în curs de desfășurare.
• Cadrul legal complex, care afectează dezvoltarea și operaționalizarea PGRAP.
• Conjunctura politică dificilă în Republica Moldova în momentele când PGRAP era în curs de dezvoltare, care a inclus perioade când conducerea politică a fost absentă datorită schimbărilor/demisiilor în Guvern.
• Interdependențe complexe și responsabilități potențial conflictuale între principalele părți interesate implicate în proiectul de dezvoltare a PGRAP.
• Un mediu de activitate uneori dificil, când PGRAP era în curs de dezvoltare, cu principalele părți interesate care activează sub constrângeri bugetare semnificative.
• Specificarea în documentele de proiect pentru dezvoltarea PGRAP a unei varietăți de standarde internaționale și celor mai bune practici în privința cărora auditorii CCRM au experiență de lucru anterioară limitată.
• Dificultăți inerente în auditarea proceselor de management TI, dacă aceste procese nu sunt formalizate și înregistrate. Acest lucru poate fi și mai provocator dacă procesele de management TI sunt încă în curs de dezvoltare.
Unele dintre aceste provocări au afectat nu doar nivelul de dificultate al auditului, dar și, în mod direct, proiectul de dezvoltare a PGRAP în ansamblu. În plus, având în vedere faptul că dezvoltarea PGRAP este încă în desfășurare, concluziile la care a ajuns auditorul sunt neapărat de natură provizorie. Acestea nu trebuie să fie interpretate ca un comentariu cu privire la implementarea PGRAP în ansamblu, nici a capacităților părților auditate dincolo de domeniul de aplicare a auditului curent.
Sfera și abordarea auditului
Curtea de Conturi, în calitate de Instituţie Supremă de Audit care realizează auditul public extern, fiind motivată de interesul sporit din partea societăţii, organismelor internaţionale şi a donatorilor străini privind reformarea guvernării prin implementarea şi utilizarea eficientă a TI, a iniţiat şi a efectuat auditul tehnologiilor informaţionale cu elemente de performanţă cu tema: „Platforma guvernamentală de registre şi acte permisive (PGRAP) asigură atingerea scopului propus?”. Misiunea de audit a fost planificată și realizată în conformitate cu Programul activității de audit pe anul 2015[12] și potrivit prevederilor Standardelor Internaționale de Audit relevante, puse în aplicare de către Curtea de Conturi[13], cu manualele de audit relevante[14] și bunele practici în domeniul auditului TI.
Obiectivul general al auditului a constat în examinarea dezvoltării PGRAP pînă în prezent, în scopul de a obține o înțelegere a activităților, proceselor și controalelor instituite în cadrul managementului proiectului, executate de către CGE în efortul de a realiza un proiect de dezvoltare a PGRAP de succes, oferind în același timp servicii TI de calitate acelor autorități publice care posedă deja aplicații funcționale bazate pe PGRAP, în vederea oferirii unor recomandări viabile și oportune, care vor contribui la asigurarea realizării scopului propus.
Auditorul consideră că prin obținerea răspunsurilor la următoarele întrebări poate înțelege aspectele situației actuale a proiectului de dezvoltare a PGRAP și, în același timp, ar putea fi ușor identificate oportunitățile de îmbunătățire a stării actuale în beneficiul părților interesate de proiect, în special incluzând Cancelaria de Stat, CGE și autoritățile publice ce dețin, sau vor deține în viitor, aplicații proprii bazate pe PGRAP.
În acest context, auditul a avut drept obiectiv furnizarea de răspunsuri la următoarele întrebări:
1. Cum a controlat CGE dezvoltarea platformei și a aplicațiilor acesteia?
2. Cum a facilitat CGE utilizarea registrelor din punct de vedere tehnic?
3. Cum sunt definite cerințele de performanță și de calitate a PGRAP?
4. În ce mod CGE monitorizează acordurile cu furnizorii de servicii?
5. A implementat CGE SLA conform cerințelor beneficiarilor?
6. Cum este gestionată securitatea sistemului de aplicaţii bazate pe PGRAP?
7. Cum sunt gestionate mecanismele de back-up al datelor și de recuperare după dezastre pentru PGRAP și aplicațiile bazate pe aceasta?
Criteriile de audit și sursele acestora
Criteriile de audit sunt termeni de referinţă utilizaţi pentru a evalua sau a măsura în mod consecvent şi rezonabil un obiectiv specific al misiunii de audit. Auditul a stabilit un set de criterii de audit cu privire la conceperea, implementarea şi monitorizarea/evaluarea mecanismului actual de management al proiectului. Aceste criterii au fost elaborate pornindu-se de la alte audituri anterioare ale Curţii, precum şi pe baza legislaţiei, a documentelor şi a altor publicaţii relevante.
Astfel, în vederea realizării eficiente și conforme a auditului, criteriile de audit utilizate au fost stabilite din următoarele surse:
- cadrul normativ-legislativ relevant în domeniu;
- cadrul regulator intern al CGE, inclusiv planurile de testare, planul de management al proiectului, rapoartele de progres, contractele de prestare a serviciilor, procesele-verbale etc.;
- bunele practici internaționale în domeniul TI, standardele internaționale relevante etc.
Criteriile de audit identificate din sursele menţionate, în vederea analizei performanţei proiectului în derulare de către CGE, sunt:
- capacitatea organizatorică şi funcţională de realizare a proiectului de către CGE, inclusiv existența unui plan adecvat de management al proiectului, pentru a gestiona și a controla domeniul de aplicare a proiectului;
- existența unor proceduri adecvate de monitorizare și evaluare a acțiunilor în cadrul derulării proiectului;
- oportunitatea proiectului sau acţiunilor întreprinse în raport cu necesitățile beneficiarilor de servicii publice electronice;
- existența unui sistem eficace și suport necesar, asigurînd facilitarea din punct de vedere tehnic a utilizării extinse a platformei de către beneficiari, gradul de satisfacere a necesităților beneficiarilor și utilizatorilor;
- mecanismele adecvate referitoare la proiectarea și gestionarea nivelurilor de servicii, inclusiv indicatorii de performanță stabiliți în acordurile/contractele de prestare a serviciilor corespunzătoare în scopul asigurării calității, securității și continuității acestora;
- efectele multiplicatoare ale proiectului sau acţiunilor, în scopul realizării obiectivelor propuse.
De asemenea, Curtea de Conturi a beneficiat de consultațiile experţilor în domeniul auditului TI, antrenați în cadrul Proiectului Băncii Mondiale „Consolidarea capacităților Curții de Conturi a Republicii Moldova”, cu privire la valabilitatea şi fezabilitatea acestor criterii de audit şi a analizat literatura de specialitate relevantă internațională.
Sfera de audit a cuprins realizarea acţiunilor corespunzătoare, în perioada 2013 - mai 2015, prin intermediul CGE, CTS, Cancelariei de Stat, altor autorități implicate direct în dezvoltarea aplicațiilor pe bază de PGRAP.
Abordarea de audit a fost una combinată, orientată pe sistem, precum şi pe măsurarea eficacităţii utilizării mijloacelor destinate realizării proiectului. Auditul s-a concentrat pe stabilirea celor mai importante progrese înregistrate în realizarea deciziilor aferente dezvoltării PGRAP, precum şi pe identificarea problemelor, disfuncţionalităţilor de sistem, care au tergiversat realizarea obiectivelor şi cerinţelor stabilite, prin determinarea existenței, implementării și monitorizării controalelor/proceselor/procedurilor adecvate aferente domeniului auditat.
Metodologia de audit a cuprins principalele proceduri de audit, precum: observarea directă, examinarea documentelor, intervievarea și chestionarea participanților la procese, cu ulterioara analiză și procesarea rezultatelor. În cadrul misiunii de audit au fost colectate, sintetizate, analizate şi interpretate toate tipurile de probe de audit: fizice, verbale, documentare, analitice. În scopul obţinerii probelor de audit, au fost aplicate un șir de tehnici şi proceduri de audit.
Rezultatele şi concluziile obţinute au fost comunicate responsabililor de la CGE, CTS, cu care au fost discutate constatările şi posibilele soluții de îmbunătăţire.
Constatările auditului
1. Cum a controlat CGE dezvoltarea platformei și a aplicațiilor acesteia?
CGE a folosit instrumente și tehnici de management al proiectului recunoscute la nivel internațional, pentru a ajuta la gestionarea dezvoltării PGRAP și aplicațiilor bazate pe ea, dar ar trebui să se asigure că riscurile de nerealizare a obiectivelor-cheie de activitate sunt încontinuu reevaluate și controlate.
Auditorul a căutat să stabilească dacă planul de management al proiectului a fost adecvat pentru a gestiona și a controla aria de aplicare, calendarul și costurile proiectului de dezvoltare a PGRAP și aplicațiilor sale, precum și pentru a gestiona cerințele beneficiarilor, resursele umane, comunicarea, calitatea, achizițiile și riscurile.
O revizuire a hotărîrilor guvernamentale relevante[15] a stabilit CGE ca fiind responsabil de funcționarea și dezvoltarea continuă a PGRAP, care la moment este în curs de desfășurare, în calitate de posesor și furnizor al serviciilor PGRAP, pentru a asigura că obiectivele sale de activitate sunt îndeplinite.
Potrivit bunelor practici internaționale, pentru a controla evoluția platformelor TI și, în general, a unor proiecte de această natură și amploare, trebuie să existe cerințe față de un sistem obligatoriu de management al proiectelor. De regulă, ciclul de dezvoltare poate fi descompus în faze sau etape distincte, fiecare cu diferite cerințe de control din partea conducerii, pentru care au fost dezvoltate instrumente, procese și tehnici de management utilizate frecvent. În acest sens, auditorul s-a condus și a utilizat drept criteriu reglementările tehnice „Procesele ciclului de viaţă al software-ului" RT 38370656 - 002:2006, aprobate de MTIC.[16]
În faza inițială de dezvoltare a PGRAP, o analiză a situației a arătat că:
„Guvernul are trei categorii principale de aplicații a căror dezvoltare ar putea fi eficientizată prin implementarea unei platforme tehnologice comune: Sisteme de gestionare a registrelor, Sisteme de e-programări și Sisteme de e-autorizare. Platforma tehnologică comună este justificată datorită unui grad sporit de similitudine între obiectele informaționale, meta-structura și fluxurile de activitate, precum și de cerințe generice funcționale și nefuncționale valabile pentru majoritatea acestor sisteme. Răspunsul la această situație ar fi ceea ce noi numim o platformă guvernamentală de registre şi acte permisive (PGRAP) (Enterprise Content Management Platform (ECMP)). Înființarea unei astfel de platforme ar spori mult eficiența dezvoltării sistemelor informatice (în ceea ce privește bugetul și timpul de dezvoltare), întreținerii lor și calității datelor. Aceasta va facilita, de asemenea, schimbul de date între sistemele informaționale de stat și va contribui la integrarea resurselor guvernamentale la nivel semantic, organizatoric și tehnic".[17]
Auditorul nu are nici un motiv să pună la îndoială faptul că această fază inițială a dezvoltării a fost planificată și controlată în mod adecvat.
Obiectivele de activitate ce au rezultat și cerințele tehnice propuse ale noii PGRAP au fost ulterior definite, iar aspectele legate de proiectarea, dezvoltarea, integrarea și testarea sistemului au fost externalizate după ce au fost supuse unei licitații internaționale competitive, potrivit procedurilor Băncii Mondiale.
Achiziția de servicii externalizate a fost efectuată utilizînd procedurile Licitației internaționale competitive (ICB), specificate în Ghidul Băncii Mondiale: Achizițiile de bunuri, lucrări și servicii de neconsultanță în cadrul împrumuturilor BIRD și creditelor și granturilor AID din partea împrumutaților Băncii Mondiale, ediția din ianuarie 2011, care reflectă rolul Băncii Mondiale ca o sursă majoră de finanțare. Nu sunt raportate preocupări cu privire la controlul proceselor de achiziții care au dus la selectarea ofertantului, iar procesele de licitație și de atribuire a contractului pot fi considerate a fi în ordine.
CGE a oferit auditorului documentul de planificare a managementului proiectului - „Plan de proiect și Metodologii utilizate în implementarea proiectului PGRAP, inclusiv 4 sisteme informaționale” ( în continuare – Planul de proiect), așa cum au fost elaborate de furnizorul platformei, care, în general, îndeplinește cerințele contractuale. Acest document de planificare a suferit cel puțin 2 revizuiri, ambele în ianuarie 2015, pentru a reflecta Amendamentele la contract intervenite pe parcurs. Versiunea originală a Planului de proiect elaborată a fost agreată de ambele părți în iunie 2013.
Graficul de implementare cuprins în documentele de planificare indică că termenele proiectului întîrzie cu până la 13 luni până în august 2015. Graficul de implementare inițial se aștepta să se încheie în luna iulie 2014. În Figura nr. 1 poate fi observat faptul depășirii termenului de implementare a aplicației nr.3 cu 194 de zile, precum și creșterea termenului de elaborare a aplicației nr.4 (substituie) de la 120 de zile pînă la 195 de zile.
Figura nr.1
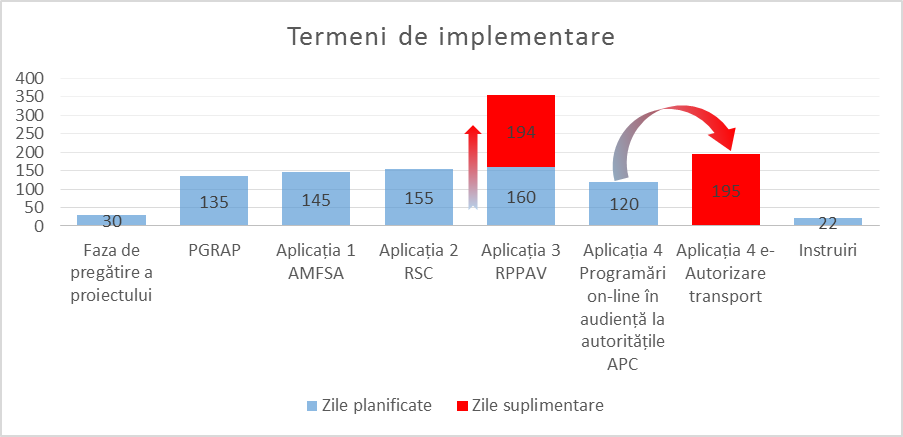
Sursa: Date generalizate de auditor, în urma comparării termenilor de implementare din 2(două) versiuni ale Planului de proiect și Metodologii utilizate în implementarea proiectului PGRAP, inclusiv 4 sisteme informaționale
Auditorul constată că graficele de implementare au fost afectate negativ de modificările substanțiale la Cerințele tehnice și unele amendamente importante la contract, în unele cazuri, reflectate insuficient în cererile oficiale de modificări contractuale, sau nefiind în conformitate cu cerințele informaționale ale Clauzei 39.2.1. din Contractul dintre CGE și furnizorul platformei. Amendamentele contractuale, de asemenea, indică costuri sporite ale proiectului și modificări ale graficului de plată, care rezultă din cererile oficiale de modificări contractuale.
Datele din Figura nr.2 scot în evidență costurile reale legate de elaborarea PGRAP și a 4 aplicații, care au depășit cu 34,7 mii dolari SUA suma inițială a contractului în mărime de 650,0 mii dolari SUA. Această situație se datorează, în primul rînd, amendamentelor legate de abandonarea unei aplicații în folosul altei, mai complexe, precum și necesității alocării de resurse pentru instruiri suplimentare.
Figura nr.2
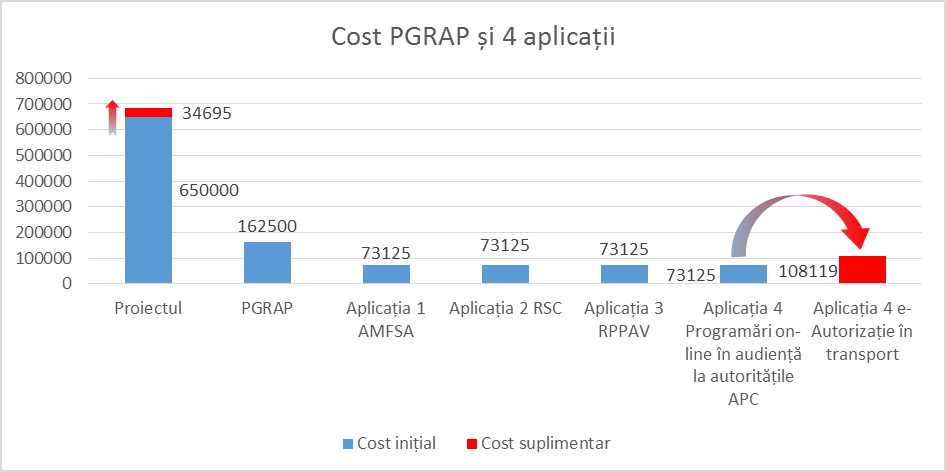
Sursa: Date generalizate de auditor în urma analizei a 5(cinci) amendamente la contractul de bază
În acest sens, auditul relevă că, pînă în mai 2015, au fost realizate 5 Amendamente la Contractul inițial (a se vedea Anexa nr.2), avînd la bază, după caz, 6 cereri de modificări acceptate de către părți, dintre care 3 amendamente au dus la majorarea valorii/costului contractului. Auditul recunoaște că modificările au fost efectuate în conformitate cu documentația-standard acceptată de BM. Totuși, se atestă că atît cererile de modificare acceptate, cît și amendamentele la contract nu reflectă efectul modificărilor asupra perioadei de garanție a sistemului, precum și nu toate modificările incluse în amendamente sunt argumentate prin cereri de modificare. Se poate exemplifica Amendamentul nr.4 din 27.11.2014, în care, urmare modificărilor la clauza 12.1. a Contractului, la componenta instruiri, costul a fost redus de la 13,0 mii dolari SUA pînă la 9, 1 mii dolari SUA, precum și reduceri, majorări ale altor costuri. De asemenea, se evidențiază cererea de schimbare cu nr.003 din 04.11.2014 acceptată, privind excluderea anumitor componente (serviciul Help Desk cu instruiri de utilizare a acestuia și anumite licențe), care ar duce la reducerea costului/valorii contractului cu suma de 19,946 mii dolari SUA. Potrivit modificării, resursele care nu mai sunt necesare (în valoare totală de 19,946 mii dolari SUA) urmau a fi realocate pentru realizarea cererii de modificare privind instruirea suplimentară pentru beneficiarii/utilizatorii aplicației Registrului de Stat al Controalelor (valoarea de 9,1 mii dolari SUA), pentru suma rămasă nefiind specificată destinația. Astfel, se constată că pentru auditor este dificil de urmărit pista schimbărilor intervenite, inclusiv alocările/realocările efectuate în unele clauze contractuale, îndeosebi la clauza 12.1.
Auditul constată că obiectivele generale de activitate ale PGRAP, reflectate în H.G. nr. 717 din 29.09.2015, sunt adecvate și în conformitate generală cu constatările analizei situației inițiale. Acestea sunt următoarele:
1. optimizarea procesului de dezvoltare a aplicaţiilor de tip registre ţinute de autorităţile publice;
2. optimizarea procesului de elaborare a sistemelor informaţionale de eliberare a actelor permisive după principiul ghişeului unic pentru autorităţile publice;
3. economisirea bugetului TI în sectorul public prin reducerea costului plătit pentru achiziţionarea sistemelor informatice de ţinere a registrelor electronice şi eliberare a actelor permisive;
4. utilizarea proceselor şi instrumentelor omogenizate la dezvoltarea sistemelor informaţionale de ţinere a registrelor electronice şi de eliberare a actelor permisive de către beneficiari.
În plus, obiectivele specifice de activitate ale Cancelariei de Stat și CGE, după cum se detaliază în documentele de licitație, includ următoarele:
1. a oferi Guvernului RM un instrument flexibil și eficient, care permite implementarea rapidă a noilor sisteme informaționale de stat cu dezvoltare puțină sau deloc din partea clientului;
2. a integra PGRAP în MCloud, inclusiv serviciile sale la nivel de platformă: Autentificare și controlul accesului, Notificare, Plăți electronice, Jurnalizare, Semnătură digitală.
Documentele de licitație precizează principala diferență a PGRAP de alte instrumente clasice de dezvoltare, care constă în faptul că procesul de dezvoltare este substituit cu configurarea componentelor de platformă predefinite. Conceptul general definit al PGRAP relevă că aceasta își propune să servească drept platformă pentru crearea ușoară (fără cod) de noi aplicații și sisteme informatice tipice (SI).
Cu toate acestea, cerințele tehnice ale noului sistem, așa cum au fost expuse la licitație, care ar fi trebuit să susțină cu strictețe realizarea obiectivelor de activitate menționate, pot fi considerate că conțin cel puțin două puncte slabe semnificative, potențial costisitoare:
1. Deși Cerințele tehnice pentru realizarea PGRAP și pentru aplicațiile dezvoltate pe aceasta prevăd și posibilitatea integrării cu Plățile electronice (MPay), nici una din Cerințele tehnice ale celor patru aplicații originale bazate pe PGRAP nu a inclus funcționalitatea efectivă de integrare cu Plățile electronice (MPay), care este o cerință de interoperabilitate de bază. Costul suplimentar real al implementării funcționalității MPay, sau creării componentelor de soluții MPay testate operațional, care ar putea fi plasate într-un depozit pentru reutilizarea viitoare, nu poate fi determinat din documentele proiectului, dar sunt de remarcat următoarele:
- Costul pentru a adăuga funcționalitatea MPay, împreună cu alte modificări de remodelare și configurare, a fost estimat de furnizorul platformei la 16,851 mii dolari SUA. (La finele misiunii de audit acest aspect a rămas la nivel de solicitare/estimare, fără a fi luată o decizie de acceptare a modificării respective).
- Costul negociat pentru dezvoltarea Sistemului informatic nou pentru Ministerul Transporturilor și Infrastructurii Drumurilor, o completare întîrziată la proiect, care a adăugat funcționalitatea MPay pentru prima dată, a ajuns la aproximativ 108,1 mii dolari SUA, o creștere de 48 % la costurile de dezvoltare a Sistemelor informatice originale nr.1, nr. 2, nr.3 și nr.4.
Auditorul recunoaște că, deoarece fiecare aplicație are propriile cerințe tehnice specifice de complexitate diferită, fiind înregistrate costuri asociate cu modificările de la mijlocul proiectului, nu este posibil de a face o corelație directă între adăugarea funcționalității MPay și aceste costuri mai mari propuse sau reale, dar auditorul oferă aceste informații aici pentru a ilustra faptul că a fost ratată o oportunitate în specificațiile tehnice originale de a supune toate funcționalitățile vitale unei licitații competitive.
2. Nu a fost elaborată nici o prevedere pentru testarea efectivă/în lumea reală a caracterului adecvat al sistemului pentru a fi folosit de către Domain Experts ca un instrument ușor de utilizat și rapid de dezvoltare a Sistemelor informatice de e-guvernare. Dimpotrivă, costul de remodelare a fluxurilor de lucru și de modificare a configurației componentelor sistemului, inclusiv pentru adăugarea funcționalității efective a aplicației nr.1 cu MPay, a fost estimat de furnizorul platformei la 16,851 mii dolari SUA, cu o creștere de 23% propusă la costurile inițiale de dezvoltare a registrului.
În lipsa unei estimări detaliate a costurilor necesare potrivit prevederilor din Clauza 39.2.1. a Contractului, auditorul relevă că acest cost trebuia să fie reflectat, efortul estimat și cheltuielile generale asociate cu configurarea capacităților sistemului existent, plus un element de profit, și trebuie să servească drept indicator al riscului că configurarea aplicațiilor noi sau modificate, chiar de către furnizorul platformei, nu este tocmai ușoară și rapidă.
De asemenea, adăugarea, prin amendament contractual, a instruirii suplimentare și la un cost suplimentar pentru Domain Experts (acel personal din cadrul autorităților publice care va avea ca sarcină elaborarea de noi aplicații în afara proiectului actual), pentru a complementa instruirea oferită de furnizorul platformei în temeiul angajamentelor sale, servește în continuare pentru a evidenția necesitatea unei gestionări mai bune a riscului ca utilizatorii noului sistem să nu posede această capacitate sau ca sistemul/platforma, așa cum este dezvoltat la moment, să nu poată susține obiectivul de a oferi un instrument viabil pentru optimizarea dezvoltării de noi sisteme informatice conform cerințelor, pentru a promova agenda de e-Transformare.
2. Cum a facilitat CGE utilizarea registrelor din punct de vedere tehnic?
Instruirea utilizatorilor PGRAP și documentația sistemului, oferite de către furnizorul externalizat în conformitate cu contractul inițial, s-au dovedit a fi insuficiente ca atare, pentru a susține dezvoltarea platformei și aplicațiilor sale. Ca urmare, a fost achiziționată o instruire suplimentară pentru Domain Experts, mărind valoarea contractului în circumstanțe care ar fi putut fi evitate prin aplicarea de către CGE a celor mai bune practici de management al proiectului și al riscurilor.
Conform Contractului nr. 14/ICB/2.2 din 7 mai 2013 dintre CGE și furnizorul platformei, ultima prestează servicii de instruire pentru PGRAP și 4 aplicații. Instruirile furnizate sunt de următoarele tipuri:
• Instruire platformă: Utilizare platformă (5 zile * 8h) pentru 11 cursanți = 6 Domain Experts (de la APC beneficiare de 4 aplicații), 3 Facilitatori (care ulterior vor instrui Domain experts) + 2 reprezentanți CGE;
• Administrare platformă: (3 zile * 8h) pentru 5 cursanți = 4 administratori (+1 din partea CGE).
Pentru fiecare din cele 4 soluții se vor organiza cîte 2 sesiuni de instruire, după cum urmează:
• Instruire soluție: Utilizare soluție (5 zile * 8h) pentru 12 cursanți, care reprezintă 12 facilitatori de la 4 ministere;
• Administrare soluție: (3 zile * 8h) pentru 8 cursanți, care reprezintă 4 administratori și 4 facilitatori.
Este evident din clauzele relevante ale contractului cu furnizorul platformei că instruirea privind utilizarea și administrarea aplicațiilor este acoperită de instruirea oferită pentru 12 facilitatori în total, în medie trei persoane din fiecare dintre APC beneficiare. S-a presupus că, după participarea la cursurile oferite de furnizorul platformei, acești facilitatori ar putea să transmită cunoștințele lor despre aplicații la oricare dintre colegii lor care necesită astfel de cunoștințe. În mod similar, planul din contract prevedea că utilizatorii Domain Expert ai PGRAP vor primi întîi o instruire proprie și apoi o pregătire suplimentară de la facilitatori.
Contractul cu furnizorul platformei (39.1.3.) prevede că: „Nici o schimbare necesară din cauza oricărei carențe a prestatorului în efectuarea operațiunilor sale conform contractului nu se consideră a fi o Schimbare, iar o astfel de schimbare nu duce la nici o ajustare a prețului contractului ..." Acest punct este susținut de R6.4.3. al cerințelor tehnice (parte integrantă a contractului), care prevede că în perioada de garanție a prestatorului se va acorda asistența tehnică necesară pentru instruirea și reinstruirea personalului în cazul în care este descoperit „că nu pot fi rezolvate toate problemele după instruire".
Astfel, soluția contractată prevedea atît instruire unică, cît și continuă pentru Domain Experts pe toată durata proiectului, fără a recurge la instruire suplimentară plătită din partea furnizorului platformei.
Deși în Planul de management al riscurilor Proiectului PGRAP a fost identificate riscuri aferente procesului de instruire, avînd în vedere importanța strategică a acestui tip de instruire pentru dezvoltarea aplicațiilor bazate pe PGRAP, acesta nu a fost gestionat corespunzător, nefiind stabilit pentru prima etapă un mecanism, criteriile de selectare a participanților la instruiri, fapt ce a condiționat neobținerea rezultatelor prestabilite.
Calitatea și eficacitatea instruirii oferite destinatarilor vizați pot fi evaluate prin rapoarte de feedback de la cursanți/participanți, organizate independent (de audit). Într-adevăr, majoritatea cursanților care au răspuns la sondajul organizat de auditor au fost de acord că, deși calitatea generală a instruirii a fost cel puțin adecvată, ei nu au simțit că au cunoștințele și experiența necesare pentru a instrui pe alții și, personal, încă necesită instruire suplimentară privind modul de utilizare a PGRAP.
CGE a solicitat instruire suplimentară prin Solicitarea de modificare nr.007 din 16.01.2015 (Contractul nr.14/ ICB / 2.2 din 7 mai 2013) pentru Domain Experts, care lucrează pe PGRAP, în valoare de 11,343 mii dolari SUA.
Dacă instruirea prevăzută în contract ar fi obținut rezultatul dorit (adică, dacă facilitatorii instruiți în prealabil ar fi fost capabili să ofere instruire suplimentară pentru Domain Experts conform cerințelor (în conformitate cu cerința tehnică R6.2.4)), sau dacă furnizorul platformei ar fi fost obligat, prin contract, să actualizeze instruirea pentru Domain Experts în conformitate cu clauza 39.1.3. și cerința tehnică R6.4.3., nu ar fi fost necesar să fie suportate aceste cheltuieli suplimentare.
În orice caz, în ianuarie 2015 a fost comandată instruirea suplimentară pentru 15 Domain Experts la un cost suplimentar de 11,343 mii dolari SUA. Noua instruire a fost justificată în parte prin "complexitatea platformei GRAP" și în încercarea de a spori gradul de transfer al cunoștințelor către participanți, pe baza experienței acumulate în instruirea anterioară similară. Aceasta a inclus o propunere de la furnizorul platformei de a limita instruirea numai pentru acele persoane care întrunesc anumite premise tehnice, din perspectiva cunoștințelor de dezvoltare.
Astfel, ar putea fi negat faptul că s-a materializat riscul împărtășit de furnizorul platformei și CGE (că instruirea pentru Domain Experts în faza inițială de instruire ar putea să nu-și atingă obiectivele), dar costul de abordare a acestui risc odată materializat a fost de fapt suportat integral de CGE în pofida prevederilor contractuale contrare.
În conformitate cu același contract între CGE și furnizorul platformei, ultimul trebuia să ofere documente, cum ar fi: Manualul PGRAP, Manual Domain Experts pentru configurarea PGRAP, materiale de instruire, metodologii pentru crearea aplicațiilor bazate pe PGRAP și manuale de utilizare și administrare pentru fiecare aplicație. În conformitate cu documentul întitulat „Plan de proiect și Metodologii utilizate în implementarea proiectului PGRAP, inclusiv 4 sisteme informaționale”, aceste manuale trebuie actualizate în funcție de necesități pentru a reflecta modificările aduse aplicațiilor după ce au intrat în producție.
Cît privește manualele produse de același prestator, menționăm următoarele: Discuțiile purtate în cadrul unei ședințe de lucru, care a avut loc la Curtea de Conturi la 28 mai 2015, cu beneficiarii Registrului de Stat al Controalelor și Registrul autorizațiilor de mediu pentru folosința specială a apei (proces-verbal și înregistrare audio) confirmă neactualizarea manualelor în modul corespunzător.
Este posibil să concluzionăm, în baza celor relatate, că intenția prestatorului ce ține de documentația și instruirea privind PGRAP și registrele sale, o parte-cheie a conceptului de dezvoltare durabilă a aplicațiilor utilizînd această platformă, nu a fost îndeplinită complet datorită unei varietăți de motive și factori de ordin extern și intern, inclusiv:
• complexitatea de configurare a noilor aplicații bazate pe PGRAP;
• nealinierea inițială a competențelor tehnice ale cursanților Domain Experts comparativ cu abilitățile tehnice necesare pentru dezvoltarea aplicațiilor pe PGRAP;
• necesitățile de instruire nu s-au evaluat în modul corespunzător și nu a fost pe deplin apreciată importanța lor strategică pentru PGRAP;
• APC nu au conștientizat pe deplin importanța desemnării persoanelor potrivite pentru instruire în calitate de facilitatori și Domain Experts atît pentru platformă, cît și pentru soluții pe care urmează să le administreze și să le utilizeze în activitatea zilnică;
• planurile de instruire nu au luat în considerare corespunzător posibilitatea nivelurilor scăzute de memorie instituțională, care rezultă din fluctuația înaltă a personalului sau din expertiza tehnică insuficientă;
• instruirea insuficientă privind utilizarea PGRAP în comparație cu necesitățile reale;
• studiile de caz și exemplele folosite în timpul sesiunilor de instruire au fost mult mai simple decît complexitatea efectivă a aplicațiilor reale;
• manualele pentru utilizatori nu au fost actualizate în conformitate cu modificările în aplicații.
Mai mult decît atît, acesta a fost un alt prilej cînd angajarea costurilor incrementale pentru a rezolva o problemă prin mecanismul Solicitare de modificare nu a fost justificată de performanța prestatorului, iar CGE nu a optimizat controlul asupra economiei serviciului externalizat.
3. Cum sunt definite cerințele de performanță și de calitate ale PGRAP(parte a platformei MCloud)?
Deşi au fost definite unele măsuri de performanță, ca mijloc de încurajare/stimulare a îmbunătățirii calității serviciilor pentru administrarea și gestionarea serviciilor TI necesare funcționării PGRAP și a aplicațiilor dezvoltate pe aceasta, forma și statutul cadrului de management al performanței existent la moment[18],[19] sînt incomplete și insuficiente și încă n-au fost puse pe deplin în aplicație. Astfel, Modelul de Operare, care se află în fază de proiect și testare și urmează a fi ajustat și aprobat, include doar unii indicatori de performanță și calitate, proceduri de gestiune și monitorizare a acestora, precum și metode de raportare. Această situație ar putea condiționa dispute contractuale privind performanța slabă în detrimentul beneficiarilor PGRAP și aplicațiilor sale.
Ținînd cont de faptul că CGE, în calitate de posesor și furnizor al serviciilor PGRAP, în vederea realizării atribuțiilor stabilite de cadrul normativ relevant[20], externalizează serviciile, auditul a evaluat acordurile/contractele încheiate de CGE pentru a obține servicii TI de calitate nu doar pentru găzduirea PGRAP în sine, ci și pentru a fi transmise spre utilizare beneficiarilor, care se bazează pe aplicațiile de pe PGRAP pentru a-și îndeplini necesitățile de activitate critice și obligațiile statutare. Serviciile TI de calitate pot fi definite ca servicii TI sau procese TI, care au capacitatea de a oferi valorile sale prevăzute. Se pot aplica și alte definiții, dar în domeniul managementului TI vor avea aceeași semnificație.
PGRAP este parte componentă a Platformei tehnologice guvernamentale comune (MCloud), fiind găzduită pe aceasta, pentru care tot CGE este desemnat în calitate de posesor și furnizor.
Ca furnizor desemnat pentru ambele platforme - MCloud și PGRAP, responsabilitățile CGE includ[21]:
• elaborarea procedurii de măsurare a volumului şi calităţii serviciilor prestate, precum şi asigurarea implementării acesteia;
• definirea parametrilor şi indicatorilor de performanţă ai serviciilor platformei MCloud.
Responsabilitățile enumerate solicită ca CGE să fie implicat în proiectarea și managementul serviciilor TI, atît ca beneficiar de Servicii TI de pe MCloud găzduită și administrată de CTS, cît și ca furnizor de servicii TI de platformă (pentru beneficiari ai PGRAP).
În conformitate cu prevederile Hotărîrii Guvernului nr.128 din 20.02.2014, CGE, ca furnizor al serviciilor de pe platforma MCloud, trebuie să încheie cu Întreprinderea de Stat „Centrul de telecomunicaţii speciale” (desemnat ca operator tehnico-tehnologic al platformei MCloud) un contract privind găzduirea şi administrarea platformei tehnologice guvernamentale comune (MCloud).[22] Auditul a examinat contractul respectiv, dat fiind că:
1. PGRAP ea însăși este găzduită pe platforma MCloud;
2. aplicațiile dezvoltate pe PGRAP sunt gazduite pe MCloud;
3. funcționalitatea PGRAP depinde de capacitatea sa de a utiliza și de a interacționa cu alte servicii găzduite pe MCloud, cum ar fi MPay și MPass;
4. noţiunea de „operator tehnico-tehnologic al PGRAP”, potrivit H.G. nr. 717 din 29.08.2014, are înţelesul noţiunii definite în H.G. nr.128 din 20.02.2014, prin urmare, operatorul tehnico-tehnologic al PGRAP este, de asemenea, CTS.
Deși nici un cadru special de management recunoscut pe plan internațional sau un set de standarde de bună practică în Managementul Serviciilor TI nu este considerat obligatoriu pentru furnizorii de servicii informatice guvernamentale din Republica Moldova, există reglementări statutare care cer adoptarea unor standarde recunoscute ca fiind înalte. În acest context, auditorul consideră că referința la standardele internaționale ar putea fi de ajutor pentru cititor ca să înțeleagă semnificația "standarde înalte" în alte țări, precum și din motive de comparație, pentru a înțelege ce ar putea fi disponibil în Republica Moldova acum sau în viitor.
Standardele de control al procesului COBIT (4.1.) solicită să fie clar definite caracteristicile serviciilor și cerințele de afaceri /activitate într-un acord sau contract privind nivelul de servicii între prestatorul de servicii TI și beneficiar. Acestea ar trebui să aibă un caracter obligatoriu și executoriu prin contract. Procesele de gestionare la nivel de servicii între beneficiar și prestatorul de servicii trebuie să mențină concordanţa continuă cu cerințele și prioritățile de activitate și să faciliteze înțelegerea comună între client și prestator. Formalizarea procesului de management al relațiilor tehnice și organizaționale cu furnizorii, prin intermediul unui contract, care să cuprindă rolurile și responsabilitățile, obiectivele și rezultatele așteptate ale părților are menirea să asigure calitatea relațiilor, bazată pe încredere și transparență. Totodată, la prestarea serviciilor publice electronice urmează a fi luate în considerație Reglementările tehnice[23] autohtone, care stabilesc componentele obligatorii ale procesului de prestare a serviciilor publice, asigurînd calitatea, transparența şi eficiența funcționării procesului.
Un Contract de servicii[24], considerat relevant pentru PGRAP, este în prezent efectiv între CGE (în calitate de beneficiar al serviciilor) și CTS (în calitate de prestator de servicii) și a intrat în vigoare în ianuarie 2015. Acest contract se aplică pentru prestarea serviciilor de administrare a platformei tehnologice guvernamentale comune (MCloud) pentru perioada anului 2015.
Contractul definește drepturile, responsabilitățile și obligațiile ambelor părți, răspunderea financiară a prestatorului de servicii în caz de indisponibilitate a serviciului, precum și condițiile pentru modificarea și încetarea contractului.
Contractul recomandă ca la prestarea serviciilor prestatorul să se ghideze de un set de bune practici din domeniul TI - Infrastructure Library (ITIL) Nivel de Maturitate 3, recunoscut la nivel internațional ca sursă de îndrumare și bună practică, precum și de Arhitectura de securitate a platformei tehnologice guvernamentale comune MCloud[25].
ITIL Nivel de Maturitate 3 este o colecție de bune practici potrivite pentru furnizarea serviciilor TI în medii de operare complexe, cum ar fi situațiile în care responsabilitatea pentru aspecte legate de furnizarea serviciilor sunt împărtășite de mai mulți parteneri. Auditorul nu a realizat o evaluare oficială a conformității CTS cu practicile ITIL Nivel de Maturitate 3 și nu vede nici un beneficiu din a proceda astfel la acest moment, dar remarcă faptul că diferențele mari dintre cele mai bune practici operaționale referitoare la administrarea serviciilor TI găsite în Nivelul 2 și cele găsite în Nivelul 3 pot deveni evidente prin analiza înregistrărilor. În cei mai simpli termeni, aceasta se datorează faptului că ITIL Nivel de Maturitate 3 introduce și descrie parteneriate oficializate, nivelul garantat de servicii TI și dependența de procese verificabile și documentate pentru îmbunătățirea continuă a serviciului și realizarea obiectivelor aferente serviciilor TI, în timp ce, conform Nivelului 2, Managementul Serviciilor TI poate în continuare să-și atingă obiectivele sale într-un mod controlat, dar face acest lucru fără ca ele să se bazeze pe aceste practici ușor verificabile.
De asemenea, Contractul definește drepturile, responsabilitățile și obligațiile CGE și CTS privind furnizarea serviciilor de administrare a MCloud, care găzduiește PGRAP și aplicațiile bazate pe PGRAP, în aspect de servicii IaaS (infrastructură). Pentru beneficiarii actuali și potențiali de servicii PGRAP sunt importante clauzele referitoare la administrarea acelor calități ale serviciilor TI necesare pentru a permite beneficiarului să-și exercite funcțiile sale statutare și necesitățile de activitate în utilizarea PGRAP. CGE nu deține un contract cu CTS cu privire la platforma PGRAP, dat fiind că aceasta în prezent este în faza de implementare/dezvoltare, fiind administrate de furnizorul platformei. În acest sens, CGE are încheiat un contract cu furnizorul platformei[26].
Planul de Management al Calității și Metodologia aprobată de CGE pentru utilizare de către furnizorul platformei în dezvoltarea PGRAP
• Fiabilitate;
• Eficiență;
• Mentenabilitate;
• Gradul de utilizare;
• Densitatea defecțiunilor;
• Costul și timpul de livrare.
Realizarea integrală a acestor obiective de calitate în numele deținătorilor de aplicații bazate pe PGRAP presupune utilizarea infrastructurii TI și administrarea MCloud, din cauza cerinței de a găzdui aplicațiile PGRAP pe MCloud. Fără a comenta cu privire la fiabilitatea, eficiența sau reziliența la defecțiuni reală a MCloud, este clar că, prin prisma materializării riscului, rămâne vulnerabilă existența unei infrastructuri nesigure, ineficiente, predispuse la defecțiuni. Aceasta ar putea avea un impact asupra realizării obiectivelor de calitate și abilității de a atinge obiectivele de activitate și obligațiile statutare. În cazurile cînd se aplică ITIL Nivel de Maturitate 3, măsurile de performanță necesare pentru atingerea obiectivelor de activitate vor fi garantate de acorduri de servicii (deservire) semnate de părți și realizarea acestor măsuri de performanță va fi monitorizată în mod oficial și încontinuu.
Contractul de servicii menționat anterior dintre CGE și CTS definește explicit doar o caracteristică a serviciului, și anume - disponibilitatea, însă fără a stabili expres o valoare minimă a acesteia. În timp ce Arhitectura de securitate definește un obiectiv minim de disponibilitate a serviciului de 97,5%, contractul permite un interval pentru care se pot aplica sancțiuni financiare în cazul nedisponibilității serviciului de la 99,97% pînă la 72,99%. Conform contractului, performanța disponibilității la nivelul minim stabilit în Arhitectura de securitate ar condiționa suportarea unei sancțiuni financiare de către CTS de 5% din costul total lunar al serviciilor, în timp ce disponibilitatea la partea de jos a intervalului, specificată în contract, ar atrage o sancțiune de pînă la 10%.
Pe parcursul auditului nu au fost stabilite probe privind perceperea unor sancțiuni financiare pentru disponibilitate nesatisfăcătoare. În plus, s-a constatat că pînă la finele auditului nu a fost făcută sau raportată de CTS pentru CGE nici o măsurare sistematică a disponibilității sistemului actual. Chiar dacă CGE monitorizează disponibilitatea serviciilor în timp real, această acțiune nu este suficientă pentru asigurarea calității serviciilor.
Astfel, deși există o țintă clară pentru disponibilitatea lunară a serviciilor, legată de penalități financiare în cazul în care disponibilitatea scade sub nivelul stabilit, această valoare nu este adecvată pentru măsurarea altor indicatori-cheie de performanță propuşi de modelul de maturitate ITIL, cum ar fi fiabilitatea, abilitatea de recuperare, mentenabilitatea și reziliența.
Verificările auditului relevă că Contractul dintre CGE cu CTS nu abordează pe deplin criteriile de performanță considerate necesare pentru a gestiona infrastructura PGRAP și a aplicațiilor sale, desi cadrul normativ național[27] reglementează cerințele în procesul de prestare a serviciilor publice, inclusiv indicatorii de bază ai eficienței și eficacității proceselor.
Auditul constată că, în baza contractului existent, precum și pentru ghidare și racordare la bunele practici ITIL, în relațiile de administrare a performanței platformei MCloud, CTS și CGE au elaborat și utilizează/implementează „Modelul de Operare a Platformei tehnologice guvernamentale comune (MCloud) și a serviciilor livrate din platforma respectivă” - document aflat în fază de proiect și testare și care urmează a mai fi ajustat și aprobat, care include unele criterii de performanță, proceduri de gestionare și monitorizare a acestora, precum și metode de raportare. Documentul descrie modelul operațional implementat în comun de către CGE și CTS în vederea asigurării funcționării și dezvoltării platformei MCloud și serviciilor aferente acesteia și se aplică asupra platformei MCloud și serviciilor livrate din aceasta, din aria de responsabilitate a CGE, ca parte a implementării agendei de e-Transformare a guvernării.
Totodată, Anexa 2 a acestui model prevede că disponibilitatea lunară garantată a platformei este de 99,97%. Modelul de Operare, de asemenea, indică că serviciile de tip IaaS (infrastructură) sînt disponibile 7 zile pe săptămînă, cu program continuu. Perioada garantată pentru nivelul agreat de disponibilitate a serviciilor este între orele 8 şi 20 în zilele lucrătoare. În afara perioadei garantate, se va asigura disponibilitatea serviciilor în baza principiului „cel mai bun efort”, care definește, de asemenea, standarde de acord la nivel de servicii pentru efectuarea lucrărilor de întreținere, precum și timpul de reacție și soluționare pentru rezolvarea incidentelor care afectează platforma MCloud și serviciile acesteia. În plus, conținutul logurilor incidentelor și rapoartelor de măsurare a performanței este prevăzut în anexa la Model. Cu toate acestea, acest document este încă în curs de elaborare/definitivare și nu are încă nici o putere juridică, nefiind parte componentă a contractului dintre CGE și CTS.
Într-o anexă separată la contractul menționat sunt enumerate și serviciile pe tip de activitate ce urmează a fi livrate ca parte a gestionării infrastructurii MCloud. Aceste servicii includ: mentenanţa serverelor; întreținerea capacității de stocare; gestiunea infrastructurii de stocare; gestionarea rețelei, virtualizarea, infrastructura de automatizare și autoservire; gestionarea securității MCloud și gestiunea Virtual Desktop Infrastructure (VDI). Totodată, auditul relevă că nu sunt specificate ținte definite pentru aceste elemente ale performanței sistemului în însăși contractul sau anexele sale.
Nu au fost încă definite măsuri-țintă specifice pentru MCloud privind continuitatea serviciului, fiabilitatea, abilitatea de recuperare, mentenabilitatea și rezistența pentru nici unul dintre serviciile de infrastructură (unde este cazul). De exemplu, în timp ce prestatorul este obligat, prin contract, "să ia toate măsurile necesare pentru prevenirea şi remedierea operativă a defecţiunilor apărute în infrastructura aferentă prestării serviciilor, precum şi pentru înlăturarea consecinţelor şi pagubelor rezultate", nu este specificat în contract sau orice SLA separat activ între CTS și CGE timpul maxim de întrerupere (timpul necesar pentru a restabili o componentă înapoi la starea sa de funcționare după o defecțiune).
În afară de considerațiile tehnice ale contractului sunt specificate următoarele condiții:
• Contractul permite prestatorului o perioadă de pînă la 24 de ore pentru a restabili furnizarea serviciilor suspendate după plata restanțelor datorate de către Beneficiar;
• Prestatorul trebuie să înregistreze și să rezolve, în limitele competenței sale, toate plîngerile și notificările primite de la Beneficiar, dar nu este stabilit nici un termen-limită pentru soluționare prin contract sau orice SLA separat activ între CTS și CGE cu privire la utilizarea MCloud pentru găzduirea PGRAP;
• Prestatorul nu se consideră responsabil, în conformitate cu contractul, de coruperea datelor, indisponibilitatea serviciilor, precum şi de alte consecinţe care sunt cauzate de acţiunile sau inacţiunile altor persoane decît prestatorul. Acest lucru accentuează necesitatea ca toate părțile responsabile de efectuarea acțiunilor aferente funcționării PGRAP să fie supuse prevederilor normativ-legale comparabile, precum și ca toate aceste prevederi să fie examinate împreună, pentru a asigura că nu sunt permise lacune în răspundere sau acestea sunt stipulate atît de clar, încît deținătorii aplicațiilor bazate pe PGRAP nu rămîn cu nici un dubiu privind împrejurările ce ar putea exista și ar permite pierderea de date sau de servicii pentru care părțile terțe sunt responsabile, dar pentru care nimeni nu este în mod legal răspunzător.
• În cazurile în care apar ambiguităţi sau discrepanţe, acestea vor fi clarificate de comun acord de către ambele părţi. Totuși, nu este specificată nici o autoritate sau proces de arbitraj în contract sau orice SLA separat activ între CTS și CGE cu privire la utilizarea MCloud pentru găzduirea PGRAP.
În pofida sancțiunilor financiare pentru disponibilitate slabă a serviciului și obiectivelor stabilite în Arhitectura de securitate și proiectul Modelului de Operare, contractul nu specifică o limită minimă de performanță pentru disponibilitate. Astfel, disponibilitatea reală ar putea fi semnificativ inferioară nivelului necesar pentru beneficiarii PGRAP, iar CGE nu ar avea nici un mijloc direct de a impune o performanță mai bună din partea CTS. În plus, nu există nici o dovadă la moment că se fac încercări de a folosi sancțiunile financiare prevăzute de contract pentru a stimula CTS să ofere cel mai înalt nivel posibil de disponibilitate, care, de obicei, este motivul principal pentru includerea sancțiunilor financiare legate de performanță în contractele de servicii TI. Acest fapt este condiționat și de numirea explicita de către Guvern a CTS în calitate de operator tehnico-tehnologic al platformei MCloud, PGRAP și, respectiv, aplicațiilor dezvoltate pe PGRAP și date în exploatare la moment. În această conjunctură, auditul mai menționează faptul că ambele instituții publice (CTS și CGE) au fost fondate de către unul și același fondator - Cancelaria de Stat, ceea ce, în viziunea CGE, presupune implicit o colaborare colegială și suficient de responsabilă, capabilă să evite rezolvarea unor cazuri pe cale judiciară. Totuși, auditul menține o doză de scepticism în această privință, considerînd necesar de a avea clauze contractuale explicite în acest sens.
Avînd în vedere obiectivul dorit de disponibilitate a serviciului, conform oricărui standard, 24 de ore este prea mult timp de așteptat pentru ca operațiunile MCloud să fie restabilite (după suspendarea serviciului din cauza disputelor asupra plăților între părțile contractuale), mai ales că pierderea serviciului nu ar fi cauzată de către deținătorul aplicațiilor PGRAP, dar care ar avea cel mai mult de suferit în urma pierderii serviciului.
Cît privește timpul necesar pentru a soluționa toate reclamațiile și notificările primite de la Beneficiar, deși este menționat în Modelul de Operare, faptul că nu este specificată nici o perioadă maximă de soluționare în unicul document efectiv obligatoriu juridic (însuși contractul) generează expunerea CGE la riscul de performanță slabă prelungită a serviciului din partea CTS, pe lîngă reducerea calității, generată de întîrzierea disponibilității complete a serviciului în timp ce sunt înlăturate problemele.
Scutirea prestatorului de răspundere pentru indisponibilitatea serviciului și alte consecințe provocate de acțiunea sau inacțiunea altor persoane ar putea duce la o situație în care nici una dintre organizații nu este în mod oficial responsabilă de eșecul MCloud sau serviciilor sale, cu excepția cazului cînd CGE este protejat printr-un contract sau contracte care să specifice drepturile, obligațiile și responsabilitățile părților terțe implicate. Avînd în vedere că două sau mai multe părți ar putea furniza sau folosi aceeași platformă, este esențial să se definească cu suficientă claritate limitele de responsabilitate pentru incidente care duc la eșecul sistemului și ca toate domeniile critice ale unei astfel de responsabilităţi să fie reglementate de contracte, cu competențe adecvate de a aplica acțiuni sau a impune sancțiuni, după cum este necesar.
În mod similar, lipsa unor clauze contractuale clare privind posibilitatea soluționării pe cale judiciară a subiectelor în caz de dispută gravă între CGE și CTS ar condiționa riscul de pierdere a serviciului perioade prelungite, în timp ce sunt rezolvate aceste dispute. În cel mai rău caz, dacă un mecanism eficient de arbitraj independent nu poate rezolva diferențele dintre părți, există riscul că poate fi reziliat contractul prematur, ceea ce duce la oprirea completă a MCloud și a serviciilor sale, inclusiv PGRAP.
4. În ce mod CGE monitorizează acordurile cu furnizorii de servicii?
Deși sunt depuse eforturi comune de către CGE și CTS pentru a monitoriza performanța platformei MCloud (PGRAP constituind parte componentă a MCloud), după cum s-a menționat anterior, în conformitate cu criteriile stabilite/asumate, auditul relevă că o astfel de monitorizare nu este încă sistematică. Definitivarea și aprobarea unui cadru cuprinzător de management al performanței, care în prezent este la etapa de testare și implementare, este o condiție necesară pentru o monitorizare eficientă, precum și pentru adoptarea unui regim de raportare transparentă și în timp util.
Reglementările naționale[28] și internaționale recunoscute și aplicate în Republica Moldova[29] prevăd în mod clar cerința privind existența unui contract/acord între furnizor și beneficiar cu privire la nivelul și calitatea serviciilor pentru a asigura controlul permanent asupra performanței serviciului. Totodată, cadrul normativ relevant specifică clar necesitatea monitorizării utilizării resurselor din platforma MCloud, evaluînd necesităţile de resurse pentru funcţionarea eficientă a platformei MCloud, precum și pentru monitorizarea respectării indicatorilor de performanță a serviciilor platformei MCloud și întreprinderea tuturor masurilor de îmbunătățire a acestora, atît din partea furnizorului (CGE), cît și din partea operatorului (CTS). În același context, Reglementările tehnice[30] relevă că „Procesul de monitorizare trebuie să realizeze urmărirea permanentă a indicatorilor eficienței prestării serviciilor publice”.
Examinarea prevederilor Contractului dintre CGE și CTS relevă că acesta include prevederile menționate anterior. Totodată, Contractul prevede că CGE trebuie să "solicite de la Prestator informații cu privire la serviciile prestate de MCloud, indicatorii de utilizare a platformei MCloud în contextul prestării serviciilor."
Prevederile contractuale conțin doar un singur indicator de performanță (disponibilitatea). Anexa nr.1 la Contract conține o listă a serviciilor externalizate de către CGE, necesare pentru a fi monitorizate, însă fără specificarea indicatorilor de performanță și a modalității de calculare a acestora. De altfel, Anexa nr.1 prevede și cerința de a raporta privind performanța reală pentru fiecare din serviciile prestate de către CTS, unde se menționează că CTS va oferi "rapoarte periodice (zilnic/săptămînal/lunar) privind stadiul activităților desfășurate, inclusiv a incidentelor, cererilor și indicatorilor de performanță stabiliţi".
La nivelul 3 ITIL, companiile care îndeplinesc acest nivel de maturitate urmează să demonstreze măsurarea periodică a performanței, folosind valori adecvate și raportarea acestei performanțe pentru părțile interesate interne și externe. Standardele de control COBIT privind monitorizarea și raportarea realizării nivelului de servicii solicită analiza statisticilor de control, în scopul de a identifica tendințele pozitive și negative pentru toate serviciile identificate în prevederile contractuale.
Pentru ghidare și racordare la bunele practici ITIL, CTS administrează și monitorizează indicatorii de performanță a platformei MCloud în conformitate cu „Modelul de Operare” - document în fază de proiect, care urmează a mai fi ajustat și aprobat. Acesta descrie modelul operațional implementat în comun de către CGE și CTS în vederea asigurării funcționării și dezvoltării platformei MCloud și serviciilor aferente acesteia (Anexa nr.1 la Contract) și se aplică asupra platformei guvernamentale comune MCloud și serviciilor livrate din cadrul platformei respective, din aria de responsabilitate a CGE, ca parte a implementării agendei de e-Transformare a guvernării, inclusiv asupra serviciilor PGRAP.
Pentru asigurarea monitorizării și controlului operării PGRAP, CTS asigură funcționalitatea modulului de raportare periodică automată, care actualizează indicatorii de performanță tehnică pe parcursul implementării PGRAP. Cît privește monitorizarea PGRAP, CTS măsoară regulat unele aspecte ale performanței tehnice a sistemului și pune în aplicare recomandările CGE. Monitorizarea serviciilor, a resurselor MCloud la nivel de platformă se efectuează potrivit procedurilor stabilite în „Modelul de Operare” menționat, prin:
1. intermediul sistemului de Help Desk - punctul unic de contact și suport tehnic, acordat de către CTS pentru CGE;
2. monitorizarea automatizată la nivel de platformă a indicatorilor de performanță prin intermediul instrumentelor specifice la nivelul platformei MCloud de către CGE;
3. desfășurarea ședințelor operaționale periodice (la intervalul de 2 săptămîni fiecare lună), în cadrul cărora se analizează statutul resurselor MCloud, constatările curente, statutul tichetelor deschise în Help Desk.
Dovezile existente și observațiile directe ale auditorului confirmă organizarea frecventă a ședințelor în cadrul cărora se discută aspecte ale activității operaționale (în mod sumar/general). Totuși, auditorul nu a reținut cazuri în care să fi fost discutată situația privind calitatea și performanța tuturor serviciilor specificate în Anexa nr. 1 la Contractul nr. 3001-02 din 19 ianuarie 2015, încheiat între CEG și CTS.
Auditorul constată că CGE și CTS desfășoară întîlniri operaționale comune periodice, la fiecare două săptămîni, pentru a analiza starea resurselor MCloud, a discuta problemele actuale și a revizui statutul tichetelor deschise de pe platforma de suport Help Desk. Documentarea rezultatelor ședințelor se efectuează în conformitate cu forma de raportare „Șablon Raport de monitorizare a platformei MCloud”, prevăzută de Anexa nr. 3 la „Modelul de Operare”. Examinările auditului asupra rapoartelor de monitorizare relevă că aceste întîlniri operaționale periodice între CTS și CGE nu prezintă:
1. o analiză detaliată a tuturor serviciilor de administrare a platformei MCloud, prestate de CTS;
2. rapoarte periodice de măsurare de la CTS, confirmînd că aceasta îndeplinește cerințele convenite pentru disponibilitatea sistemului;
3. desemnarea specifică a persoanelor responsabile pentru rezolvarea problemelor noi care apar;
4. indicații privind termenele-limită pentru soluționarea incidentelor (după cum se menționează în Anexa nr. 2 la proiectul „Modelul de Operare”); sau
5. analiza problemelor curente, analiza riscurilor și a impactului.
Așa cum este indicat deja în acest raport, „Modelul de Operare” al performanței serviciului este încă în stadiul de proiect și, deși se implementează, acesta deocamdată nu are o valoare juridică, nefiind aprobat și/ sau constituind parte componentă a contractului respectiv. Prin urmare, Anexa nr. 1 a contractului cu privire la administrarea MCloud este în prezent unicul document cu caracter juridic obligatoriu, care necesită monitorizare periodică a performanței serviciilor și această parte a contractului nu este respectată.
Faptul că CTS nu oferă în mod regulat rapoarte de monitorizare privind calitatea tuturor serviciilor specificate în Anexa nr.1 la Contractul nr. 3001-02 din 19 ianuarie 2015 reduce eficacitatea controlului CGE asupra prestării serviciilor MCloud contractate în ceea ce privește calendarul, sfera de aplicare și calitatea. În această conjunctură, garantînd că MCloud îndeplinește standardul minim de performanță necesar, CGE își asumă unilateral o mare responsabilitate neacoperită formal cu asigurare și dovezi documentate.
Nespecificarea explicită în contract a tuturor indicatorilor de performanță, a nivelului minim de disponibilitate, a modalității calculării acestora nu permite asigurarea unei monitorizări și a unui control complet al nivelului serviciilor prestate. Astfel, în caz de incidente majore, CGE nu are nici un recurs/acoperire legală în cazul cînd standardele serviciilor cad sub niveluri acceptabile.
Totodată, nedeținerea unui control exhaustiv din partea CGE asupra corespunderii serviciilor prestate de către CTS cu cerințele înaintate privind accesibilitatea serviciului, inclusiv nestabilirea unei valori minime a disponibilității, a modalității de calcul al acesteia eschivează CTS de la penalitățile contractuale.
5. A implementat CGE SLA conform cerințelor beneficiarilor?
În prezent, prestarea serviciilor TI pentru beneficiarii care utilizează PGRAP este inadecvat protejată contractual, iar beneficiarii nu pot fi siguri de drepturile și responsabilitățile lor precise, și nici de calitatea performanței sistemului. Există incertitudinea și privind drepturile și responsabilitățile contractuale care pot exista în viitor, odată ce stadiul de dezvoltare a PGRAP este încheiat, iar măsurile menite să corecteze acest lucru sunt într-un stadiu avansat de dezvoltare.
Reglementările tehnice[31] stabilesc necesitatea, scopul, procesele și cerințele acordurilor documentate privind nivelul de deservire, aplicabile la prestarea serviciilor electronice în sectorul public din Republica Moldova. Totodată, acestea specifică cerinţele de bază privind organizarea procesului de prestare a serviciilor publice ce ţin de securitate şi calitate, condiţiile de realizare şi aplicare, precum şi de criteriile de organizare corectă şi evaluare efectivă a conformităţii serviciilor prestate, care sunt comparabile cu definițiile de bază și practicile de control aflate în cadrele recunoscute pe plan internațional, cum ar fi COBIT 4.1. Ca și cadrul COBIT, Reglementările tehnice descriu măsurile necesare pentru menținerea alinierii cerințelor de activitate ale utilizatorilor cu prestarea serviciilor TI. Astfel, în procesul de prestare a serviciilor publice, este necesar de îndeplinit următoarele procese:
gestionarea capacităţilor;
gestionarea finanţelor pentru prestarea serviciilor publice;
gestionarea accesibilităţii;
gestionarea nivelului de deservire;
gestionarea continuităţii acordării serviciilor publice;
gestionarea securităţii informaţionale;
gestionarea calităţii serviciilor publice;
gestionarea serviciilor de reţea.
De asemenea, Hotărîrea Guvernului nr.128 din 20.02.2014 prevede că CGE definește parametrii și indicatorii de performanță pentru serviciile de platformă MCloud (Secțiunea 1, pct.4.10)). În plus, Hotărîrea Guvernului nr.717 din 29.08.2014 se referă la o cerință pentru nivelurile de servicii ce trebuie agreate ca o precondiție de accesare a PGRAP, fapt ce confirmă că utilizatorii de Internet din Republica Moldova așteaptă "servicii publice online accesibile prin Internet sau telefon mobil 24 ore pe zi, 7 zile pe săptămînă”.
Cadrele contractuale, operaționale și juridice care stau la baza dezvoltării și găzduirii aplicațiilor PGRAP sunt complexe și variate, sub rezerva potențială a reglementărilor, legilor și contractelor contradictorii, care sunt dictate/determinate, printre altele, de cerințele beneficiarului aplicației PGRAP, natura serviciilor TI dezvoltate, obligațiile contractuale ale dezvoltatorului și statutul juridic al furnizorilor de servicii.
La momentul efectuării auditului, erau considerate operaționale două din cele 4 aplicații dezvoltate de către furnizorul platformei pe PGRAP: "Registrul de Stat al Controalelor" și " Registrul autorizaţiilor de mediu pentru folosinţa specială a apei ”. În fiecare caz, aplicațiile au fost implementate fără a fi semnate careva acorduri/contracte care ar asigura protecția pentru performanța și calitatea serviciilor.
Deși, potrivit Hotărîrii Guvernului nr.717 din 29.08.2014, beneficiarii PGRAP urmează să încheie acorduri cu CGE privind utilizarea PGRAP, în baza modelului aprobat de Cancelaria de Stat, auditul denotă că un astfel de acord nu a fost încheiat cu beneficiarii celor 4 aplicații, deoarece modelul Acordului-tip, fiind elaborat, este încă în fază de proiect și avizare. Totodată, s-a constatat formalizarea relațiilor dintre CGE și 3 din cei 4 beneficiari ai PGRAP, deținători ai aplicațiilor dezvoltate, sub forma unor acorduri de colaborare, după cum urmează potrivit Tabelului nr.1.
Tabelul nr.1. Lista acordurilor de colaborare încheiate între CGE și beneficiarii aplicațiilor
| Nr. d/o | Denumire /autoritate beneficiar | Data și valabilitatea |
| 1. | Acordul de colaborare între Ministerul Mediului al Republicii Moldova, Fondul Provocările Mileniului Moldova și Centrul de Guvernare Electronică din Moldova | 22/10/2012
Valabilitate: 34 luni |
| 2. | Acordul de colaborare între Centrul de Guvernare Electronică și Ministerul Agriculturii și Industriei Alimentare | 29.05.2012
Valabilitate: 3 ani |
| 3. | 3.1. Acordul de colaborare între Centrul de Guvernare Electronică și Agenția Națională Transport Auto
3.2. Acordul adițional între Centrul de Guvernare Electronică și Agenția Națională Transport Auto nr. 1 12/12/2013 la Acordul de colaborare privind implementarea Sistemului informațional “e-Autorizație transport” | 12.12.2013
Valabilitate: 3 ani cu prelungire în mod automat pentru perioade consecutive
03.04.2014
Valabilitate: 2 ani cu prelungire în mod automat pentru perioade consecutive |
Sursa: Datele selectate și generalizate de auditor în urma verificărilor efectuate.
Auditul relevă că Acordurile menționate nu specifică cerințele de performanță a serviciilor, dar în schimb descriu rolurile, responsabilitățile specifice de gestionare și cerințele de colaborare între părți cu privire la dezvoltarea aplicațiilor lor respective pe PGRAP. În acest context, este necesar de menționat responsabilitățile deținătorilor aplicațiilor/sistemelor informaționale privind participarea la elaborarea termenelor de referință/specificațiilor tehnice ale SI, confirmînd corectitudinea și gradul de detaliere a acestora, colaborarea directă, la necesitate, cu furnizorul platformei la dezvoltarea, testarea și pilotarea sistemului, precum și asigurarea promovării și utilizării masive a aplicației/sistemului, atît de către colaboratorii instituțiilor, cît și de utilizatorii finali ai aplicațiilor. Totodată, prevederile respective nu privează CGE de responsabilitatea asigurării funcționării, administrării și dezvoltării continue a PGRAP, calității aplicațiilor dezvoltate pe baza PGRAP, care poate avea efect asupra calității și continuității PGRAP și viceversa.
Cu excepția angajamentelor nedefinite referitoare la disponibilitate, nu au fost specificate expres nivelurile de performanță a serviciului disponibil pentru deținătorii aplicațiilor PGRAP nici în contractul între CGE și CTS (a se vedea întrebarea nr.4 a prezentului Raport de audit), care reglementează utilizarea serviciilor de pe platforma MCloud (relevant și pentru infrastructura TI ce deservește PGRAP și aplicațiile bazate pe PGRAP) existente. Totodată, auditul relevă că proiectul „Modelul de Operare” este implementat în comun de către CGE și CTS, pentru a asigura funcționarea și dezvoltarea MCloud, însă, nefiind parte componentă a contractului respectiv, nu are valoare juridică. Acest Model descrie rolurile, standardele și cele mai bune practici, responsabilitățile și alte angajamente de performanță a serviciului și este relevant pentru PGRAP în măsura în care aceasta este găzduită pe MCloud. Potrivit afirmațiilor CGE, „Modelul de Operare” urmează a fi formalizat în viitorul apropiat.
Totodată, Contractul dintre CGE și furnizorul platformei privind dezvoltarea PGRAP nu oferă asigurare suficientă beneficiarilor în ceea ce privește nivelurile de performanță a sistemului în funcțiune, specificînd, spre exemplu, că remedierea erorilor critice trebuie să înceapă în termen de 4 ore de lucru și să se finalizeze în 24 de ore, iar furnizorul platformei urmează să stabilească un timp de soluționare și să raporteze privind progresul de soluționare în fiecare oră în timpul perioadei operaționale și de garanție. Erorile critice sunt definite prin:
• Sistemul nu este operațional sau stabil;
• Componenta funcțională importantă este întreruptă sau indisponibilă;
• Pierderea de date sau întreruperea în fluxul procesului principal;
• Componenta sistemului inutilizabilă din cauza unor defecțiuni sau a funcționalității incorecte;
• Utilizatorii nu au posibilitatea de a efectua vreo lucrare.
În acest sens, auditul constată că lucrul pentru remedierea defectelor necritice și prejudiciilor conform acestui contract este necesar să înceapă în termen de două zile, nefiind specificată limita de timp maximă pentru finalizarea lucrărilor de remediere.
La momentul efectuării auditului, în baza prevederilor contractuale, furnizorul platformei asigură utilizatorilor accesul la platforma de Help Desk, care ar permite o inregistrare rapidă și eficientă a tuturor dificultăților apărute. Astfel, s-a constatat că, deși conform cerințelor tehnice stabilite de către CGE[32] privind timpul de răspuns al aplicațiilor pe PGRAP nu ar trebui sa depășească mai mult de 5 secunde, deseori s-au înregistrat probleme grave de performanță a sistemului. Toate operațiunile sunt procesate cu întîrziere (în unele cazuri au fost necesare ~10 minute[33] pentru accesarea sistemului www.rsc.gov.md). De altfel, deși, potrivit prevederilor contractuale, problemele critice[34] furnizorul platformei este obligat de a le rezolva într-un termen de 4 ore, auditul a constatat cazuri de nerespectare a acestui termen. De exemplu, prin scrisoarea nr. 28-01/107 din 06.04.2015, Inspectoratul Principal de Stat pentru Supravegherea Tehnică a Obiectelor Industrial Periculoase a semnalat despre o problemă critică care a apărut la data de 30 martie 2015 și a cărei soluționare a durat pînă la 08 aprilie 2015.
În contextul în care, potrivit cadrului normativ relevant[35] aplicațiile dezvoltate pe baza PGRAP vor fi găzduite pe platforma MCloud, urmînd a fi încheiate acorduri sau contracte, după caz, cu CGE privind prestarea serviciilor platformei MCloud, în baza modelelor aprobate de Cancelaria de Stat, auditul relevă că prevederile Acordului-tip privind prestarea serviciilor din platforma MCloud[36] întrunesc cerințele obișnuite ale unui SLA, pentru servicii de infrastructură (tip IaaS), nu și pentru serviciile de tip PaaS. Auditorul a constatat existența cel puțin a unui acord detaliat, încheiat între CGE și un beneficiar (de exemplu, Ministerul Justiției - Acordul nr. MCloud/001/14 din 03.11.2014). Prin implementarea și menținerea acordurilor de acest gen, unde clauzele contractuale prevăd alinierea continuă a cerințelor de activitate cu disponibilitatea resurselor TI, deținătorii aplicațiilor PGRAP se pot simți asigurați că își pot executa în siguranță funcțiile statutare, care necesită utilizarea PGRAP.
De menționat și faptul că prevederile acordurilor de colaborare încheiate între CGE și deținătorii celor 3 din 4 aplicații specifică clauza de transmitere a sistemului informațional spre administrare deținătorului, în baza actului de predare-primire, iar ulterior (la expirarea perioadei de garanție, instituită prin contractul încheiat cu operatorul economic responsabil de dezvoltarea aplicației) - în gestiune. Astfel, deși la momentul auditului erau operaționale 2 din cele 4 aplicații, la data de 20 martie 2015 a fost semnat Actul de primire-predare în folosință a Sistemului informatic “Autorizația de mediu pentru folosință specială a apei”, fără încheierea unui acord, în care să fie definite careva măsuri-țintă specifice cu privire la disponibilitatea, continuitatea, fiabilitatea sau abilitatea de recuperare a serviciului în careva termene agreate de ambele parți (CGE și Beneficiar al PGRAP/Ministerul Mediului). Totodată, auditul denotă că, deși prevederile contractuale stabilesc o perioadă de garanție de 36 de luni, care pentru Registrul în cauză a fost inițiată din data de 01.01.2015, actul de predare-primire menționat vizează o perioadă de numai 24 de luni.
Deținătorii aplicațiilor dezvoltate pe baza PGRAP și viitorii deținători necesită asigurări că investițiile în serviciile TI bazate pe PGRAP sunt capabile să răspundă necesităților lor de activitate în ceea ce privește disponibilitatea, fiabilitatea, performanța, capacitatea de creștere, nivelul de suport, planificarea continuității, securitatea și constrîngerile cererii. Asigurarea poate fi, de asemenea, necesară că platforma tehnologică guvernamentală comună (MCloud) ce găzduiește sistemul lor informațional va permite deținătorilor de aplicații bazate pe PGRAP să-și îndeplinească responsabilitățile legale în ceea ce privește securitatea informațiilor.
O astfel de asigurare este, de obicei, dobîndită prin acorduri de servicii oficiale și executorii, dar la momentul auditului deținătorii aplicațiilor pe PGRAP nu puteau să se bazeze pe vreun acord executoriu între părțile relevante, adică deținătorii aplicațiilor pe PGRAP, CGE, CTS sau furnizorul platformei, pentru a direcționa/stabili cerințele de performanță sau disponibilitate a sistemului.
În timp ce deținătorii aplicațiilor PGRAP care rămîn neoperaționale, adică sunt în faza de dezvoltare, pot să nu fie prea preocupați de acest lucru, deținătorii aplicațiilor operaționale nu pot obține o asigurare privind capacitatea platformei PGRAP de a satisface cerințele TI actuale sau viitoare, cel puțin în prezent nefiind protejați contractual.
După cum am menționat anterior, CGE a elaborat un proiect al Acordului-model privind utilizarea PGRAP, care la momentul efectuării auditului era la etapa de avizare/consultare din partea entităților responsabile în modul stabilit, ulterior urmînd a fi înaintat spre aprobare către Cancelaria de Stat. Auditorul nu a revizuit în detaliu proiectul de acord/SLA, nici nu a examinat procesul de consultare cu autoritățile responsabile, cert e că acordurile oficiale standardizate trebuie să conțină măsuri de performanță ale serviciului prestat, detaliind drepturile și responsabilitățile părților, care prin natura lor pot fi similare celor ce se găsesc în Acordul de prestare a serviciilor de pe platforma MCloud / 001/14, enunțat mai sus.
6. Cum este gestionată securitatea sistemului de aplicaţii bazate pe PGRAP(parte a platformei MCloud)?
Deși tehnologia "cloud computing" (nor informațional) și serviciile obținute prin această tehnologie pot aduce beneficii semnificative prin scalabilitatea și flexibilitatea resurselor, o concentrație de date într-o singură locație sporeşte potenţial riscul pentru disponibilitatea lor. Concluzionăm că CGE poate și trebuie să intensifice activitățile pentru a oferi asigurare mai mare beneficiarilor PGRAP, mai ales prin oficializarea Acordurilor privind nivelul de deservire și contractelor subiacente şi prin introducerea proceselor verificabile de management al securităţii TI, asigurînd implementarea completă a prevederilor Arhitecturii de Securitate pentru sistemele TI din sectorul public, cum ar fi PGRAP și aplicațiile sale.
Hotărîrea Guvernului nr. 710 din 20.09.2011[37] prevede în mod expres că riscurile de securitate legate de serviciile publice electronice trebuie să fie gestionate pe tot parcursul ciclului de livrare a serviciilor (planificare, analiză, proiectare, dezvoltare, testare, implementare, operare si menținere, scoatere din uz). Pentru a preveni frauda sau eroarea care implică servicii electronice (inclusiv furtul de identitate și accesul neautorizat la datele cu caracter personal) trebuie implementate măsuri de securitate adecvate.
Totodată, Standardele internaționale pentru securitatea sistemului și datelor, care vizează direct PGRAP și aplicațiile bazate pe aceasta includ, dar nu se limitează la:
1. ISO/IEC 27001:2013
"Tehnologia informației - Tehnici de securitate - Sisteme de management al securității informației - Cerințe"
2. ISO/IEC 27002:2013
"Tehnologia informației - Tehnici de securitate - Cod de practică pentru managementul securității informaționale"
3. COBIT
Cadrul de management al proceselor COBIT prevede măsuri pentru asigurarea securității sistemului și datelor în orice moment (a se vedea DS5 - Asigurarea Securității Sistemelor). Obiectivul cadrului de bune practici COBIT este elaborarea, implementarea, testarea și monitorizarea unui plan general de securitate TI compatibil cu resursele și cultura de securitate a organizației.
Arhitectura de Securitate, aprobată de Cancelaria de Stat[38], mandatează definirea nivelurilor de securitate ale sistemului și cerințele minime de securitate care trebuie implementate și menținute în timpul funcționării platformei MCloud, precum și stabilește în mod clar rolurile și responsabilitățile legate de securitatea TI, pentru care fapt trebuie apreciat ca un document foarte util.
De asemenea, CGE ("prestatorul"), CTS ("operatorul") și beneficiarii, în cazul controalelor de acces ale utilizatorilor finali, toți sunt obligați să interacționeze în scopul de a întruni cerințele celor cinci niveluri-cheie de securitate pentru mediul de platformă sub controlul lor comun, și anume:
securitatea fizică a centrelor de date și echipamentelor de procesare a informațiilor (PS 1-8);
securitatea infrastructurii de rețea (NS 1-8);
securitatea infrastructurii virtuale (VS 1 – 16);
controlul accesului și securitatea datelor (ADS 1- 15);
monitorizarea și testarea securității (SMT 1 -11).
În total, Arhitectura de Securitate prevede 59 de cerințe separate privind securitatea sistemului legat de platformă și a datelor, care acoperă domeniile de mai sus ale infrastructurii TI, pentru care CGE și CTS sunt fie răspunzători, fie responsabili. Alte domenii, inclusiv controalele de securitate asupra dezvoltării software și operaționalizarea controalelor, de asemenea, fac parte din cadrul Arhitecturii de Securitate.
Potrivit Arhitecturii de Securitate, beneficiarii care-și găzduiesc aplicațiile pe platforma PGRAP, respectiv MCloud, sunt responsabili pentru următoarele cerințe de securitate:
• ADS12 - Modificarea accesului angajaţilor la nivel de maşini virtuale, aplicaţii, baze de date trebuie implementată la orice schimbare a statutului angajatului;
• ADS14 - Toate nivelurile de acces al angajaţilor la nivel de maşini virtuale, aplicaţii, baze de date trebuie să fie revizuite de conducere la intervale planificate şi documentate. Pentru violările identificate ale accesului trebuie aplicate remedieri /sancţiuni.
Totodată, conform aceleiași politici, beneficiarii poartă răspundere pentru următoarele cerințe de securitate:
• ADS1 - Volumul şi perioada de stocare a datelor trebuie conformate la cerinţele legale, regulatorii şi de afaceri.
În calitate de furnizor al PGRAP, în responsabilitatea CGE sunt stabilite următoarele cerințe de securitate:
1. TOATE cerințele privind securitatea fizică a centrelor de date și echipamentelor de procesare a informațiilor (PS 1-8);
2. TOATE cerințele privind securitatea infrastructurii de rețea (NS 1-8);
3. TOATE cerințele privind securitatea infrastructurii virtuale (VS 1 – 16);
4. UNELE cerințe privind controalele de acces și securitatea datelor (ADS 2- 9, ADS11, ADS13, ADS15);
5. TOATE cerințele privind monitorizarea și testarea securității (SMT 1 -11).
În virtutea contractului său privind furnizarea serviciilor de administrare a platformei tehnologice guvernamentale comune (MCloud), CGE a asigurat responsabilitatea CTS în realizarea majorității cerințelor de securitate de mai sus, dar din cauza limitărilor în natura contractului său, CGE rămîne responsabil pentru următoarele cerințe:
• ADS3 - Datele din mediul de producere nu trebuie replicate sau utilizate în medii de non-producere.
• ADS4 - Trebuie implementate mecanisme de securitate pentru a preveni scurgerea de date.
• ADS5 - Trebuie implementate mecanisme securizate (de ex., mecanisme criptografice) pentru a proteja datele stocate împotriva accesului şi utilizării neautorizate, a pierderii şi falsificării.
• ADS6 - Trebuie implementate mecanisme de back-up de date și redundanță pentru a asigura conformitatea cu cerințele de reglementare, contractuale sau de afaceri. Testarea copiilor de rezervă trebuie efectuată la intervale planificate.
• ADS7 - Trebuie implementate mecanisme securizate pentru a proteja copiile de rezervă împotriva accesului și utilizării neautorizate, pierderii și a contrafacerii.
• SMT4 - Înregistrările de audit la nivel de maşini virtuale, aplicaţii, baze de date şi reţele virtuale din cadrul organizaţiei virtuale, care fixează activităţile utilizatorilor, administratorilor de sistem şi operatorilor de sistem, dar şi excepţii, erori, evenimente de securitate, trebuie să fie generate şi păstrate în conformitate cu:
o cerinţele de securitate;
o cerinţele legale, regulatorii şi contractuale.
• SMT6 - Înregistrările de audit colectate la nivel de maşini virtuale, aplicaţii, baze de date şi reţele virtuale din cadrul organizaţiei virtuale trebuie agregate pe un sistem dedicat şi protejate împotriva falsificării şi accesului neautorizat.
• SMT8 - Înregistrările de audit colectate la nivel de maşini virtuale, aplicaţii, baze de date şi reţele virtuale din cadrul organizaţiei virtuale trebuie să fie analizate regulat (de ex., zilnic) şi întreprinse acţiuni în conformitate cu politicile şi procedurile operaţionale interne.
Auditul denotă că cadrul de reglementare a cerințelor de securitate pentru serviciile de tip PaaS, precum PGRAP, asigură cerințele minime de securitate (conform prevederilor cadrului național[39], dar și celor mai bune practici internaționale în acest domeniu) și descrie (în capitolul 15 din Arhitectură) majoritatea domeniilor cu riscuri potențiale de securitate. Astfel, auditul relevă că sunt luate în considerare, în ceea ce privește externalizarea serviciilor de pe platforma MCloud, cele mai bune practici în domeniul securității informațiilor (ISO / IEC 27001 și 27002).
Totodată, Arhitectura de Securitate stabilește că CGE este singurul responsabil pentru executarea cerințelor de securitate oneroase și tehnice în numele beneficiarilor ce utilizează serviciile PGRAP, doar că executarea anumitor cerințe de securitate nu se reflectă în prezent în acorduri obligatorii cu beneficiarii și ar putea duce la faptul că beneficiarii vor fi în imposibilitate de a demonstra că au fost implementate măsuri de securitate corespunzătoare în conformitate cu H.G. nr. 710 din 20.09.2011.
În contextul în care CGE a ales să externalizeze serviciile prestate ca parte a infrastructurii MCloud, ar trebui să ofere direcționare CTS în ceea ce privește funcțiile TI critice. CGE ar trebui să definească, de asemenea, o procedură clară pentru monitorizarea conformității cu cerințele de securitate ale sistemului convenite. Acest aspect este prevăzut în Hotărîrea Guvernului nr. 717 din 29.08.2014, potrivit căreia CGE trebuie să exercite o monitorizare permanentă a îndeplinirii responsabilităților de către operatorul PGRAP, respectiv CTS. Monitorizarea și controlul trebuie efectuate pe baza raportării periodice, în timp util a informațiilor relevante în modul stabilit.
Contractul dintre CGE și CTS, la moment în vigoare[40], precizează că CGE trebuie să solicite de la CTS asigurarea implementării de către acesta a celor mai bune practici şi standarde naţionale şi internaţionale în vederea administrării eficiente şi securizării platformei MCloud. În acest context, auditul denotă că, în scopul monitorizării funcționării platformei MCloud, inclusiv a PGRAP, CGE organizează ședințe săptămînale comune cu CTS, la care sunt discutate defecțiunile sistemului, rapoartele de Help Desk, statutul încercărilor de atac și incidentele de securitate pe platforma M-Cloud.
În plus, în timp ce autoritățile responsabile de controlul și administrarea tehnică a aplicațiilor dezvoltate pe baza PGRAP dispun de instrumente adecvate pentru a raporta incidentele de securitate (Help Desk, e-mail și prin telefon), CGE nu solicită beneficiarilor să furnizeze informații cu privire la controalele de acces la sistem pentru care sunt responsabili, potrivit cerințelor Arhitecturii de securitate (ADS 10, 12 și 14,) și, prin urmare, securitatea la nivelul utilizatorului final nu este, de asemenea, gestionată sistematic.
Deși CGE întreprinde măsuri în vederea implementării controalelor de securitate, în lipsa documentelor care descriu implementarea controalelor de securitate a sistemului și monitorizarea eficienței acestora, CGE nu poate oferi asigurare că cerințele relevante ale politicii Arhitecturii de Securitate, inclusiv cele pentru care CTS este direct responsabil, sunt implementate pe deplin și în mod sistematic. Această vulnerabilitate este compensată de către CGE, prin contractarea unui audit al securității informaționale.
7. Cum sunt gestionate mecanismele de back-up al datelor și de recuperare după dezastre pentru PGRAP și aplicațiile bazate pe PGRAP(parte a platformei MCloud)?
În prezent, serviciile disponibile de copii de rezervă ale datelor și de recuperare în caz de dezastru pentru deținătorii aplicațiilor existente bazate pe PGRAP oferă protecția necorespunzătoare a datelor, pun în pericol continuitatea serviciului și ar putea afecta capacitatea beneficiarilor de a se conforma la responsabilitățile legale. În consecință, sporesc riscurile pentru prestarea serviciilor.
Auditorul a căutat să stabilească existența planurilor operaționalizate de back-up al datelor și de recuperare în caz de dezastru pentru protejarea PGRAP și a aplicațiilor bazate pe PGRAP, care sunt deservite pe MCloud.
Reglementările naționale[41] atribuie responsabilități specifice instituțiilor publice în ceea ce privește managementul continuității activității, după cum urmează: „Continuitatea activităţii instituţiei trebuie asigurată în scopul minimalizării consecinţelor negative, cauzate de calamităţi şi încălcările securităţii, pînă la un nivel admisibil, cu ajutorul unor combinări între activităţile profilactice şi de restabilire ce ţin de managementul securităţii”.
Cerințele stabilite în ceea ce privește managementul continuității trebuie să includă:
1. elaborarea şi documentarea strategiei de asigurare a continuităţii, precum şi a planurilor de asigurare a continuităţii şi de restabilire a activităţii;
2. utilizarea sistemelor adecvate de rezervare şi restabilire;
3. cerinţe la planurile de continuitate şi restabilire a activităţii.
Totodată, necesită e fi evidențiate cerințele privind locațiile de rezervă pentru procesarea informației, inclusiv:
1. trebuie asigurat nivelul garantat de protecţie fizică şi de protecţie împotriva influenţelor din partea mediului ambiant pentru copiile de rezervă;
2. trebuie actualizate şi testate în mod regulat procedurile de restabilire, pentru asigurarea eficienţei executării acestora;
3. trebuie identificate locaţiile de păstrare de rezervă a informaţiei şi trebuie soluţionate aspectele administrative privind păstrarea copiilor de rezervă ale informaţiei;
4. locaţiile de păstrare a copiilor de rezervă ale informaţiei trebuie să fie delimitate în spaţiu (geografic) de locaţiile principale de păstrare a informaţiei, pentru a nu fi supuse unor pericole identice.
Cancelaria de Stat a aprobat Arhitectura de Securitate pentru MCloud[42] (infrastructura TI ce deservește PGRAP și aplicațiile bazate pe aceasta), care mandatează elaborarea planurilor de continuitate a activității, planurilor de recuperare și procedurilor de urgență în caz de dezastru. Documentul prevede în mod expres punerea în aplicare a procedurilor, pentru a asigura funcționarea continuă a platformei MCloud și serviciilor conexe în cazul unui incident de scară largă. În special, în conformitate cu aceeași politică, CGE ("furnizorul" MCloud, PGRAP și aplicațiilor bazate pe PGRAP, conform ordinului) și CTS ("operatorul" MCloud) sunt obligați să interacționeze în scopul de a oferi următoarele rezultate:
1. La intervale regulate trebuie definite, aprobate şi revizuite politicile şi procedurile de securitate a informaţiei referitoare la platforma şi serviciile MCloud (PRB1);
2. Evaluarea la intervale regulate a riscurilor de securitate, ameninţărilor, vulnerabilităţilor, impactului şi acţiunilor necesare pentru minimizarea riscurilor platformei şi serviciilor MCloud, precum şi a infrastructurii de reţea (PRB2);
3. Trebuie definite şi menţinute planurile de continuitate a afacerilor şi procedurile de recuperare după incidente /dezastre, pentru a asigura continuitatea funcţionării platformei şi serviciilor MCloud (PRB7);
4. În cazul unor dezastre care afectează disponibilitatea centrului de date curent, trebuie asigurată capacitatea necesară pentru restabilirea platformei şi serviciilor MCloud într-un centru de date de rezervă (PRB8);
5. La intervale regulate trebuie efectuată testarea copiilor de rezervă, precum şi a procedurilor de restabilire a platformei şi serviciilor MCloud, iar deficienţele constatate de testare trebuie eliminate (PRB 10).
Prin Hotărîrea Guvernului nr.128 din 20.02.2014 se cere ca participanții la platforma MCloud să asigure continuitatea fiecărui tip de serviciu (IaaS, PaaS și SaaS). În conformitate cu această hotărîre, CGE (în calitate de furnizor) este responsabil de elaborarea, aprobarea și revizuirea procedurilor de asigurare a securității platformei MCloud.[43]
În temeiul Arhitecturii de Securitate aprobate, în calitate de furnizor al PGRAP Platforma ca Serviciu, CGE este responsabil de implementarea unui set de cerințe de securitate pentru platformă, dintre care multe sunt externalizate către CTS și descrise în Contractul privind MCloud Infrastructura ca Serviciu. Unele cerințe de securitate pentru care CGE este responsabil, dar care nu sunt incluse în contractul de servicii, cuprind:
1. ADS6 - Trebuie implementate mecanisme de back-up de date și redundanță pentru a asigura conformitatea cu cerințele de reglementare, contractuale sau de afaceri. Testarea copiilor de rezervă trebuie efectuată la intervale planificate.
2. ADS7 - Trebuie implementate mecanisme securizate pentru a proteja copiile de rezervă împotriva accesului și utilizării neautorizate, pierderii și contrafacerii.
Auditul relevă că, deşi Contractul dintre CGE și CTS nu prevede expres responsabilitatea privind necesitatea stabilirii unei proceduri de realizare a copiilor de rezervă, Modelul de Operare, care se implementează la moment, prevede: componentele de pe MCloud, periodicitatea de creare și păstrare a copiilor de rezervă, precum și locul de stocare a acestora. De asemenea, Modelul face referință și la existența unor Ghiduri de asigurare a continuității.
Deși sunt organizate întîlniri operaționale periodice între CGE și CTS, pentru a discuta chestiuni operaționale și de performanță referitoare la MCloud (infrastructura TI ce deservește PGRAP și, prin extensie, aplicațiile bazate pe PGRAP), procesele-verbale ale acestor întîlniri nu arată că continuitatea sistemului este discutată ca parte a agendei obișnuite. Dacă monitorizarea sau managementul planurilor de continuitate a serviciului sunt discutate mai puțin formal, de exemplu în timpul conferințelor telefonice între reprezentanții CGE și CTS, atunci auditorul nu poate determina dacă aceste discuții au avut vreun impact, pozitiv sau negativ, asupra planificării și managementului continuității serviciului, deoarece conținutul acestor discuții nu poate fi verificat independent.
În momentul efectuării auditului CTS nu creează copii ale platformei MCloud în ansamblul său. Totodată, implementarea fazei MCloud 2, care este în proces, prevede asigurarea redundanței platformei MCloud.
De asemenea, auditul constată că, desi sunt stabilite/documentate procedurile care trebuie urmate pentru a restabili sistemul după eșec, acestea nu descriu scenarii de recuperare în caz de dezastru, care să permită restaurarea autentică a datelor sincronizate din centrele de date paralele în locații diferite, dar vizează numai restabilirea unor servicii sub formă de mașini virtuale.
Cît privește PGRAP, la momentul actual, procedurile de back-up sunt realizate de furnizorul platformei, în temeiul prevederilor contractuale și potrivit procedurilor de realizare a copiilor de rezervă pentru componentele acesteia, prevăzute în „Manualul de instalare a componentelor pe mediul de productie ECMP”, versiunea 5, elaborat de către acesta în cadrul proiectului, pentru CGE.
De asemenea, auditorul a analizat constatările din cadrul unui proiect de raport de testare a securității produsului PGRAP din 2015, comandat de la o companie privată de către CGE. S-a constatat că Termenii de referință pentru această evaluare limitează domeniul de aplicare a auditului securității la software aplicației. Riscurile legate de hardware și operațiunea umană au rămas în afara domeniului de aplicare a evaluării. Raportul nu a identificat nici un risc special pentru continuitatea activității sau recuperarea în caz de dezastru care rezultă din utilizarea software-ului, fiind identificate alte riscuri, care sunt controlate adecvat.
În afară de lipsa procedurilor de continuitate a activității și a planurilor de testare care ar atesta planificarea, implementarea și monitorizarea capacității complete a copiilor de rezervă și de recuperare în caz de dezastru, după cum prevede Arhitectura de Securitate pentru PGRAP și aplicațiile sale, CGE recunoaște, de asemenea, că nu a introdus astfel de sisteme.
Beneficiarii care utilizează PGRAP Platforma ca Serviciu de la CGE necesită servicii de back-up a datelor pentru a respecta cerințele Ordinului nr.94 și trebuie să poată să se bazeze pe acorduri executorii cu forță juridică, care fac părțile implementatoare responsabile pentru aceste cerințe de securitate. În prezent nu există astfel de acorduri protectoare în operațiune. Actualmente, un proiect de SLA, care este în curs de revizuire și avizare, ar atribui CTS, în calitate de furnizor, responsabilitatea de a îndeplini anumite funcții de continuitate a serviciului și de restabilire a datelor. Totodată, aceste servicii nu sunt incluse în contractul existent între CGE și CTS.
Sistemele de back-up a datelor și de recuperare în caz de dezastru reprezintă controale obligatorii menite să reducă riscul de pierdere în proporții considerabile și permanente a datelor publice esențiale, ori absența acestora, precum și cadrul de management formal inconsecvent împreună cu lipsa capacității de monitorizare din partea autorității delegate să supravegheze buna implementare, indică în mod clar că acest risc nu este controlat. În mod specific, există rezerve în ceea ce privește oferirea de către CGE a asigurării beneficiarilor aplicațiilor că sistemele de back-up și de recuperare în caz de dezastru sunt solide, fiabile și sigure. O atare situație necesită o revizuire și o consolidare a sistemelor de back-up a datelor și de recuperare în caz de dezastru relevante pentru utilizarea PGRAP de către beneficiari, care să includă, cel puțin, evaluarea serviciilor de continuitate a activității, de recuperare în caz de dezastru și de back-up disponibile CGE, pentru a ajuta la protejarea PGRAP, și beneficiarilor, pentru a ajuta la protejarea aplicațiilor bazate pe PGRAP.
Concluzii generale de audit
Curtea de Conturi susține și recunoaște eforturile depuse de către participanții implicați în vederea instituirii unui instrument eficient care ar contribui semnificativ la realizarea Programului strategic de reformare a guvernării (e-Transformare). Auditul concluzionează că, per ansamblu, PGRAP, care se află în etapa de implementare/dezvoltare, prezintă un potenţial promiţător în obţinerea impactului dorit, reprezentînd o provocare semnificativă pentru digitalizarea serviciilor publice în Republica Moldova. Totodată, auditul constată unele probleme, condiții, precum și alți factori care ar putea afecta succesul proiectului PGRAP și, respectiv, beneficiarii serviciilor de platformă. Identificarea riscurilor pentru succesul proiectului este o responsabilitate serioasă, iar gestionarea adecvată a acestor riscuri de către părțile responsabile este considerată a fi de o importanță și valoare maximă.
În acest context, se denotă anumite problematici care afectează capacitatea de monitorizare și control din partea CGE asupra bunei desfășurări a proiectului, precum și riscuri pentru beneficiarii aplicațiilor bazate pe PGRAP, dintre care se pot menționa:
1. Necesitatea îmbunătățirii calității cadrului de management al performanței, prin stabilirea unor indicatori de performanță măsurabili, precum și a modalităților de calculare și monitorizare permanentă a acestora;
2. Asigurarea continuității serviciilor, inclusiv prin stabilirea/consolidarea unui plan privind recuperarea datelor în caz de dezastru;
3. Consolidarea monitorizării/gestionării riscurilor ce țin de disponibilitatea și funcționalitatea PGRAP și a aplicațiilor dezvoltate pe aceasta;
4. Implicarea insuficientă a APC în procesele de dezvoltare, instruire și administrare a aplicațiilor;
5. Urgentarea definitivării proiectului de acord-tip pentru prestarea serviciilor PGRAP și semnarea cu beneficiarii aplicațiilor dezvoltate pe PGRAP în vederea asigurării calității serviciilor și responsabilizării părților implicate.
Echipa de audit consideră că dacă CGE va ține cont de mențiunile auditului, expuse în prezentul Raport, și va întreprinde măsuri concrete de implementare a recomandărilor înaintate, precum și va analiza și va înlătura disfuncționalitățile de sistem identificate de către companiile private specializate în auditul TI, atunci scopurile propuse atît pentru PGRAP, cît și pentru MCloud în general, ar putea fi atinse. Totodată, menționăm că pentru realizarea unui spectru larg de activități prevăzute în Programul strategic de reformare a guvernării (e-Transformare), CGE are nevoie atît de susținere politică, cît și de susținere din partea partenerilor/beneficiarilor/fondatorului etc.. Fără această susținere și conlucrare constructivă între părți va fi greu de atins obiectivele majore prevăzute în documentele de politici aprobate.
Echipa de audit a Curții de Conturi:
Șeful echipei de audit, controlor de stat superior Petru Donțu
Controlor de stat principal Natalia Balaban-Uncu
Controlor de stat Vladimir Cazimir