I.
STANDARDE DE AUDIT APLICABILE ETAPEI DE PLANIFICARE
Scopul standardelor de audit aplicate la etapa de planificare este ca Curtea de Conturi să planifice auditul într-un mod cît mai raţional şi oportun, asigurîndu-se de realizarea acestuia într-o perioadă de timp şi într-un domeniu bine determinate, ceea ce va garanta minim de resurse sau costuri, minim de efort şi obţinerea rezultatelor propuse.
Planificarea auditului este preconizată atît în auditul financiar, cît şi în auditul performanţei.
Planificarea auditului financiar prevede organizarea lucrărilor de audit în aşa mod, încît atenţia controlorului să fie concentrată asupra celor mai importante direcţii ale auditului, la determinarea problemelor potenţiale şi executarea rapidă a activităţilor de audit. Volumul planificării în auditul financiar depinde de complexitatea auditului, de profesionalismul, experienţa anterioară ale controlorului în activitatea cu entitatea auditată, precum şi de alte criterii.
Planificarea auditului performanţei se realizează prin intermediul a două etape aplicate succesiv care, structurat, se prezintă astfel:
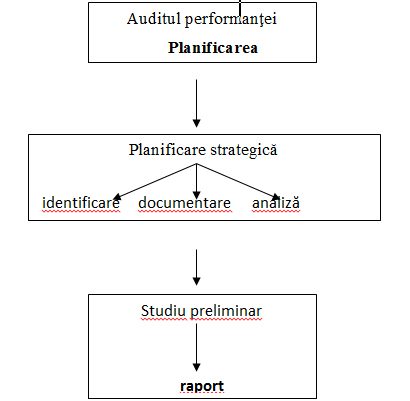
Planificarea strategică presupune stabilirea strategiei auditului performanţei, în cadrul căreia se identifică, se documentează şi se supun analizei domeniile şi temele potenţiale pentru auditare. Ulterior, controlorii efectuează un studiu preliminar asupra temelor solicitate, finalizat cu un raport, concluziile căruia constituie baza pentru adoptarea deciziei care să determine oportunitatea efectuării auditului performanţei asupra unei teme concrete.
Studiul preliminar este aplicabil, în aceleaşi condiţii, şi în auditul financiar în cadrul unor domenii vaste, complexe.
Pentru etapa de planificare se stabilesc următoarele standarde de audit
1.1. Cunoaşterea activităţii entităţii auditate
Scopul acestui standard constă în stabilirea instrucţiunilor privind cunoaşterea entităţii auditate şi importanţa acestei cunoaşteri la toate etapele auditului.
Instrucţiuni şi explicaţii
Pentru a planifica auditul care necesită a fi realizat într-un mod economic, eficient şi eficace, în special pentru a reduce riscul, controlorul, bazîndu-se pe cunoştinţele şi experienţa anterioară, va obţine (dacă nu posedă) informaţii şi date relevante despre entitatea auditată în vederea identificării şi cunoaşterii acţiunilor, tranzacţiilor şi practicilor care, în opinia controlorului, pot avea un impact semnificativ asupra raportului de audit ori asupra examinării acestuia.
În acest aspect controlorul va proceda la:
a) colectarea de informaţii despre entitatea auditată, pentru a determina riscurile şi a elabora planul de audit;
b) definirea obiectivelor şi a ariei de aplicabilitate a auditului;
c) realizarea unei analize preliminare pentru a determina metodele, natura şi volumul investigaţiilor ce urmează a fi efectuate ulterior;
d) luarea în consideraţie a operaţiunilor anterioare, dacă acestea influenţează situaţia financiară a anului auditat;
e) determinarea metodelor, procedurilor şi tehnicilor ce vor fi utilizate pentru obţinerea probelor de audit;
f) analiza structurii organizatorice, a managementului financiar, rapoartelor auditelor interne şi externe anterioare şi a modului în care au fost aplicate recomandările acestora.
Pentru utilizarea optimă a informaţiilor colectate, controlorii trebuie să evalueze modul în care acestea influenţează situaţia financiară a entităţii, vor aprecia conformitatea informaţiilor obţinute cu afirmaţiile care sînt prezentate referitor la aceste situaţii.
Şefii Departamentului şi a Direcţiei de control, responsabili de organizarea şi exercitarea auditului, trebuie să se asigure că controlorii implicaţi în misiunea de audit au obţinut informaţii suficiente şi valorice, care le vor asigura îndeplinirea adecvată a misiunii încredinţate.
Evaluarea riscului
Scopul acestui standard constă în stabilirea instrucţiunilor privind identificarea zonelor predispuse la riscuri, evaluarea nivelului riscului şi a componentelor lui, ceea ce va reduce riscul la planificarea auditului pînă la un nivel scăzut acceptabil.
Instrucţiuni şi explicaţii
Evaluarea riscului de audit trebuie să fie efectuată pentru toate activităţile de audit, în vederea realizării unui audit eficient şi efectiv, controlorii utilizînd raţionamentul profesional şi proceduri de audit adecvate.
Evaluarea riscului în procesul de audit reprezintă o activitate sistematică aplicată pentru a aprecia probabilitatea de neconformitate a operaţiunilor cu cadrul legal în vigoare. Riscul în procesul de audit este riscul că Curtea de Conturi, la luarea deciziei, va expune o opinie în care rapoartele contabile vor fi apreciate ca veridice, tranzacţiile vor fi considerate ca legale şi regulate, iar managementul financiar temeinic, pe cînd o astfel de situaţie real nu există.
Riscul de audit este probabilitatea existenţei unor informaţii, a unor erori materiale sau deficienţe în situaţiile financiare ale entităţii auditate, pe care controlorul poate să nu le identifice.
Controlorul trebuie să calculeze riscul de audit cu un astfel de grad de asigurare, care să presupună că erorile materiale şi deficienţele financiare existente în situaţiile financiare ale entităţii nu vor depăşi nivelul de asigurare stabilit prin politica de audit a Curţii de Conturi.
Evaluarea riscului de audit, inclus la etapa de planificare, permite controlorilor să stabilească priorităţile în realizarea activităţii de audit. Se relevă că controlorii trebuie să fie pregătiţi permanent pentru a-şi adapta programul de audit la situaţiile cînd se stabilesc fapte semnificative, care nu se cunoşteau la momentul elaborării programului de audit.
Riscul de audit include trei componente, reprezentate în tabelul ce urmează.
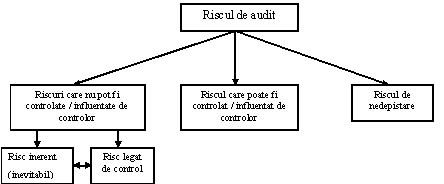
Riscul inerent evaluat de către controlor trebuie să se bazeze pe cunoaşterea activităţii entităţii auditate şi pe informaţiile colectate din sistemul managementului acesteia, ţinînd cont de anumite circumstanţe, cum ar fi:
- natura, specificul activităţilor entităţii;
- experienţa, onestitatea şi cunoştinţele conducerii/persoanelor cu funcţii de răspundere, precum şi modificările în componenţa ei pentru perioada auditată a entităţii; de exemplu, lipsa de experienţă a conducerii poate influenţa calitatea rapoartelor financiare;
- factori care influenţează ramura în care îşi desfăşoară activitatea entitatea; de exemplu, starea economiei şi condiţiile concurenţei identificate prin determinarea tendinţelor şi coeficienţilor financiari în tehnologie etc.;
- complexitatea cadrului legislativ, a tranzacţiilor sau a unor fapte care necesită o expertiză de specialitate;
- factori care influenţează starea financiară a entităţii; de exemplu, lipsa finanţării la nivelul stabilit, complexitatea structurii instituţionale;
- circumstanţe sub presiunea cărora conducerea poate fi predispusă la denaturarea rapoartelor financiare; de exemplu, existenţa întreprinderilor insolvabile din ramură.
Se admit şi alţi factori la evaluarea riscului inerent.
Evaluarea riscului legat de control se realizează în două etape:
- evaluarea preliminară, care reprezintă procesul de apreciere a eficienţei/eficacităţii sistemului contabil şi de control intern al entităţii sub aspectul prevenirii sau descoperirii şi corectării unor erori semnificative;
- evaluarea finală, care se realizează de controlor înainte de finalizarea auditului şi care va confirma sau nu evaluarea riscului legat de control.
În evaluarea riscului legat de control, controlorul va ţine cont de o serie de factori:
- efectuarea necorespunzătoare a controalelor datorită unor erori umane, ca rezultat al argumentărilor sau interpretărilor greşite, comiterii neglijenţei/neatenţiei;
- mediul controlului, în special existenţa controlului managerial;
- proceduri ce ţin de esenţă, pe care controlorul planifică să le efectueze.
Riscurile inerente şi cele legate de control se află în interconexiune, fiind preferabilă evaluarea simultană a acestor două componente.
Dacă riscul inerent şi cel legat de control sînt ridicate, riscul de nedepistare acceptabil trebuie să fie scăzut, pentru a reduce riscul de audit. Dacă riscurile inerent şi cel legat de control sînt scăzute, controlorul poate accepta un risc de nedepistare mai ridicat, dar concomitent să reducă riscul de audit pînă la un nivel scăzut acceptabil.
Riscul de nedepistare se află în dependenţă reciprocă de procedurile ce ţin de esenţă. Evaluarea riscului legat de control împreună cu evaluarea riscului inerent influenţează caracterul, acţiunile şi volumul procedurilor ce ţin de esenţă, care se efectuează în scopul reducerii riscului de nedepistare şi, ca urmare, a riscului de audit pînă la nivelul scăzut acceptabil.
Pentru a reduce riscul de nedepistare (riscul de audit), controlorul va ţine cont de următorii factori:
- momentul de exercitare a procedurilor ce ţin de esenţă; de exemplu, la sfîrşitul perioadei auditate şi nu la o dată (perioadă) intermediară;
- volumul procedurilor ce ţin de esenţă; de exemplu, aplicarea unui eşantion mai mare;
- caracterul procedurilor ce ţin de esenţă; de exemplu, aplicarea testelor orientate spre obţinerea probelor din exteriorul entităţii, şi nu din interiorul acesteia.
Un anumit risc de nedepistare va exista întotdeauna, chiar dacă controlorul va efectua un audit integral.
Cu cît riscurile inerent şi cel legat de control sînt mai ridicate, cu atît mai multe dovezi de audit trebuie să obţină controlorul la efectuarea procedurilor ce ţin de esenţă, pentru a reduce riscul de audit.
1.3. Evaluarea sistemului de control intern
Scopul acestui standard constă în stabilirea instrucţiunilor în legătură cu evaluarea sistemului de control intern în cadrul efectuării unui audit.
Instrucţiuni şi explicaţii
Sistemul de control intern presupune totalitatea politicilor şi procedurilor aprobate de conducerea entităţii în vederea asigurării unei desfăşurări organizate şi eficiente a activităţii economice, menite să asigure integritatea activelor, prevenirea şi descoperirea cazurilor de fraudă şi eroare, exactitatea şi plenitudinea înregistrărilor contabile.
Sistemul de control intern include:
- mediul de control;
- riscul de control;
- procedurile de control.
Mediul de control se referă la acţiunile conducerii entităţilor auditate privind funcţionarea sistemului de control intern şi reflectă următorii factori:
- modul de organizare a sistemului de management;
- modul de conducere;
- structura entităţii, organigrama, delegările de competenţă şi responsabilităţile;
- sistemul de controale dispuse de management.
Riscul de control reprezintă riscul unei declarări eronate ce ar putea apărea în soldul unui cont sau în cadrul unor tranzacţii, neputînd fi prevăzută sau descoperită în timp util de către sistemul contabil şi cel de control intern.
În cadrul auditului, iniţial, se presupune realizarea evaluării riscului de control la etapa planificării, urmînd confirmarea acestei operaţiuni prin teste de control la etapa executării auditului.
Procedurile de control se prezintă ca reguli stabilite de managerul entităţii pentru completarea modului de control în vederea asigurării realizării obiectivelor specifice entităţii şi includ:
- certificarea trimestrială şi anuală, însoţită de raportul de audit, a situaţiei financiare a entităţii auditate;
- examinarea legalităţii, regularităţii şi conformităţii operaţiunilor; identificarea erorilor, risipei, gestiunii defectuoase şi a fraudelor şi, în baza lor, propunerea măsurilor şi soluţiilor pentru recuperarea pagubelor;
- identificarea defectelor în sistemul de management şi de control, precum şi a riscurilor asociate acestora.
Examinarea şi evaluarea sistemului de control intern trebuie realizate în funcţie de timpul planificat pentru audit.
În cazul unui audit financiar, examinarea şi evaluarea controlului intern se referă, în primul rînd, la sistemul de control intern care vizează: protejarea activelor şi resurselor entităţii, verificarea sistemelor de contabilitate şi control intern, inspectarea informaţiilor financiare şi operaţionale, examinarea respectării legislaţiei şi a altor reglementări, conformitatea cu politicile şi directivele managementului.
În cazul auditului performanţei, examinarea şi evaluarea sistemului de control intern vizează acele controale care vor susţine îmbunătăţirea activităţii entităţii într-un mod economic, eficient şi eficace.
Controlorul trebuie să determine nivelul de încredere în sistemul de control intern al entităţii auditate, să analizeze modul în care se realizează informarea, raportarea şi monitorizarea funcţionării sistemului de control intern.
Avînd în vedere că un mediu de control strict nu este suficient ca să fie asigurată funcţionarea sistemului de control intern, pentru controlor la etapa planificării se relevă următoarele aspecte:
- efectuarea unei evaluări preliminare a sistemului de control intern, pentru a stabili dacă acesta este relevant şi contribuie la realizarea obiectivelor auditului;
- determinarea faptului care dintre elementele sistemului controlului intern poate fi caracterizat ca element-cheie şi dacă acesta a funcţionat corespunzător pe întreaga perioadă auditată;
- verificarea faptului dacă managementul entităţii a stabilit proceduri de control corespunzătoare şi dacă acestea sînt relevante pentru realizarea obiectivelor de control propuse.
1.4. Auditarea într-un mediu informatizat
Scopul acestui standard este de a oferi instrucţiuni privind procedurile ce trebuie aplicate pentru un audit desfăşurat într-un mediu informatizat.
Instrucţiuni şi explicaţii
Pentru obiectivele acestui standard un mediu informatizat există în situaţia cînd informaţiile financiare importante pentru audit sînt prelucrate prin sistemul de computere de orice tip, indiferent dacă acestea sînt operate nemijlocit de entitate sau de o terţă parte.
În situaţia în care operaţiunile financiare sînt prelucrate în sistem computerizat, controlorul trebuie:
- să evalueze funcţionarea acestor sisteme, stabilind dacă este asigurată integritatea, credibilitatea şi dacă ele sînt adecvate nivelului de complexitate al activităţii entităţii auditate;
- să ia în consideraţie efectele produse de mediul informatizat asupra auditului;
- să deţină cunoştinţe profesionale în domeniul tehnologiilor informaţionale pentru a putea planifica, supraveghea şi revizui activitatea de audit;
- să obţină la etapa planificării o cunoaştere a importanţei şi complexităţii activităţilor şi tehnologiilor informaţionale, dacă acestea pot influenţa evaluarea riscului inerent şi celui de control.
1.5. Eşantionarea şi alte proceduri de testare selectivă
Scopul acestui standard constă în oferirea instrucţiunilor privind utilizarea procedurilor de selectare a elementelor pentru testare în vederea obţinerii probelor de audit, cum ar fi eşantionarea.
Instrucţiuni şi explicaţii
Eşantionarea în audit presupune aplicarea procedurilor de audit asupra colectivităţii generale (elemente cuprinse într-o categorie anumită de operaţiuni economice), astfel ca controlorul, în urma evaluării probelor de audit obţinute prin testarea acestor elemente, să formuleze concluzii pentru întreaga colectivitate generală.
La planificarea procedurilor de audit, controlorul, în vederea obţinerii unor probe suficiente de realizare a obiectivelor de audit, trebuie să stabilească modalităţi rezonabile pentru selectarea elementelor ce vor fi testate.
La aplicarea procedurilor de audit asupra fiecărui element al eşantionului, controlorul:
- va analiza natura şi cauza oricărei erori descoperite în eşantion şi efectul posibil asupra obiectivului auditului;
- va determina, prin metoda aproximativă, erorile şi neregularităţile descoperite în cadrul eşantionului, evaluînd efectul erorii aproximative asupra obiectivelor auditului;
- va analiza dacă evaluările preliminare ale caracteristicilor relevante (risc inerent, risc de control, risc de eşantionare) se confirmă sau necesită a fi revizuite.
Riscul legat de eşantionaj şi riscul nelegat de eşantionaj pot influenţa componentele riscului de audit. De exemplu, există riscul că la efectuarea testării controlului intern, controlorul nu va descoperi erori în eşantion şi va concluziona că riscul legat de control este scăzut, pe cînd în realitate rata erorii în cadrul colectivităţii generale este destul de înaltă (riscul legat de eşantionaj). Se poate crea şi situaţia inversă, cînd în eşantion pot exista erori, pe care controlorul poate să nu le recunoască (riscul nelegat de eşantionaj).
Prezentul standard necesită a fi aplicat la auditul financiar şi auditul performanţei.
Eşantionarea în audit poate fi aplicată atît cu scopul de a selecta entitatea, tema, domeniul, cît şi pentru a selecta un eşantion din totalitatea operaţiilor şi documentelor ce se supun auditului.
Un eşantion poate fi selectat prin metode statistice sau nestatistice; prin utilizarea programelor computerizate sau tabelelor cu numere întîmplătoare; selectării sistematice şi nesistematice.
Decizia de a utiliza una din aceste metode este luată de controlor conform aprecierii sale profesionale în circumstanţe concrete. De exemplu, în cazul testării controlului intern, analiza caracterului şi cauzelor erorilor va fi mult mai importantă decît analiza statistică a existenţei sau lipsei erorilor. În acest caz, eşantionul nestatistic poate fi cel mai potrivit.
1.6. Planul general de audit şi programul de audit
Scopul acestui standard este de a oferi instrucţiuni ce se referă la elaborarea documentară a Planului general de audit şi programului de audit.
Instrucţiuni şi explicaţii
Planul general de audit, elaborat şi perfectat documentar de controlor, va descrie sfera de cuprindere şi desfăşurare a auditului, metodele de aplicare, fiind un document suficient de detaliat ce va servi ca bază controlorului la pregătirea şi realizarea programelor pentru un audit potenţial.
La elaborarea şi documentarea Planului general de audit, în scopul asigurării eficacităţii şi eficienţei auditului, precum şi coordonării procedurilor de audit cu regimul de lucru al personalului entităţii, se admite discutarea elementelor planului şi anumitor proceduri de audit cu conducerea entităţii. Totodată, atît Planul general de audit, cît şi programele de audit rămîn în responsabilitatea controlorului.
La documentarea Planului general de audit, controlorul trebuie să ia în consideraţie următoarele aspecte:
- condiţiile economice în general şi în particular ale domeniului de activitate a entităţii auditate, punînd accentul pe particularităţile, politicile şi procedurile aplicate de entitate la realizarea obiectivelor;
- înţelegerea sistemului contabil şi de control intern pentru a putea evalua eficienţa şi eficacitatea funcţionării acestora;
- riscul de audit, care se poate concretiza în: evaluarea preliminară a riscurilor inerente şi de control, stabilirea domeniilor semnificative ale auditului şi identificarea problemelor prioritare; identificarea tranzacţiilor complexe, inclusiv a situaţiilor financiare care implică estimări contabile;
- coordonarea, îndrumările, revizuirea misiunii de audit de către şeful echipei, şefului Direcţiei şi/sau al Departamentului;
- alte elemente cu privire la respectarea continuităţii activităţii de audit, termenele angajamentului de efectuare a auditului; termenul de prezentare a raportului de audit.
În Planul general de audit controlorul va include:
- scopul, obiectivele auditului şi modul în care acestea vor fi realizate;
- întrebările primordiale de bază la care va da răspuns auditul;
- natura probelor de audit necesare de a fi obţinute şi metodele prin care se vor obţine, precum şi bazele pentru evaluarea lor;
- evaluarea nivelului de risc;
- sumarul rezultatelor procedurilor analitice realizate (studiului analitic).
Forma şi conţinutul Planului general de audit pot varia în dependenţă de complexitatea domeniului auditat, structura instituţională şi volumul activităţii entităţii auditate, de complexitatea auditului, de metodologia şi procedurile tehnice aplicate în audit.
În auditul performanţei, Planul general de audit se perfectează pornind de la Raportul asupra studiului preliminar, aprobat de Preşedintele Curţii de Conturi, procedură aplicabilă şi în auditul financiar pentru un domeniu complex şi vast.
În baza Planului general de audit, controlorii vor elabora şi documenta programe de audit, prin care se stabilesc natura şi durata procedurilor de audit.
Programul de audit constă dintr-un set de instrucţiuni privind executarea adecvată a lucrărilor de audit.
La documentarea programului de audit, controlorul va lua în consideraţie următoarele aspecte:
- evaluările riscului inerent şi de control;
- rezultatele testelor de control şi ale procedurilor ce ţin de coordonările cu entitatea;
- posibilitatea/oportunitatea antrenării specialiştilor (experţilor) din domeniu.
În programul de audit controlorul va include timpul necesar efectuării auditului; obiectivele auditului; va concretiza în parte termenele de exercitare a lucrărilor pentru fiecare domeniu sau proceduri de audit separate, alte elemente necesare exercitării adecvate a auditului.
Programele de audit constituie documentul de comunicare cu echipa de audit pentru şeful echipei, şeful Direcţiei, Departamentului şi/sau pentru membrul Curţii de Conturi, care conduc şi monitorizează auditul.
Planul general de audit şi programele de audit trebuie să fie revizuite în procesul desfăşurării auditului ori de cîte ori este necesar. Motivele modificărilor importante urmează a fi documentate de controlori.
Planul general de audit şi programele de audit, elaborate şi documentate de controlori, se supun aprobării de şefii Direcţiei şi Departamentului care efectuează auditul (în cadrul structurii teritoriale – de şeful Oficiului), cu coordonarea ulterioară a membrului Curţii care patronează Departamentul respectiv.
* * *
- Standardele de audit se aprobă de Curtea de Conturi şi se publică într-o broşură specială.
- Prezentele standarde de audit sînt de uz intern, urmînd a fi completate, modificate în dependenţă de cerinţele apărute după un an de aplicare în practică a acestora.
GLOSAR DE TERMENI
Auditul performanţei – examinare sau evaluare independentă şi obiectivă a măsurii în care un program sau o activitate a unui domeniu, unei entităţi funcţionează eficient şi eficace în condiţiile respectării economicităţii.
Audit financiar – examinarea faptului dacă situaţiile financiare sînt complete şi precise şi dacă operaţiunile sînt legale şi regulamentare.
Audit al rapoartelor financiare – examinare independentă a rapoartelor financiare ale entităţii în scopul exprimării opiniei controlorului, privind faptul dacă rapoartele financiare sînt pregătite în toate aspectele semnificative, în conformitate cu cerinţele stabilite faţă de aceste rapoarte.
Colectivitate (totalitate) generală – set/grup total de date, din care se alcătuieşte eşantionul şi asupra căruia controlorul va formula concluzii.
Control intern – control stabilit de conducerea entităţii pentru a oferi o asigurare rezonabilă privind eficienţa şi eficacitatea operaţiunilor, soliditatea informaţiilor financiare şi conformitatea cu cadrul legal.
Controale-cheie – o serie de controale care au ca scop reducerea riscurilor de audit.
Eşantionaj de audit – aplicarea procedurilor de audit asupra a mai puţin de 100% de elemente ale soldului contului sau grupului de tranzacţii, astfel ca toate elementele eşantionului să fie selectate.
Materialitate – exprimă nivelul maxim admisibil de eroare acceptat, pentru a putea decide dacă conturile sînt corecte sau incorecte.
Program de audit – document de lucru al controlorului ce stabileşte caracterul, extensiunea, durata şi volumul procedurilor de audit planificate, necesare implementării întregului Plan general de audit.
Proceduri ce ţin de esenţă – teste efectuate în scopul obţinerii probelor de audit pentru identificarea denaturărilor semnificative în rapoartele financiare.
Risc de audit – riscul că controlorul va exprima o opinie necorespunzătoare în cazul în care situaţia financiară a entităţii este material eronată.
Risc inerent – predispoziţie a soldului unui cont sau unui grup de tranzacţii către denaturări.
Risc legat de control – riscul că o denaturare a soldului unui cont sau a unui grup de tranzacţii, care poate fi semnificativă în mod separat sau cumulată cu denaturările altor solduri sau grupuri de tranzacţii, să nu fie prevenită sau descoperită şi corectată la timp de sistemele contabil şi de control intern.
Risc de nedescoperire – riscul că procedurile de audit ce ţin de esenţă să nu poată descoperi o denaturare a soldului unui cont sau a unui grup de tranzacţii, care poate fi semnificativă în mod separat sau cumulată cu denaturările altor solduri sau grupuri de tranzacţii.
Risc legat de eşantionaj – probabilitatea faptului că concluzia controlorului bazată pe eşantion poate să difere de concluzia care ar putea fi formulată, dacă întreaga colectivitate generală ar fi supusă aceleiaşi proceduri de audit.
Risc nelegat de eşantionaj – riscul ce apare în rezultatul influenţei factorilor care determină controlorul să formuleze o concluzie greşită din orice motive care nu au nimic comun cu volumul eşantionului.
Standarde de audit – document ce asigură minimul de îndrumare controlorului în vederea determinării etapelor şi procedurilor de audit care să permită atingerea obiectivului vizat.
Testare a controlului intern – proces de efectuare a testelor în scopul obţinerii dovezilor de audit privind caracterul rezonabil al structurii şi eficienţei funcţionării sistemului contabil şi de control intern.