1. Se aprobă:
1) Conceptul Sistemului informațional automatizat „Înregistrare cu statut de șomer”, conform anexei nr. 1;
2) Regulamentul privind organizarea și funcționarea Sistemului informațional automatizat „Înregistrare cu statut de șomer”, conform anexei nr. 2.
2. Se desemnează Agenția Națională pentru Ocuparea Forței de Muncă în calitate de posesor și deținător al Sistemului informațional automatizat „Înregistrare cu statut de șomer”.
3. Agenția Națională pentru Ocuparea Forței de Muncă, în calitate de posesor și deținător al Sistemului informațional automatizat „Înregistrare cu statut de șomer”, va asigura implementarea, funcționarea și dezvoltarea sistemului menționat.
4. În scopul implementării prezentei hotărâri, Agenția Națională pentru Ocuparea Forței de Muncă va evalua anual costurile necesare administrării și dezvoltării continue a Sistemului informațional automatizat „Înregistrare cu statut de șomer” și va înainta Ministerului Finanțelor propuneri de solicitare a mijloacelor financiare necesare pentru mentenanța Sistemului informațional automatizat ,,Înregistrare cu statut de șomer”, în conformitate cu prevederile Legii finanțelor publice și responsabilității bugetar-fiscale nr.181/2014, pentru a fi incluse în legea bugetului de stat pe anul respectiv.
5. Prezenta hotărâre intră în vigoare la data publicării în Monitorul Oficial al Republicii Moldova.
Nr. 286. Chişinău, 3 noiembrie 2021.
Anexa nr. 1 la Hotărârea Guvernului nr. 286/2021
CONCEPTUL Sistemului informațional automatizat „Înregistrare cu statut de șomer”
INTRODUCERE
Prin intermediul proiectului „Modernizarea serviciilor guvernamentale”, implementat de Agenția de Guvernare Electronică în baza Acordului de finanţare dintre Republica Moldova şi Asociaţia Internaţională pentru Dezvoltare şi a Acordului de împrumut dintre Republica Moldova şi Banca Internaţională pentru Reconstrucţie şi Dezvoltare, Agenției Naționale pentru Ocuparea Forței de Muncă (în continuare – ANOFM) i se acordă suport în consolidarea capacităţilor instituţionale în procesul realizării sarcinilor şi angajamentelor sale de gestiune a pieței muncii din Republica Moldova.
La momentul actual, activităţile ordinare ale colaboratorilor ANOFM implică colectarea, verificarea, producerea, expedierea şi recepţionarea unor cantităţi mari de informaţii privind oferirea de servicii pe piața muncii, monitorizate și coordonate de către conducerea ANOFM și Ministerul Muncii și Protecției Sociale.
Eficientizarea acestor acţiuni este posibilă prin implementarea unui sistem informaţional automatizat care va asigura un mediu de cooperare necesar pentru verificarea, întocmirea şi stocarea informaţiei, va spori eficienţa organizaţională prin oferirea de acces securizat la informaţii veridice şi actuale, va accelera procesele interne comune şi va facilita schimbul de informaţii indiferent de locaţia destinatarilor.
De asemenea, sistemul informaţional automatizat va oferi instrumente de control al fluxurilor de documente și de organizare a politicii decizionale, facilităţi de raportare etc. Pentru asigurarea veridicităţii deciziilor şi hotărârilor luate de către persoanele cu funcţii decizionale, sistemul informaţional automatizat se va baza pe infrastructura de semnătură digitală (MSign).
Funcționarea Sistemului informaţional automatizat „Înregistrare cu statut de șomer” se bazează pe mai multe componente de infrastructură, și anume:
1) componenta legislativă şi regulatoare;
2) componenta de telecomunicaţii şi servicii de reţea (MCloud);
3) componenta de schimb intersistemic de date (MConnect);
4) componenta de infrastructură tehnică şi gestiune a utilizatorilor;
5) componenta de infrastructură de date şi cunoştinţe.
Conceptul Sistemului informațional „Înregistrare cu statut de șomer” stabilește scopurile, sarcinile și funcțiile sistemului, structura organizațională și baza juridico-normativă, necesare pentru crearea și exploatarea acestuia, obiectele informaționale și lista datelor care se păstrează în sistem, interacțiunea cu alte sisteme informaționale în scopul colaborării și schimbului de date, infrastructura tehnologică și măsurile de asigurare a securității și protecției informației, precum și măsurile legate de crearea, implementarea, exploatarea și menținerea sistemului.
Capitolul I
DISPOZIȚII GENERALE
1. Sistemul informațional automatizat „Înregistrare cu statut de șomer (în continuare – SIA ÎSȘ) reprezintă o soluție informatică din categoria „Guvern pentru cetățeni (G4C)” și are ca scop asigurarea necesităților informatice și informaționale ale actorilor implicați în procesul de înregistrare cu statut de șomer și stabilire a dreptului la ajutor de șomaj.
Denumirea completă: Sistemul informațional automatizat „Înregistrare cu statut de șomer”.
Denumirea prescurtată: SIA „Înregistrare cu statut de șomer”.
Abrevierea: SIA ÎSȘ.
2. SIA ÎSȘ reprezintă doar un modul ce se referă la înregistrarea cu statut de șomer și stabilirea dreptului la ajutorul de șomaj din sistemul informațional automatizat al ANOFM.
3. Destinația SIA ÎSȘ este evidența persoanelor înregistrate cu statut de șomer, a beneficiarilor de ajutor de șomaj și a persoanelor în căutarea unui loc de muncă.
4. Obiectivele de bază stabilite pentru SIA ÎSȘ sunt:
1) evidența electronică a persoanelor înregistrare cu statut de șomer;
2) evidența electronică a șomerilor beneficiari de ajutor de șomaj;
3) evidența electronică a persoanelor înregistrate în căutarea unui loc de muncă;
4) evidența electronică a deciziilor ANOFM adoptate în vederea stabilirii dreptului la ajutor de șomaj și, respectiv, a suspendării, restabilirii sau încetării plății ajutorului de șomaj;
5) eficientizarea procesului de prestare a serviciilor de înregistrare cu statut de șomer și de stabilire a dreptului la ajutor de șomaj;
6) accesul rapid și garantat la date şi informaţii indiferent de locaţie.
5. Prin intermediul SIA ÎSȘ se realizează următoarele sarcini:
1) recepționarea și înregistrarea cererilor depuse online de solicitant;
2) recepționarea și înregistrarea cererilor depuse online de solicitant asistat de angajatul centrelor unificate de prestare a serviciilor publice (CUPS);
3) completarea cererii la solicitarea persoanei care s-a adresat subdiviziunilor teritoriale pentru ocuparea forței de muncă și înregistrarea acesteia;
4) verificarea informației declarate de persoană în instituțiile/autoritățile competente prin platforma de interoperabilitate (MConnect);
5) generarea și evidența deciziilor de stabilire a dreptului la ajutor de șomaj, de suspendare, restabilire sau încetare a plăților ajutorului de șomaj;
6) evidența cererilor depuse în vederea înregistrării cu statut de șomer sau în căutarea unui loc de muncă;
7) generarea rapoartelor statistice destinate uzului intern, precum și prezentarea informației statistice altor părți interesate.
6. Principiile de bază ale SIA ÎSȘ sunt:
1) principiul legalității – crearea și exploatarea sistemului informațional în conformitate cu legislația națională, cu normele și cu standardele internaționale recunoscute în domeniu;
2) principiul datelor sigure – introducerea datelor în sistem doar prin canale autorizate, autentificate și criptate, precum și în baza înscrierilor din documentele acceptate ca surse de informații;
3) principiul securității informaționale – asigurarea unui nivel adecvat de integritate, selectivitate, accesibilitate și eficiență pentru protecția datelor de pierderi, denaturări, deteriorări și de acces nesancționat;
4) principiul protecției datelor cu caracter personal – prelucrarea datelor cu caracter personal în conformitate cu acordurile și convențiile internaționale, precum și cu legislația națională în domeniul protecției datelor cu caracter personal;
5) principiul modulării și scalabilității – posibilitatea extinderii și completării sistemului informațional cu noi funcții sau a îmbunătățirii celor existente;
6) principiul integrării cu produsele de program existente – posibilitatea soluției informatice de a se integra și interacționa cu aplicațiile, serviciile și bazele de date implementate în cadrul autorităților și al instituțiilor publice din Republica Moldova;
7) principiul controlului – controlul măsurilor ce asigură calitatea, fiabilitatea resurselor și sistemelor informaționale de stat, precum și păstrarea și utilizarea rațională a acestora.
Capitolul III
SPAȚIUL FUNCȚIONAL AL SIA ÎSȘ
8. Funcțiile de bază ale SIA ÎSȘ sunt:
1) crearea bazei de date a SIA ÎSȘ în cadrul executării funcțiilor de înregistrare, actualizare a datelor și scoatere din evidență a obiectelor informaționale (schimbarea statutului obiectului);
2) realizarea schimbului de date cu alte sisteme informaționale prin intermediul platformei de interoperabilitate (MConnect);
3) integrarea cu serviciile de platformă MSign, MPass, MNotify și MLog;
4) asigurarea securității și protecției informațiilor la toate etapele de colectare, stocare și utilizare a resurselor informaționale de stat care se referă la domeniul de competență al SIA ÎSȘ;
5) asigurarea calității informației prin crearea și susținerea componentelor sistemului de calitate bazate pe abordarea procesuală;
6) administrarea bazelor de date ale sistemului;
7) asigurarea integrității logice a sistemului;
8) elaborarea și mentenanța clasificatoarelor și a indicatoarelor generate de sistem;
9) delimitarea drepturilor de acces pentru utilizatori.
9. Funcțiile specifice ale SIA ÎSȘ sunt determinate de destinaţia sistemului şi sunt grupate în următoarele contururi funcţionale:
1) depunerea online a cererilor la serviciul de înregistrare cu statut de șomer:
a) depunerea online a cererilor la serviciul interesat – completarea online pe portalul public al SIA ÎSȘ a formularului cererii, semnarea electronică și expedierea spre examinare de către subdiviziunile teritoriale pentru ocuparea forței de muncă (în continuare – STOFM);
b) programarea vizitei solicitantului la STOFM – programarea vizitei persoanei anonime pentru depunerea cererii la ghișeul STOFM, precum și programarea obligatorie a solicitantului autentificat în cabinetul personal la depunerea cererii online;
2) înregistrarea persoanelor cu statut de șomer sau în căutarea unui loc de muncă:
a) recepționarea și examinarea cererilor depuse online de solicitant sau asistat de angajatul centrelor unificate de prestare a serviciilor publice, precum și a cererilor depuse la ghișeul STOFM de către angajații acestora, în vederea validării întrunirii condițiilor legale pentru stabilirea statutului de șomer;
b) extragerea automatizată prin intermediul platformei de interoperabilitate, în vederea completării cererii și verificării informației cu privire la solicitant;
c) înregistrarea în registrul de evidență a cererii de înregistrare cu statut de șomer;
d) stabilirea statutului de șomer și înregistrarea șomerului în registrul șomerilor;
e) aplicarea semnăturii electronice a specialistului;
f) înregistrarea persoanei în căutarea unui loc de muncă în cazul neîntrunirii condițiilor legale de înregistrare cu statut de șomer;
g) scoaterea din evidență a șomerului, stabilirea statutului „scos din evidență” pentru dosarul șomerului și indicarea motivului acțiunii;
3) generarea și aprobarea deciziei privind stabilirea dreptului la ajutor de șomaj, precum și a deciziilor de suspendare, restabilire, încetare a plății ajutorului de șomaj:
a) examinarea condițiilor legale stabilite pentru stabilirea dreptului la ajutor de șomaj;
b) generarea deciziei privind stabilirea dreptului la ajutor de șomaj;
c) semnarea deciziei conform procedurii stabilite;
d) transmiterea datelor din decizie către sistemul informațional al Casei Naționale de Asigurări Sociale pentru calcularea cuantumului și a perioadei de plată a ajutorului de șomaj;
e) generarea deciziei respective conform condiției comunicate de solicitant sau stabilite de angajatul STOFM;
f) semnarea, conform procedurii, a deciziilor privind suspendarea, restabilirea, încetarea plății ajutorului de șomaj;
g) transmiterea datelor din decizii către sistemul Casei Naționale de Asigurări Sociale pentru suspendarea, restabilirea, încetarea plății ajutorului de șomaj;
4) administrarea și controlul care asigură următoarele funcții:
a) generarea rapoartelor, statisticilor și indicatorilor de performanță;
b) gestionarea utilizatorilor și a drepturilor acestora;
c) gestionarea copiilor de rezervă;
d) jurnalizarea evenimentelor de sistem;
e) monitorizarea performanței sistemului;
f) suportul tehnic și mentenanța.
Capitolul IV
STRUCTURA ORGANIZAȚIONALĂ A SIA ÎSȘ
10. Proprietarul SIA ÎSȘ este statul.
11. Posesorul și deținătorul SIA ÎSȘ este ANOFM. Rolul de posesor al sistemului informațional include aspectul administrativ ce ține de competențele totale deținute de ANOFM, necesare creării, administrării și dezvoltării continue a sistemului informatic. ANOFM, în calitate de implementator, asigură suportul organizațional și metodologic pentru digitizarea proceselor de lucru necesare atingerii obiectivelor sistemului informatic.
12. Administratorul tehnic al soluției informatice este Instituția Publică Serviciul Tehnologia Informației și Securitate Cibernetică, care furnizează infrastructura tehnică ce va găzdui SIA ÎSȘ, în conformitate cu cerințele față de sistemele informatice de importanță statală, precum și asigură mentenanța și securitatea sistemului respectiv.
Capitolul V
DOCUMENTELE SIA ÎSȘ
13. Documentele de intrare ale SIA ÎSȘ sunt:
1) cererile de înregistrare cu statut de șomer;
2) cererile de înregistrare ca persoană aflată în căutarea unui loc de muncă;
3) cererile de restabilire a plății ajutorului de șomaj;
4) declarațiile privind scoaterea din evidență;
5) declarațiile de refuz al locului de muncă corespunzător;
6) declarațiile de refuz al măsurii active de ocupare a forței de muncă;
7) notificările șomerilor privind schimbarea condițiilor care au determinat acordarea statutului de șomer, a dreptului la ajutor de șomaj.
14. Documente de ieșire ale SIA ÎSȘ sunt:
1) deciziile cu privire la stabilirea dreptului la ajutor de șomaj;
2) deciziile de refuz de stabilire a dreptului la ajutor de șomaj;
3) deciziile cu privire la suspendarea plății ajutorului de șomaj;
4) deciziile cu privire la restabilirea plății ajutorului de șomaj;
5) deciziile cu privire la încetarea plății ajutorului de șomaj;
6) fișa șomerului;
7) notificarea persoanei privind înregistrarea cu statut de șomer;
8) notificarea privind stabilirea dreptului la ajutor de șomaj;
9) notificarea privind suspendarea/restabilirea/încetarea plății ajutorului de șomaj;
10) notificarea privind neprezentarea la STOFM conform programării;
11) notificarea privind scoaterea din evidență.
15. Documentele tehnologice:
1) SIA ÎSȘ va genera registre electronice de evidență a persoanelor aflate în căutarea unui loc de muncă, a șomerilor, a cererilor și a deciziilor ce țin de acordarea ajutorului de șomaj. Modelele registrelor sunt aprobate prin ordin al directorului ANOFM;
2) SIA ÎSȘ va genera rapoarte ce țin de informația analitică/statistică cu privire la persoanele aflate în căutarea unui loc de muncă, la șomerii înregistrați și la deciziile ce țin de acordarea ajutorului de șomaj. Modelele rapoartelor analitice/statistice sunt aprobate prin ordin al ministrului muncii și protecției sociale și prin ordin al directorului ANOFM.
Capitolul VI
SPAȚIUL INFORMAȚIONAL AL SIA ÎSȘ
16. Totalitatea obiectelor informaționale care reprezintă resursa informațională a SIA ÎSȘ este determinată de destinația acestuia și include persoana fizică în căutarea unui loc de muncă.
Obiectele informaționale se identifică după un număr de identificare unic, specific fiecărui obiect separat.
Identificatorul obiectului „persoană fizică” este numărul de identificare unic, generat și atribuit de SIA ÎSȘ la momentul luării în evidență a persoanei. Identificarea persoanei în sistem poate fi efectuată și prin utilizarea „IDNP”, „Numele, prenumele”.
17. Datele SIA ÎSȘ reprezintă atributele aferente obiectului informațional „persoană fizică”, după cum urmează:
1) date de identificare a persoanei:
a) IDNP;
b) numele, prenumele, patronimicul;
c) data nașterii;
d) sexul (feminin/masculin);
e) cetățenia;
f) naționalitatea și/sau apartenența etnică;
g) codul personal de asigurare socială (CPAS);
2) date suplimentare:
a) date de contact (telefon fix, telefon mobil, e-mail, Viber/WhatsApp);
b) actul de identitate;
c) domiciliul sau reședința temporară, conform Clasificatorului unităților administrativ-teritoriale (CUATM);
3) date despre studiile și experiența profesională:
a) experiența profesională anterioară a persoanei înregistrate (codul fiscal al angajatorului, denumirea angajatorului, activitatea angajatorului, funcția ocupată de solicitant, data angajării, data și motivul eliberării);
b) nivelul de studii (nivelul educațional, specialitatea, tipul documentului de studii, seria, numărul, data eliberării și instituția emitentă);
c) date privind limba maternă, limbile străine și nivelul de cunoaștere a acestora;
d) competențe informatice;
e) categoria și subcategoria permisului de conducere (seria, numărul, data emiterii, data valabilității documentului);
4) date despre apartenența la unul din grupurile sociale care necesită suport suplimentar pe piața muncii:
a) confirmarea/infirmarea înregistrării persoanei fizice în calitate de victimă a traficului de ființe umane, după reabilitarea psihologică și socială și/sau victimă a violenței în familie (numărul, data emiterii, instituția emitentă a documentului, data acordării statutului);
b) confirmarea/infirmarea stabilirii gradului de dizabilitate a persoanei fizice (numărul, data emiterii, instituția emitentă a documentului, gradul de dizabilitate stabilit, perioada stabilirii, recomandările de muncă);
c) confirmarea/infirmarea eliberării din locurile de detenție a persoanei fizice (numărul, data emiterii, instituția emitentă a documentului, data eliberării din locurile de detenție a solicitantului);
d) confirmarea/infirmarea înregistrării în calitate de persoană care se luptă cu consumul de substanțe stupefiante sau psihotrope, după reabilitarea socială și psihologică (numărul, data emiterii, instituția emitentă a documentului, data acordării statutului);
e) confirmarea/infirmarea înregistrării persoanei fizice în calitate de tânăr cu vârsta cuprinsă între 16 și 24 de ani: din familie defavorizată, rămas fără ocrotirea părinților.
18. Scenariile de bază vizează interacțiunea sau modalitatea de accesare a serviciilor oferite de SIA ÎSȘ:
1) depunerea cererii/programarea vizitei prin intermediul centrelor unificate de prestare a serviciilor publice sau online de sine stătător;
2) depunerea cererii/programarea vizitei prin prezență la STOFM;
3) procesarea cererii: examinarea și înregistrarea persoanei cu statut de șomer;
4) întocmirea și aprobarea deciziei de stabilire a dreptului la ajutor de șomaj;
5) întocmirea și aprobarea deciziilor de suspendare, restabilire, încetare a plății ajutorului de șomaj;
6) transmiterea deciziilor către Casa Națională de Asigurări Sociale;
7) recepționarea de către STOFM a deciziei Casei Naționale de Asigurări Sociale de stabilire a cuantumului și a perioadei de plată a ajutorului de șomaj;
8) scoaterea din evidență a persoanei cu statut de șomer.
19. În cadrul SIA ÎSȘ, conform priorităților și domeniului de utilizare, sunt acceptate două categorii de clasificatoare:
1) clasificatoare naționale (utilizate în cadrul sistemelor informaționale care gestionează registrele naționale de bază, de exemplu Registrul de stat al unităților de drept):
a) Clasificatorul ocupațiilor din Republica Moldova;
b) clasificatorul țărilor;
c) clasificatorul regiunilor;
d) clasificatorul localităților;
e) tipurile de proprietate;
f) genurile de activitate;
2) clasificatoare interne, utilizate în calitate de masive ordonate de date, conform prevederilor legislației din domeniul ocupării forței de muncă:
a) nivelul de studii;
b) categoria de dizabilitate;
c) motivul închiderii fișei;
d) serviciul oferit;
e) nivelul de cunoaștere a limbilor;
f) categoria de serviciu acordat.
20. SIA ÎSȘ urmează să fie integrat cu următoarele servicii guvernamentale:
1) MPass – utilizat pentru autentificarea utilizatorilor;
2) MSign – utilizat pentru semnarea și verificarea semnăturilor electronice;
3) MLog – folosit pentru a jurnaliza evenimente critice care vor fi definite la etapele de analiză și proiectare și care trebuie să fie configurabile;
4) MNotify – utilizat pentru notificări;
5) MConnect – schimb de date cu sisteme externe.
Prin SIA ÎSȘ în calitate de consumator de date se operează următoarele acțiuni:
1) se verifică numărul de identificare de stat al persoanei fizice (IDNP) al solicitantului în momentul completării cererii de înregistrare cu statut de șomer, la Registrul de stat al populației, gestionat de Agenția de Servicii Publice;
2) se completează automat datele personale (numele, prenumele, adresa de domiciliu a solicitantului, data nașterii etc.) în formularul de solicitare, dacă IDNP-ul solicitantului este valabil în Registrul de stat al populației;
3) se verifică și se recepționează răspunsul dacă solicitantul nu obține venituri din activități de lucru și extrasul din contul de asigurări sociale, deținut de Casa Națională de Asigurări Sociale;
4) se verifică și se recepționează răspunsul, dacă solicitantul nu obține venituri din activități antreprenoriale, din sistemul de informații al Serviciului Fiscal de Stat;
5) se verifică și se recepționează răspunsul dacă solicitantului i s-au achitat contribuţii de asigurări sociale de stat şi declararea de către angajatori a angajării în cadrul întreprinderii/instituţiei;
6) se verifică datele privind nivelul studiilor, în baza unei solicitări electronice către Sistemul de Personalizare a Actelor de Studii (SIPAS), gestionat de Centrul Tehnologii Informaționale și Comunicaționale în Educație (CTICE), cu completarea automată a formularului de cerere;
7) se verifică informațiile privind:
a) consumul de droguri, sistemul informațional automatizat gestionat de Instituția Medico-Sanitară Publică Dispensarul Republican de Narcologie;
b) eliberarea din locurile de detenție, sistemul informațional automatizat gestionat de Administrația Națională a Penitenciarelor;
c) gradul de dizabilitate, sistemul informațional automatizat gestionat de Consiliul Național pentru Determinarea Dizabilității și Capacității de Muncă;
d) statutul de victimă a violenței în familie, sistemul informațional automatizat gestionat de Agenția Națională Asistență Socială;
e) experiența profesională anterioară a persoanei fizice care solicită înregistrare cu statut de șomer, Sistemul informațional automatizat „Registrul electronic al angajaților”.
În calitate de furnizor de date, sistemul urmează să asigure, prin intermediul platformei de interoperabilitate (MConnect):
1) disponibilitatea informațiilor deținute de ANOFM pentru reutilizarea acestora pe Portalul guvernamental al cetățeanului (MCabinet);
2) accesul Companiei Naționale de Asigurări în Medicină la informațiile privind statutul de șomer al persoanei (înscris/radiat).
Capitolul VII
SPAȚIUL TEHNOLOGIC AL SIA ÎSȘ
21. SIA ÎSȘ este un sistem modular compatibil cu tehnologiile de cloud computing al platformei tehnologice guvernamentale comune (MCloud), care asigură posibilitatea dezvoltării sale fără perturbarea continuității funcționării.
22. Arhitectura SIA ÎSȘ este concepută după schema-tip a infrastructurii informaționale a sistemului informațional automatizat.
23. SIA ÎSȘ, conform schemei generale de reprezentare a conceptului tehnic, utilizează serviciile guvernamentale de platformă (MPass, MSign, MLog, MNotify) și este găzduit pe platforma tehnologică guvernamentală comună (MCloud). SIA ÎSȘ se integrează cu alte sisteme informaționale sau registre de stat prin intermediul platformei de interoperabilitate (MConnect).
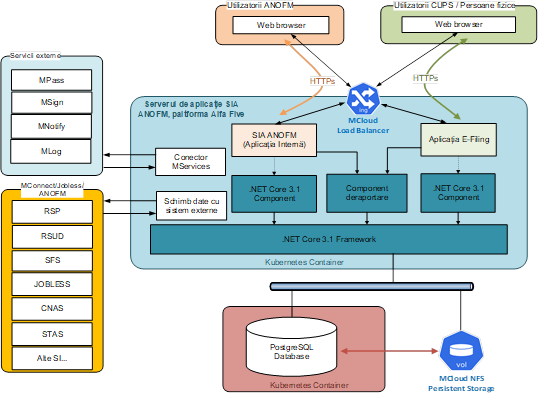
Fig. Schema generală de reprezentare a conceptului tehnic
24. Arhitectura complexului software-hardware, lista produselor software și a mijloacelor tehnice utilizate la crearea infrastructurii informaționale se determină de către deținător în etapele ulterioare de dezvoltare a sistemului, ținând cont de:
1) implementarea unei soluții bazate pe arhitectură software servicii (Service Oriented Architecture), care oferă posibilitatea reutilizării unor funcții ale sistemului în cadrul altor procese sau permite extinderea sistemului cu noi funcționalități, fără a perturba funcționarea sistemului;
2) implementarea funcționalităților de arhivare a informației, crearea copiilor de rezervă (backup) și restabilirea datelor în caz de incidente.
Capitolul VIII
ASIGURAREA SECURITĂȚII INFORMAȚIONALE A SIA ÎSȘ
25. Securitatea SIA ÎSȘ presupune starea de protecție a resurselor și a infrastructurii informaționale, care determină capacitatea de rezistență la amenințările împotriva veridicității, integrității, confidențialității, disponibilității și autenticității resurselor informaționale. Sistemul securității informaționale reprezintă totalitatea acțiunilor juridice, organizatorice, economice și tehnologice orientate spre prevenirea pericolelor asociate resurselor și infrastructurii informaționale.
26. Prin pericol pentru securitatea informațională se înțelege un eveniment sau o acțiune potențial posibilă, orientată spre cauzarea unui prejudiciu resurselor sau infrastructurii informaționale.
27. Sarcinile de asigurare a securității informaționale sunt:
1) asigurarea confidențialității informației, prevenirea accesului la informație fără drepturi și împuterniciri corespunzătoare;
2) asigurarea integrității logice a informației, prevenirea introducerii, actualizării şi nimicirii neautorizate a informației;
3) asigurarea integrității fizice a informației;
4) asigurarea protecției infrastructurii informaționale împotriva deteriorării și tentativelor de modificare a funcționării.
28. Mecanismele de bază ale asigurării securității informaționale sunt:
1) autentificarea şi autorizarea – utilizatorii care accesează informațiile și funcționalitățile sistemului sunt autentificați înainte de a li se permite accesul. Semnătura electronică și permisiunile utilizatorilor sunt modalități de securitate care asigură autorizarea, confidențialitatea și autenticitatea. Aceste servicii se bazează pe infrastructura de semnătură electronică MSign;
2) controlul accesului – sistemul este capabil de a determina univoc utilizatorul. Conturul persoanei este creat de sistem în momentul autentificării prin intermediul serviciului guvernamental MPass, cu semnătura electronică;
3) înregistrarea acțiunilor și auditul – sistemul păstrează înregistrările de audit pentru analiza integrității și pentru monitorizarea activității utilizatorilor. Orice modificare – modificarea informației unei înregistrări, schimbare de statut, adăugarea unor înregistrări noi, trebuie să fie documentată în registre electronice speciale (fișiere log), indicând momentul de timp și utilizatorul care a efectuat modificarea potențial periculoasă;
4) schimbul de date prin platforma de interoperabilitate (MConnect) se efectuează exclusiv în rețeaua telecomunicațională a autorităților și instituțiilor publice prin intermediul unui canal special și securizat;
5) criptarea informației (după caz) – la transmiterea informației prin toate tipurile de canale de comunicație, pentru a preveni amenințările împotriva veridicității, integrității, confidențialității datelor personale, este criptată informația;
6) administrarea (configurarea) – sistemul permite aplicarea politicilor de securitate dezvoltate în arhitectura și funcționalitățile lui. Utilizatorii cu drepturi de administrator gestionează grupuri de utilizatori ai SIA ÎSȘ într-un modul destinat definirii rolurilor, precum și atribuirea de drepturi. Sistemul permite delegarea drepturilor complet sau limitat la anumite operații pentru fiecare utilizator/grup de utilizatori în parte;
7) efectuarea periodică planificată a copiilor de siguranță ale datelor și ale fișierelor mijloacelor de program;
8) protecția informației cu caracter personal din sistem la nivel de utilizator al sistemului se efectuează prin următoarele metode:
a) prevenirea acțiunilor intenționate și/sau neintenționate ale utilizatorilor care pot duce la distrugerea sau la denaturarea datelor personale;
b) monitorizarea procesului de exploatare a sistemului prin intermediul mecanismului de jurnalizare efectuat de deținătorul acestuia.
29. Una dintre cele mai vulnerabile verigi ale sistemului securității informaționale o constituie factorul uman și respectarea procedurilor stabilite. De aceea, un element important al securității informaționale se consideră instruirea personalului privind metodele și procedeele de asigurare a securității informaționale.
30. Măsurile de protecție și de securitate a informației cu caracter personal din portal reprezintă o parte componentă a lucrărilor de creare, dezvoltare și exploatare a sistemului și se efectuează neîntrerupt de către posesorul și deținătorul acestuia, precum și de către furnizorii de date și administratorul tehnic al SIA ÎSȘ.
31. Dezvoltarea SIA ÎSȘ va fi finanțată din mijloacele financiare ale proiectului „Modernizarea serviciilor guvernamentale”, în baza Acordului de finanţare dintre Republica Moldova şi Asociaţia Internaţională pentru Dezvoltare şi a Acordului de împrumut dintre Republica Moldova şi Banca Internaţională pentru Reconstrucţie şi Dezvoltare. Costurile privind implementarea acestuia se estimează la circa 163 080,00 dolari SUA, necesari pentru elaborarea SIA ÎSȘ, precum și pentru mentenanța acestuia pentru un an de zile de la data dării în exploatare. Mentenanța ulterioară urmează a fi asigurată de ANOFM prin finanțare din bugetul de stat.
Capitolul IX
ÎNCHEIERE
32. Impactul implementării SIA ÎSȘ va consta în modificarea modului de depunere a cererii de înregistrare cu statut de șomer și a documentelor aferente serviciului, precum și a modului de examinare a întrunirii condițiilor necesare de stabilire a dreptului la ajutor de șomaj.
33. Implementarea SIA ÎSȘ va aduce următoarele beneficii:
1) deschiderea informațională, accesibilitatea și transparența în procesul de înregistrare cu statut de șomer;
2) diversificarea modalităților de depunere a cererii de înregistrare cu statut de șomer;
3) ținerea evidenței în registrul persoanelor înregistrate cu statut de șomer a beneficiarilor de ajutor de șomaj și a persoanelor în căutarea unui loc de muncă doar în regim informațional;
4) eficientizarea procesului de acordare a dreptului la ajutorul de șomaj, simplificarea procesului de comunicare între instituțiile/autoritățile implicate;
5) consolidarea unei arhive digitale a dosarelor șomerilor și crearea posibilității accesului rapid la date, indiferent de locație.
Anexa nr. 2 la hotărârea Guvernului nr. 286/2021
REGULAMENT privind organizarea și funcționarea Sistemului informațional automatizat „Înregistrare cu statut de șomer”
Capitolul I
DISPOZIȚII GENERALE
Prezentul Regulament stabilește modul de utilizare, administrare și dezvoltare a Sistemului informațional automatizat „Înregistrare cu statut de șomer” (în continuare – SIA ÎSȘ), precum și atribuțiile, drepturile și responsabilitățile participanților la raporturile aferente proceselor respective.
Capitolul II
FUNCȚIILE SISTEMULUI
1. Funcțiile de bază ale SIA ÎSȘ sunt:
1) crearea bazei de date a SIA ÎSȘ, ca urmare a executării funcțiilor de înregistrare, actualizare a datelor și scoatere din evidență a obiectelor informaționale (schimbarea statutului obiectului);
2) realizarea schimbului de date cu alte sisteme informaționale prin intermediul platformei de interoperabilitate (MConnect);
3) integrarea cu serviciile de platformă MSign, MPass, MNotify și MLog;
4) asigurarea securității și protecției informațiilor la toate etapele de colectare, stocare și utilizare a resurselor informaționale de stat care se referă la domeniul de competență al SIA ÎSȘ;
5) asigurarea calității informației care se obține prin crearea și susținerea componentelor sistemului de calitate, bazate pe abordarea procesuală.
2. Funcțiile specifice ale SIA ÎSȘ sunt determinate de destinaţia sistemului şi sunt grupate în contururi funcţionale, care sunt descrise la pct. 9 din anexa nr.1.
Capitolul III
SUBIECȚII RELAȚIILOR DE DREPT ÎN DOMENIUL CREĂRII ŞI EXPLOATĂRII SIA ÎSȘ
3. Proprietarul SIA ÎSȘ este statul.
4. Posesorul și deținătorul SIA ÎSȘ este Agenția Națională pentru Ocuparea Forței de Muncă (în continuare – ANOFM). Rolul de posesor al sistemului informațional reflectă aspectul administrativ ce ține de competențele totale deținute de ANOFM, necesare creării, administrării și dezvoltării continue a sistemului informatic. ANOFM, în calitate de implementator, asigură suportul organizațional și metodologic pentru digitizarea proceselor de lucru necesare atingerii obiectivelor sistemului informatic.
5. Administratorul tehnic al soluției informatice este Instituția Publică Serviciul Tehnologia Informației și Securitate Cibernetică, care furnizează infrastructura tehnică ce va găzdui sistemul în conformitate cu cerințele față de sistemele informatice de importanță statală și va asigura mentenanța și securitatea SIA ÎSȘ.
6. Registratorii SIA ÎSȘ sunt subdiviziunile teritoriale ale ANOFM, care își execută atribuțiile funcționale în domeniul ocupării forței de muncă utilizând funcțiile sistemului.
7. Furnizori de date pentru SIA ÎSȘ sunt persoanele juridice de drept public sau de drept privat:
1) Agenția Servicii Publice oferă informații privind datele personale ale solicitantului (persoană fizică – obiect informațional împrumutat din Registrul de stat al populației) pentru precompletarea cererii în SIA ÎSȘ, precum și informații privind persoana fizică înregistrată în Registrul de stat al persoanelor juridice și întreprinzătorilor individuali în calitate de fondator, asociat sau administrator al oricărei unități de drept, indiferent de forma juridică de organizare sau genul de activitate declarat;
2) Casa Națională de Asigurări Sociale oferă următoarele informații:
a) date din contul personal al persoanei asigurate privind achitarea contribuţiilor de asigurări sociale de stat şi declararea de către angajatori a angajării în cadrul întreprinderii/instituţiei;
b) dacă solicitantul este beneficiar al unei categorii de pensii, cu excepţia pensiei de urmaş şi a pensiei de dizabilitate;
c) dacă solicitantul este beneficiar al unei prestații sociale (indemnizație de maternitate, indemnizație pentru creșterea/îngrijirea copilului, indemnizație pentru incapacitatea temporară de muncă);
d) cuantumul și perioada de plată a ajutorului de șomaj;
3) Instituţia Medico-Sanitară Publică Dispensarul Republican de Narcologie al Ministerului Sănătății oferă informația despre solicitantul care se află sub supraveghere medicală ca persoană care se confruntă cu consumul de substanțe stupefiante ori psihotrope, după reabilitarea socială și psihologică;
4) Administrația Națională a Penitenciarelor din subordinea Ministerului Justiției oferă informația privind eliberarea din locurile de detenție a solicitantului și date cu privire la data eliberării din locurile de detenție a solicitantului;
5) Centrul Tehnologii Informaționale și Comunicaționale în Educație oferă informații cu privire la datele titularului actelor de studii prezentate și nivelul de instruire declarat și datele cu privire la actele de studii, nivelul de studii, specialitatea solicitantului, conform criteriilor interpelate;
6) Serviciul Fiscal de Stat oferă informații cu privire la venitul solicitantului din activități de muncă, deținerea patentei de întreprinzător sau deținerea gospodăriei țărănești (de fermier) pe teritoriul Republicii Moldova și informația cu privire la istoricul angajării în câmpul muncii a solicitantului;
7) Consiliul Național pentru Determinarea Dizabilității și Capacității de Muncă oferă informații cu privire la date privind gradul de dizabilitate, actul confirmativ al gradului de dizabilitate (gradul de dizabilitate stabilit, perioada stabilirii, recomandările de muncă) și recepționează date cu privire la înregistrarea cu statut de șomer a persoanei pe numele căreia este stabilit grad de dizabilitate;
8) Ministerului Muncii și Protecției Sociale oferă informații despre statutul solicitantului (victimă a traficului de ființe umane, după reabilitarea psihologică și socială, și/sau victimă a violenței în familie); actul confirmativ al statutului de victimă a traficului de ființe umane, după reabilitarea psihologică și socială, și/sau victimă a violenței în familie, inclusiv informația cu privire la data stabilirii acestui statut; confirmă sau infirmă dacă solicitantul are statut de tânăr cu vârsta cuprinsă între 16 și 24 de ani din familie defavorizată, rămas fără ocrotirea părinților, precum și date cu privire la actul confirmativ al acestui statut;
9) Ministerul Justiției oferă informația cu privire la fondatorii cabinetelor avocaților, birourilor asociate de avocați și birourilor notariale.
8. Drepturile și obligațiile posesorului SIA ÎSȘ:
1) posesorul are dreptul:
a) să dezvolte, în funcție de competența sa, cadrul normativ cu privire la SIA ÎSȘ;
b) să propună și să pună în aplicare soluții pentru perfecționarea și eficientizarea procesului de funcționare a SIA ÎSȘ;
2) posesorul SIA ÎSȘ este obligat:
a) să supravegheze respectarea cerințelor de securitate a informației de către utilizatorii sistemului respectiv, să fixeze cazurile și tentativele de încălcare a acestora;
b) să asigure atribuirea rolurilor și drepturilor de acces la interfață și date;
c) să efectueze monitorizarea și supravegherea accesărilor informației;
d) să identifice încălcările comise și să întocmească un raport privind datele accesate;
e) să asigure funcționarea și ținerea SIA ÎSȘ în conformitate cu cadrul normativ;
f) să asigure funcționarea neîntreruptă a SIA ÎSȘ;
g) să acorde suportul necesar utilizatorilor care au acces la SIA ÎSȘ privind folosirea complexului de mijloace software aferente acestuia;
h) să stabilească condițiile tehnice de funcționare a SIA ÎSȘ;
i) să efectueze măsurile organizatorico-tehnice necesare asigurării protecției și confidențialității informației stocate în SIA ÎSȘ, inclusiv împotriva distrugerii, modificării, blocării, copierii, răspândirii, precum și împotriva altor acțiuni ilicite, măsuri menite să asigure un nivel de securitate adecvat în ceea ce privește riscurile prezentate de prelucrare și caracterul datelor prelucrate;
j) să asigure implementarea măsurilor organizatorice și tehnice necesare pentru asigurarea regimului de confidențialitate și securitate a datelor cu caracter personal în conformitate cu legislația în materie de protecție a datelor cu caracter personal;
k) să asigure accesul securizat la informația conținută în SIA ÎSȘ, respectarea condițiilor de securitate și a regulilor de exploatare a acestuia;
l) să suspende sau să revoce dreptul de acces la SIA ÎSȘ pentru utilizatorii care nu respectă condițiile de securitate și regulile de exploatare a acestuia, precum și regulile, standardele și normele general acceptate în domeniul securității informaționale;
m) să utilizeze informația obținută din baza de date a SIA ÎSȘ doar în scopurile stabilite de legislație.
9. Drepturile și obligațiile registratorului:
1) registratorul are dreptul:
a) să vizualizeze și să editeze informațiile din SIA ÎSȘ conform rolului atribuit;
b) să acceseze spațiul informațional al SIA ÎSȘ în limitele rolului atribuit;
c) să acceseze informațiile care se conțin în SIA ÎSȘ și care au fost prezentate de către acesta;
d) să descarce o versiune electronică în format PDF a împuternicirilor de reprezentare pe care le-a acordat;
e) să înainteze posesorului propuneri privind modificarea actelor normative care reglementează funcționarea SIA ÎSȘ;
f) să solicite și să primească de la posesor susținere metodologică și practică privind funcționarea SIA ÎSȘ;
g) să solicite și să primească de la posesor informații referitoare la nivelul agreat al serviciilor conform indicatorilor stabiliți în anexele tehnice;
h) să înainteze posesorului propuneri privind îmbunătățirea și sporirea eficacității funcționării SIA ÎSȘ;
2) registratorul este obligat:
a) să asigure corectitudinea, autenticitatea și veridicitatea datelor introduse în SIA ÎSȘ;
b) să asigure actualizarea datelor introduse în SIA ÎSȘ;
c) să întreprindă măsuri pentru evitarea accesului neautorizat al persoanelor terțe;
d) să utilizeze funcționalitățile SIA ÎSȘ în exclusivitate conform destinației acestora și în strictă conformitate cu legislația;
e) să utilizeze informația obținută din SIA ÎSȘ doar în scopurile stabilite de legislație.
10. Drepturile și obligațiile altor categorii de subiecți:
1) fiecare subiect are dreptul:
a) să participe la implementarea și dezvoltarea SIA ÎSȘ;
b) să înainteze posesorului SIA ÎSȘ propuneri privind modificarea actelor normative care reglementează funcționarea SIA ÎSȘ;
c) să solicite și să primească de la posesorul SIA ÎSȘ ajutor metodologic și practic privind funcționarea acestuia;
d) să solicite și să primească de la posesor informații referitoare la nivelul agreat al serviciilor conform indicatorilor stabiliți în anexele tehnice;
e) să solicite și să primească de la posesor accesul la datele/informațiile din SIA ÎSȘ în conformitate cu scopul prelucrării și rolul atribuit;
f) să vizualizeze datele/informațiile/documentele din SIA ÎSȘ în conformitate cu drepturile de acces stabilite, pornind de la atribuțiile și funcțiile deținute, fără dreptul de a modifica aceste date/informații/documente;
g) să prezinte posesorului SIA ÎSȘ propuneri privind perfecționarea și eficientizarea funcționării acestuia;
2) în funcție de rolurile atribuite, subiecții sunt obligați:
a) să asigure corectitudinea, autenticitatea și confidențialitatea datelor/informațiilor/documentelor prezentate;
b) să asigure actualizarea datelor/informațiilor/documentelor prezentate;
c) să asigure accesarea și utilizarea datelor/informațiilor/documentelor din SIA ÎSȘ în conformitate cu rolurile atribuite și scopul legitim de utilizare a acestora;
d) să efectueze acțiunile de asigurare a securității informației, să documenteze cazurile și tentativele de încălcare a acesteia, precum și să întreprindă măsurile ce se impun pentru prevenirea și lichidarea consecințelor;
e) să asigure accesul securizat la informația conținută în SIA ÎSȘ, respectarea condițiilor de securitate și a regulilor de exploatare a acestuia;
f) să ia măsurile organizatorice și tehnice necesare pentru asigurarea regimului de confidențialitate și securitate a datelor cu caracter personal în conformitate cu instrucțiunile posesorului SIA ÎSȘ;
g) să utilizeze informația obținută din baza de date a SIA ÎSȘ doar în scopurile stabilite de legislație;
h) să aducă la cunoștința posesorului SIA ÎSȘ, în termen de o zi, orice situație (incidente aflate în afara ariei de competență a participantului) care ar putea influența în mod negativ exercitarea funcțiilor participantului.
Capitolul IV
INTEROPERABILITATEA CU ALTE SISTEME INFORMAȚIONALE
11. SIA ÎSȘ este găzduit pe platforma tehnologică guvernamentală comună (MCloud).
12. Informațiile din cadrul SIA ÎSȘ se actualizează cu datele furnizorilor de date.
13. SIA ÎSȘ consumă date prin intermediul platformei de interoperabilitate (MConnect), care asigură schimbul de date dintre registrele și sistemele informaționale ale furnizorilor de date, iar în cazul în care lipsește interoperabilitatea cu sistemul informațional al furnizorului respectiv, permite completarea informației în temeiul documentelor confirmative, prezentate de solicitanții de servicii.
14. SIA ÎSȘ este integrat cu următoarele servicii guvernamentale:
1) MPass – asigură autentificarea utilizatorilor în sistem;
2) MSign – asigură serviciul de aplicare a semnăturii digitale pe cererile/declarațiile depuse de solicitanți, documentele generate de sistem;
3) MLog – asigură jurnalizarea evenimentelor din sistem;
4) MNotify – asigură funcționalitățile de notificare a utilizatorilor sistemului;
5) MConnect – asigură interoperabilitatea sistemului cu furnizorii și consumatorii de date necesare din domeniul ocupării forței de muncă.
Capitolul V
SPAȚIUL ȘI OBIECTELE INFORMAȚIONALE ALE SIA ÎSȘ
15. Totalitatea obiectelor informaționale care reprezintă resursa informațională a SIA ÎSȘ este determinată de destinația sistemului și include persoana fizică (fișa șomerului).
Obiectele informaționale se identifică după un număr de identificare unic, specific fiecărui obiect separat.
Identificatorul obiectului „profilul persoanei” este numărul de identificare unic, generat și atribuit de sistem la momentul luării în evidență a persoanei. Identificarea persoanei în sistem poate fi efectuată și prin utilizarea „IDNP”, „Numele, prenumele”.
Atributele obiectelor informaționale și scenariile de bază ce vizează procesul de înregistrare cu statut de șomer din cadrul SIA ÎSȘ sunt descrise în Conceptul Sistemului informațional automatizat „Înregistrare cu statut de șomer”, conform anexei nr. 1.
Capitolul VI
DOCUMENTELE SISTEMULUI
16. Documentele de intrare ale SIA ÎSȘ sunt prevăzute la pct.13 din anexa nr.1.
17. Documentele tehnologice:
1) SIA ÎSȘ va genera registre electronice de evidență a persoanelor aflate în căutarea unui loc de muncă, a șomerilor, a cererilor și a deciziilor ce țin de acordarea ajutorului de șomaj. Modelele registrelor sunt aprobate prin ordin al directorului ANOFM;
2) SIA ÎSȘ va genera rapoarte ce țin de informația analitică/statistică cu privire la persoanele aflate în căutarea unui loc de muncă, la șomerii înregistrați și la deciziile ce țin de acordarea ajutorului de șomaj. Modelele rapoartelor analitice/statistice sunt aprobate prin ordin al ministrului muncii și protecției sociale și al directorului ANOFM.
Capitolul VII
ASIGURAREA SECURITĂȚII INFORMAȚIONALE A SIA ÎSȘ
18. Securitatea informațională presupune protecția SIA ÎSȘ la toate etapele proceselor de creare, procesare, stocare și transmitere a datelor de acțiuni accidentale sau intenționate cu caracter artificial ori natural, care au ca rezultat cauzarea prejudiciului posesorului și tuturor categoriilor de utilizatori ai resurselor informaționale și infrastructurii informaționale.
19. Asigurarea securității informației va fi realizată în conformitate cu Cerințele minime obligatorii de securitate cibernetică, aprobate prin Hotărârea Guvernului nr. 201/2017. Pentru gestiunea riscurilor de securitate va fi implementată o politică generală de securitate. Personalul implicat în utilizarea și administrarea SIA ÎSȘ va fi instruit în ceea ce privește riscurile de securitate la care poate fi expus. Politica de securitate va include prevederi referitoare la organizarea auditurilor periodice de securitate pentru a verifica politica și conformitatea cu regulile de securitate și pentru a stabili domeniile care necesită îmbunătățiri.
20. Pericolele securității informaționale sunt:
1) colectarea și utilizarea ilegală a datelor;
2) încălcarea tehnologiei de prelucrare a datelor;
3) implementarea în produsele software și hardware a componentelor care îndeplinesc funcții neprevăzute în documentația aferentă acestor produse;
4) elaborarea și răspândirea programelor ce afectează funcționarea normală a sistemelor informaționale și a comunicațiilor electronice, precum și a sistemelor securității informaționale;
5) nimicirea, deteriorarea, suprimarea radioelectronică sau distrugerea mijloacelor și sistemelor de prelucrare a datelor și a comunicațiilor electronice;
6) influențarea sistemelor cu parolă-cheie de protecție a sistemelor automatizate de prelucrare și transmitere a datelor;
7) compromiterea cheilor și a mijloacelor de protecție criptografică a informației;
8) scurgerea informației prin canale tehnice;
9) nimicirea, deteriorarea, distrugerea sau sustragerea suporturilor de informație mecanice sau de alt tip;
10) accesul nesancționat la resursele informaționale din băncile și bazele de date;
11) încălcarea restricțiilor legale privind răspândirea informației;
12) încălcarea prevederilor Legii nr.133/2011 privind protecția datelor cu caracter personal.
21. Mecanismele de bază ale asigurării securității informaționale sunt:
1) autentificarea şi autorizarea;
2) controlul accesului;
3) înregistrarea acțiunilor și auditul;
4) schimbul de date prin platforma de interoperabilitate (MConnect);
5) criptarea informației (după caz);
6) administrarea (configurarea);
7) efectuarea periodică planificată a copiilor de siguranță ale datelor și ale fișierelor mijloacelor de program;
8) protecția informației cu caracter personal din sistem la nivel de utilizator al sistemului se efectuează prin următoarele metode:
a) prevenirea acțiunilor intenționate și/sau neintenționate ale utilizatorilor care pot duce la distrugerea sau denaturarea datelor personale;
b) monitorizarea procesului de exploatare a sistemului prin intermediul mecanismului de jurnalizare efectuat de deținătorul acestuia;
c) instruirea personalului.
22. Măsurile de protecție și securitate a informației cu caracter personal din portal reprezintă o parte componentă a lucrărilor de creare, dezvoltare și exploatare a sistemului și se efectuează neîntrerupt de către posesorul și deținătorul, precum și de către furnizorii de date, administratorul de sistem și administratorul tehnic al SIA ÎSȘ.
Capitolul VIII
CONTROLUL ȘI RESPONSABILITATEA SIA ÎSȘ
23. SIA ÎSȘ este supus unui control intern și extern. Controlul intern este efectuat de posesor, iar controlul extern – de către instituțiile abilitate și certificate în domeniul auditului.
24. Pentru organizarea controlului de funcționare a SIA ÎSȘ este responsabil posesorul și deținătorul acestuia.
25. Toți subiecții cu acces la SIA ÎSȘ poartă răspundere conform legislației pentru prelucrarea, divulgarea, transmiterea informației cu caracter personal din sistem persoanelor terțe contrar prevederilor legislației.
26. Dezvoltarea SIA ÎSȘ este asigurată de deținător, până la luarea deciziei privind lichidarea sau transferul acestuia către un alt deținător. În cazul lichidării SIA ÎSȘ toate datele conținute în el sunt transmise spre stocare în arhivă, în conformitate cu legislația națională.