1. Se aprobă Metodologia generală de planificare a controlului de stat asupra activităţii de întreprinzător în baza analizei criteriilor de risc, conform anexei.
3. Cancelaria de Stat va acorda asistenţa consultativă necesară organelor de control în privinţa aplicării prevederilor prezentei Metodologii în procesul de elaborare a metodologiilor sectoriale de planificare a activităţii de control şi va organiza, după caz, activităţi de instruire.
4. Biroul Naţional de Statistică, reieşind din atribuţiile sale funcţionale, va acorda organelor de control suportul informaţional prin furnizarea datelor statistice relevante, în vederea creării şi menţinerii sistemului de date necesar aplicării criteriilor de risc.
5. Controlul asupra executării prezentei hotărîri se pune în sarcina Ministerului Economiei.
Nr. 694. Chişinău, 5 septembrie 2013.
Anexă la Hotărîrea Guvernului nr.694 din 5 septembrie 2013
METODOLOGIA GENERALĂ de planificare a controlului de stat asupra activităţii de întreprinzător în baza analizei criteriilor de risc I. Dispoziţii generale
1. În scopul eficientizării controlului şi supravegherii de stat a activităţii de întreprinzător şi, implicit, al majorării beneficiului public prin maximizarea randamentului activităţii organelor de control, se impune planificarea activităţii de control în baza analizei criteriilor de risc, conform Legii nr.131 din 8 iunie 2012 privind controlul de stat asupra activităţii de întreprinzător.
2. Esenţa metodologică a analizei în baza criteriilor de risc rezidă în distribuirea după cele mai importante criterii de risc, relevante domeniului de control atribuit, şi acordarea punctajului corespunzător după o scară prestabilită, acesta fiind raportat la ponderea fiecărui criteriu în funcţie de relevanţa lui pentru nivelul general de risc. Aplicarea punctajelor aferente fiecărui criteriu este efectuată pentru fiecare persoană/întreprindere supusă controlului şi e urmată de elaborarea clasamentului acestora în funcţie de punctajul obţinut, în corespundere cu nivelul individual de risc estimat.
3. Nivelul de risc estimat pentru fiecare persoană determină nivelul frecvenţei şi intensităţii necesare acţiunilor de control ce privesc persoana în cauză.
II. Stabilirea criteriilor de risc
4. Criteriul de risc sumează un set de circumstanţe sau de însuşiri ale subiectului şi/sau obiectului pasibil controlului, şi/sau raporturilor anterioare ale persoanei controlate cu organul de control, existenţa şi intensitatea cărora pot indica probabilitatea cauzării de daune vieţii şi sănătăţii oamenilor, mediului înconjurător, securităţii naţionale/ordinii publice în urma activităţii persoanei fizice sau juridice şi gradul acestor daune.
5. Criteriile de risc pot fi grupate în funcţie de subiectul controlului, obiectul controlului şi raporturile anterioare cu organul de control. De exemplu, criterii de risc în funcţie de subiect pot fi: volumul de producţie, cifra de afaceri, perioada de timp în care persoana controlată desfăşoară activitatea supusă controlului, numărul de persoane angajate, genul de activitate etc.; în funcţie de obiect ar putea fi: gradul de uzură al utilajului şi alte criterii relevante domeniului specific de control; în funcţie de raporturi anterioare pot fi: data efectuării ultimului control, încălcările anterioare etc.
6. Fiecărui domeniu de control de stat îi sînt stabilite criteriile de risc conform funcţiilor şi atribuţiilor organului de control, tipului raporturilor şi valorilor sociale pe care le apără organul respectiv şi prejudiciilor ce urmează a fi evitate.
7. Pentru fiecare domeniu de control se stabilesc cel puţin cinci criterii de risc.
8. Criteriile de risc alese trebuie să respecte următoarele principii:
a) să fie relevante scopului activităţii organului de control;
b) să acopere toate întreprinderile pasibile controlului efectuat de organul de control ce le aplică. În mod special, criteriile alese trebuie să fie relevante activităţii şi/sau însuşirilor persoanelor controlate, şi/sau bunurilor utilizate/produse de acestea;
c) să fie bazate pe informaţie certă, veridică şi accesibilă. După caz, vor fi alese în primul rînd criteriile care acordă posibilitatea de atribuire a gradului de risc unei persoane concrete, în baza unor informaţii valorice (statistice) ce pot fi obţinute din surse exterioare, terţe (care nu ţin nici de activitatea organului de control şi nici de datele acordate direct de întreprindere în sine) şi care pot fi obţinute oricît de des este necesar;
d) să poată fi ponderate între ele;
e) să fie posibilă gradarea fiecăruia dintre ele după intensitatea riscului pe care îl reflectă;
f) să fie raportate la caracterul multidimensional al izvoarelor de risc. Este esenţial să nu se suprapună şi să fie alese cele ce ţin de subiect, obiect şi de raporturile anterioare cu organul de control.
9. Criteriile de risc utilizate în mod obligatoriu, indiferent de specificul fiecărui domeniu de control, vor fi următoarele:
a) perioada în care persoana controlată desfăşoară activitatea supusă controlului;
b) data efectuării ultimului control;
c) încălcările anterioare.
10. Este obligatoriu ca la alegerea criteriilor de risc, pe lîngă criteriul stabilit la punctul 9 litera a) al prezentei Metodologii, se utilizează cel puţin încă un criteriu de risc ce se referă la subiect şi reflectă mărimea acestuia (de exemplu, în funcţie de domeniul de control, poate fi ales volumul de vînzări, cifra de afaceri, numărul de angajaţi sau volumul producţiei etc.
III. Gradarea intensităţii riscului
11. Fiecare criteriu de risc se repartizează pe grade/nivele de intensitate, punctate conform valorii gradului de risc. Scara valorică este cuprinsă între 1 şi 5, unde 1 reprezintă gradul minim şi 5 gradul maxim de risc.
12. La acordarea cifrelor valorice se ţine cont de ponderea fiecărui nivel în cadrul criteriului de risc şi de uniformitatea trecerii de la un nivel de risc la altul, astfel încît de la nivelul minim la nivelul maxim de risc să fie reflectat un registru complet şi relevant al nivelelor de risc posibile.
13. Pentru criteriile de risc obligatorii, punctajele pot fi acordate în felul următor:
1) perioada în care persoana controlată desfăşoară activitatea supusă controlului.
Raţionamentul general: cu cît mai mult timp o întreprindere activează pe piaţă, cu atît mai bine cunoaşte regulile, cu atît mai atentă este faţă de reputaţia sa şi, de cele mai dese ori, îşi implementează sisteme interne de control al calităţii.
Exemplul 1:
| Perioada de activitate a întreprinderii | Gradul de risc |
| mai mult de 20 de ani | 1 |
| 15-20 de ani | 2 |
| 10-15 ani | 3 |
| 5-10 ani | 4 |
| pînă la 5 ani | 5 |
2) data efectuării ultimului control.
Raţionamentul general: cu cît mai lungă este perioada în care agentul economic pasibil controlului nu este inspectat, cu atît mai mare este incertitudinea legată de conformarea acestuia cu prevederile normative, atribuind riscul minim entităţilor controlate recent şi riscul maxim entităţilor care nu au fost supuse recent controlului de stat.
Exemplul 2:
| Durata de la data efectuării ultimului control | Gradul de risc |
| Pînă la 6 luni | 1 |
| 6-12 luni | 2 |
| 1-2 ani | 3 |
| 2-3 ani | 4 |
| Mai mult de 3 ani | 5 |
3) încălcările anterioare
Raţionamentul general: lipsa încălcărilor la ultima dată de efectuare a controlului indică predispunerea antreprenorului la respectarea legii şi, respectiv, riscul scăzut de încălcare a acesteia. Astfel, acest fapt poate exonera agentul economic de următorul control. Pe cînd existenţa încălcărilor la ultima dată de efectuare a controlului, atribuie agentului economic un grad înalt de risc.
Exemplul 3.1:
| Încălcările depistate la ultimul control | Gradul de risc |
| Au fost depistate încălcări minore, dar care nu constituie componenţă de contravenţie sau infracţiune (a fost înaintată prescripţie) | 1 |
| Au fost depistate încălcări minore care constituie componenţă de contravenţie, fără cauzarea de daune persoanelor terţe (a fost aplicată sancţiune) | 2 |
| Au fost depistate încălcări care constituie componenţă de contravenţie şi s-au cauzat prejudicii persoanelor terţe (aplicată sancţiune, achitare de daune) | 3 |
| Au fost depistate încălcări care constituie componenţă de infracţiune şi s-au cauzat prejudicii minore persoanelor terţe (aplicată sancţiune, achitare de daune) | 4 |
| Au fost depistate încălcări care constituie componenţă de infracţiune şi s-au cauzat prejudicii majore persoanelor terţe (aplicată sancţiune, achitare de daune) | 5 |
O altă modalitate de analiză o constituie comasarea criteriului în cauză cu data efectuării ultimului control într-o analiză comună.
Exemplul 3.2:
| Gravitatea încălcărilor | Data efectuării ultimului control |
| mai mult de doi ani în urmă | mai mult de un an în urmă | în cursul anului precedent |
| Existenţa încălcărilor minore | 1 | 2 | 3 |
| Existenţa încălcărilor medii | 2 | 3 | 4 |
| Existenţa încălcărilor grave | 3 | 4 | 5 |
Relevanţa acestui criteriu poate fi destul de variabilă în timp din cauza mai multor factori, cum ar fi: tendinţa controlorilor, în majoritatea cazurilor, de a depista şi de a sancţiona în toate cazurile de control; în timp controalele vor fi din ce în ce mai bine fixate, astfel încît vor conduce la o rată mai înaltă de încălcări depistate, odată cu perfecţionarea mecanismelor de control în baza riscurilor etc. De aceea se impune să fie reevaluate periodic ponderea (importanţa) criteriului în cauză şi modalitatea de atribuire a gradului de risc.
IV. Ponderarea criteriilor
14. Fiecărui criteriu îi va fi stabilită ponderea în raport cu toate criteriile selectate, ţinînd cont de importanţa criteriului dat pentru domeniul specific de control. Astfel, aceleaşi criterii pot avea relevanţă (şi pondere) diferită, în funcţie de domeniu de control.
15. Se va determina ponderea pentru fiecare criteriu de risc, în subunităţi, astfel încît ponderea sumată a tuturor criteriilor să constituie o unitate. Acordarea unei ponderi mai mari unui criteriu va impune diminuarea ponderii pentru alte criterii. Spre exemplu, dacă sînt alese cinci criterii, toate ar putea avea ponderea a cîte 0,2 fiind egale sau, dacă importanţa a cel puţin unui criteriu este mai mare, ponderea acestuia va fi mai mare şi a celorlalte trei va descreşte corespunzător.
Exemplul 4:
| Criterii | Ponderea |
| Exemplul 1 | Exemplul 2 | Exemplul 3 |
| Criteriul nr.1 | 0,3 | 0,2 | 0,5 |
| Criteriul nr.2 | 0,3 | 0,2 | 0,1 |
| Criteriul nr.3 | 0,1 | 0,2 | 0,1 |
| Criteriul nr.4 | 0,2 | 0,2 | 0,15 |
| Criteriul nr.5 | 0,1 | 0,2 | 0,15 |
| TOTAL | 1,0 | 1,0 | 1,0 |
16. Pentru toate domeniile specifice de control, ponderea criteriilor obligatorii, stabilite la punctele 9 şi 10 ale prezentei Metodologii, în sumă nu poate fi mai mică de 0,5 şi fiecare criteriu obligatoriu în cauză nu poate avea o pondere mai mică de 0,1.
17. La determinarea ponderii, pentru fiecare criteriu se va ţine cont de:
a) scopul, atribuţiile şi domeniul de activitate al autorităţii de control;
b) influenţa criteriului ales asupra prejudiciului potenţial ce se doreşte a fi evitat;
c) multidimensionalitatea izvoarelor de risc, ponderîndu-se corespunzător criteriile ce ţin de diferite aspecte (subiect, obiect, raporturi anterioare).
18. Este obligatorie revizuirea periodică a ponderilor atribuite fiecărui criteriu de risc, în funcţie de rezultatele controalelor anterioare şi de actualizarea informaţiei colectate. În cazul în care un criteriu îşi pierde în timp din relevanţă, se recomandă scăderea consecutivă a ponderii acestuia în raport cu restul criteriilor utilizate.
V. Aplicarea criteriilor în raport cu persoanele fizice şi juridice
19. După ce au fost determinate criteriile concrete ce vor fi utilizate şi ponderea acestora, se aplică aceste criterii în raport cu fiecare subiect potenţial al controlului, stabilindu-se media ponderată a gradelor specifice de risc în baza următoarei formule:
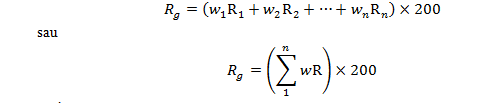
unde:
Rg – gradul de risc global asociat cu subiectul potenţial al controlului;
1, 2, n – criteriile de risc;
w – ponderea fiecărui criteriu de risc, unde suma ponderilor individuale va fi egală cu unitatea;
R – gradul de risc pentru fiecare criteriu.
20. În urma aplicării formulei stabilite la punctul 19, riscul global va lua valori între 200 şi 1000 de unităţi, unde persoanele care obţin 200 de unităţi sînt asociate cu cel mai mic risc.
21. În funcţie de punctajul obţinut în urma aplicării formulei, sînt listaţi subiecţii controlului, în vîrful clasamentului fiind plasate persoanele care au obţinut punctajul maxim (1000 unităţi). Agenţii economici din vîrful clasamentului sînt asociaţi cu un risc mai înalt şi urmează a fi supuşi controlului în mod prioritar.
22. În baza clasamentului, organul de control întocmeşte proiectul graficului controalelor trimestriale planificate, pe care îl expediază spre înregistrare Cancelariei de Stat, în modul şi termenul stabilit de Guvern.
23. Clasamentul poate fi utilizat de organul de control pentru stabilirea frecvenţei de control recomandate pentru fiecare persoană. Frecvenţa recomandată poate fi utilizată pentru prioritizarea controlului inopinat în cazul în care în acelaşi timp mai multe întreprinderi cad sub incidenţa temeiurilor şi condiţiilor stabilite la articolul 19 al Legii nr.131 din 8 iunie 2012 privind controlul de stat asupra activităţii de întreprinzător.
24. La sfîrşitul perioadei pentru care s-a făcut planificarea, organul de control elaborează un raport prin care se va determina ponderea agenţilor economici supuşi controlului din numărul total, va modifica, după caz, punctajele acordate anterior în baza informaţiei acumulate în urma controlului, a schimbării situaţiei în raport cu data ultimului control efectuat, a actualizării profilului fiecărei persoane.
VI. Crearea şi menţinerea sistemului de date necesar aplicării criteriilor de risc
25. Sistemul de analiză a controalelor în baza criteriilor de risc trebuie să fie întemeiat pe date statistice relevante, certe şi accesibile furnizate de Biroul Naţional de Statistică. Este obligatorie evitarea aplicării criteriilor de risc în baza datelor incomplete şi interpretabile.
26. Pentru elaborarea şi menţinerea clasamentului agenţilor economici conform riscului prezentat, organul de control menţine baza de date care va reflecta cel puţin:
a) lista tuturor persoanelor pasibile de a fi supuse controlului, cu datele individuale de identificare;
b) istoria activităţii de control;
c) profilul fiecărui agent economic, cu informaţia relevantă pentru criteriile de risc utilizate pentru clasificarea agentului în cauză etc.
27. Organul de control reexaminează şi actualizează informaţia necesară pentru aplicarea criteriilor de risc cel puţin o dată pe an.