cu privire la aprobarea Conceptului Sistemului informațional „Registrul garanțiilor reale mobiliare”

HOTĂRÂRE nr. 246 din 29.04.2025 · GUVERNUL · publicat 22.05.2025
pe legis.md
Trimiteri: 85 legateMonitorul Oficial: 4 trimiteri

În temeiul prevederilor art.18 și art.22 lit.d) din Legea nr.467/2003 cu privire la informatizare și la resursele informaționale de stat (Monitorul Oficial al Republicii Moldova, 2004, nr. 6-12, art.44), cu modificările ulterioare, al art. 16 alin. (1) din Legea nr. 71/2007 cu privire la registre (Monitorul Oficial al Republicii Moldova, 2007, nr.70-73, art.314), cu modificările ulterioare, și al art. 6 alin. (1) și (2) din Legea nr. 142/2018 cu privire la schimbul de date și interoperabilitate (Monitorul Oficial al Republicii Moldova, 2018, nr. 295-308, art. 452), cu modificările ulterioare, Guvernul HOTĂRĂŞTE:

1. Se instituie Sistemul informațional „Registrul garanțiilor reale mobiliare”.

2. Se aprobă Conceptul Sistemului informațional „Registrul garanțiilor reale mobiliare” (se anexează).

3. Ministerul Justiției, prin intermediul Agenției Digitalizare în Justiție și Administrare Judecătorească, va asigura crearea și implementarea unei versiuni noi a Sistemului informațional „Registrul garanțiilor reale mobiliare”, cu suportul tehnic și financiar al Băncii Mondiale, precum și dezvoltarea ulterioară a sistemului respectiv.

4. Administrarea și mentenanța Sistemului informațional „Registrul garanțiilor reale mobiliare” vor fi asigurate din contul și în limitele mijloacelor financiare aprobate anual în bugetul autorităților/instituțiilor responsabile sau din alte surse neinterzise de lege.

5. Ministerul Justiției, în termen de 12 luni de la data intrării în vigoare a prezentei hotărâri, va elabora și va prezenta Guvernului spre aprobare proiectul hotărârii Guvernului privind modificarea anexei nr.1 la Hotărârea Guvernului nr. 210/2016 cu privire la Registrul garanțiilor reale mobiliare.

6. Se abrogă Hotărârea Guvernului nr.142/2016 cu privire la aprobarea Conceptului tehnic al Sistemului informațional automatizat „Registrul garanțiilor reale mobiliare” (Monitorul Oficial al Republicii Moldova, 2016, nr. 44-48, art. 182), cu modificările ulterioare.

PRIM-MINISTRU Dorin RECEAN

Contrasemnează:

Viceprim-ministru,

ministrul dezvoltării

economice și digitalizării Doina Nistor

Ministrul justiției Veronica Mihailov-Moraru

Nr. 246. Chişinău, 29 aprilie 2025.

Aprobat prin Hotărârea Guvernului nr.246/2025

CONCEPTUL Sistemului informațional „Registrul garanțiilor reale mobiliare”

INTRODUCERE

În temeiul modificărilor operate în Legea nr.449/2001 cu privire la gaj, Ministerul Justiției a implementat în anul 2007 Registrul gajului, iar ulterior, ca urmare a adoptării Legii nr. 173/2014 pentru modificarea și completarea unor acte legislative, Registrul gajului a fost substituit cu Sistemul informațional automatizat „Registrul garanțiilor reale mobiliare”.

Ținând cont de modificările cadrului legal, survenite după implementarea Sistemului informațional automatizat „Registrul garanțiilor reale mobiliare” (adoptarea Legii nr. 133/2018 privind modernizarea Codului civil și modificarea unor acte legislative, care a abrogat Legea nr.449/2001 cu privire la gaj, precum și actualizările aferente Legii nr. 171/2012 privind piața de capital), precum și de recomandările din Nota tehnică „Cadrul privind tranzacțiile garantate” elaborată de Grupul Băncii Mondiale, Sistemul informațional automatizat „Registrul garanțiilor reale mobiliare” urmează să treacă printr-un amplu proces de reinginerie, inclusiv cu revizuirea conceptului acestuia.

Elaborarea unui nou concept al Sistemului informațional „Registrul garanțiilor reale mobiliare” (în continuare – Concept), în baza căruia va fi creată o nouă soluție software destinată pentru implementarea Registrului garanțiilor reale mobiliare, este dictată de următoarele raționamente:

1) Conceptul vechi și soluția software aferentă nu ține cont de particularitățile cadrului legal curent și de inițiativele de e-Guvernare implementate în Republica Moldova;

2) Conceptul vechi și soluția software aferentă nu conține o descriere completă a aspectului de interoperabilitate a Sistemului informațional ,,Registrul garanțiilor reale mobiliare”, astfel încât nu este menționată expres integrarea Registrului garanțiilor reale mobiliare cu serviciile guvernamentale partajate (MNotify, MLog, MPower, MCabinet, Portalul guvernamental de date deschise) și schimbul reciproc de date cu Registrul de stat al vehiculelor, cu Registrul utilajului agricol, cu Registrul de stat al animalelor (subsistem informațional al Sistemului informațional „e-ANSA”), cu Depozitarul central unic al valorilor mobiliare, cu Sistemul informațional în domeniul protecției obiectelor de proprietate intelectuală, ceea ce face imposibilă integrarea cu aceste resurse și, prin urmare, automatizarea fluxurilor de lucru implementate;

3) Conceptul vechi nu prevede o interoperabilitate a Sistemului informațional automatizat „Registrul garanțiilor reale mobiliare” cu sistemele informaționale ale registratorilor, astfel încât ultimii să poată utiliza sistemele informaționale proprii în cadrul interacțiunii cu Registrul garanțiilor reale mobiliare;

4) spațiul informațional descris în Conceptul vechi este incomplet și nu cuprinde aspecte importate care definesc particularitățile garanțiilor reale mobiliare;

5) stiva tehnologică utilizată este învechită și nu este utilizată pe larg de către companiile dezvoltatoare software din Republica Moldova, astfel încât este imposibilă asigurarea mentenanței în condiții bune și dezvoltarea continuă a versiunii curente a Registrului garanțiilor reale mobiliare.

Capitolul I

DISPOZIȚII GENERALE

1. Registrul garanțiilor reale mobiliare reprezintă un sistem informațional a cărui denumire deplină este Sistemul Informațional „Registrul garanțiilor reale mobiliare” (în continuare – SI RGRM).

2. SI RGRM reprezintă un ansamblu de resurse și tehnologii informaționale, mijloace tehnice de program și metodologii aflate în interconexiune și destinate pentru înregistrarea, păstrarea, prelucrarea și utilizarea informațiilor cu privire la garanțiile reale mobiliare. SI RGRM este o platformă centralizată de înregistrare, exclusiv în format electronic, de stocare și de verificare a oricăror drepturi de garanții reale mobiliare, a căror înregistrare este stabilită în Codul civil al Republicii Moldova nr.1107/2002. Toate procedurile de înregistrare a garanțiilor reale mobiliare urmează a fi efectuate doar prin intermediul SI RGRM, cu excluderea totală a fluxurilor de lucru pe suport de hârtie.

3. SI RGRM constituie o soluție din categoria „servicii G2B (Guvern către Business)” și „servicii G2C (Guvern către Cetățeni)”.

4. SI RGRM este parte componentă a resurselor informaționale de stat care:

4.1. asigură formarea resursei informaționale departamentale de stat Registrul garanțiilor reale mobiliare, unica sursă oficială de date cu privire la garanțiile reale mobiliare;

4.2. este parte componentă a resurselor informaționale de stat pe segmentul resurse informaționale financiare.

5. Prezentul Concept utilizează noțiunile prevăzute în Codul civil al Republici Moldova nr. 1107/2002, în Legea nr. 467/2003 cu privire la informatizare și la resursele informaționale de stat, în Legea nr. 71/2007 cu privire la registre, în Legea nr.69/2016 privind organizarea activității notarilor și în Legea nr. 142/2018 cu privire la schimbul de date și interoperabilitate, precum și următoarele noțiuni proprii:

5.1. locator – persoană fizică sau juridică care transmite, în condițiile contractului de leasing financiar, locatarului, la solicitarea acestuia, pentru o anumită perioadă, dreptul de posesiune și de folosință asupra unui bun al cărui proprietar este, cu sau fără transmiterea dreptului de proprietate asupra bunului la expirarea contractului;

5.2. locatar – persoană fizică sau juridică care primește, în condițiile contractului de leasing financiar, în posesiune și în folosință bunul specificat în contract pentru o anumită perioadă, în schimbul achitării ratelor de leasing financiar;

5.3. bancă – persoană juridică a cărei activitate constă în atragerea de depozite sau de alte fonduri rambursabile de la public și în acordarea de credite în cont propriu;

5.4. societate de registru – persoană juridică cu forma juridică de organizare de societate pe acțiuni, autorizată în conformitate cu Legea nr. 171/2012 privind piața de capital, a cărei activitate de bază pe piața de capital este exclusiv ținerea registrelor acționarilor societății;

5.5. societate de investiții – persoană juridică cu forma de organizare juridică de societate pe acțiuni, a cărei activitate constă în furnizarea serviciilor de investiţii şi/sau desfăşurarea activităţilor de investiţii cu titlu profesional;

5.6. activitate de custodie – activitate desfășurată în vederea depozitării pe numele societății de investiții a instrumentelor financiare și a mijloacelor bănești ale clienților, conform Legii nr. 171/2012 privind piața de capital;

5.7. Depozitarul central unic al valorilor mobiliare – depozitar central de instrumente financiare care își desfășoară activitatea în conformitate cu Legea nr.234/2016 cu privire la Depozitarul central unic al valorilor mobiliare;

5.8. organizație de creditare nebancară – societate pe acțiuni sau societate cu răspundere limitată care desfășoară, cu titlu profesional, activitățile prevăzute la art. 8 alin. (2) din Legea nr.1/2018 cu privire la organizațiile de creditare nebancară;

5.9. persoană terță interesată – persoană fizică sau juridică care, în temeiul art. 720 din Codul civil al Republicii Moldova 1107/2002, solicită informații cu privire la gajul sau leasingul financiar.

6. SI RGRM este destinat pentru:

6.1. digitalizarea proceselor de gestionare a garanțiilor reale mobiliare, incluzând înregistrarea, modificarea, radierea și executarea acestora;

6.2. asigurarea interacțiunii între utilizatori în vederea accesării și administrării datelor conform prevederilor legale;

6.3. interconectarea cu alte surse de date relevante externe, care vor furniza în regim automat date referitoare la subiecții și obiectele garanțiilor reale mobiliare, în vederea verificării, a validării și a stocării acestora;

6.4. asigurarea accesului public la datele deschise produse în cadrul proceselor sale de business, precum și a accesului autorizat pentru seturile de date specifice;

6.5. furnizarea datelor referitoare la garanțiile reale mobiliare prin intermediul platformei de interoperabilitate (MConnect). Totodată, aceste date vor fi oferite și prin intermediul interfeței de utilizator autorizat;

6.6. generarea periodică a seturilor de date (statistici, indicatori de performanță etc.), care vor fi publicate periodic pe Portalul guvernamental de date deschise (www.date.gov.md).

7. SI RGRM are ca scop crearea și implementarea unei platforme electronice centralizate, destinate înregistrării, modificării, radierii și executării garanțiilor reale mobiliare în conformitate cu legislația națională și cu reglementările Uniunii Europene.

8. Obiectivele ce urmează a fi atinse în urma implementării SI RGRM sunt:

8.1. înregistrarea obligatorie în SI RGRM a datelor cu privire la garanțiile reale mobiliare pentru care legislația prevede obligativitatea înregistrării acestora, respectând cerințele stabilite în Codul civil al Republicii Moldova nr. 1107/2002;

8.2. înregistrarea, în mod benevol, a garanțiilor reale mobiliare pentru care nu există obligativitatea de înregistrare în cadrul SI RGRM;

8.3. recepționarea și stocarea datelor referitoare la garanțiile reale mobiliare din sursele oficiale relevante, utilizând un format standardizat de utilizare largă;

8.4. accesul public la datele deschise produse în cadrul proceselor de business ale SI RGRM;

8.5. furnizarea datelor referitoare la garanțiile reale mobiliare stocate în cadrul SI RGRM prin intermediul platformei de interoperabilitate (MConnect), respectând prevederile pct. 16, 17 și 18 din Regulamentul privind modul de utilizare a platformei de interoperabilitate (MConnect), aprobat prin Hotărârea Guvernului nr. 211/2019;

8.6. accesul rapid, garantat și autorizat la datele și facilitățile SI RGRM, indiferent de locația utilizatorului autorizat;

8.7. diminuarea costurilor operaționale, sporirea calității mijloacelor de comunicare și reducerea timpului de răspuns pentru obținerea datelor necesare produse în cadrul proceselor de business ale SI RGRM;

8.8. punerea în aplicare a cerințelor Uniunii Europene în ceea ce privește instituirea și exploatarea registrelor garanțiilor reale mobiliare;

8.9. facilitarea accesului persoanelor juridice și al persoanelor fizice la credite, prin posibilitatea utilizării bunurilor mobile în calitate de garanții;

8.10. sporirea transparenței și diminuarea riscurilor de creditare prin asigurarea accesului public la datele garanțiilor reale mobiliare înregistrate;

8.11. diminuarea fraudelor prin înregistrarea garanțiilor reale mobiliare și excluderea utilizării aceluiași activ în calitate de garanție pentru mai multe împrumuturi simultane;

8.12. asigurarea creșterii economice prin facilitarea accesului persoanelor juridice și al persoanelor fizice la credite și securizarea acestora;

8.13. simplificarea proceselor legale privind securizarea și executarea garanțiilor reale mobiliare;

8.14. îmbunătățirea procesului de gestiune a riscului de creditare a debitorilor prin furnizarea datelor veridice creditorilor privind garanțiile reale mobiliare existente;

8.15. standardizarea practicilor și a procedurilor de înregistrare, de modificare, de executare și de radiere a garanțiilor reale mobiliare;

8.16. furnizarea unui mediu ce va permite implementarea unor tranzacții sigure care să ofere claritate și protecție atât creditorilor, cât și debitorilor.

9. Pentru a asigura realizarea destinației, a scopului și a obiectivelor indicate, la proiectarea, dezvoltarea și implementarea SI RGRM se va ține cont de următoarele principii:

9.1. principiul legalității, care presupune crearea și exploatarea SI RGRM în conformitate cu legislația națională, cu normele, cu standardele și cu bunele practici naționale/internaționale recunoscute în domeniul tehnologiei informației și al comunicațiilor electronice (în continuare – TIC);

9.2. principiul respectării drepturilor omului, care prevede exploatarea SI RGRM în strictă conformitate cu prevederile actelor normative, ale tratatelor și convențiilor în domeniul asigurării drepturilor omului la care Republica Moldova este parte;

9.3. principiul decuplării de platforma tehnologică, care asigură că SI RGRM nu va fi condiționat de selectarea platformei tehnologice în baza căreia va fi implementat. Independența de o platforma tehnologică presupune că SI RGRM va putea fi implementat și operat pe o varietate de tehnologii ale Ministerului Justiției, fiind selectată cea mai bună opțiune tehnologică, prin aceasta fiind asigurată utilizarea rațională a resurselor în domeniul TIC disponibile și investiții inteligente în TIC;

9.4. principiul divizării arhitecturii pe niveluri, care constă în proiectarea independentă a componentelor funcționale ale SI RGRM în conformitate cu standardele de interfață dintre nivele;

9.5. principiul arhitecturii bazate pe servicii, care constă în distribuirea funcționalității aplicației în unități mai mici, distincte numite „servicii”, care pot fi distribuite într-o rețea și pot fi utilizate împreună, având ca scop crea aplicațiilor destinate pentru implementarea funcțiilor de business ale SI RGRM;

9.6. principiul reutilizării capabilităților existente, care presupune că SI RGRM va fi implementat prin reutilizarea la nivelul componentelor sale a capabilităților TIC curente la care are acces Ministerul Justiției. Dezvoltarea noilor capabilități specifice ale SI RGRM se va face doar în lipsa acestora în arhitectura TIC curentă a Ministerului Justiției;

9.7. principiul alinierii la arhitectura TIC de scară largă a Ministerului Justiției, care presupune că locul SI RGRM în arhitectura TIC de scară largă este explicit delimitat în raport cu alte sisteme informaționale ale Ministerului Justiției. SI RGRM va fi implementat cu aplicarea principiilor de arhitectură TIC, stabilite de către Ministerul Justiției și va fi capabil să interacționeze cu alte componente ale arhitecturii TIC;

9.8. principiul securității prin design, care presupune proiectarea SI RGRM în cunoștință de cauză cu privire la riscurile de securitate a informației ce pot afecta buna funcționare a acestuia. Cerințele normative aplicabile pentru implementarea mecanismelor de asigurare a securității informației trebuie considerate la etapa de proiectare a SI RGRM și implementate la etapa de dezvoltare. SI RGRM va asigura accesarea controlată, transparentă și responsabilă a datelor;

9.9. principiul integrității, al plenitudinii și veridicității datelor, care presupune implementarea mecanismelor ce permit păstrarea conținutului și interpretarea univocă a datelor în condițiile unor influențe accidentale, precum și eliminarea fenomenelor de denaturare sau de lichidare accidentală a acestora, furnizarea unui volum de date suficient pentru executarea funcțiilor de business ale SI RGRM și asigurarea unui grad înalt de corespundere a datelor cu starea reală a obiectelor pe care le reprezintă și care fac parte din SI RGRM;

9.10. principiul expansibilității, care stipulează posibilitatea extinderii și a completării SI RGRM cu funcții noi sau îmbunătățirea celor existente;

9.11. principiul primei persoane/centrului unic, care presupune existența unei persoane responsabile, de rang înalt, cu drepturi suficiente pentru luarea deciziilor și coordonarea activităților privind crearea și exploatarea SI RGRM;

9.12. principiul scalabilității, conform căruia, odată cu creșterea volumului de date și a solicitării SI RGRM, performanțele acestuia nu se vor diminua;

9.13. principiul orientării spre utilizator, potrivit căruia structura, conținutul, mijloacele de acces și navigarea sunt concentrate pe utilizatori;

9.14. principiul securității informaționale, care presupune asigurarea nivelului de integritate, de exclusivitate, de accesibilitate și de eficiență a protecției datelor împotriva pierderii, alterării, denaturării, deteriorării, modificării, accesului și a utilizării neautorizate. Securitatea SI RGRM presupune rezistența la atacuri, protecția integrității informației și pregătirea pentru lucru atât a acestuia, cât și a datelor lui;

9.15. principiul accesibilității informației cu caracter public, care presupune implementarea procedurilor de asigurare a accesului pentru solicitanți la informația cu caracter public, furnizată de soluția informatică.

10. Sarcinile SI RGRM sunt:

10.1. furnizarea unui instrument eficient pentru consolidarea datelor referitoare la garanțiile reale mobiliare prin intermediul mijloacelor furnizate de interfața utilizator, al fluxurilor de lucru implementate și al mecanismului de interoperabilitate care va asigura schimbul de date cu sursele oficiale relevante, precum și accesul publicului la datele deschise referitoare la garanțiile reale mobiliare;

10.2. consolidarea unui stoc de date centralizat cu privire la garanțiile reale mobiliare, care urmează a fi utilizat în calitate de sursă de referință unică pentru subiecții implicați în activități comerciale;

10.3. optimizarea proceselor de lucru aferente verificării integrității, consistenței și veridicității datelor referitoare la garanțiile reale mobiliare înregistrate în SI RGRM;

10.4. promovarea inițiativelor e-Guvernare a Republicii Moldova prin asigurarea integrării SI RGRM cu alte sisteme informaționale;

10.5. crearea mecanismului de recepționare automatizată a datelor specifice garanțiilor reale mobiliare ce se conțin în alte sisteme informaționale (Registrul de stat al unităților de drept, Registrul de stat al populației, Registrul de stat al vehiculelor, Registrul de stat al animalelor (subsistem informațional al Sistemului informațional „e-ANSA”), Registrul utilajului agricol, Registrul de stat al profesiilor juridice, Depozitarul central unic al valorilor mobiliare, Sistemul informațional în domeniul protecției obiectelor de proprietate intelectuală (SI e- OPI) etc.);

10.6. implementarea interfețelor destinate pentru integrarea cu sistemele informaționale externe, prin intermediul Platformei de interoperabilitate (MConnect), care vor consuma date din SI RGRM;

10.7. asigurarea protecției datelor și a securității informaționale, precum și a accesului autorizat și controlat al datelor sensibile stocate în SI RGRM;

10.8. garantarea accesului la datele publice produse în cadrul proceselor de business ale SI RGRM.

Capitolul II

CADRUL NORMATIV-JURIDIC AL SI RGRM

11. Cadrul normativ-juridic al SI RGRM este format din actele normative care reglementează procesele de business privind gestiunea garanțiilor reale mobiliare, domeniul TIC, precum și standardele și bunele practici referitoare la procesele de proiectare, dezvoltare și exploatare a soluțiilor informatice.

12. Actele normative care reglementează procesele de business referitoare la garanțiile reale mobiliare sunt:

12.1. Codul civil al Republicii Moldova nr. 1107/2002;

12.2. Legea nr. 161/2007 privind protecția desenelor și modelelor industriale;

12.3. Legea nr. 38/2008 privind protecția mărcilor;

12.4. Legea nr. 39/2008 privind protecția soiurilor de plante;

12.5. Legea nr. 50/2008 privind protecția invențiilor;

12.6. Legea nr. 171/2012 privind piața de capital;

12.7. Legea nr. 234/2016 cu privire la Depozitarul central unic al valorilor mobiliare;

12.8. Hotărârea Guvernului nr.612/2011 pentru aprobarea Regulamentului privind înregistrarea contractelor de cesiune, licența, gaj și franchising referitoare la obiectele de proprietate industrială;

12.9. Hotărârea Guvernului nr. 210/2016 cu privire la Registrul garanțiilor reale mobiliare.

13. Actele normative în domeniul TIC, aplicabile SI RGRM, sunt:

13.1. Legea nr. 1069/2000 cu privire la informatică;

13.2. Legea nr. 467/2003 cu privire la informatizare și la resursele informaționale de stat;

13.3. Legea nr. 71/2007 cu privire la registre;

13.4. Legea nr. 133/2011 privind protecția datelor cu caracter personal;

13.5. Legea nr. 142/2018 cu privire la schimbul de date și interoperabilitate;

13.6. Legea nr. 234/2021 cu privire la serviciile publice;

13.7. Legea nr. 124/2022 privind identificarea electronică și serviciile de încredere;

13.8. Legea nr. 48/2023 privind securitatea cibernetică;

13.9. Legea nr. 148/2023 privind accesul la informațiile de interes public;

13.10. Hotărârea Guvernului nr. 710/2011 cu privire la aprobarea Programului strategic de modernizare tehnologică a guvernării (e-Transformare);

13.11. Hotărârea Guvernului nr. 656/2012 cu privire la aprobarea Programului privind Cadrul de Interoperabilitate;

13.12. Hotărârea Guvernului nr. 1090/2013 privind serviciul electronic guvernamental de autentificare și control al accesului (MPass);

13.13. Hotărârea Guvernului nr. 128/2014 privind platforma tehnologică guvernamentală comună (MCloud);

13.14. Hotărârea Guvernului nr. 405/2014 privind serviciul electronic guvernamental integrat de semnătură electronică (MSign);

13.15. Hotărârea Guvernului nr. 701/2014 cu privire la aprobarea Metodologiei publicării datelor guvernamentale deschise;

13.16. Hotărârea Guvernului nr. 708/2014 privind serviciul electronic guvernamental de jurnalizare (MLog);

13.17. Hotărârea Guvernului nr. 201/2017 privind aprobarea Cerințelor minime obligatorii de securitate cibernetică;

13.18. Hotărârea Guvernului nr.1141/2017 pentru aprobarea Regulamentului privind modalitatea de aplicare a semnăturii electronice pe documentele electronice de către funcționarii persoanelor juridice de drept public în cadrul circulației electronice ale acestora;

13.19. Hotărârea Guvernului nr. 414/2018 cu privire la măsurile de consolidare a centrelor de date în sectorul public și de raționalizare a administrării sistemelor informaționale de stat;

13.20. Hotărârea Guvernului nr.211/2019 privind platforma de interoperabilitate (MConnect);

13.21. Hotărârea Guvernului nr.375/2020 pentru aprobarea Conceptului Sistemului informațional automatizat „Registrul împuternicirilor de reprezentare în baza semnăturii electronice” (MPower) și a Regulamentului privind modul de ținere a Registrului împuternicirilor de reprezentare în baza semnăturii electronice;

13.22. Hotărârea Guvernului nr.376/2020 pentru aprobarea Conceptului serviciului guvernamental de notificare electronică (MNotify) și a Regulamentului privind modul de funcționare și utilizare a serviciului guvernamental de notificare electronică (MNotify);

13.23. Hotărârea Guvernului nr. 712/2020 cu privire la serviciul guvernamental de plăți electronice (MPay);

13.24. Hotărârea Guvernului nr. 153/2021 pentru aprobarea Conceptului Sistemului informațional „Registrul resurselor și sistemelor informaționale de stat” și a Regulamentului privind modul de ținere a Registrului resurselor și sistemelor informaționale de stat;

13.25. Hotărârea Guvernului nr. 324/2022 cu privire la serviciul guvernamental de identitate și semnătură electronică mobilă (EvoSign);

13.26. Ordinul ministrului dezvoltării informaționale nr. 78/2006 cu privire la aprobarea reglementării tehnice „Procesele ciclului de viață al software-ului” RT 38370656 - 002:2006.

14. Standardele și bunele practici privind procesele de proiectare, dezvoltare și exploatare a soluțiilor informatice sunt următoarele:

14.1. SM ISO/CEI/IEEE 15288:2015 – Ingineria sistemelor și software- ului. Procesele ciclului de viață al sistemului;

14.2. SM ISO/IEC 20000-1:2021 – Tehnologia informației. Managementul serviciilor. Partea 1: Cerințe ale sistemului de management al serviciilor;

14.3. SM ISO/IEC TS 20000-11:2021 – Tehnologia informației. Managementul serviciului. Partea 11: Ghid privind relația dintre ISO/IEC 20000- 1:2011 și structurile de management al serviciilor: ITIL;

14.4. SM ISO/IEC 27000:2020 – Tehnologia informației. Tehnici de securitate. Sisteme de management al securității informației. Privire de ansamblu și vocabular;

14.5. SM ISO/IEC 27001:2023 – Securitatea informației, securitatea cibernetică și protecția confidențialității. Sisteme de management al securității informației. Cerințe;

14.6. SM EN ISO/IEC 27002:2022 – Securitatea informației, securitatea cibernetică și protecția vieții private. Mijloace de control a securității informației;

14.7. SM EN ISO 22301:2020 – Securitate și stabilitate. Sisteme de management a continuității activității. Cerințe;

14.8. SM EN ISO/IEC 27040:2017 – Tehnologia informației. Tehnici de securitate. Securitatea stocării;

14.9. SM ISO/IEC 38500:2024 – Tehnologia informației. Guvernanța TIC pentru organizație;

14.10. SM EN ISO 9241-210:2020 – Ergonomia interacțiunii om-sistem. Partea 210: Procesul de proiectare a sistemelor interactive centrat pe operatorul uman;

14.11. Secured Transactions, Collateral Registries and Movable Asset-Based Financing, (Knowledge Guide), World Bank Group, November 2019, https://documents1.worldbank.org/curated/en/193261570112901451/pdf/Knowledge-Guide.pdf;

14.12. Guide on best practices for Electronic Collateral Registries, August 2021, Cape Town Convention Academic Project, https://ctcap.org/wp-content/uploads/2021/09/BPER-Guide-9-September-Web-Copy.pdf.

Capitolul III

SPAȚIUL FUNCȚIONAL AL SI RGRM

15. Funcționalitățile (figura 1) care urmează a fi implementate prin intermediul SI RGRM sunt determinate de următoarele cazuri de utilizare (în continuare – CU):

15.1. CU01: Explorarea interfeței publice, caz de utilizare accesibil tuturor utilizatorilor anonimi și autorizați ai SI RGRM prin intermediul căruia aceștia vor utiliza mecanismele de navigare, de căutare și vizualizare a datelor, a documentelor și a rapoartelor statistice publice produse în cadrul proceselor de business ale SI RGRM (indicatori de performanță și rapoarte statistice care nu conțin date cu caracter personal);

15.2. CU02: Solicitare de servicii SI RGRM, caz de utilizare disponibil utilizatorilor anonimi și autorizați, prin intermediul căruia aceștia vor accesa serviciile electronice furnizate de SI RGRM. Următoarele categorii de servicii vor fi prestate de SI RGRM:

15.2.1. CU02.1: Solicitare de servicii electronice anonime, caz de utilizare prin intermediul căruia utilizatorii de internet vor putea solicita servicii care nu necesită o procedură de autentificare sau plată a taxei de stat (de exemplu: verificarea veridicității documentelor extrase din RGRM, verificarea statutului garanțiilor reale mobiliare etc.);

15.2.2. CU02.1: Solicitare de servicii electronice contra plată, caz de utilizare prin intermediul căruia utilizatorii autorizați vor putea solicita servicii contra plată (eliberare: a avizului de înregistrare a garanțiilor reale mobiliare, a avizului de modificare a garanțiilor reale mobiliare, a avizului de radiere a garanțiilor reale mobiliare, a avizului de executare a garanțiilor reale mobiliare, a confirmării privind înregistrarea garanțiilor reale mobiliare, a confirmării de modificare a garanțiilor reale mobiliare, a confirmării de radiere a garanțiilor reale mobiliare, confirmării de executare a garanțiilor reale mobiliare, a extrasului din SI RGRM, a certificatului privind lipsa bunurilor gajate etc.);

Figura 1. Funcționalitățile SI RGRM

15.3. CU03: Efectuare plată, caz de utilizare prin intermediul căruia vor fi efectuate plățile aferente serviciilor electronice și înregistrării, modificării, radierii și executării garanțiilor reale mobiliare. SI RGRM va permite atât efectuarea plăților instant (prin intermediul serviciului guvernamental de plăți (MPay)), cât și plata prin transfer bancar. În acest caz, serviciul va fi livrat doar după recepționarea confirmării privind efectuarea plății;

15.4. CU04: Utilizare a panoului de bord, caz de utilizare a SI RGRM, prin intermediul căruia utilizatorii autorizați ai SI RGRM vor fi atenționați, vor putea vizualiza și accesa rapid totalitatea evenimentelor de business specifice atribuțiilor de serviciu sau interacțiunii lor cu SI RGRM (notificări de sistem, evenimente ale fluxurilor de lucru, înregistrări în lucru etc.). De asemenea, prin intermediul tabloului de bord personal utilizatorul autorizat va avea acces direct la funcționalitățile aferente evenimentelor de business notificate (de exemplu: afișarea conținutului formularului electronic al schiței privind actualizarea garanțiilor reale mobiliare). În calitate de panou de bord va servi pagina principală a interfeței utilizatorului a SI RGRM, unde vor fi amplasate toate elementele și notificările referitoare la utilizatorul autorizat;

15.5. CU05: Căutare/vizualizare de date, caz de utilizare furnizat de SI RGRM prin intermediul căruia utilizatorii autorizați vor putea explora stocul de date la care dispun de acces, în virtutea rolului deținut în cadrul SI RGRM, și a atribuțiilor de serviciu. Pentru a obține acces la datele necesare, utilizatorul fie va insera într-un formular special secvența de text după care se va realiza căutarea, fie va formula, în caz de necesitate, opțiuni avansate de căutare pentru a defini exact arealul de căutare, utilizând valori ale metadatelor obiectelor informaționale gestionate prin intermediul SI RGRM:

15.5.1. SI RGRM va oferi un mecanism de căutare a datelor, utilizând diverse criterii, cum ar fi cea mai mare parte a utilizatorilor autorizați SI RGRM (în special registratorii și solicitanții de informații) care vor avea acces la un număr limitat de câmpuri destinate formulării interogării de căutare, solicitând coduri de identificare a următoarelor obiecte informaționale căutate:

15.5.1.1. cuvinte-cheie;

15.5.1.2. date referitoare la garanțiile reale mobiliare;

15.5.1.3. date referitoare la avizele garanțiilor reale mobiliare;

15.5.1.4. date privind garanții, debitorii, creditorii, locatarii și locatorii;

15.5.1.5. date privind gajul;

15.5.1.6. date aferente solicitărilor de servicii electronice;

15.5.1.7. date privind notele de plată/plățile;

15.5.2. SI RGRM va afișa în calitate de rezultate găsite (ținte de căutare):

15.5.2.1. garanțiile reale mobiliare și detaliile acestora;

15.5.2.2. avizele referitoare la garanțiile reale mobiliare;

15.5.2.3. solicitările de servicii electronice;

15.5.2.4. notele de plată/plăți;

15.5.2.5. documentele generate în contextul prestării serviciilor electronice;

15.5.3. pentru fiecare categorie de rezultate, în funcție de rolurile și drepturile deținute de către utilizatori, SI RGRM va permite efectuarea următoarelor acțiuni:

15.5.3.1. pentru garanțiile reale mobiliare: vizualizarea conținutului, inițierea acțiunii de modificare/radiere/executare a garanțiilor reale mobiliare, generarea raportului sumar privind datele de conținut ale garanțiilor reale mobiliare sau documente aferente avizelor întocmite;

15.5.3.2. pentru avizele referitoare la garanțiile reale mobiliare: vizualizarea conținutului, deschiderea formularului electronic al avizului în statut de schiță, generarea raportului sau a documentelor privind avizul garanțiilor reale mobiliare;

15.5.3.3. pentru garanți, debitori, creditori, locatari și locatori: vizualizarea detaliilor de înregistrare, vizualizarea și accesarea garanțiilor reale mobiliare în care figurează, actualizarea datelor de înregistrare;

15.5.3.4. pentru gaj: vizualizarea detaliilor de înregistrare, vizualizarea și accesarea garanțiilor reale mobiliare în care figurează gajul, actualizarea datelor privind gajul;

15.5.3.5. pentru note de plată/plăți: vizualizarea detaliilor de înregistrare, achitarea, nota de plată, generarea documentului aferent notei de plată/plății;

15.5.3.6. pentru documente generate în contextul livrării serviciilor electronice: vizualizarea metadatelor și a conținutului documentului, descărcarea documentului;

15.5.4. SI RGRM va conține un mecanism implementat de căutare indexată a datelor și va prezinta rezultatele căutării în funcție de drepturile/rolurile deținute de către utilizatorul autorizat și de relevanța rezultatelor interogării formulate;

15.5.5. rolurile specifice ale SI RGRM, atribuite Ministerului Justiției și Agenției Digitalizare în Justiție și Administrare Judecătorească (în continuare – ADJAJ), includ posibilitatea de a selecta rezultatele găsite în cadrul sistemului. Acest lucru va permite utilizatorilor să formuleze criterii suplementare de căutare în rezultatele găsite pentru afișarea unor rezultate mai pertinente necesităților lor;

15.6. CU05: Generare de documente și rapoarte statistice, funcționalitate accesibilă utilizatorilor autorizați ai SI RGRM, care permite generarea documentelor structurate elaborate în cadrul SI RGRM (stocate în format structurat XML sau JSON), a altor categorii de documente (specificate în capitolul V al prezentului Concept) în format imprimabil (pdf), precum și a rapoartelor prestabilite și ad-hoc privind conținutul informațional al SI RGRM și activitatea utilizatorilor autorizați. Rapoartele statistice generate de SI RGRM sunt utile pentru analiza bazei informaționale a acestuia, a performanței activității utilizatorilor autorizați în particular și a entităților pe care le reprezintă, permițând extragerea unor indicatori de performanță destinați analizei proceselor de stocare/utilizare a documentelor în cadrul SI RGRM. SI RGRM va integra o soluție dedicată configurării și generării rapoartelor (generator de rapoarte), care va fi reutilizată, de asemenea, pentru configurarea și extragerea documentelor tipizate, specifice proceselor de business ale SI RGRM. Toate documentele generate de SI RGRM vor fi semnate electronic și vor conține un QR cod pentru a putea fi verificate prin intermediul interfeței publice a SI RGRM;

15.7. CU07: Întocmire a avizului garanției reale mobiliare, caz de utilizare destinat registratorilor SI RGRM, prin intermediul căruia vor putea gestiona datele despre garanțiile reale mobiliare. SI RGRM va înregistra avizele doar după parcurgerea unei proceduri de validare a conținutului formularului electronic și achitarea taxei de stat. Următoarele categorii de avize referitoare la garanțiile reale mobiliare urmează a fi implementate:

15.7.1. CU07.1: Aviz privind înregistrarea garanțiilor reale mobiliare, caz de utilizare prin intermediul căruia registratorii documentează procesul de înregistrare a garanțiilor reale mobiliare, incluzând completarea datelor aferente acesteia, a informațiilor privind garantul, debitorul, gestionarul, creditorul, locatarul și locatorul, completarea datelor referitoare la obiectele gajului, aplicarea semnăturii electronice a registratorului pe formularul de înregistrare a garanției reale mobiliare;

15.7.2. CU07.2: Aviz de modificare a garanțiilor reale mobiliare, caz de utilizare prin intermediul căruia registratorii vor documenta procesul de modificare a datelor garanțiilor reale mobiliare (modificarea datelor referitoare la garanțiile reale mobiliare, modificarea datelor privind garantul, debitorul, gestionarul, creditorul, locatarul sau locatorul, modificarea datelor referitoare la obiectele gajului garanțiilor reale mobiliare, aplicarea semnăturii electronice a registratorului pe formularul de modificare a acesteia);

15.7.3. CU07.3: Aviz de radiere a garanțiilor reale mobiliare, caz de utilizare prin intermediul căruia registratorii vor documenta procesul de radiere parțială sau totală a datelor garanțiilor reale mobiliare (modificarea datelor referitoare la garanțiile reale mobiliare, radierea datelor privind obiectele gajului garanțiilor reale mobiliare, aplicarea semnăturii electronice a registratorului pe formularul de radiere a acesteia);

15.7.4. CU07.4: Aviz de executare a garanțiilor reale mobiliare, caz de utilizare prin intermediul căruia registratorii vor documenta procesul de executare a garanțiilor reale mobiliare și de radiere ulterioară a acesteia;

15.8. CU08: Monitorizare a plăților, caz de utilizare care va furniza funcționalitățile necesare pentru monitorizarea eficientă a plăților încasate ca urmare a recepționării solicitării de prestare a serviciilor electronice sau a acceptării avizelor de înregistrare, de modificare, de radiere și de executare a garanțiilor reale mobiliare;

15.9. CU09: Administrare a utilizatorilor și control al accesului, caz de utilizare care furnizează utilizatorilor cu rol administrator de sistem funcționalitățile prin intermediul cărora sunt administrate rolurile și drepturile asociate acestora și care urmează să fie ulterior atribuite utilizatorilor autorizați ai SI RGRM. SI RGRM va asigura posibilitatea gestiunii granulare, în funcție de rol sau de utilizatorul concret, a drepturilor de acces la toate obiectele informaționale și acțiunile posibile asupra acestora: entități, proprietăți ale entităților, formulare electronice, meniuri, rapoarte, acțiuni de creare/vizualizare/actualizare/eliminare. SI RGRM va permite atribuirea temporară a drepturilor deținute de un utilizator către un alt utilizator. Atribuirea va putea fi efectuată cu păstrarea sau cu suspendarea drepturilor deținute de utilizatorul către care se deleagă drepturile. Utilizatorii autorizați ai SI RGRM vor putea fi gestionați prin intermediul serviciului guvernamental partajat (MPass). SI RGRM va permite vizualizarea și generarea rapoartelor privind drepturile de acces configurate. Acestea vor putea fi configurate în funcție de cel puțin următoarele criterii: grupul de utilizatori/rolul, ID-ul utilizatorului, entitatea de business, proprietatea aferentă entității de business, acțiunile admise etc.;

15.10. CU10: Gestiune a metadatelor, caz de utilizare prin intermediul căruia va fi gestionat sistemul de metadate al SI RGRM. În mare parte, vor fi preluate integral toate clasificatoarele și nomenclatoarele oficiale relevante gestionate de către Biroul Național de Statistică sau de către alte autorități ale administrației publice centrale. De asemenea, SI RGRM va permite gestiunea metadatelor interne, precum și a metadatelor de interoperabilitate cu sisteme informaționale terțe;

15.11. CU11: Configurare a SI RGRM, caz de utilizare care furnizează funcționalitățile necesare pentru configurarea parametrilor de funcționare ai SI RGRM. Este de menționat faptul că SI RGRM trebuie să poată fi configurat și adaptarea lui la necesitățile curente ale utilizatorilor și ale cadrului legal trebuie să se facă prin intermediul interfeței utilizatorului, fără a fi necesară intervenția în codul program, compilarea acestuia și activitățile de desfășurare repetată a sistemului informațional. Următoarele configurații vor putea fi definite prin intermediul acestor cazuri de utilizare:

15.11.1. joburi pentru proceduri automate;

15.11.2. căi de acces, valori ale variabilelor necesare pentru funcționarea SI RGRM;

15.11.3. formulare electronice și fluxuri de lucru (prin intermediul componentei BPM);

15.11.4. șabloane de documente și rapoarte care urmează a fi generate în contextul unor funcții-cheie ale SI RGRM;

15.11.5. reguli de validare a conținutului, a tipului și a mărimii documentelor;

15.11.6. perioade de retenție a documentelor (conform categoriilor de documente și surselor acestora);

15.11.7. reguli de indexare a conținutului documentelor;

15.11.8. parametri de integrare cu sistemele informatice externe;

15.11.9. configurări aferente sistemului de management al securității informației;

15.11.10. mesaje și etichete ale interfeței utilizatorului;

15.11.11. alte configurări relevante;

15.12. CU12: Monitoring operațional, diagnostic și soluționare a problemelor, caz de utilizare complex prin intermediul căruia rolurile administrative ale SI RGRM vor avea acces la funcționalitățile de monitorizare a parametrilor de funcționare ai SI RGRM, la diagnosticul și depanarea problemelor tehnice apărute în procesul exploatării SI RGRM. Acest caz de utilizare va furniza, de asemenea, funcționalități destinate pentru generarea rapoartelor statistice predefinite și ad-hoc privind evenimentele de exploatare a SI RGRM. Rapoartele în cauză sunt utile pentru analiza proceselor desfășurate, a bazei informaționale a SI RGRM, a performanței activității utilizatorilor autorizați, permițând anticiparea problemelor de securitate informațională și asistând procesele de audit informatic destinate asigurării securității informației;

15.13. CU13: Schimb de date cu sisteme externe, caz de utilizare care va furniza funcționalitățile necesare ale SI RGRM pentru implementarea schimbului de date cu sistemele informatice externe sau implementarea funcționalităților furnizate de către serviciile guvernamentale partajate. Acest schimb de date se referă la expunerea sau consumarea interfețelor destinate schimbului reciproc de date prin intermediul platformei de interoperabilitate (MConnect) (recepționarea datelor referitoare la garanțiile reale mobiliare din surse oficiale, expedierea datelor către sisteme informaționale externe și schimbul bidirecțional al datelor) și la integrarea serviciilor guvernamentale partajate;

15.14. CU14: Facturare și procesare a plăților, caz de utilizare care furnizează funcționalități prin intermediul cărora SI RGRM va recepționa și va procesa datele referitoare la notele de plată generate și plățile efectuate ca urmare a solicitării serviciilor electronice sau a solicitării de înregistrare, de modificare, de radiere și de executare a garanțiilor reale mobiliare. Acest lucru se va face prin intermediul serviciului guvernamental de plăți electronice (MPay). SI RGRM va recepționa de la serviciul guvernamental de plăți electronice (MPay) nota de plată și o va expedia solicitantului serviciului și registratorului. Odată ce nota de plată va fi achitată prin intermediul serviciului guvernamental de plăți electronice (MPay) sau prin intermediul băncii, SI RGRM va înregistra datele referitoare la plată și va livra serviciul solicitat sau va procesa avizul de înregistrare, de modificare, de radiere sau de executare a garanției reale mobiliare;

15.15. CU15: Executare a procedurilor automate, caz de utilizare complex care furnizează funcționalitățile de declanșare și de funcționare în regim automat a unui șir de funcționalități ale SI RGRM în vederea utilizării raționale a resurselor server, lansarea serviciilor specifice funcționării SI RGRM și furnizării, la momentul oportun, a datelor pentru utilizatorii autorizați. Acest caz de utilizare urmează a fi implementat și configurat prin intermediul unui manager de joburi configurabil, care va configura următoarele proceduri automate:

15.15.1. declanșarea joburilor configurate prin intermediul cazului de utilizare CU11;

15.15.2. validarea datelor formularelor electronice întocmite;

15.15.3. actualizarea periodică a indexului de căutare (indexarea conținutului înregistrărilor și a documentelor SI RGRM, excluderea din index a înregistrărilor și a documentelor eliminate etc.);

15.15.4. arhivarea documentelor și a înregistrărilor al căror termen de retenție a expirat (excluderea acestora din spațiul de lucru al utilizatorilor autorizați);

15.15.5. calcularea indicatorilor unor rapoarte statistice complexe care necesită o durată mare de execuție și conținutul lor poate fi calculat sau planificat în perioade de solicitare minimă a SI RGRM;

15.15.6. verificarea termenelor limită de executare și notificarea automată a utilizatorilor care trebuie să întreprindă anumite acțiuni;

15.15.7. declanșarea procedurii de actualizare automată a datelor, folosind facilitățile cazului de utilizare CU13;

15.15.8. verificarea problemelor de securitate ale SI RGRM, care constă în implementarea unor proceduri automate de monitorizare în fundal a activității utilizatorilor autorizați. Aceste proceduri, în baza comportamentului utilizatorului, vor scoate în evidență activitățile suspecte (de exemplu, autentificarea la intervale de timp scurte din regiuni geografic îndepărtate etc.). SI RGRM va expedia notificări administratorului cu privire la aceste alerte de securitate și, pentru anumite cazuri, va executa acțiuni automate (de exemplu, blocarea accesului);

15.15.9. generarea copiilor de rezervă ale documentelor și ale înregistrărilor stocate în sistem și în baza de date a SI RGRM, conform procedurii de continuitate implementate în cadrul Ministerului Justiției;

15.15.10. alte categorii de proceduri automate;

15.16. CU16: Notificare a utilizatorilor, caz de utilizare care furnizează funcționalitățile de notificare a utilizatorilor autorizați ai SI RGRM. Toate notificările urmează a fi expediate prin intermediul serviciului guvernamental de notificare electronică (MNotify). Utilizatorii autorizați ai SI RGRM vor putea accesa notificările în tabloul de bord personal, astfel având acces direct la formularul electronic sau la documentul evenimentului de business care a generat notificarea. SI RGRM va genera și va expedia automat utilizatorilor autorizați notificări referitoare la evenimentele de business sau de trasabilitate ale proceselor de business implementate în cadrul SI RGRM, precum și a evenimentelor aferente sistemului de management al securității informației specific SI RGRM;

15.17. CU15: Jurnalizare a evenimentelor, caz de utilizare care va furniza funcționalitățile necesare pentru jurnalizarea evenimentelor de business generate de componentele funcționale ale SI RGRM. Orice eveniment generat în cadrul proceselor de business implementate în cadrul SI RGRM va fi jurnalizat și salvat în tabele corespunzătoare ale bazei de date. Mecanismul de jurnalizare va fi dezvoltat în baza standardelor și a bunelor practici implementate în domeniul TIC. SI RGRM va livra funcționalități de configurare a strategiei de jurnalizare a evenimentelor de business, inclusiv: categoriile de evenimente de business supuse jurnalizării, perioada calendaristică de jurnalizare (determinată sau nedeterminată) etc. Pentru evenimentele de business critice sau sensibile, jurnalizarea se va efectua suplimentar, prin intermediul serviciului electronic guvernamental de jurnalizare (MLog).

16. SI RGRM include următoarele contururi funcționale:

16.1. Interfața publică, care va asigura accesul la datele publice depersonalizate, produse în cadrul fluxurilor de lucru ale SI RGRM și la serviciile electronice furnizate de SI RGRM. Acest contur include următoarele funcții:

16.1.1. explorarea conținutului public al SI RGRM;

16.1.2. accesarea componentei de feedback pentru interacțiunea cu reprezentanții deținătorului SI RGRM;

16.1.3. solicitarea serviciilor electronice gratuite;

16.1.4. solicitarea serviciilor electronice contra plată;

16.2. Funcționalitățile comune ale utilizatorilor autorizați (inclusiv accesibile registratorilor SI RGRM). Prin intermediul acestui contur funcțional utilizatorii autorizați ai SI RGRM vor avea acces la următoarele funcții:

16.2.1. panoul de bord pentru accesarea rapidă a evenimentelor de business specific activității utilizatorilor autorizați;

16.2.2. căutarea și vizualizarea datelor și a documentelor stocate și gestionate prin intermediul SI RGRM;

16.2.3. generarea documentelor și a rapoartelor;

16.3. Funcționalitățile destinate gestiunii garanțiilor reale mobiliare, prin intermediul acestui contur funcțional utilizatorii cu roluri specifice vor dispune de facilități destinate gestiunii datelor referitoare la garanțiile reale mobiliare. Conturul dat include următoarele funcții:

16.3.1. înregistrarea garanțiilor reale mobiliare;

16.3.2. modificarea garanțiilor reale mobiliare;

16.3.3. radierea garanțiilor reale mobiliare;

16.3.4. executarea garanțiilor reale mobiliare;

16.3.5. monitorizarea procesului de facturare și achitare a serviciilor electronice prestate prin intermediul SI RGRM;

16.4. Administrarea și configurarea SI RGRM, prin intermediul căruia utilizatorii cu rol de administrator vor dispune de facilități destinate pentru configurarea și administrarea SI RGRM. Acest contur include următoarele funcții:

16.4.1. administrarea utilizatorilor și a drepturilor de acces la date și la interfața utilizatorului;

16.4.2. gestiunea metadatelor;

16.4.3. configurarea modulelor funcționale ale SI RGRM, a fluxurilor de lucru, a sarcinilor de sistem, a procedurilor automate și a configurațiilor de sistem;

16.4.4. monitorizarea operațională, diagnosticul și soluționarea problemelor de funcționare a SI RGRM;

16.4.5. lansarea manuală a procedurilor automate;

16.4.6. efectuarea activităților de restabilire a SI RGRM în caz de dezastru;

16.5. Funcționalitățile de sistem, prin intermediul acestui contur funcțional SI RGRM va executa activități automate, destinate asistării proceselor de business implementate sau bunei funcționări a acestuia. Acest contur include următoarele funcții:

16.5.1. schimbul de date cu sisteme informaționale externe (servicii guvernamentale, registre de stat și sisteme informaționale ale registratorilor);

16.5.2. mecanismul de facturare și de recepționare a plăților aferente fluxurilor de lucru implementate;

16.5.3. lansarea procedurilor automate și a sarcinilor de sistem;

16.5.4. notificarea utilizatorilor;

16.5.5. jurnalizarea evenimentelor de business.

Capitolul IV

STRUCTURA ORGANIZAȚIONALĂ A SI RGRM

17. Subiecții raporturilor juridice privind formarea și exploatarea SI RGRM sunt:

17.1. proprietarul SI RGRM;

17.2. posesorul SI RGRM;

17.3. deținătorul SI RGRM;

17.4. administratorul tehnic al SI RGRM;

17.5. registratorii SI RGRM;

17.6. furnizorii de date ai SI RGRM;

17.7. destinatarii datelor SI RGRM.

18. Proprietarul SI RGRM este statul.

19. Posesorul SI RGRM este Ministerul Justiției, cu drept de gestionare a Registrului garanțiilor reale mobiliare și de utilizare a datelor și a resurselor din acesta în limitele reglementate de către proprietar.

20. Deținătorul SI RGRM este ADJAJ, autoritate administrativă în subordinea Ministerului Justiției, care va asigura crearea, dezvoltarea, mentenanța și exploatarea, având statut de utilizator autorizat.

21. Administratorul tehnic al SI RGRM este Instituția Publică Serviciul Tehnologia Informației și Securitate Cibernetică, care își exercită atribuțiile conform cadrului normativ în materie de administrare tehnică și menținere a sistemelor informaționale de stat.

22. Registratorii SI RGRM reprezintă entitățile cu drept de întocmire a avizelor de înregistrare, de modificare, de radiere și de executare a garanțiilor reale mobiliare, precum și de extragere a confirmărilor aferente avizelor și extraselor din SI RGRM: notarii, băncile, societățile de registru, societățile de investiții care au dreptul să desfășoare activitate de custodie, Depozitarul central unic al valorilor mobiliare, organizațiile de creditare nebancară, Agenția de Stat pentru Proprietatea Intelectuală, Serviciul Fiscal de Stat, care au statut de utilizatori autorizați.

23. Furnizorii de date pentru SI RGRM sunt creditorii gajiști, debitorii gajiști, locatorii şi locatarii.

24. Destinatarii datelor SI RGRM sunt autoritățile administrației publice centrale și locale, instanțele judecătorești, executorii judecătorești, administratorii autorizați, organele de urmărire penală, Serviciul Fiscal de Stat, registratorii, creditorii gajiști, debitorii gajiști, locatorii, locatarii, gestionarii gajului și persoanele terțe interesate.

Capitolul V

DOCUMENTELE SI RGRM

25. Documentele de intrare ale SI RGRM constituie documentele adăugate de către subiecții implicați în procesele de business aferente gestiunii GRM și solicitanții de servicii electronice furnizate de SI RGRM, după cum urmează:

25.1. avizul de înregistrare a garanțiilor reale mobiliare;

25.2. avizul de modificare a garanțiilor reale mobiliare;

25.3. avizul de radiere a garanțiilor reale mobiliare;

25.4. avizul de executare a garanțiilor reale mobiliare;

25.5. solicitarea serviciului electronic de acces la datele garanțiilor reale mobiliare;

25.6. documentul de plată a serviciului electronic furnizat de SI RGRM;

25.7. documentul generat în contextul prestării unui serviciu electronic.

26. Documentele de ieșire ale SI RGRM constituie documentele referitoare la procesele de gestiune a garanțiilor reale mobiliare și de solicitare a serviciilor electronice după cum urmează:

26.1. confirmarea înregistrării garanțiilor reale mobiliare;

26.2. confirmarea modificării datelor garanțiilor reale mobiliare;

26.3. confirmarea radierii garanțiilor reale mobiliare;

26.4. confirmarea executării garanțiilor reale mobiliare;

26.5. extrasul din SI RGRM;

26.6. certificatul privind lipsa bunurilor gajate;

26.7. nota de plată pentru serviciul electronic prestat prin intermediul SI RGRM;

26.8. raportul privind serviciile electronice furnizate de SI RGRM și evenimentele de acces la datele referitoare la garanțiile reale mobiliare.

27. Documentele tehnologice ale SI RGRM constituie documentele specifice proceselor de exploatare a SI RGRM, după cum urmează:

27.1. înregistrările de jurnalizare a evenimentelor de business ale SI RGRM;

27.2. extrasul din registrul evenimentelor de gestiune a garanțiilor reale mobiliare;

27.3. extrasul din registrul evenimentelor de gestiune a solicitărilor de servicii electronice ale SI RGRM;

27.4. extrasul din registrul evenimentelor de accesare sau de descărcare a datelor referitoare la garanțiile reale mobiliare;

27.5. rapoartele de performanță;

27.6. rapoartele de monitorizare.

Capitolul VI

SPAȚIUL INFORMAȚIONAL AL SI RGRM

Secțiunea 1

Obiectele informaționale și fluxurile informaționale

28. Obiectele informaționale de care trebuie să se țină cont la elaborarea SI RGRM sunt expuse în figura 2. Nomenclatoarele, clasificatoarele și alte categorii de date care sunt secundare pentru SI RGRM nu sunt reflectate în diagramă.

29. Principalele obiecte informaționale ale SI RGRM sunt:

29.1. utilizatorul autorizat;

29.2. subiectul garanțiilor reale mobiliare;

29.3. gajul garanțiilor reale mobiliare;

29.4. avizul garanțiilor reale mobiliare;

29.5. garanțiile reale mobiliare;

29.6. documentul;

29.7. fișierul documentului;

29.8. solicitarea documentului;

29.9. nota de plată;

29.10. plata.

30. Identificarea obiectelor informaționale în cadrul SI RGRM se efectuează prin utilizarea, pentru fiecare dintre ele, a unui cod de identificare unic, inclusiv cel atribuit la formarea/înregistrarea primară a obiectului informațional în cadrul proceselor de business sau în cadrul altor sisteme informaționale, furnizoare de date relevante garanțiilor reale mobiliare.

31. Obiectele informaționale ale SI RGRM, care definesc totalitatea datelor necesare pentru implementarea proceselor de business privind gestiunea GRM, sunt caracterizate prin următoarele atribute care urmează a fi luate în considerare la dezvoltarea și implementarea acestuia:

31.1. Utilizatorul autorizat, care reprezintă profilul utilizatorilor care au acces autorizat la interfața utilizatorului SI RGRM (pentru a accesa funcționalitățile componentei Back Office sau serviciile electronice furnizate de SI RGRM). Următoarele categorii de date vor fi stocate în profilul utilizatorului autorizat:
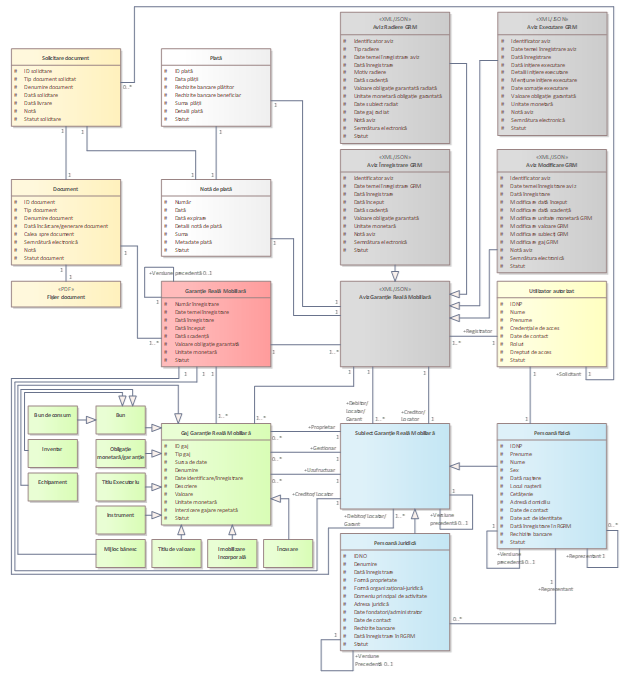
Figura 2. Obiectele informaționale ale SI RGRM

31.1.1. IDNP-ul;

31.1.2. numele;

31.1.3. prenumele;

31.1.4. credențialele de acces;

31.1.5. datele de contact;

31.1.6. rolurile;

31.1.7. drepturile;

31.1.8. identificatorul profilului persoanei fizice, aferent contului utilizatorului autorizat;

31.1.9. statutul contului utilizatorului autorizat (activ/inactiv);

31.2. Subiectul garanțiilor reale mobiliare reprezintă profilul subiectului garanțiilor reale mobiliare, indiferent de rolul acestuia (garant, debitor, gestionar, locator, creditor, locatar etc.). În cadrul SI RGRM vor fi stocate datele a două categorii de subiecți ai garanțiilor reale mobiliare:

31.2.1. persoana fizică, care este caracterizată prin intermediul următoarelor categorii de date:

31.2.1.1. IDNP-ul;

31.2.1.2. numele;

31.2.1.3. prenumele;

31.2.1.4. sexul;

31.2.1.5. data nașterii;

31.2.1.6. locul nașterii;

31.2.1.7. cetățenia;

31.2.1.8. adresa de domiciliu și/sau reședința temporară;

31.2.1.9. datele de contact;

31.2.1.10. datele actului identitate;

31.2.1.11. data înregistrării în SI RGRM;

31.2.1.12. datele bancare;

31.2.1.13. referința la versiunea anterioară a profilului persoanei fizice;

31.2.1.14. identificatorul persoanei fizice cu drept de reprezentare;

31.2.1.15. statutul profilului persoanei fizice (activ/inactiv);

31.2.2. persoana juridică, care este caracterizată prin intermediul următoarelor categorii de date:

31.2.2.1. IDNO-ul;

31.2.2.2. denumirea completă;

31.2.2.3. denumirea abreviată;

31.2.2.4. data înregistrării;

31.2.2.5. forma de proprietate;

31.2.2.6. forma de organizare juridică;

31.2.2.7. domeniul principal de activitate (conform CAEM);

31.2.2.8. adresa juridică;

31.2.2.9. datele fondatorilor/administratorului;

31.2.2.10. datele de contact;

31.2.2.11. datele bancare;

31.2.2.12. data înregistrării în SI RGRM;

31.2.2.13. referința la versiunea anterioară a profilului persoanei juridice;

31.2.2.14. identificatorul persoanei fizice cu drept de reprezentare;

31.2.2.15. statutul profilului persoanei juridice (activ/inactiv);

31.3. Gajul garanțiilor reale mobiliare reprezintă profilul obiectului garanțiilor reale mobiliare. Acest obiect informațional conține următoarele categorii de date:

31.3.1. identificatorul gajului aferent garanțiilor reale mobiliare;

31.3.2. tipul gajului;

31.3.3. denumirea gajului;

31.3.4. sursa de date de unde au fost recepționate datele gajului aferent garanțiilor reale mobiliare;

31.3.5. datele de identificare/înregistrare a gajului;

31.3.6. descrierea gajului;

31.3.7. valoarea gajului;

31.3.8. unitatea monetară a valorii gajului;

31.3.9. interzicere/permitere a gajării repetate;

31.3.10. identificatorul proprietarului gajului;

31.3.11. identificatorul gestionarului gajului;

31.3.12. identificatorul uzufructuar al gajului;

31.3.13. statutul gajului;

De asemenea, în cadrul SI RGRM vor fi stocate datele despre șapte categorii de gajuri privind garanțiile reale mobiliare (figura 2);

31.3.14 bunurile, care pot fi:

31.3.14.1. bunuri de consum – bunuri utilizate sau intenționate spre a fi utilizate, în mod primar, de către garant pentru scopuri personale, familiale sau casnice (de exemplu: autovehiculele utilizate în scop casnic, mobilierul etc.);

31.3.14.2. inventar (activ circulant) – active corporale deținute de către garant pentru vânzare sau pentru locațiune, în cursul normal al activității acestuia, inclusiv materii prime și operațiuni în derulare (de exemplu: struguri recoltați care vor fi transformați în vin, autovehicule aflate la dealerul auto etc.);

31.3.14.3. echipamente (active fixe) – active corporale, altele decât inventarul sau bunurile de consum, care sunt utilizate sau intenționează a fi utilizate, în mod primar, de către garant la exploatarea afacerii sale (de exemplu: tractorul agricultorului, linia de ambalare, linia de sortare etc.);

31.3.15. obligații monetare și garanții – unul sau mai multe acte scrise care demonstrează atât o obligație monetară, cât și o garanție reală într-o locațiune de bunuri specifice (de exemplu: contracte de locațiune a autovehiculelor);

31.3.16. titluri executorii – acte scrise care, în cursul normal al activității, sunt considerate ca fiind acte ce confirmă faptul că persoanele aflate în posesiunea lor au dreptul să primească, să dețină și să dispună actele și bunurile pe care le acoperă acestea (de exemplu: conosamentele, chitanțele de depozit etc.);

31.3.17. instrumente – acte scrise care demonstrează un drept de plată a unor mijloacelor bănești și care sunt de tipul prin care, în cursul normal al activității, este transferat prin livrare, cu orice aprobare sau transfer necesare (de exemplu: cambiile, biletele la ordin etc.);

31.3.18. mijloace bănești – mijloace de schimb autorizate sau adoptate de către Parlament ca parte a monedei Republicii Moldova sau de către un guvern străin – ca parte a monedei sale;

31.3.19. titluri de valoare – garanții, conform definiției specificate la art. 480 din Codul civil al Republicii Moldova nr. 1107/2002 (de exemplu: obligațiunile, acțiunile societăților pe acțiuni etc.);

31.3.20. bunuri incorporale – orice bunuri mobiliare, inclusiv creanțe, care nu constituie bunuri, obligații monetare și garanții reale, titluri executorii, instrumente, mijloace bănești sau garanții (de exemplu: creanțe, obiecte de proprietate intelectuală);

31.3.21. încasări – orice este primit în legătură cu un activ grevat, inclusiv ceea ce se obține ca urmare a unei vânzări sau a altui transfer, locațiuni, licențe sau colectări de bunuri grevate, fructe civile și naturale, încasări din asigurări, creanțe provenite din defectarea, prejudicierea sau pierderea unui activ grevat și a unor venituri din încasări (de exemplu: creanțe din vânzarea sau locațiunea autovehiculelor grevate, plăți obținute din vânzarea produselor agricole grevate etc.);

31.4. Avizul garanției reale mobiliare reprezintă documentul prin intermediul căruia urmează a fi efectuate înscrisurile în SI RGRM. În cadrul SI RGRM vor fi implementate patru categorii de avize:

31.4.1. avizul de înregistrare a garanției reale mobiliare prin intermediul căruia vor fi înregistrate în cadrul SI RGRM toate garanțiile reale mobiliare. Acest obiect informațional este caracterizat prin intermediul următoarelor categorii de date:

31.4.1.1. identificatorul avizului de înregistrare a garanțiilor reale mobiliare (în continuare – identificatorul garanțiilor reale mobiliare);

31.4.1.2. datele privind temeiul de înregistrare a garanțiilor reale mobiliare;

31.4.1.3. data de înregistrare a avizului/ garanției reale mobiliare;

31.4.1.4. data începutului garanției reale mobiliare;

31.4.1.5. data scadenței garanției reale mobiliare;

31.4.1.6. valoarea obligației garantate;

31.4.1.7. unitatea monetară a obligației garantate;

31.4.1.8. subiecții garanției reale mobiliare (debitorul, locatarul, garantul, gestionarul, creditorul, locatorul garanției reale mobiliare);

31.4.1.9. gajul garanției reale mobiliare;

31.4.1.10. nota avizului;

31.4.1.11. semnătura electronică;

31.4.1.12. statutul avizului de înregistrare a garanției reale mobiliare;

31.4.2 avizul de modificare a garanției reale mobiliare prin intermediul căruia va fi efectuată în cadrul SI RGRM actualizarea datelor garanției reale mobiliare. Acest obiect informațional este caracterizat prin intermediul următoarelor categorii de date:

31.4.2.1. identificatorul avizului;

31.4.2.2. identificatorul garanției reale mobiliare modificate;

31.4.2.3. datele temeiului de înregistrare a avizului (temeiul de modificare a datelor garanției reale mobiliare);

31.4.2.4. data înregistrării avizului;

31.4.2.5. solicitarea de modificare a datei începutului garanției reale mobiliare;

31.4.2.6. solicitarea de modificare a datei de scadență a garanției reale mobiliare;

31.4.2.7. solicitarea de modificare a valorii obligației garantate;

31.4.2.8. solicitarea de modificare a unității monetare a obligației garantate;

31.4.2.9. solicitarea modificării datelor subiecților garanției reale mobiliare (debitor, locatar, garant, creditor, locator);

31.4.2.10. solicitarea modificării datelor gajului garanției reale mobiliare;

31.4.2.11. nota avizului;

31.4.2.12. semnătura electronică;

31.4.2.13. statutul avizului de înregistrare a garanției reale mobiliare;

31.4.3. avizul de radiere a garanției reale mobiliare prin intermediul căruia va fi efectuată în cadrul SI RGRM radierea parțială sau totală a datelor garanției reale mobiliare. Acest obiect informațional este caracterizat prin intermediul următoarelor categorii de date:

31.4.3.1. identificatorul avizului;

31.4.3.2. identificatorul garanției reale mobiliare afectate de aviz;

31.4.3.3. tipul radierii (parțială sau totală);

31.4.3.4. data temeiului de înregistrare a avizului (temeiul de radiere a garanției reale mobiliare);

31.4.3.5. data înregistrării avizului;

31.4.3.6. motivul radierii garanției reale mobiliare;

31.4.3.7. data scadenței;

31.4.3.8. valoarea obligației garantate radiate;

31.4.3.9. unitatea monetară a obligației garantate radiate;

31.4.3.10. subiectul radiat din garanția reală mobiliară;

31.4.3 11. gajul radiat din garanția reală mobiliară;

31.4.3.12. nota avizului;

31.4.3.13. semnătura electronică;

31.4.3.14. statutul avizului de radiere a garanției reale mobiliare;

31.4.4. avizul de executare a garanției reale mobiliare prin intermediul căreia vor fi înregistrate evenimentele de executare a acesteia. Acest obiect informațional este caracterizat de următoarele categorii de date:

31.4.4.1. identificatorul avizului;

31.4.4.2. identificatorul garanției reale mobiliare afectate de aviz;

31.4.4.3. temeiul de executare a garanției reale mobiliare;

31.4.4.4. data înregistrării avizului;

31.4.4.5. data inițierii executării;

31.4.4.6. detaliile privind inițierea executării;

31.4.4.7. mențiunea referitoare la inițierea executării;

31.4.4.8. datele privind somația de executare;

31.4.4.9. valoarea obligației garantate executate;

31.4.4.10. unitatea monetară a obligației garantate;

31.4.4.11. subiecții garanției reale mobiliare (debitorul, locatarul, garantul, gestionarul, creditorul, locatorul garanției reale mobiliare) aferenți executării;

31.4.4.12. gajul garanției reale mobiliare executat;

31.4.4.13. nota avizului;

31.4.4.14. semnătura electronică;

31.4.4.15. statutul avizului de executare a garanției reale mobiliare;

31.5. Garanția reală mobiliară reprezintă obiectul informațional cheie al SI RGRM care conține datele actualizate la zi referitoare la garanțiile reale mobiliară înregistrate în cadrul SI RGRM. Acest obiect informațional constă din următoarele categorii de date:

31.5.1. numărul de înregistrare al garanției reale mobiliare;

31.5.2. data temeiului de înregistrare;

31.5.3. data înregistrării;

31.5.4. data începutului;

31.5.5. data scadenței;

31.5.6. valoarea obligației garantate;

31.5.7. unitatea monetară;

31.5.8. subiecții garanției reale mobiliare (debitorul, locatarul, garantul, creditorul, locatorul garanției reale mobiliare);

31.5.9. gajul garanției reale mobiliare;

31.5.10. semnătura electronică;

31.5.11. identificatorul versiunii precedente a garanției reale mobiliare;

31.5.12. statutul garanției reale mobiliare;

31.6. Documentul reprezintă obiectul informațional prin intermediul căruia sunt stocate totalitatea documentelor (în format pdf) generate de SI RGRM ca urmare a procesării unei solicitări de prestare a unui serviciu electronic. Acest obiect informațional constă din următoarele categorii de date:

31.6.1. identificatorul documentului;

31.6.2. tipul documentului;

31.6.3. denumirea documentului;

31.6.4. data încărcării/generării documentului;

31.6.5. identificatorul garanției reale mobiliare aferente documentului;

31.6.6. identificatorul solicitării de document;

31.6.7. calea de stocare a documentului;

31.6.8. semnătura electronică a documentului;

31.6.9. nota aferentă documentului;

31.6.10. statutul documentului;

31.7. Fișierul documentului reprezintă fișierul în format pdf, semnat electronic, aferent obiectului informațional Document;

31.8. Solicitare document, reprezintă obiectul informațional al SI RGRM care conține date privind solicitările de prestare a serviciilor electronice care necesită generarea și expedierea unui document în baza datelor conținute în SI RGRM. Acest obiect informațional constă din următoarele categorii de date:

31.8.1. identificatorul solicitării;

31.8.2. tipul documentului solicitat;

31.8.3. denumirea documentului;

31.8.4. identificatorul solicitantului;

31.8.5. identificatorul documentului;

31.8.6. data solicitării;

31.8.7. data livrării;

31.8.8. nota aferentă solicitării;

31.8.9. statutul solicitării;

31.9. Nota de plată – obiectul informațional care conține totalitatea datelor referitoare la nota de plată generată de SI RGRM (prin intermediul serviciului guvernamental de plăți electronice (MPay)), ca urmare a solicitării de prestare a unui serviciu electronic (eliberarea unui document). Acest obiect informațional va conține următoarele categorii de date:

31.9.1. numărul notei de plată;

31.9.2. identificatorul solicitării serviciului electronic;

31.9.3. identificatorul avizului garanției reale mobiliare;

31.9.4. data generării notei de plată;

31.9.5. data expirării notei de plată;

31.9.6. detalii despre plată (destinația plății, detalii bancare, altele);

31.9.7. suma totală spre plată;

31.9.8. metadatele de plată;

31.9.9. statutul bonului de plată;

31.10. Plata reprezintă un obiect informațional care conține date despre plata efectuată pentru serviciile electronice prestate prin intermediul SI RGRM. Obiectul informațional dat conține următoarele categorii de date:

31.10.1. numărul documentului de plată;

31.10.2. data efectuării plății;

31.10.3. nota de plată în baza căreia s-a efectuat plata;

31.10.4. datele bancare ale plătitorului;

31.10.5. datele bancare ale beneficiarului plată;

31.10.6. suma totală plătită;

31.10.7. detaliile despre plată;

31.10.8. statutul plății.

32. SI RGRM urmează să asigure unicitatea, integritatea și consistența datelor stocate și procesate. În acest sens, obiectele-cheie informaționale gestionate vor utiliza următoarele principii de identificare:

32.1. identificator al obiectului informațional Utilizator autorizat este numărul de identificare de stat al persoanei fizice (IDNP), preluat din Registrul de stat al populației;

32.2. identificator al obiectului informațional Subiect al garanției reale mobiliare este, în funcție de caz, codul IDNP preluat din Registrul de stat al populației sau codul IDNO al persoanei juridice, preluat din Registrul de stat al unităților de drept, la includerea în calitate de subiect al unui aviz de înregistrare, de modificare, de radiere și de executare a garanției reale mobiliare;

32.3. identificator al obiectului informațional Gajul garanției reale mobiliare este identificatorul atribuit de sistemul informațional de unde este preluat gajul aferent garanției reale mobiliare sau o valoare incrementală, atribuită automat de sistemul de gestiune al bazelor de date al SI RGRM în momentul înregistrării manuale a gajului, ale căror date nu pot fi preluate din registrele oficiale;

32.4. identificator al obiectului informațional Aviz al garanției reale mobiliare este un cod generat de SI RGRM după modelul: XXXAAAALLNNNNNC, unde XXX – codul tipului de aviz, AAAA – anul înregistrării avizului, LL – luna înregistrării avizului, NNNNN – un număr incremental al avizului resetat la începutul fiecărei luni, și C – cifra de control a avizului, calculată în baza unui algoritm de tip Luhn;

32.5. identificator al obiectului informațional Garanție reală mobiliară este codul atribuit avizului de înregistrare primare a GRM după modelul: XXXAAAALLNNNNNC, unde XXX – codul tranzacției de înregistrare, AAAA – anul înregistrării avizului, LL – luna înregistrării avizului, NNNNN – un număr incremental al avizului, resetat la începutul fiecărei luni, și C – cifra de control a avizului, calculată în baza unui algoritm de tip Luhn;

32.6. identificator al obiectului informațional Document este o valoare incrementală atribuită automat de sistemul de gestiune a bazelor de date ale SI RGRM la momentul înregistrării și încărcării documentului în sistem;

32.7. identificator al obiectului informațional Fișier al documentului este identificatorul obiectului informațional Document, cărui îi corespunde fișierul (PDF), utilizat pentru crearea dosarului de stocare a fișierului în stocul de date al SI RGRM;

32.8. identificator al obiectului informațional Solicitare a documentului este un cod generat de SI RGRM după modelul: AAAALLNNNNN, unde AAAA – anul solicitării, LL – luna solicitării, NNNNN – un număr incremental al solicitării, resetat la începutul fiecărei luni;

32.9. identificator al obiectului informațional Notă de plată este numărul notei de plată, atribuit de serviciul guvernamental de plăți electronice (MPay);

32.10. identificator al obiectului informațional Plată este identificatorul plății, atribuit de serviciul guvernamental de plăți electronice (MPay).

33. Scenariile de bază referitoare la obiectele informaționale luate în evidență în cadrul SI RGRM sunt următoarele:

33.1. pentru obiectul informațional Utilizator autorizat:

33.1.1. înregistrarea – în cazul primei autentificări, prin intermediul serviciului (MPass) sau în cazul creării, prin intermediul interfeței utilizatorului SI RGRM;

33.1.2. actualizarea – în cazul autentificării prin intermediul serviciului electronic guvernamental de autentificare şi control al accesului (MPass), la solicitarea utilizatorului (folosind facilitățile de administrare ale SI RGRM) sau în cazul sincronizării datelor cu Registrul de stat al populației;

33.1.3. scoaterea din evidență – în cazul neautentificării pe parcursul unei perioade determinate, al decesului sau al concedierii;

33.2. pentru obiectul informațional Subiect al garanției reale mobiliare:

33.2.1. înregistrarea – în cazul întocmirii avizului de înregistrare a garanției reale mobiliare;

33.2.2. actualizarea – în cazul modificării datelor despre subiectul garanției reale mobiliare, recepționate prin intermediul Registrului de stat al populației, Registrului de stat al unităților de drept sau al unui aviz de modificare a garanției reale mobiliare;

33.2.3. scoaterea din evidență – în cazul decesului persoanei fizice/lichidării persoanei juridice, al radierii garanției reale mobiliare sau al cesionării altui subiect al drepturilor sau obligațiilor de creditor gajist, debitor gajist, gestionar, garant, locator sau locatar;

33.3. pentru obiectul informațional Gaj al garanției reale mobiliare:

33.3.1. înregistrarea – în cazul întocmirii avizului de înregistrare a garanției reale mobiliare;

33.3.2. actualizarea – în cazul modificării datelor despre gajul garanției reale mobiliare (recepționate prin intermediul mecanismului de interoperabilitate al SI RGRM, al unui aviz de modificare a garanției reale mobiliare);

33.3.3. scoaterea din evidență – în cazul întocmirii avizului de radiere sau de executare a garanției reale mobiliare;

33.4. pentru obiectul informațional Aviz al garanției reale mobiliare:

33.4.1. înregistrarea – în cazul întocmirii avizului de înregistrare, de modificare, de radiere și de executare a garanției reale mobiliare;

33.4.2. scoaterea din evidență – în cazul depășirii perioadei de reținere a datelor în SI RGRM și arhivarea datelor istorice;

33.5. pentru obiectul informațional Garanție reală mobiliară:

33.5.1. înregistrarea – în cazul întocmirii avizului de înregistrare a garanției reale mobiliare;

33.5.2. actualizarea – în cazul întocmirii avizului de modificare a garanției reale mobiliare;

33.5.3. scoaterea din evidență – în cazul întocmirii avizului de radiere sau de executare a garanției reale mobiliare;

33.6. pentru obiectul informațional Document:

33.6.1. înregistrarea – în cazul întocmirii avizelor referitoare la garanția reală mobiliară sau al generării documentului privind solicitarea serviciului electronic;

33.6.2. scoaterea din evidență – în cazul întocmirii avizului de radiere/executare a garanției reale mobiliare sau al depășirii perioadei de reținere a datelor în SI RGRM și arhivarea datelor istorice;

33.7. pentru obiectul informațional Fișier al documentului:

33.7.1. înregistrarea – în cazul înregistrării unui obiect informațional de tip Document;

33.7.2. scoaterea din evidență – în cazul radierii unui obiect informațional de tip Document;

33.8. pentru obiectul informațional Solicitare a documentului:

33.8.1. înregistrarea – în cazul parvenirii unei solicitări de prestare a unui serviciu electronic;

33.8.2. scoaterea din evidență – în cazul depășirii timpului de procesare a solicitării sau de prestare a serviciului electronic;

33.9. pentru obiectul informațional Notă de plată:

34.9.1. înregistrarea – în cazul întocmirii unei solicitări de prestare a serviciului electronic;

34.9.2. scoaterea din evidență – în cazul recepționării plății sau al depășirii timpului de efectuare a plății;

33.10. pentru obiectul informațional Plată:

33.10.1. înregistrarea – în cazul recepționării detaliilor plății de la serviciul guvernamental de plăți electronice (MPay);

33.10.2. scoaterea din evidență – în cazul depășirii perioadei de reținere a datelor în SI RGRM și arhivarea datelor istorice.

34. Clasificatoarele și nomenclatoarele SI RGRM urmează a fi utilizate pentru a asigura integritatea/consistența datelor și interoperabilitatea SI RGRM cu sistemele informaționale externe. În cadrul SI RGRM urmează a fi utilizate patru tipuri de clasificatoare și nomenclatoare:

34.1. clasificatoare internaționale, ale căror valori sunt standardizate și acceptate la nivel internațional (de exemplu: Clasificatorul internațional al țărilor lumii și teritoriilor, Nomenclatorul unităților de măsură, Nomenclatorul unităților monetare etc.);

34.2. clasificatoare oficiale naționale (Clasificatorul unităților administrativ-teritoriale al Republicii Moldova (CUATM), Clasificatorul activităților din economia Moldovei (CAEM-2), Clasificatorul formelor organizatorico-juridice (CFOJ), Clasificatorul formelor de proprietate (CFP), Clasificatorul statistic al produselor (bunurilor și serviciilor) al Republicii Moldova etc.);

34.3. clasificatoare/nomenclatoare de interoperabilitate, ale căror valori sunt utilizate pentru interacțiunea cu sisteme informaționale externe cu care urmează a fi integrat SI RGRM cu scopul de a implementa schimbul reciproc de date;

34.4. clasificatoare/nomenclatoare interne, care includ variabile de sistem, parametri ai interfeței utilizatorului, parametri de configurare a SI RGRM și a proceselor implementate în cadrul SI RGRM, roluri, categorii de documente, tipuri de servicii oferite, tipuri de acțiuni ale utilizatorilor, tipuri de evenimente etc. Clasificatoarele și nomenclatoarele interne vor fi elaborate și vor fi utilizate în cadrul SI RGRM numai în absența clasificatoarelor/nomenclatoarelor internaționale și naționale oficiale.

35. Fluxurile informaționale ale SI RGRM se referă la procesele specifice de gestiune a garanțiilor reale mobiliare și de furnizare a serviciilor electronice aferente acestora. În acest sens este necesară implementarea a șase fluxuri informaționale de bază, după cum urmează:

35.1. înregistrarea garanțiilor reale mobiliare, care reprezintă fluxul în care sunt implicați registratorii și sistemele informaționale externe furnizoare de date relevante pentru întocmirea formularului electronic al avizului de înregistrare a garanției reale mobiliare, recepționarea din surse de date oficiale a datelor aferente subiecților și gajului garanției reale mobiliare, încărcarea documentelor relevante, validarea conținutului formularului electronic al avizului de înregistrare a garanției reale mobiliare, aplicarea semnăturii electronice, achitarea taxei de stat, înregistrarea garanției reale mobiliare în stocul de date al SI RGRM;

35.2. modificarea garanției reale mobiliare, care reprezintă fluxul în care sunt implicați registratorii și sistemele informaționale externe furnizoare de date relevante pentru elaborarea formularului electronic al avizului de modificare a garanției reale mobiliare, recepționarea din surse de date oficiale a datelor aferente subiecților și gajului garanției reale mobiliare modificate, încărcarea documentelor relevante, validarea conținutului formularului electronic al avizului de modificare a garanției reale mobiliare, aplicarea semnăturii electronice, achitarea taxei de stat, modificarea garanției reale mobiliare din stocul de date al SI RGRM, conform avizului de modificare elaborat;

35.3. radierea garanției reale mobiliare, care reprezintă fluxul în care sunt implicați registratorii și sistemele informaționale externe furnizoare de date relevante pentru elaborarea formularului electronic al avizului de radiere (parțială sau totală) a garanției reale mobiliare, recepționarea din surse de date oficiale a datelor aferente subiecților și gajului garanției reale mobiliare radiate, încărcarea documentelor relevante, validarea conținutului formularului electronic al avizului de radiere a garanției reale mobiliare, aplicarea semnăturii electronice, achitarea taxei de stat, radierea garanției reale mobiliare din stocul de date al SI RGRM, conform formularului avizului de radiere întocmit;

35.4. executarea garanției reale mobiliare, care reprezintă fluxul în care sunt implicați registratorii și sistemele informaționale externe furnizoare de date relevante pentru elaborarea formularului electronic al avizului de executare a garanției reale mobiliare, recepționarea din surse de date oficiale a datelor aferente subiecților și gajului garanției reale mobiliare executate, încărcarea documentelor relevante, validarea conținutului formularului electronic al avizului de executare a garanției reale mobiliare, aplicarea semnăturii electronice, achitarea taxei de stat, radierea garanției reale mobiliare din stocul de date al SI RGRM, conform formularului electronic al avizului de executare întocmit;

35.5. furnizarea serviciului electronic gratuit, care reprezintă fluxul de lucru furnizat de SI RGRM către utilizatorii neautentificați prin intermediul interfeței publice a SI RGRM (conține toate etapele: accesarea interfeței publice a SI RGRM, identificarea și solicitarea serviciului necesar, livrarea serviciului de către SI RGRM). La această categorie de servicii electronice se referă accesarea datelor deschise, validarea documentelor SI RGRM, verificarea statutelor garanției reale mobiliare etc.;

35.6. furnizarea serviciilor electronice comerciale, care reprezintă fluxul în care sunt implicați utilizatorii și sistemele informaționale solicitante de servicii furnizate de SI RGRM contra plată (conține toate etapele: accesarea interfeței publice a SI RGRM, identificarea și solicitarea serviciului necesar, autentificarea și autorizarea solicitantului, achitarea serviciului prin mijloace online/înregistrarea plăților efectuate prin alte mijloace, procesarea plăților și livrarea serviciului electronic).

Secțiunea a 2-a

Interacțiunea cu alte sisteme informaționale

36. Fluxul de date privind mecanismul de interoperabilitate al SI RGRM este descris în din figura 3. Acesta cuprinde procesele de recepționare a datelor din surse oficiale, precum și cele de furnizare a datelor/documentelor către alte sisteme informaționale. Schimbul reciproc de date va fi efectuat prin intermediul platformei guvernamentale de interoperabilitate (MConnect).
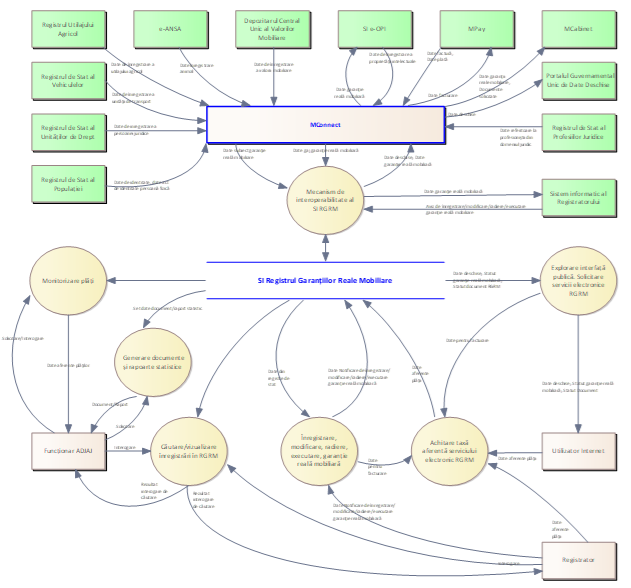
Figura 3. Fluxurile de date în cadrul spațiului funcțional al SI RGRM

37. Integrarea SI RGRM cu alte sisteme informaționale presupune implementarea unui mecanism de interoperabilitate cu următoarele sisteme informaționale (figura 4):
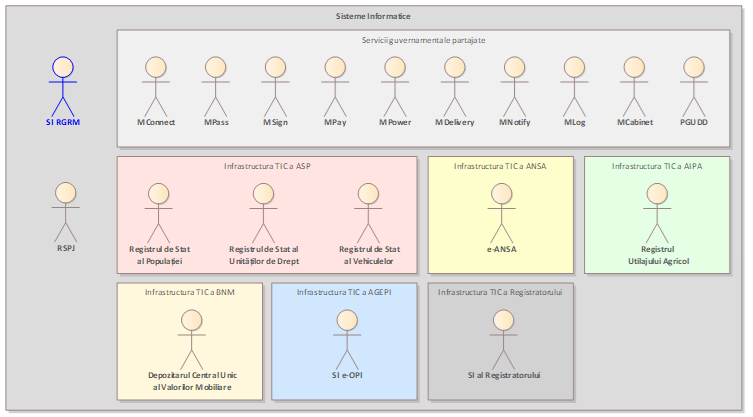
Figura 4. Sistemele informaționale care interacționează cu SI RGRM

37.1. Pentru implementarea unui șir de funcționalități SI RGRM interacționează cu:

37.1.1. platforma de interoperabilitate (MConnect) – soluție tehnică care va fi utilizată pentru a asigura schimbul de date între sistemele informaționale deținute de către participanții la schimbul de date, în conformitate cu Legea nr. 142/2018 cu privire la schimbul de date și interoperabilitate;

37.1.2. serviciul electronic guvernamental de autentificare și control al accesului (MPass) – serviciu reutilizabil care va fi utilizat pentru a oferi un mecanism integrat, securizat și flexibil de autentificare și control al accesului utilizatorilor în sistemele informaționale, inclusiv serviciile electronice;

37.1.3. serviciul electronic guvernamental integrat de semnătură electronică (MSign) – serviciu reutilizabil, care va fi utilizat pentru a oferi un mecanism integrat, securizat și flexibil pentru aplicarea și verificarea autenticității semnăturii electronice de către utilizatori, inclusiv în contextul utilizării sistemelor informaționale și a serviciilor electronice, în conformitate cu legislația;

37.1.4. serviciul guvernamental de plăți electronice (MPay) – sistem informațional care va fi utilizat în calitate de mecanism unic de achitare a serviciilor publice, a impozitelor, a taxelor, a amenzilor, a majorărilor de întârziere (penalităților) și a altor plăți la bugetul public național, care permite cetățenilor și agenților economici să efectueze plăți prin orice metodă de plată disponibilă legal. (MPay) va asigura schimbul de date necesar pentru efectuarea plăților aferente serviciilor prestate prin intermediul SI RGRM;

37.1.5. Sistemul informațional automatizat „Registrul împuternicirilor de reprezentare în baza semnăturii electronice” (MPower) – mecanism de gestiune a împuternicirilor de reprezentare de către persoanele fizice și juridice, care va oferi posibilitatea de verificare a existenței și a validității acestora;

37.1.6. Serviciul guvernamental de livrare (MDelivery) – mecanism unic de livrare a rezultatelor prestării serviciilor publice, prin conectarea prestatorilor de servicii publice și a furnizorilor de servicii poștale pentru facilitarea accesului persoanelor fizice și juridice la primirea acestora (extrase, certificate etc.);

37.1.7. Serviciul guvernamental de notificare electronică (MNotify) – sistem informațional care permite prestatorilor de servicii, autorităților și instituțiilor publice expedierea notificărilor către utilizatori în vederea înștiințării acestora, despre evenimentele produse în legătură cu prestarea serviciilor sau altor evenimente relevante destinatarilor;

37.1.8. Serviciul electronic guvernamental de jurnalizare (MLog) – serviciu centralizat, reutilizabil, care va fi utilizat pentru a oferi un mecanism securizat și flexibil de jurnalizare și audit, asigurând evidența evenimentelor în contextul utilizării sistemelor informaționale;

37.1.9. Portalul guvernamental al cetățeanului și al unităților de drept (MCabinet) – sistem informațional care va fi utilizat pentru a oferi accesul la date și documente referitoare la persoanele fizice și juridice. Portalul va recepționa de la SI RGRM date privind garanțiile reale mobiliare, unde persoana fizică sau persoana juridică deține rol de garant, debitor, locator, creditor sau locatar, precum și documentele solicitate ca urmare a unui serviciu prestat prin intermediul SI RGRM;

37.1.10. Portalul guvernamental de date deschise (date.gov.md) – punct unic de acces la datele guvernamentale cu caracter public, care va recepționa de la SI RGRM datele deschise produse în cadrul proceselor de business ale SI RGRM, pentru a facilita accesul la datele guvernamentale deschise (date cu valoare înaltă, procesabile pe calculator, generate și găzduite de către și pentru autoritățile și instituțiile publice, protejând în același timp caracterul personal, confidențialitatea și securitatea acestora, conform cadrului normativ);

37.2. pentru schimbul reciproc de date prin intermediul (MConnect) SI RGRM interacționează cu:

37.2.1. Registrul de stat al populației (RSP) – sistem informațional prin intermediul căruia vor fi recepționate date de identitate și date ale actelor de identitate ale persoanelor fizice cu statut de garant, debitor, locatar, creditor, locator;

37.2.2. Registrul de stat al unităților de drept (RSUD) – sistem informațional prin intermediul căruia vor fi recepționate date de înregistrare ale persoanelor juridice cu rol de garant, debitor, locatar, creditor, locator;

37.2.3. Registrul de stat al vehiculelor (RSV) – sistem informațional prin intermediul căruia vor fi recepționate date de înregistrare ale unităților de transport utilizate în calitate de gaj pentru GRM;

37.2.4. e-ANSA – sistem informațional, care include subsistemul informatic „Registrul de stat al animalelor”, prin intermediul căruia vor fi recepționate date de înregistrare ale animalelor utilizate în calitate de gaj pentru garanțiile reale mobiliare;

37.2.5. Registrul utilajului agricol (RUA) – sistem informațional prin intermediul căruia vor fi recepționate date de înregistrare ale utilajelor agricole utilizate în calitate de gaj pentru garanțiile reale mobiliare;

37.2.6. Registrul de stat al profesiilor juridice (RSPJ) – sistem informațional prin intermediul căruia vor fi recepționate date de înregistrare referitoare la profesioniștii din domeniul juridic, inclusiv informații privind statutul activității profesionale a acestora, care poate fi activ, suspendat sau încetat, pentru asigurarea conformității și a transparenței în procesul de înregistrare a garanțiilor reale mobiliare;

37.2.7. Depozitarul central unic al valorilor mobiliare (DCUVM) – sistem informațional prin intermediul căruia vor fi recepționate datele de înregistrare ale valorilor mobiliare utilizate în calitate de gaj pentru garanțiile reale mobiliarte;

37.2.8. Sistemul informațional în domeniul protecției obiectelor de proprietate intelectuală (SI e-OPI) – sistem informațional prin intermediul căruia vor fi recepționate datele de înregistrare a proprietății intelectuale utilizate în calitate de gaj pentru garanțiile reale mobiliare;

37.2.9. Sistemul informațional al registratorului – sistem informațional deținut de către entitățile cu rol de registrator în cadrul SI RGRM, care va recepționa de la SI RGRM date referitoare la garanțiile reale mobiliare înregistrate și va expedia avizele de actualizare a SI RGRM (avize de înregistrare, de modificare, de radiere și de executare a garanțiilor reale mobiliare) în scopul implementării proceselor de business privind gestiunea garanțiilor reale mobiliare.

38. SI RGRM va furniza, prin intermediul interfeței utilizatorului funcționalități specifice pentru gestiunea garanțiilor reale mobiliare, precum și pentru furnizarea datelor referitoare la acestea pentru următoarele categorii de utilizatori:

38.1. utilizatorii de internet, care vor folosi facilitățile interfeței publice a SI RGRM pentru accesarea datelor deschise, solicitarea serviciilor electronice gratuite, solicitarea serviciilor electronice contra plată și achitarea online a serviciilor electronice contra plată;

38.2. registratorii, care vor folosi facilitățile interfeței utilizatorului pentru elaborarea formularelor electronice ale avizelor de înregistrare/modificare/ radiere/executare a garanției reale mobiliare, achitarea taxei de stat aferente înregistrării/modificării/ radierii/executării garanției reale mobiliare, extragerea confirmărilor de înregistrare/modificare/radiere/executare a garanției reale mobiliare și formularea interogărilor pentru căutarea și vizualizarea datelor/documentelor stocate în SI RGRM, conform rolurilor și drepturilor de acces deținute;

38.3. funcționarii ADJAJ, care vor utiliza facilitățile interfeței utilizatorului pentru căutarea și vizualizarea datelor/documentelor stocate în SI RGRM, generarea documentelor/rapoartelor statistice și monitorizarea plăților privind serviciile electronice prestate prin intermediul SI RGRM.

39. SI RGRM va permite accesarea datelor sale în trei moduri:

39.1. prin intermediul platformei de interoperabilitate (MConnect) – concepută pentru a furniza în mod automat date către sistemele informaționale terțe, conform prevederilor Legii nr.142/2018 cu privire la schimbul de date și interoperabilitate;

39.2. prin intermediul facilităților furnizate de interfața utilizatorului – concepută pentru accesarea datelor cu caracter public de către utilizatorii anonimi;

39.3. prin intermediul mecanismului de interoperabilitate deținut (pentru expunerea API-urilor de furnizare/recepționare a datelor către/de la sisteme informaționale care nu pot să se integreze prin intermediul platformei de interoperabilitate (MConnect)).

Capitolul VII

SPAȚIUL TEHNOLOGIC AL SI RGRM

40. SI RGRM urmează să utilizeze platforma de găzduire bazată pe tehnologii de tip container, care presupune utilizarea rațională a resurselor. SI RGRM este găzduit pe platforma tehnologică guvernamentală comună (MCloud).

41. Arhitectura SI RGRM (descrisă în figura 5) va fi bazată pe standarde deschise și nu va utiliza standarde proprietare. Arhitectura SI RGRM trebuie conceptualizată utilizând o viziune integrată, bazată pe bunele practici ale industriei TIC.

42. SI RGRM trebuie să fie interoperabil, deoarece reprezintă o soluție informatică care urmează să se integreze și să efectueze schimbul reciproc de date, atât cu sistemele informaționale din cadrul Ministerului Justiției, cât și cu sistemele informaționale ale altor autorități ale administrației publice sau persoane juridice private.

43. ADJAJ va asigura înregistrarea și actualizarea activelor semantice utilizate în cadrul Sistemului Informațional „Catalogul Semantic”, pentru a facilita interoperabilitatea și schimbul de date cu alte sisteme și resurse informaționale de stat, în conformitate cu prevederile legale aplicabile.

44. SI RGRM va fi implementat în baza unei arhitecturi orientate pe servicii modulare, bazate pe componente reutilizabile și interfețe abstracte, care vor impune implementarea unei arhitecturi multinivel, cu o delimitare clară a nivelurilor arhitecturale (cel puțin trei niveluri arhitecturale urmează a fi implementate: nivelul de prezentare, nivelul aplicației/business logicii și nivelul de date). Componentele de sistem vor fi relativ independente, cu posibilități de interacțiune între ele prin intermediul unor interfețe dedicate. Pentru asigurarea unui nivel adecvat de securitate informațională, SI RGRM va permite realizarea conexiunilor securizate între stațiile client și serverul de aplicație. Din punct de vedere funcțional se va dezvolta o soluție fiabilă și scalabilă atât în cazul creșterii numărului de utilizatori, cât și în cazul creșterii volumului de date gestionată de acesta.

Figura nr. 5. Componentele SI RGRM și interacțiunea între ele

45. Nivelul aplicației/logicii de business al SI RGRM constă din următoarele componente:

45.1. componenta Front Office a SI RGRM, implementată prin intermediul a mai multe platforme (SI RGRM, Portalul guvernamental de date deschise și MCabinet) și accesată de către utilizatorii anonimi și cei autorizați. Această componentă va furniza următoarele funcționalități:

45.1.1. acces nelimitat la datele deschise produse în cadrul proceselor de business ale SI RGRM prin intermediul interfeței publice a SI RGRM;

45.1.2. solicitarea serviciilor gratuite, prestate de SI RGRM prin intermediul interfeței publice a SI RGRM;

45.1.3. solicitarea serviciilor contra plată, prestate de SI RGRM prin intermediul interfeței publice a SI RGRM;

45.1.4. vizualizarea datelor referitoare la garanțiile reale mobiliare, unde persoana fizică/juridică figurează în calitate de subiect al garanției reale mobiliare, prin intermediul MCabinet;

45.1.5. solicitarea, prin intermediul MCabinet, a serviciilor prestate contra plată de SI RGRM;

45.1.6. accesarea și descărcarea, prin intermediul MCabinet, a documentelor SI RGRM solicitate;

45.1.7. acces nelimitat, prin intermediul Portalul guvernamental de date deschise – www.date.gov.md) la datele deschise produse în cadrul proceselor de business ale SI RGRM;

45.2. componenta Back Office a SI RGRM, accesibilă registratorilor, funcționarilor din cadrul ADJAJ și administratorilor de sistem. Această componentă va furniza următoarele funcționalități:

45.2.1. funcționalitățile comune ale utilizatorului autorizat (panoul de bord, căutarea/vizualizarea datelor, generarea documentelor/rapoartelor statistice);

45.2.2. funcționalitățile registratorului (fluxurile și formularele electronice destinate adăugării, modificării, radierii și executării garanțiilor reale mobiliare);

45.2.3. funcționalitățile funcționarului ADJAJ (monitorizarea plăților recepționate prin intermediul SI RGRM);

45.2.4. funcționalitățile de administrare și configurare ale SI RGRM (gestiunea utilizatorilor autorizați, gestiunea rolurilor și drepturilor de acces, gestiunea metadatelor, configurarea fluxurilor de lucru, configurarea SI RGRM);

45.2.5. funcționalitățile de sistem (joburile automate, jurnalizarea, notificarea, schimbul de date/integrarea cu sistemele informaționale externe, facturarea și procesarea plăților).

46. Toate fluxurile de lucru ale SI RGRM urmează a fi implementate prin intermediul unei componente BPM (modelare a proceselor de business), soluție care va permite automatizarea și digitalizarea proceselor de business de înaltă productivitate și necesitate, limitate de elaborarea codului-program, ceea ce va permite Ministerului Justiției să-și configureze independent toate procesele de business (de exemplu: fluxurile de lucru, regulile de afaceri, constrângerile, modelul de date, formularele electronice etc.). Soluția BPM va permite orchestrarea fluxurilor de lucru prin aplicarea managementului adaptiv al cazurilor sau al proceselor determinate de evenimente complexe, implementând următoarele funcționalități:

46.1. rutarea sarcinilor către acțiuni umane sau sisteme de gestiune a fluxurilor de lucru;

46.2. asistarea întregului ciclu de viață al procesului de business, incluzând analiza, proiectarea, implementarea, executarea, monitorizarea și optimizarea;

46.3. configurarea fluxurilor de lucru complexe și a fluxurilor de lucru cu căi multiple;

46.4. înlănțuirea dinamică a etapelor procesului de lucru și definirea contextului de efectuare a tranziției;

46.5. elaborarea dinamică a formularelor electronice și gestiunea acestora;

46.6. redistribuirea și escaladarea sarcinilor pe parcursul executării fluxului de lucru, inclusiv escaladarea pe mai multe niveluri și generarea alertelor (de exemplu: în cazul depășirii termenelor de executare a sarcinilor);

46.7. modelarea, dezvoltarea, desfășurarea și monitorizarea fluxurilor de lucru, utilizând un singur instrument care va integra o interfață grafică (GUI) orientată către utilizatorii SI RGRM (pentru efectuarea optimizărilor și a ajustării fluxurilor de lucru fără a necesita dezvoltarea unui cod-program);

46.8. facilități de monitorizare, de analiză și îmbunătățire continuă a performanței fluxurilor de lucru, inclusiv simularea execuției fluxului de lucru, compararea rezultatelor simulate cu rezultatele istorice, pentru a valida ipotezele simulării și a justifica modificările fluxului de lucru în baza analizei timpului și a costurilor.

47. Soluția BPM urmează a fi utilizată pentru configurarea oricărui scenariu aferent fluxurilor de lucru ale SI RGRM, după cum urmează:

47.1. solicitarea serviciului electronic gratuit prin intermediul componentei Front Office a SI RGRM;

47.2. solicitarea și furnizarea serviciului cu plată prin intermediul componentei Front Office a SI RGRM;

47.3. înregistrarea garanției reale mobiliare;

47.4. modificarea garanției reale mobiliare;

47.5. radierea garanției reale mobiliare;

47.6. executarea garanției reale mobiliare;

47.7. solicitarea documentelor suplimentare ori solicitarea modificării datelor.

48. La dezvoltarea SI RGRM se va selecta o stivă tehnologică modernă, larg utilizată pentru elaborarea sistemelor informaționale ale autorităților administrației publice din Republica Moldova pentru care să existe cel puțin trei dezvoltatori pe piața locală. Soluția informatică va folosi pe larg documente structurate (în format JSON/XML) și urmează a fi lansată în producție doar după migrarea tuturor datelor existente pe noua stivă tehnologică.

Capitolul VIII

ASIGURAREA SECURITĂȚII INFORMAȚIONALE A SI RGRM

49. Asigurarea securității informaționale a SI RGRM include totalitatea măsurilor juridice, organizatorice, economice și tehnologice, orientate spre prevenirea pericolelor privind securitatea resurselor și a infrastructurii informaționale. Sunt identificate următoarele probleme potențiale referitoare la asigurarea securității informaționale a SI RGRM:

49.1. asigurarea confidențialității datelor – prevenirea obținerii datelor de către persoanele care nu au drepturile și competențele respective;

49.2. asigurarea integrității datelor – prevenirea introducerii, actualizării, ștergerii nesancționate a informației sau a introducerii datelor denaturate;

49.3. asigurarea securității infrastructurii informaționale de tentative de a defecta sau de a modifica funcționarea acesteia.

50. Mecanismele principale de asigurare a securității informației utilizate sunt următoarele:

50.1. autentificarea și autorizarea accesului la date;

50.2. administrarea accesului la date;

50.3. înregistrarea acțiunilor utilizatorilor SI RGRM;

50.4. criptarea datelor (unde este cazul);

50.5. auditul informatic;

50.6. procedurile de restabilire în caz de dezastru.

51. Factorul uman este cea mai sensibilă verigă la compartimentul privind riscurile în sistemul de securitate. Din aceste considerente, instruirea personalului la capitolul însușirii metodologiei rezistenței la amenințări informatice este un element foarte important.

52. În procesul de elaborare a SI RGRM, pentru asigurarea securității informaționale, se va ține cont de algoritmii și protocoalele existente pe piață, cu respectarea cadrului normativ al Republicii Moldova.

53. Adițional, urmează a fie efectuate acțiuni organizatorice, tehnologice și de program privind asigurarea securității informaționale, în conformitate cu următoarele standarde internaționale și naționale indicate la subpct. 14.1-14.12.

54. Accesul la resursele SI RGRM va fi asigurat și autorizat prin intermediul serviciului electronic guvernamental de autentificare și control al accesului (MPass), precum și al Registrului împuternicirilor de reprezentare (MPower). Utilizatorii SI RGRM vor deține drepturi distincte de acces la interfața utilizatorului și la date în funcție de rolurile și drepturile acordate (conform nivelului de securitate căruia îi corespund).

55. Accesul la datele stocate în cadrul SI RGRM va fi limitat în funcție de drepturile și de rolurile specifice utilizatorilor. Fiecare categorie de utilizatori va avea acces la o interfață personalizată (diferită de cea a altor categorii de utilizatori) pentru vizualizarea și gestionarea datelor, precum și pentru manipularea cu datele.

56. Indiferent de nivelul de acces definit în SI RGRM, nicio categorie de utilizatori nu va putea suprima înregistrările bazei de date. De asemenea, nu se va admite modificarea directă sau suprimarea datelor bazei de date. Toate inserările și actualizările de date în cadrul SI RGRM se vor efectua exclusiv prin intermediul unor formulare electronice specializate, cu parcurgerea completă a unor fluxuri de lucru implementate în cadrul SI RGRM, implementându-se un mecanism sigur de versionare și trasabilitate a tuturor modificărilor.

57. Orice acțiune a utilizatorilor autorizați (schimbarea statutului înregistrării, adăugarea unor înregistrări noi, accesarea datelor, generarea rapoartelor sau documente etc.) va fi jurnalizată în registre electronice speciale (fișiere log), cu indicarea timpului și a utilizatorului care a efectuat modificarea potențial periculoasă. Pentru fiecare modificare, SI RGRM va salva în evenimentul jurnalizat modificarea efectuată. Ca urmare a celor menționate mai sus, SI RGRM va dispune de un instrument eficient care va oferi posibilitatea de a efectua analiza comportamentului utilizatorilor și asistența proceselor informatice de audit necesare pentru implementarea și menținerea unui sistem de securitate a informației.

58. La nivel fizic, politica de asigurare a securității informaționale va fi realizată prin intermediul unor module automate de generare a copiilor de rezervă a fișierelor, a bazelor de date și a aplicațiilor informatice aflate în producție. Administratorii SI RGRM vor dispune de posibilitatea a defini politica de generare automată a copiilor de rezervă.

59. Pentru asigurarea unui nivel adecvat al securității informaționale al SI RGRM, se consideră binevenită elaborarea și implementarea unei politici de asigurare a securității informaționale. Această politică va defini în detaliu compartimentele de securitate, rolurile, drepturile și obligațiile fiecărui utilizator autorizat/anonim al SI RGRM. Politica de securitate va fi adusă la cunoștința fiecărui utilizator autorizat și semnată de către acesta. Fiecare utilizator autorizat va cunoaște obligațiunile de serviciu privind respectarea politicii de asigurare a securității informației și procedurile formale pe care trebuie să le respecte în strictă conformitate cu politica de securitate.

60. Pentru a asigura veridicitatea informației se va crea o politică care va defini mecanismele de validare a informației introduse în cadrul SI RGRM sau extrase din acesta.

61. Ministerul Justiției va dispune sau va contracta personal calificat pentru efectuarea auditului securității informaționale, pentru verificarea și instruirea continuă privind asigurarea securității informaționale.

Capitolul IX

ÎNCHEIERE

Prezentul Concept descrie principalele aspecte organizaționale, metodologice și tehnologice de care trebuie să se țină cont la proiectarea, dezvoltarea și implementarea unei soluții informatice performante, care va asigura suportul informatic al subiecților implicați în procesele de înregistrare, de procesare și de accesare a datelor privind garanțiile reale mobiliare.

Cadrul general și locul unui astfel de sistem informațional este stabilit în sistemul de guvernare electronică și este identificată soluția relevantă care corespunde standardelor în domeniu și nivelului actual de dezvoltare a guvernării electronice în Republica Moldova.

Implementarea SI RGRM va permite integrarea într-un registru unic a datelor privind toate tipurile de garanții reale mobiliare, creând, în acest sens, un punct unic de acces al acestor date. Valorificarea potențialului TIC și implementarea conceptelor moderne de schimb de date implementate în SI RGRM vor îmbunătăți calitativ activitatea Ministerului Justiției în acest domeniu și vor facilitata accesul eficient la date pentru toate părțile interesate.