1. Se aprobă Conceptul Sistemului informațional de evidență și management al resurselor umane din autoritățile publice (se anexează).
2. Cancelaria de Stat, în calitate de posesor al Sistemului informațional de evidență și management al resurselor umane din autoritățile publice, va elabora și va prezenta spre aprobare Guvernului, în termen de 6 luni de la data intrării în vigoare a prezentei hotărâri, Regulamentul resursei informaționale formate de Sistemul informațional de evidență și management al resurselor umane din autoritățile publice.
3. Crearea, administrarea, mentenanța, funcționarea și dezvoltarea continuă a Sistemului informațional de evidență și management al resurselor umane din autoritățile publice se va asigura din contul și în limitele mijloacelor financiare alocate Cancelariei de Stat în legile bugetare anuale, precum și din alte surse legale.
5. În procesul de implementare a Sistemului informațional de evidență și management al resurselor umane din autoritățile publice, Cancelaria de Stat va întreprinde măsurile necesare, conform cadrului normativ, pentru casarea soluției software a Sistemului informațional automatizat „Registrul funcțiilor publice și al funcționarilor publici”.
6. Controlul asupra executării prezentei hotărâri se pune în sarcina Cancelariei de Stat.
Nr. 172. Chișinău, 26 martie 2025.
Aprobat prin Hotărârea Guvernului nr. 172/2025
CONCEPTUL Sistemului informațional de evidență și management al resurselor umane din autoritățile publice
Capitolul I
INTRODUCERE
Conceptul Sistemului informațional de evidență și management al resurselor umane din cadrul autoritățile publice (în continuare – Concept) formulează reperele de bază pentru implementarea tehnologiilor informaționale moderne în activitatea subdiviziunilor de resurse umane și a persoanelor responsabile de administrarea personalului din cadrul autorităților publice.
Sistemul informațional de evidență și management al resurselor umane din autoritățile publice (în continuare – SI EMRU) este conceput pentru a fi atât o soluție software destinată păstrării, prelucrării și furnizării informațiilor, descrise prin metadate, cât și un registru informațional integrat, în cadrul căruia sunt digitalizate procesele administrative de gestiune a personalului din autoritățile publice.
SI EMRU îndeplinește patru roluri esențiale, contribuind la îmbunătățirea eficienței și transparenței în gestionarea resurselor umane în cadrul autorităților publice:
1) instrument operațional pentru personalul subdiviziunilor de resurse umane din cadrul autorităților publice, cu posibilitatea de a crea dosare personale electronice, de a genera acte administrative privind personalul, certificate și alte documente relevante pentru gestionarea personalului, inclusiv de a documenta realizarea procedurilor de personal și de a genera rapoarte standard și la solicitare;
2) instrument de informare pentru personalul autorităților publice privind datele personale din baza de date a sistemului, precum și mecanism de relaționare cu autoritatea publică;
3) instrument statistic aferent unei baze de date electronice privind personalul din autoritățile publice, cu acces în timp real și cu posibilitatea de a genera rapoarte pentru luarea deciziilor atât la nivel național, cât și la nivelul autorității publice;
4) sistem unic de gestiune integrată a datelor privind personalul din autoritățile publice, cu posibilitatea de a se interconecta cu sistemele relevante existente și de a importa date relevante din cadrul acestora.
În cadrul SI EMRU, datele privind resursele umane din cadrul autorităților publice sunt gestionate printr-o structură flexibilă, care permite:
1) accesul diferențiat la informații, în funcție de nivelul autorității;
2) posibilitatea de a genera rapoarte separate pentru fiecare categorie de autoritate publică;
3) menținerea interoperabilității și a schimbului de date între niveluri, conform principiilor colaborării între administrația publică centrală și cea locală.
Schimbul de date între SI EMRU şi sistemele informaționale deținute de către autoritățile competente se realizează prin intermediul platformei guvernamentale de interoperabilitate (MConnect), în conformitate cu actele normative din domeniul schimbului de date şi al interoperabilității.
Capitolul II
DISPOZIȚII GENERALE
1. Prezentul Concept stabilește scopul, sarcinile şi funcțiile SI EMRU, structura organizațională şi baza juridico-normativă, componentele necesare pentru crearea şi exploatarea acestuia, obiectele informaționale şi lista datelor păstrate în sistem, infrastructura tehnologică, precum şi măsurile de asigurare a securității şi protecției informației.
2. Scopul prezentului Concept rezidă în implementarea unui sistem informațional în domeniul managementului resurselor umane în cadrul autorităților publice, integrat în infrastructura guvernării electronice a Republicii Moldova.
3. SI EMRU reprezintă totalitatea resurselor și tehnologiilor informaționale interdependente, a metodelor și personalului, destinate păstrării, prelucrării și furnizării de informații privind structura organizațională, resursele umane și procesele operaționale aferente managementului personalului din serviciul public.
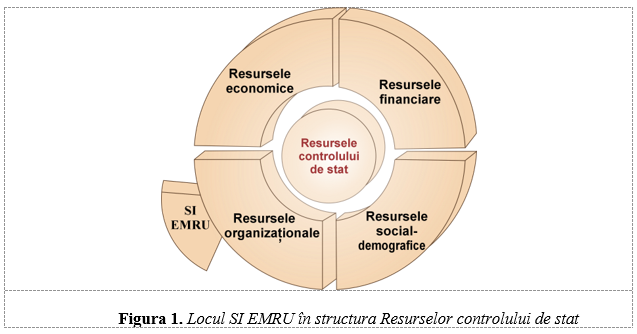
4. SI EMRU este un sistem informațional autonom, parte componentă a resurselor informaționale de stat ale Republicii Moldova (componenta „Resursele controlului de stat”) din cadrul segmentului „Resursele organizaționale” (figura 1).
5. Noțiunile utilizate în prezentul Concept au semnificația prevăzută în Codul muncii al Republicii Moldova nr. 154/2003, în Legea nr. 158/2008 cu privire la funcția publică și statutul funcționarului public, în Legea nr.199/2010 cu privire la statutul persoanelor cu funcții de demnitate publică, în Legea nr.80/2010 cu privire la statutul personalului din cabinetul persoanelor cu funcții de demnitate publică, în alte acte normative privind domeniul managementului funcției publice, domeniul informatizării și al resurselor informaționale de stat.
6. Evidența în SI EMRU va include doar informațiile necesare pentru gestionarea personalului din autoritatea publică, fără a interfera cu reglementările speciale și confidențiale aplicabile funcționarilor publici cu statut special.
7. SI EMRU reprezintă sursa oficială de informații privind resursele umane ale administrației publice, pentru a asigura formarea resursei informaționale unice la nivelul autorităților publice prin colectarea, stocarea, actualizarea şi analiza datelor privind personalul din cadrul autorităților publice.
8. Scopul de bază al SI EMRU este de a oferi o soluție informatică modernă și eficientă, care să automatizeze procesele și să sprijine implementarea cadrului normativ privind administrarea resurselor umane în serviciul public. Prin implementarea sa, SI EMRU contribuie la:
8.1. furnizarea informațiilor analitice și statistice corecte, necesare autorităților publice pentru fundamentarea deciziilor administrative;
8.2. monitorizarea și gestionarea structurii organizatorice a autorităților publice;
8.3. digitalizarea procedurilor de personal și a proceselor privind administrarea funcției publice, a funcționarilor publici și a altor categorii de personal din autoritățile publice;
8.4. colectarea, procesarea și actualizarea rapidă a datelor privind personalul angajat, pentru o gestionare eficientă a resurselor umane în serviciul public.
9. SI EMRU are următoarele sarcini:
9.1. crearea și menținerea bazei de date a SI EMRU, asigurând colectarea, înregistrarea și prelucrarea informațiilor relevante privind activitățile de administrare a resurselor umane din cadrul autorităților publice;
9.2. actualizarea și gestionarea datelor în conformitate cu alte sisteme informaționale de stat, precum Registrul de stat al populației, Registrul de stat al unităților de drept și alte sisteme informaționale relevante pentru managementul personalului;
9.3. exploatarea funcționalităților SI EMRU pentru optimizarea proceselor de management al resurselor umane;
9.4. controlul informațional al datelor, prin utilizarea unor criterii predefinite și a mijloacelor software și hardware specializate;
9.5. asigurarea securității informaționale pentru protecția datelor și prevenirea accesului neautorizat;
9.6. formarea unui sistem integrat de date la nivel național pentru evidența și managementul resurselor umane din serviciul public;
9.7. garantarea accesului rapid și sigur la datele și informațiile din SI EMRU, prin utilizarea tehnologiilor performante care facilitează eficientizarea procesului decizional și reducerea timpului necesar pentru prelucrarea informațiilor.
10. Principiile fundamentale care stau la baza SI EMRU sunt următoarele:
10.1. principiul legalității, care presupune că dezvoltarea şi exploatarea sistemului va avea loc în conformitate cu prevederile cadrului normativ național, cu normele și standardele în domeniul protecției datelor și securității informaționale;
10.2. principiul integrității și veridicității datelor:
10.2.1. integritatea datelor reprezintă starea datelor în cazul în care acestea își păstrează conținutul şi pot fi interpretate univoc în condițiile unor influențe imprevizibile. Integritatea datelor se consideră menținută dacă acestea nu au fost denaturate şi/sau deteriorate;
10.2.2. veridicitatea datelor reprezintă gradul de conformitate a datelor păstrate în memoria computerului sau în documente cu starea reală a obiectelor dintr-un domeniu concret al SI EMRU pe care acestea le reprezintă;
10.3. principiul controlului dezvoltării şi utilizării SI EMRU se referă la totalitatea măsurilor organizatorice şi tehnice de program care asigură calitatea înaltă a resurselor informaționale de stat formate, fiabilitatea înaltă a păstrării acestora şi corectitudinea utilizării în conformitate cu legislația;
10.4. principiul confidențialității informației, care presupune răspunderea personală a utilizatorilor SI EMRU pentru utilizarea şi divulgarea neautorizată a informației confidențiale personificate, în conformitate cu legislația;
10.5. principiul simplității și comodității utilizării, care presupune proiectarea și dezvoltarea tuturor aplicațiilor, a mijloacelor tehnice și de program într-un mod „user-friendly” (ușor de utilizat), bazat pe concepte vizuale, ergonomice și logice, asigurând accesibilitatea și ușurința de utilizare pentru toți beneficiarii;
10.6. principiul divizării arhitecturii pe nivele, care constă în proiectarea independentă a componentelor funcționale ale SI EMRU, în conformitate cu standardele de interfață dintre niveluri, conform accesului acordat în baza rolurilor prestabilite în cadrul acestuia;
10.7. principiul securității informaționale, care presupune garantarea integrității datelor, accesibilitatea controlată și protecția eficientă a datelor cu caracter personal, precum și prevenirea accesului neautorizat și a scurgerilor de informații;
10.8. principiul securității prin design, care presupune proiectarea SI EMRU, ținând cont de riscurile de securitate a informației, care pot afecta buna funcționare a acestuia;
10.9. principiul compatibilității și interoperabilității SI EMRU cu alte sisteme informaționale guvernamentale existente în țară;
10.10. principiul consecutivității, care presupune proiectarea, dezvoltarea, testarea şi implementarea sistemului în etape, pe componente și module, cu testări și validări intermediare;
10.11. principiul modularității și scalabilității, care semnifică dezvoltarea sistemului într-un mod care să permită extinderea acestuia fără modificarea sau afectarea componentelor și funcționalităților existente.
Capitolul III
CADRUL NORMATIV AL SI EMRU
11. Crearea, administrarea, mentenanța, dezvoltarea și utilizarea SI EMRU se realizează în conformitate cu cadrul normativ care reglementează activitatea în domeniul managementului funcției publice și al funcționarilor publici, precum și în domeniul informatizării și resurselor informaționale de stat.
12. Necesitatea dezvoltării, administrării şi gestionării SI EMRU este reglementată, în particular, de următoarele acte normative:
12.1. Legea nr. 17/2003 pentru ratificarea Convenției Organizației Internaționale a Muncii nr. 151 privind protecția dreptului de organizare şi procedurile de determinare a condițiilor de ocupare în serviciul public;
12.2. Legea nr. 467/2003 cu privire la informatizare și la resursele informaționale de stat;
12.3. Legea nr. 158/2008 cu privire la funcția publică şi statutul funcționarului public;
12.4. Legea nr. 80/2010 cu privire la statutul personalului din cabinetul persoanelor cu funcții de demnitate publică;
12.5. Legea nr. 199/2010 cu privire la statutul persoanelor cu funcții de demnitate publică;
12.6. Legea nr. 133/2011 privind protecția datelor cu caracter personal;
12.7. Legea nr. 155/2011 pentru aprobarea Clasificatorului unic al funcțiilor publice;
12.8. Legea nr. 98/2012 privind administrația publică centrală de specialitate;
12.9. Legea nr. 142/2018 cu privire la schimbul de date și interoperabilitate;
12.10. Legea nr. 270/2018 privind sistemul unitar de salarizare în sectorul bugetar;
12.11. Legea nr. 124/2022 privind identificarea electronică și serviciile de încredere;
12.12. Legea nr. 148/2023 privind accesul la informațiile de interes public;
12.13. Hotărârea Guvernului nr. 562/2006 cu privire la crearea sistemelor și resurselor informaționale automatizate de stat;
12.14. Hotărârea Guvernului nr. 201/2009 privind punerea în aplicare a prevederilor Legii nr. 158/2008 cu privire la funcția publică şi statutul funcționarului public;
12.15. Hotărârea Guvernului nr. 1022/2013 cu privire la crearea şi administrarea portalului guvernamental al funcțiilor publice pentru a căror ocupare autoritățile publice organizează concurs;
12.16. Hotărârea Guvernului nr. 1090/2013 privind serviciul electronic guvernamental de autentificare și control al accesului (MPass);
12.17. Hotărârea Guvernului nr. 128/2014 privind platforma tehnologică guvernamentală comună (MCloud);
12.18. Hotărârea Guvernului nr.405/2014 privind serviciul electronic guvernamental integrat de semnătură electronică (MSign);
12.19. Hotărârea Guvernului nr.708/2014 privind serviciul electronic guvernamental de jurnalizare (MLog);
12.20. Hotărârea Guvernului nr. 201/2017 privind aprobarea Cerințelor minime obligatorii de securitate cibernetică;
12.21. Hotărârea Guvernului nr. 414/2018 cu privire la măsurile de consolidare a centrelor de date în sectorul public și de raționalizare a administrării sistemelor internaționale de stat;
12.22. Hotărârea Guvernului nr. 1231/2018 pentru punerea în aplicare a prevederilor Legii nr. 270/2018 privind sistemul unitar de salarizare în sectorul bugetar;
12.23. Hotărârea Guvernului nr.211/2019 privind platforma de interoperabilitate (MConnect);
12.24. Hotărârea Guvernului nr.376/2020 pentru aprobarea Conceptului serviciului guvernamental de notificare electronică (MNotify) și a Regulamentului privind modul de funcționare și utilizare a serviciului guvernamental de notificare electronică (MNotify);
12.25. Hotărârea nr.153/2021 pentru aprobarea Conceptului Sistemului informațional „Registrul resurselor și sistemelor informaționale de stat” și a Regulamentului privind modul de ținere a Registrului resurselor și sistemelor informaționale de stat;
12.26. Hotărârea Guvernului nr.208/2021 cu privire la aprobarea structurii Clasificatorului ocupațiilor din Republica Moldova;
12.27. Hotărârea Guvernului nr.650/2023 cu privire la aprobarea Strategiei de transformare digitală a Republicii Moldova pentru anii 2023-2030.
13. La dezvoltarea şi implementarea SI EMRU se vor respecta următoarele reglementări tehnice și standarde aplicabile privind dezvoltarea soluțiilor informatice:
13.1. Reglementarea tehnică „Procesele ciclului de viață al software-ului” RT 38370656-002:2006, aprobată prin Ordinul ministrului dezvoltării informaționale nr. 78/2006;
13.2. Reglementarea tehnică „Modul de evidență a serviciilor publice electronice”, aprobată prin Ordinul viceministrului dezvoltării informaționale nr.94/2009 cu privire la aprobarea unor reglementări tehnice;
13.3. Reglementarea tehnică „Prestarea serviciilor publice electronice. Cerințe tehnice”, aprobată prin Ordinul viceministrului dezvoltării informaționale nr.94/2009 cu privire la aprobarea unor reglementări tehnice;
13.4. Reglementarea tehnică „Asigurarea securității informaționale la prestarea serviciilor publice electronice. Cerințe tehnice”, aprobată prin Ordinul viceministrului dezvoltării informaționale nr. 94/2009 cu privire la aprobarea unor reglementări tehnice;
13.5. Reglementarea tehnică „Determinarea costului de elaborare şi implementare a sistemelor informaționale automatizate. Normativele şi estimarea cheltuielilor de lucru”, aprobată prin Ordinul viceministrului dezvoltării informaționale nr. 94/2009 cu privire la aprobarea unor reglementări tehnice;
13.6. SM ISO/CEI 27002:2014 „Tehnologia informației. Tehnici de securitate. Cod de bună practică pentru managementul securității informației”;
13.7. SM ISO/CEI 12207:2014 „Ingineria sistemelor și software-ului. Procesele ciclului de viață al software-ului”;
13.8. SM ISO/CEI 15408-1 „Tehnologia informației. Tehnici de securitate. Criterii de evaluare pentru securitatea tehnologiei informației. Partea 1: Introducere și model general”;
13.9. SM ISO/CEI 15408-2 „Tehnologia informației. Tehnici de securitate. Criterii de evaluare pentru securitatea tehnologiei informației. Partea 2: Cerințe funcționale de securitate”;
13.10. SM ISO/CEI 15408-3 „Tehnologia informației. Tehnici de securitate. Criterii de evaluare pentru securitatea tehnologiei informației. Partea 3: Cerințe de asigurare a securității”;
13.11. SM EN ISO/IEC 27002 „Securitatea informației, securitatea cibernetică și protecția vieții private. Mijloace de control al securității informației”.
Capitolul IV
SPAȚIUL FUNCȚIONAL
Secțiunea 1
Structuri funcționale de bază
14. SI EMRU asigură îndeplinirea funcțiilor de bază ale unui sistem informațional integrat, în conformitate cu standardele stabilite de stat, precum și a următoarelor funcții specifice, organizate în contururi funcționale:
14.1. conturul funcțional „Cabinetul personal”, care include funcțiile de gestionare a cabinetului personal al funcționarului public, precum și ale altor categorii de personal (persoane cu funcții de demnitate publică, persoane încadrate în baza încrederii personale în cabinetul persoanelor cu funcții de demnitate publică, persoane angajate în posturi de specialitate, de deservire tehnică și auxiliare, precum și alte categorii de personal care nu desfășoară activități ce implică exercitarea prerogativelor de putere publică) și al dosarului personal electronic al angajatului, oferind acces rapid la informațiile necesare din profil;
14.2. conturul funcțional „Administrare”, care asigură următoarele funcționalități: automatizarea fluxurilor de lucru ale documentelor în baza unui set de reguli declanșate de anumite evenimente care se produc în SI EMRU; asigurarea integrității logice a SI EMRU; administrarea bazei de date a sistemului; delimitarea drepturilor de acces pentru utilizatorii din cadrul Cancelariei de Stat și ale autorităților, în funcție de rolul acestora în sistem; monitorizarea acțiunilor utilizatorilor în toate etapele de înregistrare a documentelor, inclusiv accesul la vizualizarea datelor; asigurarea securității și protecției informației în cadrul SI EMRU; monitorizarea performanței sistemului; suportul tehnic și mentenanța;
14.3. conturul funcțional „Instituțional”, care include următoarele funcții: formarea, menținerea și actualizarea structurii organizaționale a autorității publice, reflectând configurația structurală la zi; crearea modelelor pentru structuri organizaționale noi, fără a afecta structura existentă, pentru planificarea eficientă a reorganizărilor interne; generarea actelor administrative și a documentelor relevante pentru gestionarea personalului, inclusiv certificate, formulare, cereri, rapoarte analitice și statistice în format electronic standardizat (pdf, Excel, Word);
14.4. conturul funcțional „Proceduri de personal”, care include funcțiile de digitalizare și stocare a activităților aferente implementării procedurilor de personal și a proceselor de administrare a personalului din autoritățile publice, inclusiv generarea actelor administrative necesare pentru gestionarea eficientă a resurselor umane în cadrul autorităților publice;
14.5. conturul funcțional „Rapoarte” este destinat pentru generarea informației la nivel central, asigurând monitorizarea aplicării cadrului normativ și elaborarea rapoartelor generalizate privind personalul din autoritățile publice, inclusiv a rapoartelor anuale cu privire la funcția publică și statutul funcționarului public, sau a rapoartelor periodice statistice și a rapoartelor de conformitate pentru toate autoritățile publice.
15. SI EMRU este proiectat modular, pe baza unor componente integrate, fiind compatibil cu tehnologia „cloud computing”, care asigură posibilitatea dezvoltării SI EMRU fără a afecta continuitatea funcționării şi permite operarea modificărilor, precum şi implementarea acestora, în funcție de prioritățile posesorului și ale deținătorului.
16. Pentru a atinge obiectivele soluției informatice privind interacțiunea cu sistemele existente, la proiectarea, realizarea și implementarea SI EMRU se va lua în considerare arhitectura descrisă în figura 2.
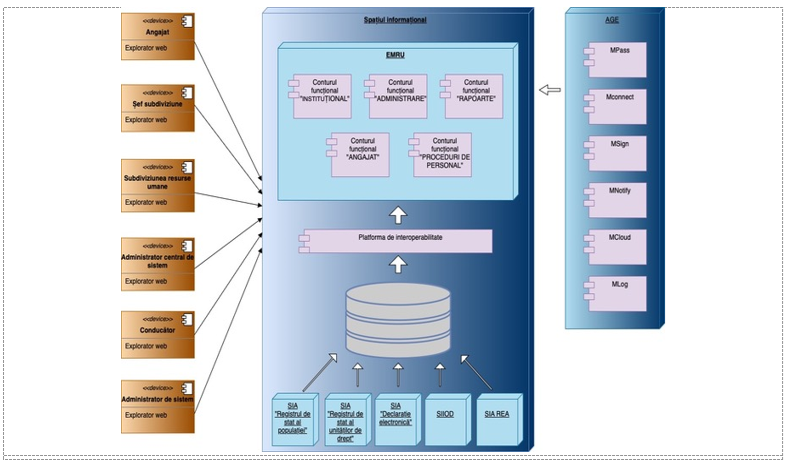
Figura 2. Arhitectura SI EMRU
Secțiunea a 2-a
Funcțiile de bază ale SI EMRU
17. Funcțiile de bază ale SI EMRU sunt:
17.1. formarea bazei de date, prin asigurarea înregistrării sau, după caz, preluarea informațiilor aferente obiectelor informaționale. Această funcție include următoarele subfuncții:
17.1.1. luarea în evidență – înregistrarea primară a obiectelor informaționale se realizează după luarea deciziei de către registrator privind includerea obiectului în SI EMRU. Fiecărui obiect informațional i se atribuie un identificator unic (cu excepția obiectelor informaționale împrumutate din alte resurse informaționale de stat) care rămâne neschimbat pe toată durata aflării obiectului în sistem;
17.1.2. actualizarea datelor – actualizarea sistematică a bazei de date în cazul modificării sau completării datelor privind obiectele informaționale;
17.1.3. arhivarea obiectului informațional – transferul datelor în arhivă conform criteriilor predefinite, precum finalizarea ciclului de viață operațional, expirarea termenului legal de păstrare sau alte condiții specifice (încetarea raporturilor de serviciu/muncă, reorganizarea autorității publice, lichidarea funcției publice). Arhivarea se realizează cu respectarea principiilor integrității, confidențialității și securității datelor, iar documentele și informațiile arhivate se păstrează și se gestionează în conformitate cu prevederile legislației privind expertiza valorii documentelor şi completarea arhivelor de stat;
17.2. gestiunea indicatorilor de monitorizare și raportare se referă la indicatorii de performanță în domeniul managementului resurselor umane. SI EMRU va oferi o platformă pentru gestiunea indicatorilor statistici, indicatorilor de produs, indicatorilor de rezultat și a indicatorilor de impact, facilitând monitorizarea și evaluarea implementării procedurilor de personal în serviciul public prin generarea rapoartelor de stare;
17.3. generarea și gestionarea documentelor asociate fluxurilor de lucru implementate în SI EMRU este o funcție esențială pentru a asigura transferul activităților personalului autorităților publice, utilizatori ai SI EMRU, într-un mediu exclusiv digital, contribuind la sporirea eficienței și trasabilității fluxului de documente în domeniul managementului resurselor umane;
17.4. administrarea și configurarea SI EMRU presupune că administratorii sistemului au acces la funcționalități dedicate configurării și gestionării SI EMRU, care vor include următoarele subfuncții:
17.4.1. administrarea utilizatorilor și a drepturilor de acces;
17.4.2. gestiunea metadatelor, conform cerințelor legale și operaționale;
17.4.3. configurarea modulelor funcționale, a fluxurilor de lucru, a procedurilor automate și a altor configurații necesare pentru buna funcționare a SI EMRU;
17.4.4. monitorizarea operațională a SI EMRU, diagnosticul și soluționarea problemelor tehnice;
17.4.5. lansarea manuală a procedurilor automate în etapele de testare și de dezvoltare a SI EMRU;
17.4.6. restabilirea funcționalităților SI EMRU în conformitate cu planul de continuitate a activității și a cerințelor de securitate;
17.5. accesarea de către utilizatorii autorizați a funcționalităților sistemului presupune că autorizarea utilizatorilor are loc exclusiv prin intermediul serviciului guvernamental de autentificare şi control al accesului (MPass). Utilizatorii autorizați vor avea acces la funcționalitățile relevante profilului profesional, inclusiv:
17.5.1. panoul de comandă, pentru acces rapid la evenimentele relevante;
17.5.2. funcționalitățile de căutare și accesare a datelor/documentelor gestionate în conformitate cu normele de acces și securitate a datelor;
17.5.3. instrumentele de colaborare între utilizatori, inclusiv schimbul de informații, coordonarea documentelor, transmiterea și recepționarea notificărilor, aplicarea semnăturii electronice conform prevederilor privind semnătura electronică;
17.5.4. generarea rapoartelor statistice, bazate pe datele gestionate, pentru analiza detaliată și raportarea periodică;
17.6. crearea unui spațiu integrat de management al resurselor umane din administrația publică. SI EMRU facilitează integrarea completă a proceselor de management al resurselor umane din cadrul autorităților publice, prin:
17.6.1. crearea dosarelor electronice pentru fiecare angajat, cu respectarea cerințelor de confidențialitate;
17.6.2. digitalizarea și automatizarea procedurilor de personal;
17.6.3. integrarea proceselor la nivel național pentru o gestiune unificată;
17.7. jurnalizarea evenimentelor reprezintă un element esențial în monitorizarea și controlul accesului, al modificărilor și acțiunilor utilizatorilor, prevenind accesările neautorizate și păstrând integritatea datelor și a documentelor gestionate, prin menținerea informațiilor privind:
17.7.1. istoricul acțiunilor utilizatorilor (în baza rolurilor);
17.7.2. istoricul acțiunilor asupra obiectelor informaționale;
17.7.3. istoricul modificărilor în structurile organizaționale;
17.7.4. istoricul planificărilor;
17.7.5. istoricul accesărilor și autentificărilor;
17.7.6. istoricul aprobărilor/coordonărilor;
17.7.7. istoricul modificării procedurilor de personal;
17.7.8. istoricul sesiunilor de autentificare și acces (pentru administrator);
17.8. generarea rapoartelor specifice – SI EMRU oferă funcționalități pentru generarea rapoartelor adaptate cerințelor autorităților publice, utilizatorilor autorizați și auditorilor. Această funcție va permite selectarea și combinarea diverselor seturi de date gestionate de SI EMRU, facilitând analiza detaliată și sprijinind procesele de monitorizare, control și audit;
17.9. notificarea automată privind procedurile de personal – SI EMRU include funcționalități de notificare automată pentru sprijinirea gestionării resurselor umane în cadrul autorităților publice. Notificările facilitează respectarea termenelor prevăzute de cadrul normativ și optimizarea proceselor administrative, prin generarea alertelor privind evenimentele relevante pentru realizarea procedurilor de personal.
18. Jurnalizarea evenimentelor în cadrul SI EMRU se realizează prin integrarea serviciului electronic guvernamental de jurnalizare (MLog), în conformitate cu cadrul normativ aplicabil acestuia.
Secțiunea a 3-a
Interconexiunea SI EMRU cu alte sisteme
19. Pentru asigurarea funcționării corecte, SI EMRU interacționează și realizează schimbul de date, în conformitate cu standardele tehnice aprobate, prin intermediul platformei de interoperabilitate (MConnect), cu alte resurse și sisteme informaționale de stat, printre care:
19.1. Sistemul informațional automatizat „Registrul de stat al populației” – pentru consumul datelor privind obiectul informațional „persoana fizică”, cu asigurarea implementării unor mecanisme care să permită obținerea și evidența consimțământului persoanelor vizate, acolo unde este aplicabil;
19.2. Sistemul informațional automatizat „Registrul de stat al unităților de drept” – pentru consumul datelor despre obiectul informațional „autoritatea publică”;
19.3. Sistemul informațional automatizat „Registrul electronic al angajaților” (în continuare – SIA REA) – pentru consumul și actualizarea datelor privind raporturile de serviciu/de muncă ale funcționarilor publici și ale altor categorii de personal din cadrul autorităților publice, asigurând conformitatea procedurilor de avizare a statelor de personal și întocmirea schemelor de încadrare;
19.4. Sistemul informațional „e-Legislație” – pentru schimbul de date privind atribuțiile funcționarului public în cadrul procedurilor de elaborare, promovare, validare și aprobare a actelor normative, precum și în cadrul gestionării relațiilor coordonate cu comunitatea partenerilor de dezvoltare naționali și internaționali;
19.5. platforma de interoperabilitate (MConnect) – pentru schimbul de date cu registrele şi sistemele informaționale de stat;
19.6. serviciul guvernamental de autentificare şi control al accesului (MPass) – pentru identificarea electronică în cadrul SI EMRU;
19.7. serviciul electronic guvernamental integrat de semnătură electronică (MSign) – pentru semnarea electronică a documentelor electronice;
19.8. serviciul electronic guvernamental de jurnalizare (MLog) – pentru jurnalizarea evenimentelor din cadrul SI EMRU;
19.9. serviciul guvernamental de notificare electronică (MNotify) – pentru notificarea utilizatorilor prin intermediul diverselor canale de notificare, inclusiv notificarea prin e-mail corporativ.
20. Schimbul de date între SI EMRU și resursele informaționale de bază din posesia altor autorități publice care gestionează datele privind funcționarii publici cu statut special se va realiza doar în conformitate cu prevederile legale privind schimbul de date și interoperabilitate.
Capitolul V
STRUCTURA ORGANIZAȚIONALĂ A SI EMRU
21. Proprietarul SI EMRU este statul, care exercită dreptul de proprietate asupra datelor. Resursele financiare necesare pentru dezvoltarea, mentenanța și funcționalitatea SI EMRU sunt asigurate din bugetul de stat, precum și din alte surse financiare, conform legislației.
22. Posesorul și deținătorul SI EMRU este Cancelaria de Stat, care asigură condițiile juridice, financiare și organizatorice pentru crearea, administrarea, mentenanța și dezvoltarea acestuia, precum și realizează nemijlocit competențele de creare, administrare, mentenanță și dezvoltare a acestuia.
23. Administratorul tehnic al SI EMRU este Instituția Publică Serviciul Tehnologia Informației și Securitate Cibernetică (în continuare – STISC), care își exercită atribuțiile în conformitate cu cadrul normativ în materie de administrare tehnică și menținere a sistemelor informaționale de stat.
24. Registratorii SI EMRU sunt persoanele responsabile din cadrul subdiviziunilor resurse umane și, după caz, funcționarul public cu atribuții în domeniul managementului resurselor umane din cadrul autorităților publice.
25. Utilizatorii SI EMRU sunt:
25.1. Cancelaria de Stat, prin intermediul subdiviziunii responsabile de managementul funcției publice și al funcționarilor publici, va utiliza sistemul pentru generarea rapoartelor statistice, de monitorizare și de evaluare, pentru analiza indicatorilor de monitorizare la nivel național, precum și pentru identificarea nevoilor de formare și dezvoltare profesională a funcționarilor publici, bazându-se pe date statistice privind competențele și calificările disponibile în cadrul acestuia;
25.2. autoritățile administrației publice, prin intermediul personalului desemnat din cadrul subdiviziunii resurse umane, după caz, funcționarii publici cu atribuții în domeniul procedurilor de personal, care vor utiliza SI EMRU pentru asigurarea unui management eficient al resurselor umane în cadrul autorităților publice, precum şi pentru generarea rapoartelor statistice şi a indicatorilor necesari în procesul de luare a deciziilor și de raportare, inclusiv:
25.2.1. gestionarea dosarelor personale ale funcționarilor publici;
25.2.2. implementarea procedurilor de personal prin utilizarea documentelor electronice;
25.2.3. identificarea și raportarea indicatorilor de performanță și evaluarea resurselor umane din cadrul autorităților publice;
25.2.4. vizualizarea/afișarea datelor curente și istorice privind funcționarii publici și alte categorii de personal din cadrul autorităților publice;
25.3. utilizatorii individuali din cadrul autorităților publice – funcționarii publici/alte categorii de personal cu acces la propriul profil și date personale, cu dreptul de a utiliza funcționalitățile SI EMRU conform drepturilor de acces din meniul utilizatorului;
25.4. administratorul de sistem – responsabilul sau, după caz, responsabilii desemnați ai subdiviziunii tehnologii informaționale din cadrul Cancelariei de Stat, care vor delimita utilizatorii SI EMRU, vor configura SI EMRU, vor pune în funcțiune sau vor stopa componentele acestuia;
25.5. auditorii interni/externi desemnați vor avea acces temporar, limitat și monitorizat la datele și funcționalitățile relevante din SI EMRU pe durata desfășurării misiunilor de audit, cu respectarea procedurilor de autentificare prin MPass și jurnalizarea acțiunilor, conform prevederilor legislației privind auditul și protecția datelor cu caracter personal.
26. Administratorul tehnic al SI EMRU are următoarele atribuții:
26.1. exercitarea accesului la funcționalitățile acestuia, în limitele competențelor stabilite de cadrul normativ și delegate de către posesor;
26.2. monitorizarea funcționalităților SI EMRU și menținerea securității informaționale a datelor în cadrul acestuia;
26.3. administrarea bazei de date în cadrul acestuia;
26.4. vizualizarea integrală a informației din baza de date;
26.5. administrarea profilului utilizatorilor;
26.6. gestionarea rolurilor și drepturilor utilizatorilor autorizați pe partea de administrare;
26.7. prelucrarea cererilor de acces sau de sistare a accesului pentru care se va crea contul de utilizator;
26.8. generarea și vizualizarea rapoartelor;
26.9. jurnalizarea evenimentelor;
26.10. recepționarea notificărilor în SI EMRU.
27. Destinatarii datelor din SI EMRU cu dreptul de a accesa și a utiliza informațiile gestionate de acesta, exclusiv în scopurile stabilite de cadrul normativ aplicabil, sunt:
27.1. autoritățile publice – pentru administrarea personalului și raportare;
27.2. Cancelaria de Stat – pentru monitorizarea și analiza situației privind funcția publică și personalul din cadrul serviciului public la nivel național, precum și pentru furnizarea datelor agregate în scopul fundamentării deciziilor guvernamentale;
27.3. autoritățile publice de audit și control – pentru verificarea legalității și corectitudinii activităților administrative, care pot accesa temporar datele doar în limitele atribuțiilor stabilite de lege;
27.4. funcționarii publici și alte categorii de personal din serviciul public –pentru accesul la propriile date personale și profesionale;
27.5. sistemele informaționale și registrele de stat – pentru realizarea schimbului de date și interoperabilitate în cadrul proceselor administrative.
Capitolul VI
SPAȚIUL INFORMAȚIONAL AL SI EMRU
28. Totalitatea obiectelor informaționale care constituie resursa informațională a SI EMRU este determinată de scopul și funcționalitățile acestuia şi include următoarele categorii de obiecte:
28.1. autoritatea publică – autoritățile publice care utilizează SI EMRU pentru gestionarea și administrarea resurselor umane;
28.2. subdiviziunea internă – unitățile structurale interne din cadrul autorității publice;
28.3. funcția publică – funcție instituită în cadrul autorității publice;
28.4. postul – alte categorii de funcții instituite în cadrul autorității publice (funcție de demnitate publică, post în cadrul cabinetului persoanei care exercită o funcție de demnitate publică, post de specialitate, post de deservire tehnică sau post auxiliar), ocupate de un angajat în baza raporturilor stabilite conform legislației muncii sau legilor speciale;
28.5. persoana fizică din următoarele categorii (obiectul informațional importat din Registrul de stat al populației):
28.5.1. funcționarii publici de toate categoriile, potrivit art.7 din Legea nr. 158/2008 cu privire la funcția publică și statutul funcționarului public, care sunt angajați ai autorităților publice cu statut de funcționar public;
28.5.2. funcționarii publici cu statut special, pentru ținerea în evidență generală a personalului;
28.5.3. angajații autorităților administrației publice de toate nivelurile care nu dețin statut de funcționar public, dar sunt incluși în sistemul de evidență, pentru a asigura o gestionare completă a resurselor umane din cadrul autorităților publice;
28.6. documentul – orice document oficial privind gestionarea resurselor umane în cadrul autorităților publice (fișa postului, raportul de evaluare, fișa de evaluare, cererea);
28.7. actul administrativ – orice act emis de către autoritățile publice care reglementează procedurile de personal și influențează statutul și cariera funcționarilor publici;
28.8. contractul-tip de muncă – pentru celelalte categorii de personal din cadrul autorităților publice, inclusiv pentru personalul auxiliar și cel angajat în baza unui contract de prestări servicii, raporturile de muncă sunt stabilite prin contractul individual de muncă sau contractul de prestări servicii.
29. Identificatori ai obiectelor informaționale sunt:
29.1. pentru „autoritatea publică” – identificatorul unic este „IDNO al autorității publice”, preluat din Registrul de stat al unităților de drept, care asigură identificarea unică a fiecărei autorități publice în SI EMRU;
29.2. pentru „subdiviziunea internă” – identificatorul unic este cheia combinată: „IDNO al autorității publice” + „codul unic de identificare al subdiviziunii în cadrul autorității”. Aceasta permite identificarea exactă a fiecărei structuri interne din cadrul unei autorități publice;
29.3. pentru „funcția publică” – identificatorul unic este cheia combinată: „IDNO al autorității publice” + „codul funcției din cadrul Clasificatorului unic al funcțiilor publice”;
29.4. pentru „post” – identificatorul unic este cheia combinată: „IDNO al autorității publice” + „codul funcției din cadrul Clasificatorului ocupațiilor din Republica Moldova”;
29.5. pentru „persoana fizică” – identificatorul unic este „IDNP – numărul de identificare de stat al persoanei fizice” din Registrul de stat al populației. IDNP-ul permite identificarea unică a fiecărui funcționar public sau angajat al autorităților publice în SI EMRU, pentru a asigura gestionarea exactă a datelor personale și a parcursului profesional;
29.6. pentru „document” – identificatorul unic este „tipul documentului”;
29.7. pentru „actul administrativ” – identificatorul este cheia combinată: „tipul actului administrativ” + „numărul de ordine al actului”. Acesta asigură unicitatea fiecărui act administrativ și permite referințele rapide la actele adoptate privind personalul autorității publice;
29.8. pentru „contractul-tip de muncă” – identificatorul este cheia combinată: „tipul contractul de muncă” + „numărul de înregistrare a contractului-tip de muncă”. Acesta asigură unicitatea fiecărui contract-tip de muncă și permite referințe rapide la contractele privind alte categorii de personal ale autorității publice.
30. Scenariul de bază reprezintă o listă a evenimentelor aferente pentru fiecare obiect informațional gestionat în SI EMRU. Sistemul permite monitorizarea și înregistrarea modificărilor pentru următoarele obiecte informaționale:
30.1. pentru obiectul informațional „autoritatea publică”:
30.1.1. luarea inițială în evidență se efectuează la introducerea în SI EMRU a autorității publice;
30.1.2. actualizarea datelor se efectuează la modificarea statutului sau denumirii autorității publice (reorganizare);
30.1.3. scoaterea din evidență şi arhivarea se efectuează la excluderea autorității publice din sistemul administrației publice, fie la reorganizarea acesteia;
30.2. pentru obiectul informațional „subdiviziunea internă”:
30.2.1. luarea inițială în evidență se efectuează la înregistrarea unei noi subdiviziuni interne în cadrul autorității publice;
30.2.2. actualizarea datelor se efectuează la modificarea, restructurarea funcțională sau reconfigurarea organizatorică a subdiviziunii;
30.2.3. scoaterea din evidență şi arhivarea se efectuează la lichidarea subdiviziunii, în cazul în care aceasta este eliminată din structura internă și din organigrama autorității publice;
30.3. pentru obiectul informațional „funcția publică”:
30.3.1. luarea inițială în evidență se efectuează la instituirea funcției publice (funcția publică se consideră instituită la data avizării favorabile a statului de personal);
30.3.2. actualizarea datelor se efectuează la modificarea caracteristicilor funcției publice (codul funcției publice, categoria funcției publice, denumirea funcției publice, nivelul retribuirii muncii);
30.3.3. scoaterea din evidență şi arhivarea se efectuează la lichidarea funcției publice, ca urmare a intrării în vigoare a unui nou stat de personal;
30.4. pentru obiectul informațional „post”:
30.4.1. luarea inițială în evidență se efectuează la introducerea unui nou post în structura scriptică a autorității publice;
30.4.2. actualizarea datelor se efectuează la modificarea caracteristicilor postului (cod, denumire, nivelul retribuirii muncii, competențe, categoria postului);
30.4.3. scoaterea din evidență şi arhivarea se efectuează la lichidarea postului și excluderea acestuia din structura scriptică;
30.5. pentru obiectul informațional „persoana fizică”:
30.5.1. luarea inițială în evidență se realizează la prima încadrare în serviciul public/angajarea în cadrul autorității publice a unei persoane fizice;
30.5.2. actualizarea datelor se efectuează în cazul modificării raportului de serviciu/de muncă;
30.5.3. scoaterea din evidență şi arhivarea se efectuează:
30.5.3.1. în cazul decesului sau declarării persoanei decedate, în temeiul hotărârii instanței judecătorești;
30.5.3.2. în cazul trecerii la un alt loc de muncă în afara serviciului public;
30.5.3.3. în cazul încetării raportului de serviciu/de muncă;
30.6. pentru obiectul informațional „document”:
30.6.1. luarea inițială în evidență se realizează la întocmirea unui nou document în cadrul SI EMRU;
30.6.2. actualizarea datelor se efectuează în cazul modificării statutului documentului, revocării documentului, anulării documentului;
30.6.3. scoaterea din evidență şi arhivarea se realizează la expirarea termenului documentului, ștergerea documentului sau în urma distrugerii acestuia, conform procedurilor de arhivare;
30.7. pentru obiectul informațional „act administrativ”:
30.7.1. luarea inițială în evidență se efectuează la emiterea actului administrativ;
30.7.2. actualizarea datelor se efectuează la modificarea actului administrativ sau declararea actului administrativ ca fiind nevalid;
30.7.3. scoaterea din evidență şi arhivarea se efectuează la expirarea termenului de valabilitate al actului sau la distrugerea acestuia, în conformitate cu normele de arhivare;
30.8. pentru obiectul informațional „contract-tip de muncă”:
30.8.1. luarea inițială în evidență se efectuează la încheierea contractului-tip de muncă;
30.8.2. actualizarea datelor se efectuează la modificarea contractului-tip de muncă;
30.8.3. scoaterea din evidență şi arhivarea se efectuează la expirarea termenului contractului-tip de muncă sau la distrugerea acestuia, în conformitate cu normele de arhivare.
31. Toate scenariile sunt structurate pentru a asigura o monitorizare corectă și completă a datelor și evenimentelor care intervin în cadrul obiectelor informaționale din SI EMRU, optimizând procesele de evidență și management al resurselor umane în cadrul autorităților publice.
32. Datele reprezintă totalitatea atributelor obiectelor informaționale, după cum urmează:
32.1. Autoritatea publică:
32.1.1. identificatorul autorității: codul unic de identificare;
32.1.2. organigrama autorității: structura organizațională detaliată;
32.1.3. statul de personal: lista funcțiilor publice și a posturilor aprobate (consumate din SIA REA);
32.1.4. fluctuația de personal: istoricul intrărilor și ieșirilor de personal;
32.1.5. indicele de loialitate: măsura angajamentului și a stabilității personalului;
32.1.6. planul anual de ocupare: necesarul de resurse umane în funcțiile publice;
32.2. Subdiviziunea internă:
32.2.1. denumirea subdiviziunii: potrivit structurii interne a autorității publice;
32.2.2. organigrama subdiviziunii: structura ierarhică în cadrul subdiviziunii;
32.2.3. regulamentul subdiviziunii: cadrul de organizare și funcționare;
32.2.4. rolurile și responsabilitățile specifice: efectivul-limită al subdiviziunii și distribuția rolurilor;
32.2.5. funcțiile publice/posturile: tipurile de funcții (ocupate, vacante, temporar vacante sau temporar absente) și distribuția pe categorii de funcții, precum și locurile pentru stagii (după caz);
32.3. Funcția publică:
32.3.1. identificatorul funcției: codul unic de identificare;
32.3.2. denumirea funcției: potrivit Clasificatorului unic al funcțiilor publice;
32.3.3. data instituirii funcției;
32.3.4. data lichidării funcției (dacă este cazul);
32.3.5. subdiviziunea din care face parte funcția;
32.3.6. statutul funcției publice (ocupată, vacantă, temporar vacantă sau temporar absentă);
32.3.7. fișa postului;
32.3.8. nivelul de salarizare asociat funcției;
32.4. Postul:
32.4.1. identificatorul postului: categoria postului;
32.4.2. denumirea postului: potrivit Clasificatorului ocupațiilor din Republica Moldova;
32.4.3. data instituirii postului;
32.4.4. data lichidării postului (dacă este cazul);
32.4.5. subdiviziunea din care face parte postul;
32.4.6. statutul postului (ocupat, vacant, temporar vacant sau temporar absent);
32.4.7. contractul-tip individual de muncă;
32.4.8. nivelul de salarizare asociat postului;
32.5. Persoana fizică:
32.5.1. date personale:
32.5.1.1. numărul de identificare de stat al persoanei fizice (IDNP);
32.5.1.2. numele și prenumele complet;
32.5.1.3. data nașterii;
32.5.1.4. adresa de domiciliu (după caz, de reședință);
32.5.1.5. datele de contact (telefon, e-mail);
32.5.1.6. dizabilitățile;
32.5.2. date de serviciu:
32.5.2.1. categoria funcției publice sau a postului;
32.5.2.2. nivelul de studii, inclusiv calificările academice relevante;
32.5.2.3. nivelul de cunoaștere a unei limbi de circulație internațională:
32.5.2.3.1. limba străină;
32.5.2.3.2. nivelul de competență conform Cadrului european de cunoaștere a unei limbi străine;
32.5.2.3.3. actul justificativ (certificat/diplomă);
32.5.2.4. specialitatea;
32.5.2.5. gradul de calificare și data conferirii;
32.5.2.6. sancțiunile disciplinare:
32.5.2.6.1 . abaterea disciplinară;
32.5.2.6.2. sancțiunea;
32.5.2.6.3. numărul și data actului administrativ;
32.5.2.6.4. perioada de aplicare a termenului de acțiune a sancțiunii disciplinare;
32.5.2.7. experiența de muncă:
32.5.2.7.1. generală;
32.5.2.7.2. în serviciul public;
32.5.2.7.3. în autoritatea publică;
32.5.2.7.4. în funcția publică deținută/postul deținut;
32.5.3. funcția deținută:
32.5.3.1. identificatorul funcției publice/postului;
32.5.3.2. data numirii/angajării;
32.5.3.3. identificatorul actului administrativ de numire/angajare;
32.5.3.4. numărul contractului individual de muncă pentru angajatul care nu are statut de funcționar public;
32.5.3.5. data modificării contractului-tip de muncă (dacă este cazul);
32.5.3.6. termenul perioadei de probă;
32.5.3.7. salariul de bază și sporurile (consumat din SIA REA);
32.5.3.8. data încetării raportului de serviciu/de muncă;
32.5.3.9. temeiul încetării raportului de serviciu/de muncă;
32.5.3.10. garanțiile acordate (dacă este cazul);
32.5.3.11. identificatorul funcției în cadrul corpului de rezervă a funcționarilor publici;
32.5.4. date despre evaluarea performanțelor profesionale:
32.5.4.1. obiectivele individuale de activitate și indicatori de performanță;
32.5.4.2. raportul de evaluare;
32.5.4.3. fișa de evaluare;
32.5.4.4. tipul evaluării;
32.5.4.5. data evaluării;
32.5.4.6. mențiunea despre rezultatele evaluării și calificativul;
32.5.4.7. identificatorul actului administrativ cu privire la evaluare (după caz);
32.5.5. date despre concediu:
32.5.5.1. planificarea concediilor (la nivel de autoritate publică);
32.5.5.2. tipul concediului;
32.5.5.3. temeiul legal;
32.5.5.4. perioada pentru care se oferă concediul:
32.5.5.4.1. data începutului concediului (prima zi de concediu);
32.5.5.4.2. data sfârșitului concediului (ultima zi de concediu inclusiv);
32.5.5.5. identificatorul actului administrativ cu privire la concediu;
32.5.5.6. numărul zilelor de concediu de odihnă anual (acumulate/nefolosite);
32.5.6. date despre modificarea raportului de serviciu/contractului individual de muncă:
32.5.6.1. temeiul modificării:
32.5.6.1.1. data începutului modificării;
32.5.6.1.2. data sfârșitului modificării;
32.5.6.2. identificatorul actului administrativ cu privire la modificare;
32.5.7. date despre suspendarea raportului de serviciu/contractului individual de muncă:
32.5.7.1. temeiul suspendării:
32.5.7.1.1. data începutului suspendării;
32.5.7.1.2. data sfârșitului suspendării;
32.5.7.2. identificatorul actului administrativ/acordului cu privire la suspendare;
32.5.8. date despre deplasări:
32.5.8.1. solicitarea de deplasare;
32.5.8.2. tipul deplasării (internă/externă):
32.5.8.2.1. data începutului deplasării;
32.5.8.2.2. data sfârșitului deplasării;
32.5.8.3. identificatorul actului administrativ cu privire la deplasare;
32.5.8.4. raportul de deplasare;
32.5.9. date despre stimulări:
32.5.9.1. tipul stimulării (premii unice, diplome de excelență);
32.5.9.2. identificatorul actului administrativ cu privire la stimulare (după caz);
32.5.9.3. mențiunea privind stimularea;
32.5.10. date despre instruirea profesională continuă:
32.5.10.1. perioada și locația instruirii profesionale;
32.5.10.2. forma de instruire;
32.5.10.3. tematica cursurilor sau a programelor de instruire;
32.5.10.4. durata și numărul orelor de instruire;
32.5.10.5. angajamentul scris;
32.5.11. date despre detașarea experților naționali la instituțiile şi organismele Uniunii Europene:
32.5.11.1. perioada și instituția/organismul Uniunii Europene la care a fost detașat expertul național;
32.5.11.2. poziția deținută în cadrul autorității naționale înainte de detașare;
32.5.11.3. poziția deținută în cadrul instituției/organismului la care a fost detașat;
32.5.11.4. statutul detașării (activ/finalizat);
32.5.11.5. durata detașării (calculată în zile/luni/ani);
32.5.12. date despre stagii:
32.5.12.1. locul desfășurării stagiilor;
32.5.12.2. contractul de stagiu/contractul de stagiu complementar;
32.5.12.3. raportul privind desfășurarea stagiului;
32.5.12.4. fișa de evaluare privind desfășurarea stagiului;
32.5.12.5. mențiunea despre rezultatele evaluării și calificativul;
32.5.12.6. certificatul privind desfășurarea stagiului;
32.5.12.7. identificatorul din corpul de rezervă al stagiarilor;
32.5.13. date biografice:
32.5.13.1. studii;
32.5.13.2. instituția de învățământ absolvită;
32.5.13.3. specialitatea;
32.5.13.4. nivelul de cunoaștere a limbilor străine;
32.5.13.5. gradul științific (dacă există);
32.5.13.6. gradul militar (dacă este relevant);
32.6. documentul:
32.6.1. tipul documentului, conform categoriilor și subcategoriilor definite la pct. 36;
32.6.2. seria și numărul (după caz, legitimațiile de serviciu);
32.6.3. data eliberării, dacă este aplicabilă;
32.6.4. termenul de valabilitate, dacă este aplicabil;
32.6.5. organul emitent, dacă este aplicabil;
32.6.6. statutul documentului (valabil/nevalabil);
32.7. actul administrativ:
32.7.1. tipul actului administrativ;
32.7.2. temeiul juridic;
32.7.3. numărul;
32.7.4. data emiterii;
32.7.5. emitentul;
32.7.6. statutul actului administrativ (în vigoare, anulat, revocat).
33. În cadrul SI EMRU, pentru obiectele informaționale importate, datele suplimentare despre persoanele fizice şi unitățile de drept (autoritățile publice centrale sau locale) sunt accesibile în Registrul de stat al populației și în Registrul de stat al unităților de drept, după cum urmează:
33.1. date personale:
33.1.1. numele tatălui (patronimicul);
33.1.2. locul nașterii;
33.1.3. starea familială;
33.1.4. copiii în vârstă de până la 14 ani;
33.2. imaginea grafică:
33.2.1. fotografia;
33.2.2. specimenul de semnătură;
33.3. date despre autoritatea publică:
33.3.1. denumirea autorității publice;
33.3.2. data creării;
33.3.3. adresa juridică;
33.3.4. datele despre conducător;
33.3.5. data lichidării.
34. Pentru a asigura acuratețea și eficiența gestionării datelor, precum și pentru o clasificare corespunzătoare a obiectelor în cadrul SI EMRU, sunt utilizate clasificatoare elaborate în conformitate cu standardele naționale și europene. Clasificatoarele se împart în trei grupe:
34.1. clasificatoare internaționale – utilizate pentru a asigura conformitatea cu standardele și directivele europene și internaționale (Clasificarea Internațională Standard a Ocupațiilor (ISCO), Clasificarea europeană a competențelor, abilităților, ocupațiilor și calificărilor (ESCO));
34.2. clasificatoare naționale ale Republicii Moldova – stabilite conform normelor naționale și destinate alinierii datelor la nivel național (Clasificatorul unic al funcțiilor publice (CUPF), Clasificatorul ocupațiilor din Republica Moldova (CORM), Clasificatorul unităților administrativ-teritoriale (CUAT));
34.3. clasificatoare intrasistemice – utilizate doar în lipsa clasificatoarelor naționale sau internaționale aprobate, fiind elaborate în baza clasificatoarelor internaționale, a celor naționale ale Republicii Moldova și a directivelor europene aplicabile.
Capitolul VII
DOCUMENTELE SI EMRU
35. Documentele gestionate prin SI EMRU sunt clasificate în trei categorii principale, fiecare având un rol esențial în asigurarea fluxului de informații și conformitatea reglementărilor legale. În acest sens, fluxul de transmitere a documentelor între autoritățile publice se organizează astfel încât să asigure interoperabilitatea proceselor administrative în cadrul SI EMRU.
36. Documentele utilizate în cadrul SI EMRU se clasifică în:
36.1. documente de intrare (completate de angajator – autoritatea publică):
36.1.1. formulare privind înregistrarea inițială a angajatului în sectorul public (date complete despre persoana angajată, funcția publică/postul ocupat, specializarea și formarea profesională);
36.1.2. formulare tipizate, precompletate, privind actualizarea datelor despre angajat (modificarea, suspendarea, încetarea raporturilor de serviciu/de muncă), date privind experiența profesională;
36.1.3. formulare privind înregistrarea inițială sau modificarea structurii autorității publice (date despre structura organizațională, modificarea statului de personal (instituirea sau lichidarea funcțiilor/posturilor, modificarea nivelurilor ierarhice));
36.1.4. formulare tipizate precompletate privind solicitările de deplasare;
36.1.5. notificările privind angajarea în cadrul autorității publice;
36.2. documente de ieşire (generarea datelor proprii SI EMRU):
36.2.1. notificările privind modificarea statutului titularului funcție/postului;
36.2.2. extrasul sau copia actului administrativ/contractului individual de muncă;
36.2.3. extrasul din raportul de serviciu/de muncă al angajatului;
36.2.4. certificatele/adeverințele de confirmare a stagiului (dacă este cazul);
36.2.5. extrasul de confirmare a vechimii în muncă (pentru stabilirea treptei de salarizare);
36.2.6. curriculum vitae;
36.2.7. rapoarte statistice, de monitorizare și evaluare (pe perioade, tipuri de funcții, subdiviziuni, precum și în funcție de alți indicatori disponibili în cadrul SI EMRU);
36.2.8. angajamentele;
36.2.9. extrasul privind lista autorităților publice înregistrate în SI EMRU;
36.2.10. lista personalului (pe autorități publice/pe subdiviziuni interne/numărul angajaților activi, numărul angajaților suspendați din funcție);
36.2.11. registrele de evidență (contracte individuale de muncă, acte administrative);
36.2.12. formulare-tip aferente raportului de serviciu/de muncă (ordin, dispoziție, cereri, fișe, rapoarte);
36.2.13. recomandările;
36.3. documente tehnologice:
36.3.1. lista utilizatorilor şi drepturile de acces ale acestora în baza solicitărilor;
36.3.2. înregistrările de audit ale activității SI EMRU şi utilizatorilor (monitorizarea și păstrarea istoricului activităților realizate de către utilizatori în cadrul SI EMRU pentru asigurarea transparenței și securității);
36.3.3. istoricul modificării documentelor în sistem;
36.3.4. documentele tehnologice privind parametrii de sistem;
36.3.5. semnătura electronică validă pentru asigurarea autenticității documentelor și actelor semnate electronic;
36.3.6. notificările interne automate care asigură buna funcționare a SI EMRU și comunicarea între utilizatori.
Capitolul VIII
SPAȚIUL TEHNOLOGIC AL SI EMRU
37. SI EMRU este proiectat ca sistem modular, cu posibilitatea de a dezvolta componente noi, fără a afecta continuitatea funcționalităților existente și este compatibil cu platforma de găzduire bazată pe tehnologii de tip container.
38. Arhitectura internă SI EMRU este dezvoltată pe trei niveluri esențiale interconectate, care permit schimbul continuu de date pentru a asigura performanța și integrarea corectă a acestuia, fiind grupate după cum urmează:
38.1. nivelul prezentării datelor – interfața/interfețele destinate utilizatorilor, în funcție de rolurile prestabilite în cadrul SI EMRU;
38.2. nivelul aplicațiilor și proceselor – destinat pentru gestionarea procedurilor de business-logică ale SI EMRU, pentru accesarea, prelucrarea și transformarea datelor;
38.3. nivelul bazei de date – infrastructura de stocare a datelor, gestionată printr-o bază de date relațională, unde sunt păstrate și actualizate informațiile referitoare la resursele umane din sectorul public.
39. Infrastructura, la nivelul bazei de date, este structurată pe două niveluri:
39.1. nivelul central, care este găzduit de către STISC pe platforma tehnologică guvernamentală comună (MCloud) și asigură stocarea și protecția informațiilor. La acest nivel se află banca de date centrală a sistemului. Accesul la SI EMRU se va face prin browser, utilizând autentificarea prin MPass;
39.2. nivelul local, care cuprinde infrastructura la nivelul fiecărei autorități publice. Nivelul local asigură stocarea datelor specifice fiecărei unități, precum și a informațiilor privind personalul propriu, documentelor administrative și proceselor de lucru interne. Comunicarea nivelului local cu nivelul central va asigura actualizarea și consistența informațiilor din întregul SI EMRU.
40. Arhitectura complexului software-hardware, lista produselor software şi a mijloacelor tehnice utilizate pentru crearea infrastructurii informaționale se determină de către deținătorul SI EMRU, în comun cu dezvoltatorul, la etapele ulterioare de elaborare a acestuia, conform termenelor de referință și caietului de sarcini, ținând cont de:
40.1. arhitectura modulară a SI EMRU;
40.2. funcționalitățile de arhivare și backup;
40.3. licențierea, mentenanța și suportul tehnic;
40.4. protecția datelor confidențiale;
40.5. partajarea informațiilor și automatizarea proceselor;
40.6. accesul online, administrarea identității și controlul accesului;
40.7. standardele tehnologice;
40.8. standardele privind schimbul de informații;
40.9. standardele de securitate.
41. Pentru a asigura accesibilitatea utilizatorilor, interfața SI EMRU va fi accesibilă în limba română, garantând utilizarea uniformă a terminologiei administrative și facilitând coerența în comunicare și operare la nivel național.
Capitolul IX
ASIGURAREA SECURITĂȚII INFORMAȚIONALE A SI EMRU
42. Asigurarea securității informaționale a SI EMRU este realizată în conformitate cu Cerințele minime obligatorii de securitate cibernetică, aprobate prin Hotărârea Guvernului nr.201/2017. Pentru gestionarea riscurilor de securitate va fi implementată politica generală de securitate. Personalul implicat în utilizarea şi administrarea SI EMRU va fi instruit cu privire la riscurile de securitate la care poate fi expus. Politica de securitate va include prevederi referitoare la organizarea auditurilor de securitate, pentru verificarea politicii şi a conformității cu regulile de securitate, precum şi pentru identificarea domeniilor care necesită remedieri.
43. Posesorul, deținătorul, administratorul de sistem şi registratorii protejează SI EMRU de pericolul cauzării prejudiciilor infrastructurii informaționale.
44. Principalele pericole ale securității informaționale sunt:
44.1. colectarea şi utilizarea ilegală a informației;
44.2. încălcarea tehnologiei de prelucrare a informației;
44.3. implementarea, prin procesele software şi hardware, a componentelor care îndeplinesc funcții neprevăzute în documentația aferentă acestora;
44.4. compromiterea cheilor şi a mijloacelor de protecție criptografică a informației;
44.5. scurgerea informației prin canale tehnice;
44.6. implementarea dispozitivelor electronice pentru interceptarea informației în mijloacele tehnice de prelucrare, păstrare şi transmitere a informației prin canalele de comunicații, precum şi în încăperile de serviciu ale autorităților publice;
44.7. nimicirea, deteriorarea, distrugerea, ștergerea sau sustragerea suporturilor de informație;
44.8. utilizarea tehnologiilor informaționale naționale şi străine necertificate, a mijloacelor de protecție a informației, a mijloacelor de informatizare și de comunicații la crearea şi dezvoltarea infrastructurii informaționale;
44.9. accesul nesancționat la resursele informaționale din baza de date;
44.10. încălcarea restricțiilor legale privind răspândirea informației.
45. Securitatea și protecția informației în cadrul SI EMRU include implementarea unor măsuri complexe și coerente pentru a asigura protejarea integrității, confidențialității și disponibilității informațiilor. Următoarele cerințe sunt fundamentale pentru securitatea SI EMRU:
45.1. mecanismul de definire și gestiune dinamică a rolurilor și drepturilor;
45.2. protecția integrității datelor împotriva introducerii datelor denaturate, modificării, ștergerii sau a distrugerii neautorizate;
45.3. confidențialitatea informației;
45.4. protecția împotriva blocării accesului utilizatorilor și asigurarea măsurilor de recuperare rapidă în caz de incidente sau defecțiuni;
45.5. mecanismul de expirare a sesiunii după o perioadă configurabilă de inactivitate;
45.6. auditul și monitorizarea continuă pentru a preveni eventualele abateri de la politicile de securitate;
45.7. protecția datelor prin backup și restaurare.
46. SI EMRU include o serie de mecanisme specifice de securitate pentru a proteja integritatea și confidențialitatea datelor și pentru a controla accesul la informațiile critice ale acestuia, precum:
46.1. aplicarea autentificării electronice prin MPass, cu recunoașterea utilizatorului autorizat, în conformitate cu rolurile atribuite;
46.2. aplicarea semnăturii electronice;
46.3. dirijarea centralizată şi controlul accesului la date;
46.4. paravanul de protecție (firewall) – filtru de protecție împotriva accesului neautorizat din exterior;
46.5. protecția antispam – soluții antispam dedicate serverelor SI EMRU;
46.6. comunicarea securizată – transferurile de date între servere, prin mecanisme de criptare avansate care protejează schimburile de informații confidențiale;
46.7. backup-ul sistematic – recuperarea rapidă și fiabilă a datelor.
47. Datele cu caracter personal sunt stocate în SI EMRU într-o formă care permite identificarea subiecților doar pe perioada necesară pentru atingerea scopurilor pentru care sunt colectate și prelucrate.
48. Protecția datelor cu caracter personal în cadrul SI EMRU este asigurată printr-un complex de măsuri tehnico-organizatorice de prevenire a prelucrării ilicite a datelor cu caracter personal, după cum urmează:
48.1. excluderea accesului neautorizat la datele cu caracter personal prelucrate și prevenirea acțiunilor intenționate și/sau neintenționate ale utilizatorilor, care pot cauza distrugerea, modificarea datelor cu caracter personal sau defecțiuni ale complexului tehnic și de program al SI EMRU;
48.2. asigurarea generării și păstrării înregistrărilor de audit ale securității pentru operațiunile de prelucrare a datelor cu caracter personal, conform actelor normative în domeniul protecției datelor cu caracter personal;
48.3. accesarea înregistrărilor de audit ale operațiunilor de prelucrare a datelor cu caracter personal și a rezultatelor acestora de către autoritatea competentă pentru investigarea potențialelor încălcări ale regimului de prelucrare/protecție a datelor cu caracter personal.
49. Utilizatorii cu drept de prelucrare a datelor personale ale angajaților asigură respectarea drepturilor acestora, garantând o prelucrare etică și responsabilă în cadrul autorității publice, în strictă conformitate cu prevederile legislației în domeniul protecției datelor cu caracter personal.
50. În cazul unor incidente de securitate, administratorii de sistem ai SI EMRU vor identifica sursa incidentului, vor efectua o analiză detaliată a acestuia, vor întreprinde măsuri corective pentru eliminarea cauzelor și vor informa autoritățile competente, inclusiv Centrul Național pentru Protecția Datelor cu Caracter Personal, conform procedurilor legale.
51. Datele privind funcționarii publici cu statut special sunt supuse restricțiilor de acces și sunt gestionate conform cerințelor specifice de securitate. SI EMRU nu va permite vizualizarea sau exportul acestor date fără autorizare prealabilă.
52. SI EMRU va include funcționalități privind gestionarea funcționarilor publici cu statut special, în conformitate cu regimul juridic aplicabil acestora, și va prelucra datele necesare evidenței în serviciul public, fără a stoca informații operaționale clasificate sau atribuite la secret de stat.
Capitolul X
ÎNCHEIERE
53. Funcționarea eficientă la nivel național a SI EMRU este asigurată prin implementarea acestuia în toate autoritățile publice, ceea ce presupune necesitatea dotării tuturor autorităților publice cu echipamente tehnologice (atât software, cât și hardware), precum și instruirea specializată a utilizatorilor.
54. Autoritățile publice au obligația de a utiliza SI EMRU în realizarea managementului resurselor umane, în baza cererii de solicitare pentru înregistrarea profilului autorității, transmisă către Cancelaria de Stat.
55. Cancelaria de Stat asigură coordonarea și dezvoltarea continuă a SI EMRU, inclusiv prin inițierea și promovarea modificărilor necesare pentru îmbunătățirea funcționalităților existente și adaptarea SI EMRU la noile cerințe tehnice și operaționale.