1. Se aprobă Conceptul Sistemului informațional „Registrul de stat al controalelor” (se anexează).
2. În calitate de posesor al Sistemului informațional „Registrul de stat al controalelor”, Cancelaria de Stat va elabora și va prezenta Guvernului spre aprobare propuneri de modificare a cadrului normativ necesar pentru implementarea prevederilor prezentei hotărâri.
Nr. 207. Chişinău, 20 martie 2024.
Aprobat prin Hotărârea Guvernului nr. 207/2024
CONCEPTUL Sistemului informațional „Registrul de stat al controalelor”
INTRODUCERE
Sistemul informațional „Registrul de stat al controalelor” (în continuare – SI RSC) este utilizat de către organele de control în cadrul procedurii de control și asigură monitorizarea modului de implementare și de conformare la prevederile Legii nr. 131/2012 privind controlul de stat asupra activității de întreprinzător (în continuare – Legea nr. 131/2012).
Acest sistem reprezintă o platformă informatică comună care interacționează cu Registrul de stat al unităților de drept și cu alte registre de stat relevante ce conțin date cu privire la activitatea agenților economici necesare controlului și facilitează automatizarea evidenței controalelor efectuate și furnizarea tuturor informațiilor ce țin de realizarea controalelor.
SI RSC este o platformă de generare și de evidență a documentelor procedurale în format electronic, cu posibilitatea aplicării semnăturii electronice de către părțile implicate. Totuși, funcționalitățile SI RSC nu sunt exploatate pe deplin, fiind necesară dezvoltarea noilor posibilități tehnologice pentru a asigura o mai bună evidență centralizată a informației sistematizate referitoare la controalele de stat planificate/inopinate, inclusiv în cadrul procedurii de eliberare a actelor permisive, de analiză a riscurilor și de evaluare a activității organelor de control.
Totodată, în SI RSC urmează a fi utilizate direct mecanisme de evaluare a indicatorilor de performanță a organelor de control și de colectare a datelor pentru reducerea eforturile suplimentare ale organelor de control și ale Cancelariei de Stat în calitate de autoritate de supraveghere a controalelor.
Cu toate că în ultimii ani este evidentă creșterea nivelului de comunicare între organele de control, rapoartele anuale cu privire la activitatea acestora reflectă mai mult o informație de ordin cantitativ și nu conțin date analitice suficiente care ar permite atestarea eficienței acestor organe sau identificarea problemelor funcționale și de procedură.
În acest context, este necesară dezvoltarea SI RSC pentru asigurarea unei evidențe și a unei monitorizări mai riguroase a nivelului de implementare și de realizare a indicatorilor de performanță de către organele de control.
Suplimentar, este necesară și dezvoltarea versiunii mobile pentru a permite aplicarea SI RSC la distanță de către inspectorii aflați în misiune, completarea listelor de verificare în format electronic, analiza riscurilor în regim automatizat cu excluderea factorului uman, generarea rapoartelor tematice la zi și evaluarea organelor de control din perspectiva atingerii obiectivelor stabilite pentru perioada de raportare în baza indicatorilor de performanță și valorilor-țintă.
Complementar, în cazul constatării unei contravenții în cadrul efectuării controlului de stat, inspectorul bifează rubrica din procesul-verbal de control cu privire la constatarea contravenției, iar SI RSC exportă automatizat informația cu privire la constatarea contravenției în Registrul de stat al contravențiilor de unde inspectorul primește procesul-verbal contravențional generat prin interconexiunea sistemelor informaționale.
Cabinetul personal al persoanei supuse controlului se propune a fi dezvoltat prin asigurarea posibilității de comunicare, de transmitere, de încărcare și de semnare a documentelor aferente controlului și informarea inspectorului despre prezentarea probelor în scopul executării prescripției, ceea ce permite economisirea resurselor și a timpului pentru efectuarea controlului.
Măsurile descrise urmează să simplifice procesele de lucru ale organelor de control și să optimizeze utilizarea resurselor umane/financiare, creșterea eficienței și a transparenței procedurii de control și diminuarea presiunii asupra mediului de afaceri.
Capitolul I
DISPOZIȚII GENERALE
1. SI RSC reprezintă o resursă informațională publică specializată care asigură evidența centralizată a informației sistematizate referitoare la controalele de stat planificate/inopinate, precum și cele în cadrul procedurii de eliberare a actelor permisive, efectuate de către organele de control ce asigură transparența, planificarea activității, realizarea obiectivelor și a indicatorilor de performanță și evaluarea riscurilor.
2. Scopul modernizării SI RSC constă în dezvoltarea noilor posibilități tehnologice pentru asigurarea unei evidențe centralizate mai bune a informațiilor sistematizate cu privire la controalele de stat, pentru automatizarea proceselor de analiză a riscurilor și pentru evaluarea performanțelor organelor de control.
Dezvoltarea SI RSC urmează să asigure:
1) creșterea calității și a eficacității controalelor efectuate de către organele de control;
2) îmbunătățirea eficienței activității interne a organelor de control și reducerea costurilor administrative ale acestora;
3) creșterea transparenței operațiunilor de control pentru întreprinderi și cetățeni;
4) migrarea actualului software la o nouă stivă tehnologică pentru a asigura alinierea la prevederile cadrului normativ în domeniul informatizării și al resurselor informaționale de stat legate de arhitectura software, de aspectele de securitate a informațiilor, de principiile de implementare și de conformitate cu celelalte platforme implementate în platforma tehnologică guvernamentală comună (MCloud);
5) segmentul de primă linie (front office) din cadrul SI RSC, pentru garantarea accesului la datele publice, utilizarea portalului guvernamental al cetățeanului, a portalului guvernamental al unităților de drept pentru comunicarea cu persoanele supuse controlului și a platformei de găzduire și partajare a documentelor (MDocs) pentru diseminarea documentelor/soluțiilor de partajare;
6) posibilitatea dezvoltării și a îmbunătățirii SI RSC, în funcție de solicitările utilizatorilor;
7) asigurarea evidenței și a monitorizării mai riguroase a nivelului de implementare și de realizare de către organele de control a indicatorilor de performanță;
8) integrarea în cadrul SI RSC a sistemelor informaționale partajate, relevante pentru a beneficia de avantajele funcționale oferite de către aceste platforme;
9) asigurarea schimbului de date, prin intermediul platformei de interoperabilitate (MConnect), cu registrele departamentale gestionate prin sistemele informatice deținute de către autoritățile publice din Republica Moldova pentru a primi automat datele relevante sau pentru a verifica datele furnizate de către persoanele supuse controlului.
3. Principiile de bază ale SI RSC sunt următoarele:
1) principiul legalității presupune crearea și exploatarea sistemului în conformitate cu legislația Republicii Moldova;
2) principiul autenticității datelor presupune corespunderea informațiilor păstrate pe dispozitivele de stocare a datelor cu starea reală a obiectelor din SI RSC;
3) principiul identificării, conform căruia organelor de control li se atribuie un cod unic la nivel de sistem, pentru identificare;
4) principiul temeiniciei datelor prevede că introducerea datelor în SI RSC se efectuează doar în baza înscrierilor din documentele acceptate ca surse de informații;
5) principiul auditului sistemului presupune înregistrarea informației despre schimbările care au loc în sistem pentru a face posibilă reconstituirea istoriei unui document sau starea lui într-o etapă anterioară;
6) principiul independenței de platforma software, conform căruia SI RSC poate fi construit pe baza modulelor elaborate la comandă sau pe baza produselor software existente;
7) principiul accesibilității presupune că SI RSC, chiar dacă oferă funcționalități multiple, este construit ca un element integral și este folosit de către utilizatori prin intermediul unei interfețe unice;
8) principiul confidențialității informației prevede răspunderea personală, în conformitate cu legislația, a colaboratorilor responsabili de prelucrarea informației în sistem pentru utilizarea și pentru difuzarea neautorizată a informației;
9) principiul compatibilității, conform căruia SI RSC trebuie să fie compatibil cu platformele guvernamentale existente;
10) principiul extensibilității, conform căruia componentele SI RSC oferă facilități de ajustare și de extindere a funcționalităților existente pentru conformare cu necesitățile în continuă schimbare ale domeniului;
11) principiul dezvoltării progresive, potrivit căruia elaborarea sistemului și modificarea permanentă a componentelor sale se efectuează în conformitate cu tehnologiile informaționale avansate;
12) principiul eficienței funcționării presupune optimizarea raportului cost/calitate;
13) principiul utilizării standardelor deschise se aplică pentru a asigura atât interoperabilitatea cu sistemele externe, cât și păstrarea informației în conformitate cu normele în vigoare;
14) principiul securității informaționale presupune asigurarea nivelului dorit de securitate, de integritate, de exclusivitate, de accesibilitate și de eficiență a protecției datelor împotriva pierderii, a denaturării, a distrugerii și a utilizării neautorizate;
15) principiul protecției datelor cu caracter personal presupune prelucrarea acestora în SI RSC în conformitate cu actele normative naționale și tratatele internaționale în domeniul protecției datelor cu caracter personal la care Republica Moldova este parte.
Capitolul III
SPAȚIUL FUNCȚIONAL AL SI RSC
6. Funcțiile de bază ale SI RSC sunt următoarele:
1) înregistrarea, evidența, monitorizarea, analiza și raportarea controalelor efectuate de către organele de control;
2) planificarea controalelor de către organele de control;
3) evidența personalului implicat în domeniul efectuării controlului de stat;
4) evaluarea riscurilor;
5) elaborarea și aprobarea obiectivelor și a valorilor-țintă ale indicatorilor de performanță a activității organelor de control;
6) evaluarea propriilor performanțe în baza sistemelor de indicatori, obiective și valori-ținte aprobate;
7) întocmirea rapoartelor cu privire la activitatea de control;
8) interoperabilitatea și schimbul de date cu alte sisteme informaționale de stat;
9) efectuarea controalelor la fața locului prin intermediul aplicației mobile;
10) întocmirea documentației aferente controlului în regim online, cu expedierea automată în adresa persoanei supuse controlului;
11) întocmirea listelor de verificare pe domeniul aferent controlului;
12) auditul operațiunilor efectuate în SI RSC.
7. Tipurile de controale efectuate prin intermediul SI RSC sunt următoarele:
1) controlul planificat – controlul efectuat conform planului anual al controalelor, în baza analizei și evaluării criteriilor de risc;
2) controlul inopinat – controlul care nu este inclus în planul anual al controalelor și care se efectuează pentru a verifica respectarea cerințelor stabilite de legislație;
3) controlul comun – controlul la care participă simultan inspectori din cadrul a două sau a mai multe organe de control;
4) controlul efectuat în cadrul procedurii de eliberare a actelor permisive și/sau licenței – controlul inițiat la solicitarea persoanei supuse controlului în vederea eliberării actului permisiv/licenței.
8. În cadrul SI RSC sunt incluse următoarele contururi funcționale:
1) evidența persoanelor supuse controlului;
2) evidența organelor de control;
3) raportarea;
4) administrarea și supravegherea.
Fiecare contur funcțional înglobează o totalitate de funcții specifice realizate de alte subsisteme automatizate ale SI RSC integrate între ele.
A. conturul „evidența persoanelor supuse controlului” – orice persoană fizică și/sau juridică care practică activitatea de întreprinzător și este pasibilă controlului de:
a) înregistrarea și evidența, în cadrul sistemului, a persoanelor supuse controlului rezidente în Republica Moldova;
b) înregistrarea și evidența controalelor efectuate asupra persoanelor supuse controlului;
c) înregistrarea și evidența, în cadrul sistemului, a persoanelor supuse controlului nerezidente în Republica Moldova;
B. conturul „evidența organelor de control” presupune:
a) înregistrarea și evidența în cadrul sistemului a organelor de control;
b) înregistrarea și evidența domeniilor de control;
c) înregistrarea și evidența listelor de verificare;
d) înregistrarea și evidența planurilor de control;
e) înregistrarea și evidența dosarelor de control;
f) înregistrarea și evidența indicatorilor de performanță;
g) informarea și evidența criteriilor de risc și analiza lor;
C. conturul „raportare” realizează funcția de generare a rapoartelor statistice cu privire la:
a) totalitatea controalelor efectuate (planificate, inopinate, comune, cu privire la eliberarea actelor permisive);
b) realizarea indicatorilor de performanță;
c) raportarea încălcărilor în domeniul de control;
d) raportarea controalelor asupra persoanelor supuse controlului în primii 3 ani de activitate de la data înregistrării;
e) raportarea după nivelurile de încălcări (minore, grave, foarte grave);
f) numărul prescripțiilor înaintate de către organele de control;
g) numărul conformărilor persoanelor supuse controlului cu privire la executarea prescripțiilor;
h) raportarea cu privire la controalele care au statut de „anulat”, „finalizat”, „în curs”, „aprobat”, „respins”;
i) raportarea controalelor inopinate în funcție de sursa de sesizare (petiție, autosesizare, sesizări parvenite de la alte autorități);
j) raportarea numărului de contestații depuse la fiecare organ;
k) raportarea numărului de controale cu aplicarea contravențiilor;
l) raportarea, după acțiunile organului de control, și măsurile aplicate (prescripție, măsuri restrictive, plan de remediere);
m) numărul utilizatorilor SI RSC;
D. conturul „administrare și supraveghere” realizează funcția de monitoring a informației și include următoarele funcții:
a) asigurarea și coordonarea procesului de completare continuă a SI RSC;
b) supravegherea corectitudinii introducerii în SI RSC a datelor privind controalele, planificarea și efectuarea acestora de către fiecare organ de control;
c) analizarea și confruntarea informației din SI RSC cu orice surse disponibile de informație pentru a monitoriza legalitatea acțiunilor și a procedurilor de control;
d) asigurarea interoperabilității cu alte sisteme informaționale;
e) evidența utilizatorilor care dețin drept de acces;
f) administrarea bazei de date a SI RSC;
g) asigurarea mentenanței SI RSC;
h) delimitarea drepturilor de acces pentru utilizatorii SI RSC conform rolurilor stabilite;
i) asigurarea securității, a protecției și a integrității informației în SI RSC.
9. Conform figurii 1 sunt prezentate următoarele module de funcționare ale SI RSC:
1) Front Office – partea publică care este disponibilă pentru utilizatorii autorizați/anonimi și asigură următoarele funcționalități:
a) interfața profilului SI RSC oferă funcționarilor organelor de control toate instrumentele necesare pentru a interacționa cu organul de control (de exemplu: primirea notificărilor despre controalele planificate și cele inopinate, recepționarea planurilor anuale de control, primirea listelor de verificare și primirea documentelor de control);
b) vizualizarea planurilor anuale de control și a detaliilor acestora, folosind un mecanism avansat de căutare;
c) căutarea controalelor efectuate și accesarea datelor/documentelor publice legate de controale;
d) expedierea petițiilor către organele de control;
e) accesarea rapoartelor statistice, a indicatorilor de performanță, a seturilor de date și a listelor de verificare;
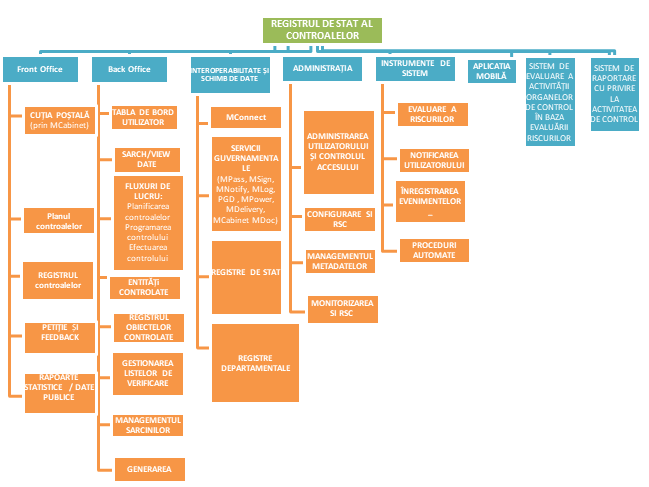
Figura 1. Modulele de funcționare a SI RSC
2) Back Office – componenta funcțională care implementează toate fluxurile de lucru legate de procesele de control și este disponibilă pentru utilizatorii autorizați ai organelor de control.
Această componentă oferă următoarele funcționalități:
a) interfața utilizatorului, prin care utilizatorii autorizați sunt informați cu privire la evenimentele importante legate de îndeplinirea atribuțiilor de serviciu;
b) căutarea/vizualizarea datelor în SI RSC (persoanele supuse controlului, obiectele controlate, graficul controalelor, dosarele de control, delegațiile de control, listele de verificare și procesele-verbale de control etc.).
c) fluxurile de lucru în SI RSC, care furnizează toate formularele electronice relevante în format digital:
- planul controalelor;
- pregătirea și programarea controalelor;
- contestațiile/petițiile depuse în urma efectuării controalelor;
- registrul persoanelor supuse controlului care asigură toate funcționalitățile necesare gestionării datelor referitoare la persoanele juridice/fizice controlate (adăugați/actualizați/ștergeți/căutați date privind persoanele supuse controlului);
- registrul obiectelor controlate oferă toate funcționalitățile necesare gestionării datelor referitoare la obiectele persoanelor juridice/fizice care pot fi ținte ale controalelor (adăugați/actualizați/ștergeți/căutați date referitoare la obiectele controlate);
d) managementul listelor de control oferă organelor de control toate funcționalitățile necesare gestionării listelor de verificare utilizate în cadrul controalelor;
e) managementul sarcinilor asigură monitorizarea eficientă a proceselor de control și coordonarea acțiunilor utilizatorilor autorizați implicați în activitățile de desfășurare a controalelor;
f) tipărirea documentelor și a rapoartelor este folosită pentru generarea documentelor relevante specifice fluxurilor de lucru implementate și a rapoartelor statistice aferente operațiunilor în SI RSC;
3) interoperabilitatea SI RSC și schimbul de date – componenta funcțională care implementează schimbul de date între SI RSC cu alte sisteme și resursele informaționale de stat prin intermediul platformei de interoperabilitate (MConnect) și alte resurse și sisteme informaționale de stat;
4) administrarea SI RSC – componenta funcțională care oferă facilități de administrare și de configurare a SI RSC.
Asigură implementarea următoarelor facilități de administrare și de configurare:
a) administrarea utilizatorilor și controlul accesului pentru a gestiona conturile utilizatorilor autorizați, rolurile și drepturile la interfața de utilizator în SI RSC, datele și efectuarea acțiunilor;
b) configurația SI RSC reprezintă un sistem configurabil și adaptabil la nevoile curente ale organelor de control din Republica Moldova prin mecanisme de configurare, fără a interfera cu codul programului;
c) gestionarea metadatelor este componenta necesară pentru gestionarea tuturor metadatelor relevante specifice pentru funcționarea SI RSC (organigrame, domenii de control, clasificatoare, nomenclaturi, variabile, etichete și mesaje interfețe cu utilizatorul etc.);
d) monitorizarea oferă facilități rolurilor administrative pentru monitorizarea parametrilor de funcționare a software-ului, pentru diagnosticarea și pentru soluționarea problemelor tehnice depistate în procesul de funcționare;
5) instrumentele de sistem – componenta funcțională care reacționează la anumite procese funcționale pentru a fi configurate:
a) mecanismul de evaluare a riscurilor permite evaluarea automată a riscurilor conform metodologiilor sectoriale de evaluare a riscurilor, pe baza datelor primite din surse externe/completate de către inspector prin excluderea necesității de a evalua și a completa manual valoarea riscului;
b) notificarea utilizatorului oferă funcționalități de notificare a utilizatorilor autorizați prin generarea și transmiterea automată a documentației prevăzute de procedura de control;
c) înregistrarea evenimentelor asigură păstrarea auditului ca urmare a acțiunii generate de către utilizatorul autorizat prin înregistrarea și salvarea în MLog;
d) procedurile automate oferă posibilitatea lansării și operării automate a unui număr de funcționalități menite să utilizeze rațional resursele serverului și să furnizeze date utilizatorilor autorizați în timp util (de exemplu: validarea datelor, calcularea datelor din rapoarte statistice, atribuirea automată a sarcinilor etc.);
6) aplicația mobilă SI RSC – componenta funcțională utilizată de către inspectori în timpul controlului pentru a completa datele în SI RSC.
Capitolul IV
STRUCTURA ORGANIZATORICĂ A SI RSC
10. Subiecții raporturilor juridice apărute ca rezultat al instituirii și al ținerii SI RSC sunt:
1) proprietarul sistemului informațional – statul;
2) posesorul și deținătorul sistemului informaţional – Cancelaria de Stat;
3) administratorul tehnic al sistemului informațional – Instituția publică Serviciul Tehnologia Informației și Securitate Cibernetică;
4) utilizatorii sistemului informațional – organele de control indicate în anexa la Legea nr. 131/2012;
5) persoanele fizice și juridice care practică activitatea de întreprinzător și sunt pasibile controlului, precum și orice persoană care dorește să acceseze și să vizualizeze datele, în limitele accesibilității informațiilor, în calitate de destinatari ai SI RSC.
11. Organele de control, în calitate de furnizori și registratori ai datelor SI RSC, sunt responsabile de efectuarea înscrierilor în SI RSC în conformitate cu Legea nr. 131/2012.
12. Pentru asigurarea corectitudinii înregistrării controalelor în SI RSC și pentru verificarea respectării de către organele de control a legislației cu privire la controalele de stat asupra activității de întreprinzător, Cancelaria de Stat, în calitate de autoritate responsabilă de supravegherea controalelor, monitorizează, analizează și evaluează datele introduse de către organele de control.
În cazul depistării unor erori, a unor inexactități sau a unor neconcordanțe în documentele sau datele introduse în SI RSC, a nerespectării planului controalelor sau a încălcărilor în operarea cu SI RSC, Cancelaria de Stat informează despre aceasta organul de control, solicitând înlăturarea neajunsurilor.
CAPITOLUL V
CLASIFICAREA DOCUMENTELOR SI RSC
13. În cadrul SI RSC se folosesc următoarele categorii de documente:
1) documentele de intrare, care sunt fundamentale pentru introducerea datelor în sistem;
2) documentele de ieșire, obținute în urma funcționării sistemului;
3) documentele tehnologice.
14. Documentele de intrare ale SI RSC sunt următoarele:
1) petițiile, sesizările parvenite de la alte autorități, autosesizările;
2) nota de motivare însoțită de evaluarea riscului;
3) documentele ridicate în urma efectuării controlului;
4) documentele privind confirmarea executării prescripțiilor;
5) documentele privind anularea rezultatelor controlului;
6) contestațiile depuse de persoanele supuse controlului;
7) planul de stabilire a obiectivelor și a indicatorilor de performanță a organelor de control de stat asupra activității de întreprinzător;
8) procesul-verbal contravențional.
15. Documentele de ieșire ale SI RSC sunt următoarele:
1) planul controalelor (plan) – documentul în temeiul căruia este luată decizia unui organ de control de a desfășura un număr exact de controale planificate asupra unui număr prestabilit de persoane pe parcursul unui an calendaristic;
2) delegația de control – actul în baza căruia se inițiază controlul planificat și/sau inopinat;
3) lista de verificare – documentul procedural, aprobat prin act normativ, în care se indică, în ordine prestabilită, faptele, bunurile, însușirile, sursele informaționale, procedurile și acțiunile care urmează a fi verificate și/sau executate în limitele rigorilor procedurale pentru tipul și metoda de control de stat aferentă;
4) procesul-verbal de control – actul întocmit în urma controlului inopinat sau planificat în care se înregistrează constatările/rezultatele controlului (în partea de constatare), (după caz) se prescriu modalitățile de înlăturare a încălcărilor, întocmirea planurilor de remediere și/sau măsurile restrictive (în partea prescriptivă) și (după caz) se constată contravențiile și se prescriu sancțiunile (în partea sancționatoare);
5) procesul-verbal suplimentar – actul conex cu procesul-verbal de control inițial, întocmit în cazurile prescrierii suplimentare a unor măsuri sau constatarea contravenției;
6) procesul-verbal adițional – actul întocmit în cazul în care persoana supusă controlului își manifestă dezacordul cu rezultatele controlului, prezentând probe suplimentare. Inspectorul examinează materialele prezentate și (după caz) întocmește un proces-verbal de control adițional, fără a opera rectificări în actul de bază.
16. Din documentele tehnologice ale SI RSC fac parte:
1) documentele de descriere a formatului datelor interne;
2) șabloanele de formulare;
3) documentele privind descrierea indicatorilor de performanță;
4) ghidurile de utilizare și de administrare a acestuia;
5) documentele de descriere a rapoartelor;
6) documentele de descriere a criteriilor de risc și analiza lor.
CAPITOLUL VI
SPAȚIUL INFORMAȚIONAL AL SI RSC
17. Registrul conține următoarele categorii de informații:
1) informația cu privire la planurile controalelor;
2) informația cu privire la controalele planificate efectuate și rezultatele acestora;
3) informația cu privire la controalele inopinate efectuate și rezultatele acestora;
4) informația cu privire la controalele comune efectuate și rezultatele acestora;
5) informația cu privire la controalele efectuate și rezultatele acestora în cadrul procedurii de eliberare a actului permisiv și/sau a licenței;
6) informația cu privire la persoanele supuse controlului;
7) informația cu privire la criteriile de risc și analiza lor;
8) informația cu privire la listele de verificare;
9) informația cu privire la personalul implicat în domeniul controlului de stat;
10) informația cu privire la rapoartele de activitate ale organelor de control în domeniul efectuării controlului de stat;
11) informația privind obiectivele și valorile-țintă ale indicatorilor de performanță a activității organelor de control;
12) informația cu privire la Clasificatorul activităților din economia Moldovei (codurile CAEM);
13) informația cu privire la organele de control;
14) informația cu privire la autoritatea de supraveghere a controalelor.
18. În cadrul SI RSC sunt integrate următoarele sisteme informaționale partajate:
1) MConnect – platforma guvernamentală de interoperabilitate care facilitează integrarea SI RSC cu alte sisteme și resurse informaționale pentru realizarea schimbului de date;
2) MPass – pentru autentificarea utilizatorilor autorizați în SI RSC;
3) MSign – pentru semnarea formularelor electronice completate și a documentelor/rapoartelor generate de fluxurile de lucru implementate de către SI RSC;
4) Mlog – pentru înregistrarea evenimentelor critice în timpul funcționării SI RSC;
5) Mnotify – pentru notificarea utilizatorilor autorizați ai SI RSC;
6) MPower – pentru verificarea împuternicirilor utilizatorului înainte de a acorda acces la interfața de utilizator al SI RSC;
7) MDelivery – pentru livrarea prin poștă recomandată a documentelor sau notificărilor specifice ale organelor de control persoanelor supuse controlului;
8) MDoc – pentru transmiterea și primirea documentelor întocmite de către organele de control, necesare procedurii de control;
9) portalul guvernamental al cetățeanului și portalul guvernamental al unităților de drept (MCabinet) – pentru comunicarea, pentru transmiterea, pentru semnarea și pentru încărcarea documentelor aferente controlului, cu înștiințarea inspectorilor.
19. SI RSC interacționează și efectuează schimbul de date necesare pentru efectuarea controlului de stat prin intermediul platformei de interoperabilitate (MConnect) cu următoarele sisteme informaționale de stat:
1) Registrul de stat al populației – deținut de către Agenția Servicii Publice care furnizează date de identitate referitoare la rezidenții Republicii Moldova;
2) Registrul de stat al unităților de drept – furnizează date oficiale despre înregistrarea unităților de drept;
3) Registrul bunurilor imobile – furnizează date oficiale despre înregistrarea bunurilor imobiliare;
4) Registrul de stat al unităților administrativ-teritoriale și al adreselor – furnizează date oficiale de înregistrare a unităților și a adreselor administrativ-teritoriale;
5) Sistemul informațional automatizat de gestionare și eliberare a actelor permisive (SIA GEAP) – furnizează date referitoare la autorizațiile eliberate pentru persoanele supuse controlului și primește documentele necesare pentru efectuarea controalelor în contextul eliberării actelor permisive;
6) Registrul fiscal de stat – furnizează date despre controalele efectuate de către Serviciul Fiscal de Stat în condițiile Legii nr. 131/2012 și codurile fiscale ale persoanelor supuse controlului (care au fost atribuite de către organul fiscal și nu sunt înregistrate în Registrul de stat al unităților de drept);
7) Registrul de stat al contravențiilor – furnizează date referitoare la contravențiile aplicate persoanelor supuse controlului;
8) interconexiunea cu sistemele informaționale aflate în posesia și deținerea organelor de control.
Toate funcționalitățile disponibile sunt grupate pe roluri și sunt disponibile în cadrul interfețelor aplicației. Selectarea rolului curent are loc automat conform rolului atribuit utilizatorului din interfața de administrare. Partajarea mai multor roluri de către una și aceeași persoană nu este disponibilă.
20. Rolurile atribuite în SI RSC sunt următoarele:
1) conducătorul – este îndeplinit de către persoana din cadrul organului de control care este responsabilă de aprobarea delegațiilor de control, a planurilor de control și de monitorizarea procesului de efectuare a controalelor din cadrul instituțiilor.
Interfața permite accesul la următoarele funcționalități:
a) preluarea în lucru a sarcinilor de aprobare a dosarelor;
b) aprobarea delegațiilor;
c) vizualizarea și aprobarea graficelor de control;
d) căutarea dosarelor;
e) căutarea entităților economice;
f) căutarea gospodăriilor țărănești;
g) căutarea delegațiilor de control;
h) căutarea proceselor-verbale;
i) căutarea listelor de verificare;
j) rapoartele;
k) lista de controale nefinalizate în termen;
l) numărul de controale;
m) acoperirea planului;
n) durata medie a controalelor;
o) numărul mediu de controale în instituție;
p) căutarea persoanelor care desfășoară activitate independentă;
q) vizualizarea datelor despre utilizatorii SI RSC din cadrul organului de control;
r) căutarea persoanelor supuse controlului după nivelul de risc;
2) responsabilul de planificare – rolul îndeplinit de către persoana din cadrul organului de control care este responsabilă de elaborarea planurilor de control, de coordonarea controalelor comune și de ajustarea gradelor de risc ale persoanelor supuse controlului.
Interfața permite accesul la următoarele funcționalități:
a) vizualizarea și elaborarea planurilor de control;
b) vizualizarea și coordonarea controalelor comune;
c) căutarea entităților economice;
d) căutarea gospodăriilor țărănești;
e) căutarea delegațiilor de control;
f) căutarea proceselor-verbale;
g) căutarea listelor de verificare;
h) rapoartele;
i) numărul de controale;
j) acoperirea planului;
k) numărul mediu de controale pentru fiecare inspector;
l) lista de controale nefinalizate în termen;
m) durata medie a controlului;
n) căutarea persoanelor supuse controlului după nivelul de risc;
o) căutarea persoanelor care desfășoară activitate independentă;
p) vizualizarea datelor despre utilizatorii SI RSC din cadrul organului de control;
3) inspectorul – rolul îndeplinit de către persoana din cadrul organului de control care este responsabilă de efectuarea controalelor.
Interfața permite accesul la următoarele funcționalități:
a) inițierea controalelor inopinate;
b) inițierea controalelor planificate;
c) inițierea controalelor comune;
d) inițierea controalelor privind eliberarea actelor permisive și/sau licenței;
e) elaborarea și editarea documentelor aferente controlului;
f) finalizarea controalelor;
g) căutarea dosarelor;
h) rapoartele;
i) acoperirea planului;
j) controalele nefinalizate în termen;
k) căutarea persoanelor supuse controlului după nivelul de risc.
Toate căutările și rapoartele sunt doar pentru obiectele din cadrul instituției;
4) administratorul – rolul îndeplinit de către persoana din cadrul autorității centrale de supraveghere a controalelor care este responsabilă de introducerea listelor de verificare/utilizatorilor/domeniilor de control/organelor de control în SI RSC.
Interfața permite accesul la următoarele funcționalități:
a) modificarea/crearea/ștergerea entităților și obiectelor de control;
b) modificarea/crearea/ștergerea domeniilor de control;
c) modificarea/crearea/ștergerea organelor de control în SI RSC;
d) importarea entităților economice și a obiectelor de control din Registrul de stat al unităților de drept;
e) adăugarea/ștergerea/modificarea datelor utilizatorilor;
f) modificarea rolurilor atribuite utilizatorilor;
g) introducerea listelor de verificare;
h) căutarea dosarelor;
i) căutarea entităților economice;
j) căutarea gospodăriilor țărănești;
k) căutarea delegațiilor de control;
l) căutarea proceselor-verbale;
m) căutarea listelor de verificare;
n) rapoartele;
o) căutarea persoanelor supuse controlului după nivelul de risc;
p) căutarea persoanelor care desfășoară activitate independentă;
5) cancelarie – rolul îndeplinit de către persoana din cadrul autorității centrale de supraveghere a controalelor care este responsabilă de supravegherea/ planificarea/coordonarea controalelor.
Interfața permite accesul la următoarele funcționalități:
a) supravegherea planificării controalelor;
b) supravegherea executării controalelor;
c) verificarea coordonării controalelor comune;
d) verificarea imposibilității executării controlului comun;
e) indicarea datei controlului comun;
f) căutarea dosarelor;
g) căutarea entităților economice;
h) căutarea gospodăriilor țărănești;
i) căutarea delegațiilor de control;
j) căutarea proceselor-verbale;
k) căutarea listelor de verificare;
l) rapoartele;
m) lista de controale nefinalizate în termen;
n) durata medie a controlului;
o) căutarea persoanelor supuse controlului după nivelul de risc;
p) căutarea persoanelor care desfășoară activitate independentă.
21. Obiectele informaționale ale SI RSC sunt următoarele:
Obiectul informațional „Control” conține totalitatea metadatelor, a deciziilor și a actelor aferente controlului salvate în format electronic. Utilizarea noțiunii de control va permite consolidarea unei arhive electronice ce conține documentele și informația detaliată aferentă tuturor controalelor efectuate de către organele de control.
Acest obiect informațional conține următoarele documente:
1) delegația de control, care include următoarele date:
a) numărul și data emiterii;
b) datele de identificare a organului de control emitent;
c) trimiterea la prevederile legale care, în mod expres, acordă organului respectiv atribuția de control în cazul pentru care se emite delegația;
d) tipul controlului și temeiul inițierii lui (pentru controalele inopinate se indică inclusiv prevederea aplicabilă de la art. 19 din Legea nr. 131/2012, iar pentru controalele planificate se indică numărul planului controalelor, data aprobării și locul publicării);
e) datele despre inspectori (nume, prenume, funcția deținută);
f) datele despre persoana supusă controlului (denumirea/numele persoanei, codul fiscal, sediul/adresa subdiviziunii controlate și codul acesteia, alte date de contact);
g) obiectul/obiectele care urmează a fi supuse controlului;
h) scopul, metoda de control și aspectele ce urmează a fi verificate, trimiterea expresă la lista de verificare aplicabilă și actul normativ prin care aceasta este aprobată;
i) data începerii controlului și durata preconizată a acestuia;
2) nota de motivare, care se întocmește doar în cazul controalelor inopinate, în care se indică temeiurile și necesitatea inițierii controlului, însoțită de evaluarea riscului;
3) lista de verificare conține următoarele date:
a) numărul listei de verificare, al actului prin care aceasta a fost aprobată și numărul Monitorului Oficial al Republicii Moldova în care a fost publicată;
b) conținutul listei de verificare cuprinde lista de întrebări specifice domeniului de control;
c) numele, prenumele și funcția persoanei care a aprobat lista de verificare;
d) alte date stabilite pentru introducerea în listele de verificare, conform cerințelor de reglementare a acestora aprobate de către Guvern;
4) procesul-verbal de control, care conține următoarele date:
a) denumirea completă a organului de control, numele complet și funcția persoanelor care au efectuat controlul;
b) datele cu privire la delegația de control și temeiul efectuării controlului;
c) denumirea completă/numele persoanei supuse controlului și identificarea obiectului de control;
d) tipul controlului;
e) lista de verificare aplicată;
f) datele privind toate aspectele, documentele, bunurile, încăperile, produsele, utilajele și obiectele de altă natură care au fost supuse controlului și sunt relevante controlului;
g) constatările și rezultatele controlului;
h) referința expresă la prevederile actelor legislative și normative pe care le-a încălcat persoana supusă controlului;
i) copiile documentelor examinate care confirmă încălcarea legii, ale altor documente întocmite în cadrul controlului;
j) datele privind durata controlului;
k) explicațiile, în scris, ale persoanei supuse controlului și/sau ale angajaților acesteia;
l) recomandările și indicațiile pentru înlăturarea încălcărilor stabilite în partea prescriptivă (după caz);
m) prescripția de aplicare a măsurilor restrictive (după caz);
n) constatarea contravențiilor sau a altor tipuri de încălcări prevăzute de lege, cu indicarea sancțiunii prevăzute de lege (după caz);
o) descrierea semnelor componenței de infracțiune constatate în cadrul procedurii de control și referința expresă la normele de drept penal vizate;
p) indicarea expresă și clară a încălcărilor comise de către persoana supusă controlului, cu referințe directe la prevederile legale încălcate;
q) comunicarea/încărcarea/semnarea/transmiterea în cabinetul personal al persoanei supuse controlului spre validare inspectorilor a probelor privind executarea prescripțiilor (după caz);
r) termenul în care urmează a fi înlăturate încălcările;
s) calificarea nivelului de încălcare a legislației (minore, grave, foarte grave);
t) planul de remediere, în cazul contravențiilor (după caz);
5) procesul-verbal de control suplimentar este conex cu procesul-verbal de control și conține următoarele date:
a) prescrierea suplimentară a unor măsuri;
b) înlăturarea încălcărilor de către persoana supusă controlului;
c) constatarea contravenției (după caz);
6) procesul-verbal de control adițional este conex cu procesul-verbal de control și conține următoarele date:
a) informația de bază din procesul-verbal de control;
b) pozițiile modificate indicate în partea constatatoare (după caz);
7) documentele suplimentare controlului reprezintă totalitatea materialelor anexate la dosarul electronic.
Identificatorul obiectului informațional „control” este un număr creat automat de către sistem.
22. „Planul de control” reprezintă un obiect informațional care include lista persoanelor supuse controlului și ordinea efectuării acestora.
Planul de control conține următoarele date:
1) anul pentru care se planifică efectuarea controalelor;
2) denumirea (numele) persoanelor supuse controlului pe parcursul anului respectiv;
3) codul fiscal al persoanelor supuse controlului;
4) obiectul controlului și adresa amplasării acestuia;
5) datele de contact ale persoanelor supuse controlului planificat (telefon, poștă electronică);
6) trimestrul în care este preconizat controlul;
7) mențiunea despre efectuarea controalelor planificate comune, în cazul în care două sau mai multe organe de control au decis exercitarea unor controale în comun;
8) gradul de risc;
Identificatorul obiectului informațional „Planul de control” este un număr creat automat de către sistem.
23. Obiectul informațional „Rapoarte” reprezintă un obiect informațional complex prin intermediul căruia sunt configurate formularele de raportare a progresului de realizare a acțiunilor în domeniul controlului de stat. Pentru toate rapoartele sunt specificate tipurile de filtrări și opțiunile de descărcare sunt complete. În funcție de tipul de raportare vor fi configurate șabloanele corespunzătoare.
Rapoartele conțin următoarele date:
1) totalitatea controalelor efectuate (planificate, inopinate, comune, cu privire la eliberarea actelor permisive);
2) realizarea indicatorilor de performanță;
3) raportarea încălcărilor în domeniul de control;
4) raportarea controalelor asupra persoanelor supuse controlului în primii 3 ani de activitate de la data înregistrării;
5) raportarea după nivelurile de încălcări (minore, grave, foarte grave);
6) numărul prescripțiilor înaintate de către organele de control;
7) numărul conformărilor persoanelor supuse controlului cu privire la executarea prescripțiilor;
8) raportarea cu privire la controalele care au statut de „anulat”, „finalizat”, „în curs”, „aprobat”, „respins”;
9) raportarea controalelor inopinate în funcție de sursa de sesizare (petiție, autosesizare, sesizările parvenite de la alte autorități);
10) raportarea numărului de contestații depuse la fiecare organ;
11) raportarea numărului de controale cu aplicarea contravențiilor;
12) raportarea după acțiunile organului de control și măsurile aplicate (prescripție, măsuri restrictive, plan de remediere);
13) raportarea încălcărilor conform domeniilor de activitate;
14) numărul utilizatorilor SI RSC.
Identificatorul obiectului informațional „Rapoarte” este un număr creat automat de către sistem.
24. Obiectul informațional „Utilizator autorizat” reprezintă profilul utilizatorului autorizat cu acces la interfața specifică rolului acordat în SI RSC.
Următoarele categorii de date vor fi stocate în profilul utilizatorului autorizat:
1) codul IDNP al utilizatorului;
2) numele, prenumele utilizatorului;
3) e-mailul;
4) numărul de telefon;
5) autoritatea publică pe care o reprezintă;
6) rolurile atribuite în SI RSC;
7) domeniile de control;
8) funcția pe care o exercită;
9) numărul legitimației.
Identificatorul obiectului informațional „Utilizatorul autorizat” este numărul de identificare de stat al persoanei fizice (IDNP).
25. Obiectul informațional „Persoanele supuse controlului” reprezintă profilul persoanelor care practică activitatea de întreprinzător și sunt pasibile controlului.
Profilul persoanei supuse controlului conține următoarele date:
1) datele privind denumirea completă/numele persoanei supuse controlului;
2) numărul de identificare de stat atribuit persoanelor juridice și întreprinzătorilor individuali (IDNO);
3) numărul de identificare de stat al persoanei fizice (IDNP);
4) codul Clasificatorului activităților din economia Moldovei specific activității desfășurate;
5) sediul/adresa subdiviziunii/unității controlate și codul acesteia;
6) datele de contact;
7) datele privind controalele aferente persoanei supuse controlului, cu indicarea perioadei controlului, a tipului acestuia și rezultatele controlului;
8) comunicarea/încărcarea/semnarea/transmiterea documentelor aferente controlului.
Identificatorul obiectului informațional „Persoanele supuse controlului”, în cazul persoanelor juridice și întreprinzătorilor individuali este numărul de identificare de stat al persoanei juridice (IDNO), iar în cazul persoanelor fizice – IDNP.
26. Obiectul informațional „Organele de control” reprezintă profilul autorității care efectuează controlul de stat.
Profilul organului de control conține:
1) datele privind denumirea completă a organului de control;
2) numărul de identificare de stat al autorității publice (IDNO);
3) datele de contact;
4) numele, prenumele și funcția utilizatorilor din cadrul organului de control;
5) Clasificatorul activităților din economia Moldovei (codurile CAEM);
6) listele de verificare;
7) domeniile de control;
8) informația/rezultatele cu privire la controalele planificate/inopinate și eliberarea actelor permisive/comune;
9) informația și rezultatele cu privire la contestațiile depuse de către persoanele supuse controlului;
10) informația cu privire la prescripțiile înaintate;
11) informația cu privire la sancțiunile/măsurile restrictive aplicate;
12) informația cu privire la măsurile aplicate de către organele de control în cadrul controlului, clasificate conform nivelelor de încălcări ale legislației;
13) planul de control;
14) informația cu privire la criteriile de risc și analiza acestora;
15) date cu privire la indicatorii de performanță;
16) informația privind controalele efectuate la persoanele supuse controlului în primii 3 ani de activitate;
17) clasamentul entităților economice după nivelul de risc;
18) informația cu privire la rapoarte;
19) datele privind denumirea completă/numele persoanei supuse controlului/codul fiscal;
Identificatorul obiectului informațional „Organului de control” este IDNO.
27. Obiectul informațional „Autoritatea de supraveghere a controalelor” reprezintă profilul autorității administrației publice centrale de supraveghere a controalelor.
Profilul autorității de supraveghere a controalelor conține:
1) datele privind denumirea completă a organelor de control;
2) datele de contact;
3) numărul de identificare de stat al autorității de supraveghere a controalelor (IDNO);
4) numele, prenumele și funcția utilizatorilor din cadrul organelor de control;
5) Clasificatorul activităților din economia Moldovei (codurile CAEM);
6) listele de verificare;
7) domeniile de control ale organelor de control;
8) informația/rezultatele cu privire la controalele planificate/inopinate și eliberarea actelor permisive/comune;
9) informația și rezultatele cu privire la contestațiile depuse de către persoanele supuse controlului;
10) informația cu privire la prescripțiile înaintate;
11) informația cu privire la sancțiunile/măsurile restrictive aplicate;
12) informația cu privire la măsurile aplicate de către organele de control în cadrul controlului, clasificate conform nivelelor de încălcări ale legislației;
13) informația cu privire la toate rapoartele organelor de control;
14) planurile de control ale organelor de control;
15) informația cu privire la criteriile de risc și analiza acestora;
16) datele cu privire la indicatorii de performanță ale organelor de control;
17) clasamentul entităților economice după nivelul de risc;
18) datele privind denumirea completă/numele persoanei supuse controlului/codul fiscal;
19) numărul controalelor efectuate la persoanele supuse controlului în primii 3 ani de activitate;
Identificatorul obiectului informațional „Autoritatea de supraveghere a controalelor” este IDNO.
28. Obiectele informaționale ale SI RSC, care definesc totalitatea datelor contului de utilizator și a configurațiilor de bază utilizate în cadrul proceselor de operare implementate, sunt caracterizate prin următoarele atribute care urmează a fi luate în considerare la dezvoltarea și la implementarea sistemului:
1) scenariile referitoare la obiectul informațional „Control” sunt următoarele:
a) înregistrarea primară – se efectuează de către utilizatorul autorizat al SI RSC cu rol de inspector, care inițiază controlul și care atașează documentele specifice fluxurilor de lucru ale sistemului informațional (delegație de control, notă de motivare, proces-verbal de control, proces-verbal adițional, proces-verbal suplimentar, documente suplimentare controlului);
b) actualizarea datelor – se efectuează de către utilizatorul autorizat al SI RSC cu rol de inspector care atașează documentele specifice fluxurilor de lucru ale sistemului informațional în cazul modificării înregistrărilor în baza cărora sunt generate documentele sau care actualizează conținutul documentelor care nu sunt generate de SI RSC;
c) scoaterea din evidență – se efectuează de către utilizatorul autorizat al SI RSC cu rol de inspector care inițiază control și atașează documentele specifice fluxurilor de lucru ale sistemului informațional, în cazul scoaterii din evidență a documentelor informaționale (scoaterea din evidență presupune stabilirea unui statut specific de document anulat);
2) scenariile referitoare la obiectul informațional „Planul de control” sunt următoarele:
a) înregistrarea primară – se efectuează de către utilizatorul autorizat al SI RSC cu rol de responsabil de planificare care elaborează planurile de control, coordonează controalele comune și ajustează gradul de risc al persoanei supuse controlului;
b) actualizarea datelor – se efectuează de către utilizatorul autorizat al SI RSC cu rol de responsabil de planificare și de modificare a planului de control;
c) scoaterea din evidență – se efectuează de către utilizatorul autorizat al SI RSC cu rol de responsabil de planificare și de conducător al controlului care nu mai este relevant pentru efectuarea (scoaterea din evidență presupune stabilirea în plan a unui statut specific de dezactivare a persoanei supuse controlului (obiectului de control));
3) scenariile referitoare la obiectul informațional „Rapoarte” sunt următoarele:
a) înregistrarea primară – se efectuează de către utilizatorul autorizat al SI RSC cu rol de responsabil de planificare prin intermediul șabloanelor de raportare;
b) actualizarea datelor – se efectuează de către utilizatorul autorizat al SI RSC cu rol de responsabil de planificare care modifică datele din șabloanele de raportare;
c) scoaterea din evidență – se efectuează de către utilizatorul autorizat al SI RSC cu rol de responsabil de planificare, în cazul depistării erorilor în rapoartele aprobate, și se scoate din evidență;
4) scenariile referitoare la obiectul informațional „Utilizator autorizat” sunt următoarele:
a) înregistrarea primară – se efectuează de către utilizatorul autorizat al SI RSC cu rol de administrator din cadrul autorității de supraveghere a controalelor;
b) actualizarea datelor – se efectuează de către utilizatorul autorizat al SI RSC cu rol de administrator din cadrul autorității de supraveghere a controalelor care modifică datele utilizatorului autorizat;
c) scoaterea din evidență – se efectuează de către utilizatorul autorizat al SI RSC cu rol de administrator din cadrul autorității de supraveghere a controalelor, care radiază profilul datelor utilizatorului autorizat;
5) scenariile referitoare la obiectul informațional „Persoane supuse controlului” sunt următoarele:
a) înregistrarea primară – se efectuează de către utilizatorul autorizat al SI RSC cu rol de responsabil de planificare;
b) actualizarea datelor – se efectuează de către utilizatorul autorizat al SI RSC cu rol de responsabil de planificare care modifică datele persoanei supuse controlului;
c) scoaterea din evidență – se efectuează de către utilizatorul autorizat al SI RSC cu rol de responsabil de planificare care dezactivează profilul persoanei supuse controlului;
6) scenariile referitoare la obiectul informațional „Organul de control” sunt următoarele:
a) înregistrarea primară – se efectuează de către utilizatorul autorizat al SI RSC cu rol de administrator;
b) actualizarea datelor – se efectuează de către utilizatorul autorizat al SI RSC cu rol de administrator care modifică datele organului de control;
c) scoaterea din evidență – se efectuează de către utilizatorul autorizat al SI RSC cu rol de administrator care dezactivează profilul organului de control;
7) scenariile referitoare la obiectul informațional „Autoritatea de supraveghere a controalelor” sunt următoarele:
a) înregistrarea primară – se efectuează de către utilizatorul autorizat al SI RSC cu rol de administrator;
b) actualizarea datelor – se efectuează de către utilizatorul autorizat al SI RSC cu rol de administrator care modifică datele autorității de supraveghere a controalelor;
c) scoaterea din evidență – se efectuează de către utilizatorul autorizat al SI RSC cu rol de administrator care dezactivează profilul autorității de supraveghere a controalelor.
Capitolul VII
SPAȚIUL TEHNOLOGIC AL SI RSC
29. SI RSC este găzduit pe platforma tehnologică guvernamentală comună (MCloud) și dispune de mai multe interfețe, iar pentru aceasta se realizează câte o implementare:
1) Serviciul WEB Explorez Registrul interacționează extern pentru a asigura acces la informația cu caracter public și poate fi accesat prin intermediul adresei web (http://controale.gov.md);
2) Serviciul WEB Descarc Act de control interacționează cu lumea externă pentru a asigura agenților economici acces prin internet la actul de control aferent lor (în baza unor coduri speciale de acces furnizate de componenta de notificare a Registrului) poate fi accesat prin intermediul adresei web (http://controale.gov.md);
3) Serviciul WEB Actualizez profiluri interacționează cu Registrul de Stat al Populației și Registrul de Stat al Unităților de Drept în vederea extragerii datelor aferente agenților economici supuși controlului în scopul actualizării informației profilurilor acestora;
4) Serviciul WEB Plan Controale permite utilizatorilor organelor de control să perfecteze și valideze planurile controalelor pentru anul următor;
5) Serviciul WEB Control Inopinat permite utilizatorilor organelor de control să introducă și să valideze în SI RSC totalitatea controalelor inopinate aferente instituțiilor respective;
6) Serviciul WEB Configurez control permite utilizatorilor organelor de control să introducă totalitatea informației și a documentelor aferente unui control (este introdusă toată informația de configurare a controlului: documentele electronice, controlorii, data controlului, adresa controlului etc.);
7) Serviciul WEB Aprob act permite utilizatorului cu rol de conducător să acceseze, să analizeze și să aprobe/respingă actul de control pregătit de către funcționarii acestor instituții;
8) Serviciul WEB Plan Controale permite utilizatorilor din cadrul autorității de supraveghere a controalelor să acceseze, să analizeze, să verifice, să valideze, să contrapună planurile de control și să notifice asupra controalelor comune;
9) Serviciul WEB Extrage rapoarte permite utilizatorilor din cadrul organului de control și a utilizatorilor din cadrul autorității de supraveghere a controalelor să extragă rapoartele aferente activității acestor instituții sau să analizeze întregul sistem al controalelor efectuate de către instituțiile în cauză.
30. Administratorul tehnic al sistemului informațional va estima periodic pentru 9-12 luni în avans spațiul de stocare și resursele de procesare necesare pentru rularea SI RSC.
31. Sistemul informațional va furniza utilizatorului o interfață Web de acces la Registrul de stat al controalelor, accesibilă prin intermediul unui explorator internet (MS Internet Explorer, Mozilla FireFox, Google Chrome, Opera, Safari, etc.). Din punct de vedere funcțional se va realiza o soluție fiabilă și scalabilă atât în cazul creșterii numărului de utilizatori ce folosesc resursele sistemului informatic, cât și în cazul creșterii volumului de informație gestionată de acesta.
32. Utilizatorul are acces, prin intermediul rețelei globale internet, la compartimentele publice ale SI RSC privind deciziile și rezultatele controalelor efectuate de către organele de control. Persoanele supuse controlului, în calitate de utilizatori internet, vor dispune de drepturi de a vizualiza informația publică aferentă controalelor și prin intermediul unei interfețe WEB speciale, în baza unui set de coduri de acces, vor putea monitoriza trasabilitatea controalelor curente efectuate la entitate.
33. Subiecții antrenați în procesele de operare în SI RSC sunt:
1) Cancelaria de Stat – autoritatea administrației publice centrale de supraveghere a controalelor de stat;
2) organul de control – autoritatea administrației publice care acționează în regim de putere publică în scopul realizării unui interes public, este investită cu funcții de control și este abilitată cu dreptul de a iniția controlul;
3) persoana supusă controlului – orice persoană fizică și/sau juridică care practică activitatea de întreprinzător și este pasibilă controlului. O subdiviziune a persoanei poate fi considerată persoană separată în cazul în care este identificată în calitate de obiect deplin al controlului într-un domeniu de control și este situată într-o locație separată de sediul persoanei juridice din care face parte.
Accesul utilizatorilor autorizați la SI RSC se va face limitat, autorizarea fiind obținută prin intermediul serviciului MPass. Toate conexiunile utilizatorilor la sistem se vor efectua prin intermediul sesiunilor criptate.
CAPITOLUL VIII
ASIGURAREA SECURITĂȚII INFORMAȚIONALE A SI RSC
34. Cerințele de securitate și protecție a informației sunt următoarele:
1) prin securitatea informațională se subînțelege starea de protecție a sistemului în etapele procesului de creare, de procesare, de stocare și de transmitere a datelor de la acțiuni accidentale sau intenționate cu caracter natural sau artificial, care au drept scop crearea prejudiciului participanților în procesul de schimb informațional;
2) sistemul complex al securității informatice reprezintă totalitatea mijloacelor legislative, organizatorice și economice, precum și a mijloacelor tehnologice și a metodelor de protecție software-hardware și criptografice a informației, orientate spre asigurarea unui nivel necesar de integritate, de confidențialitate și de accesibilitate a resurselor informaționale;
3) principalele sarcini ale asigurării securității informaționale sunt:
a) asigurarea integrității informației – protecția împotriva modificării sau ștergerii datelor;
b) asigurarea confidențialității – protecția împotriva accesului neautorizat la date;
c) asigurarea accesibilității – protecția împotriva blocării accesului utilizatorilor autorizați la resursele informaționale.
35. SI RSC sprijină mecanismele de securitate adecvate în scopul protejării și securizării datelor din sistem prin implementarea următoarele obiective de securitate:
1) autentificarea – garantează faptul că zonele restricționate ale serviciului sunt accesibile numai utilizatorilor cu identitatea verificată prin MPass;
2) autorizarea – garantează că utilizatorii autentificați pot accesa numai serviciile și datele care corespund rolurilor și drepturilor de acces ale acestora. Fiecare organ de control are dreptul să înainteze spre înregistrare autorității de supraveghere a controalelor lista cu noi utilizatori care îi aparțin și să le atribuie unul din setul de roluri existente, în conformitate cu permisiunile fiecărui utilizator;
3) confidențialitatea – garantează că datele schimbate între persoana care o solicită și furnizorul nu pot fi interceptate sau accesate de o terță parte neautorizată și că datele nu pot fi accesate într-un moment necorespunzător;
4) integritatea – garantează că fluxul de date realizat între solicitant și furnizor nu a fost modificat sau manipulat de o terță parte neautorizată sau datele nu au fost accesate înainte de un termen anumit;
5) nonrepudierea – măsură prin care este asigurat faptul că după emiterea/recepționarea unei informații, expeditorul/destinatarul nu poate nega, în mod fals, că a expediat/primit informații.
În cadrul Sistemului SI RSC este asigurată generarea și păstrarea înregistrărilor de audit ale securității pentru operațiunile de prelucrare a datelor cu caracter personal, în condițiile cadrului normativ în materie de protecție a datelor cu caracter personal, precum și prin integrarea în cadrul SI RSC a serviciului MLog.
Utilizatorii interni sunt autorizați să acceseze doar blocurile funcționale și datele pentru care au permisiunile necesare conform rolurilor fiecăruia.
O necesitate importantă legată de securitate constă în păstrarea înregistrărilor de audit pentru analiza integrității sistemului și pentru monitorizarea activității utilizatorilor.
Infrastructura sistemului necesită funcționarea nonstop a SI RSC și include circuite cu noduri de rezervă care preiau încărcătura sistemului pentru perioada aflării acestuia în proces de mentenanță sau de restaurare.
Capitolul IX
ÎNCHEIERE
36. Conceptul Sistemului informațional „Registrul de stat al controalelor” conține descrierea momentelor principale organizaționale, metodologice și tehnologice conform cărora este conceput și va fi implementată ideea realizării unei soluții informatice dinamice care ar asigura suportul informatic organelor de control competente să efectueze controale de stat și autorității de supraveghere a controalelor, în vederea asigurării respectării legislației privind controalele de stat asupra activității de întreprinzător în Republica Moldova.
37. Implementarea SI RSC va contribui la crearea unui mediu favorabil pentru tranziția la societatea informațională și va ameliora substanțial mediul de afaceri din Republica Moldova. Valorificarea potențialului tehnologiei informației și comunicațiilor și implementarea conceptelor moderne de prelucrare a informației vor îmbunătăți calitativ procesul de luare a deciziei, vor face posibilă transparentizarea și eficientizarea activității organelor implicate în domeniul controalelor asupra activității de întreprinzător.