1. Se aprobă:
2) Conceptul Sistemului informațional „Serviciul guvernamental de suport clienți”, conform anexei nr. 2.
2. Se stabilește implementarea graduală a Serviciului guvernamental de suport clienți prin asigurarea inițială, în cadrul perioadei inițiale de pilotare, a suportului pentru serviciile publice prestate de către Instituția Publică Agenția Servicii Publice, Instituția Publică Agenția de Guvernare Electronică, Casa Națională de Asigurări Sociale și Instituția Publică Serviciul Tehnologia Informației și Securitate Cibernetică, cu extinderea treptată pentru toate autoritățile/instituțiile publice prestatoare de servicii.
3. Instituția Publică Agenția Servicii Publice:
1) va elabora și va prezenta Guvernului spre aprobare propuneri de ajustare a cadrului normativ ce reglementează organizarea și funcționarea Instituției Publice Agenția Servicii Publice, care să prevadă exercitarea funcției de punct unic de contact cu utilizatorii serviciilor publice;
2) va asigura instituirea Serviciului guvernamental de suport clienți, conform prevederilor prezentei hotărâri și ale cadrului normativ, precum și angajarea și instruirea personalului necesar;
3) va asigura crearea condițiilor de muncă necesare pentru funcționarea Serviciului guvernamental de suport clienți;
4) va asigura crearea, dezvoltarea, punerea în exploatare și mentenanța Sistemului informațional „Serviciul guvernamental de suport clienți”;
5) va determina, în perioada de pilotare, numărul necesar de operatori ai Serviciului guvernamental de suport clienți şi va stabili tarifele serviciilor de suport pentru prestatorii de servicii.
4. Cancelaria de Stat, în comun cu Instituția Publică Agenţia Servicii Publice, va identifica edificiul principal și secundar pentru amplasarea Serviciului guvernamental de suport clienți.
5. Instituția Publică Agenția de Guvernare Electronică:
1) în comun cu Instituția Publică Agenția Servicii Publice, va asigura crearea Serviciului guvernamental de suport clienți, precum și crearea și dezvoltarea Sistemului informațional „Serviciul guvernamental de suport clienți”;
2) în comun cu Instituția Publică Agenția Servicii Publice, va elabora și va prezenta Guvernului spre aprobare Regulamentul privind organizarea şi funcționarea Serviciului guvernamental de suport clienți și Regulamentul privind modul de ținere a resursei informaționale a Sistemului informațional „Serviciul guvernamental de suport clienți”;
3) în comun cu Instituția Publică Agenția Servicii Publice, în termen de 3 luni, va elabora și va prezenta Cancelariei de Stat spre aprobare Planul de acţiuni privind implementarea Serviciului guvernamental de suport clienți;
4) în comun cu Instituția Publică Agenția Servicii Publice, va asigura dotarea Serviciului guvernamental de suport clienți cu mobilier, echipament și tehnică de calcul;
5) va elabora modulul de instruire a operatorilor din cadrul Serviciului guvernamental de suport clienți;
6) în comun cu prestatorii de servicii, va organiza instruirea operatorilor Serviciului guvernamental de suport clienți în domeniile de competență;
7) în comun cu Instituția Publică Agenția Servicii Publice, va elabora şi va prezenta Cancelariei de Stat spre aprobare modelul contractului de acordare a suportului clienți, încheiat cu prestatorii de servicii.
6. Instituția Publică Serviciul Tehnologia Informației și Securitate Cibernetică:
1) va asigura administrarea tehnică şi menţinerea comunicaţiilor electronice şi a sistemelor informaţionale de stat utilizate în cadrul Serviciului guvernamental de suport clienți;
2) va rezerva și va asigura accesarea numărului unic de apel al Serviciului guvernamental de suport clienți.
7. Apelurile telefonice la numărul unic al Serviciului guvernamental de suport clienți se vor efectua:
2) din rețeaua internațională – conform tarifelor stabilite.
8. Autoritățile/instituțiile publice prestatoare de servicii vor planifica în bugetele proprii mijloacele financiare necesare pentru realizarea contractelor de acordare a suportului clienți, încheiate de către Instituția Publică Agenția Servicii Publice cu prestatorii de servicii.
9. Autoritățile/instituțiile publice prestatoare de servicii, care vor asigura individual serviciile de consultanță şi suport de nivelurile 2 și 3, vor realiza activitățile respective prin utilizarea obligatorie a Sistemului informațional „Serviciului guvernamental de suport clienți”.
10. În perioada de pilotare, costurile necesare pentru dotarea, în conformitate cu punctul 3 subpunctul 5), a Serviciului guvernamental de suport clienți, precum și a celor necesare pentru crearea și dezvoltarea Sistemului informațional „Serviciul guvernamental de suport clienți”, se acoperă din contul mijloacelor Proiectului „Modernizarea serviciilor guvernamentale”.
11. Prezenta hotărâre intră în vigoare la data publicării în Monitorul Oficial al Republicii Moldova.
Nr. 976. Chiținău, 6 decembrie 2023.
Anexa nr. 1 la Hotărârea Guvernului nr.976/2023
CONCEPTUL Serviciului guvernamental de suport clienți
I.
INTRODUCERE
În prezent se atestă o creștere a așteptărilor cetățenilor față de Guvern în ceea ce privește prestarea calitativă a serviciilor publice. Pe lângă o calitate înaltă a serviciilor și posibilitatea de a le accesa de la distanță (electronic), cetățenii solicită și o transparență sporită în procesele de furnizare a serviciilor guvernamentale. Satisfacerea acestor așteptări ale cetățenilor necesită o abordare orientată către client, o livrare a serviciilor publice rapide, fără efort și confortabilă.
În acest scop, Guvernul, cu suportul Băncii Mondiale, implementează Proiectul „Modernizarea serviciilor guvernamentale” (în continuare – MGSP), care are drept obiectiv principal îmbunătățirea serviciilor publice prin simplificarea acestora pentru cetățean, cu utilizarea tehnologiilor moderne de e‑Guvernare, inclusiv extinderea canalelor de acces la serviciile publice prin crearea de servicii electronice.
Serviciile electronice au transformat modalitatea de interacțiune a autorităților cu cetățenii. Tranziția la prestarea serviciilor publice prin intermediul canalelor electronice trebuie aplicată de către instituțiile guvernamentale pentru a beneficia de o mai mare eficiență a proceselor de lucru și pentru a spori accesul cetățenilor la informații și servicii calitative. Totodată, prin diminuarea contactului uman pentru prestarea serviciilor, se impune crearea unui mecanism de contact pentru utilizatorii de servicii publice în scopul oferirii consultațiilor, suportului necesar și recepționării feedbackului clienților.
În acest context, perspectiva instituirii Serviciului guvernamental de suport clienți (în continuare – SGSC) va acționa ca un punct unic de contact cu utilizatorii de servicii publice, oferind servicii de suport, astfel, asigurând standardizarea, optimizarea proceselor de suport și, ca urmare, creșterea calității serviciilor publice. Prin implementarea serviciului respectiv se urmărește organizarea interacțiunii eficiente și operative client–prestator, diminuarea problemelor de calitate în funcționarea sistemelor informatice și soluționarea rapidă a incidentelor. Necesitatea instituirii acestui serviciu este dictată inclusiv de situația pandemică creată ca urmare a numărului mare de infectări cu coronavirus (COVID-19), precum și de restricțiile impuse pentru a stopa răspândirea acestuia.
În scopul instituirii în perspectivă a SGSC, se impune și crearea unui sistem informațional care va reprezenta punctul unic de acces dintre beneficiarii și prestatorii serviciilor publice, precum și dintre nivelurile de soluționare a cererilor beneficiarilor din cadrul SGSC, în vederea gestionării cererilor de consultanță și suport.
II.
DISPOZIȚII GENERALE
Secțiunea 1
Noțiuni utilizate
În sensul prezentului Concept se utilizează următoarele noțiuni de bază:
beneficiar al serviciului public – persoană fizică sau juridică identificată, la solicitarea și/sau în interesul căreia sunt prestate serviciile publice, inclusiv prin reprezentare sau cu asistența prestatorului;
client – persoană fizică sau juridică, potențial beneficiar al serviciului public, care solicită suportul/consultanță prestatorului serviciului public prin intermediul SGSC în vederea obținerii rezultatului serviciului public respectiv;
cerere – solicitare de către beneficiarii serviciilor publice sau clienți, prin intermediul SGSC, a suportului/consultanței în privința subiectelor ce țin de prestarea serviciilor publice;
incident – orice acțiune sau inacțiune contrară reglementărilor care stau la baza prestării serviciilor publice a căror consecințe a determinat sau este în măsură să determine compromiterea actului de prestare a serviciului public;
servicii publice – activități administrative necomerciale cu caracter individual, realizate în regim de putere publică de prestatorul de servicii publice, cu sau fără solicitarea beneficiarilor de servicii, și care vizează realizarea drepturilor, libertăților, obligațiilor și intereselor legitime ale acestora, asigurându-le, după caz, beneficiile materiale sau nemateriale corespunzătoare;
prestator al serviciului public (în continuare – prestatori de servicii):
1) autoritate administrativă centrală subordonată Guvernului sau structură organizațională din sfera de competență a acesteia (autoritate administrativă din subordine, serviciu public desconcentrat sau aflat în subordine, instituție publică în care altă autoritate administrativă centrală deține calitatea de fondator);
2) autoritate administrativă autonomă față de Guvern care prestează servicii publice conform competenței și în condițiile cadrului normativ special care reglementează domeniile de activitate ale acesteia;
3) structură organizațională din sfera de competență a unui minister sau a Cancelariei de Stat (autoritate administrativă din subordine, serviciu public desconcentrat sau aflat în subordine, instituție publică în care ministerul sau Cancelaria de Stat deține calitatea de fondator);
4) persoană juridică de drept privat care, în limita competențelor delegate în conformitate cu actele normative, prestează servicii publice;
prestarea serviciilor publice – raporturile juridice care se manifestă prin interacțiunea prestatorului cu beneficiarul de servicii publice, care necesită realizarea de către prestatorul de servicii publice a unor operații administrative, în limitele competenței ce-i revin și conform regulamentelor privind organizarea și prestarea serviciilor publice aprobate conform cadrului normativ.
Secțiunea a 2-a
Scopul și obiectivele specifice ale SGSC
Scopul SGSC este de a asigura o platformă unică, instituită de către Guvern, de contact cu beneficiarii de servicii publice prin intermediul căreia aceștia pot solicita și primi asistență în privința subiectelor ce țin de prestarea serviciilor publice, precum și prezenta propuneri privind îmbunătățirea calității serviciilor publice.
Crearea SGSC urmărește atingerea următoarelor obiective:
1) sporirea accesibilității la suportul și consultanța aferente prestării serviciilor publice;
2) regândirea modelului de acordare a suportului de către prestatorii de servicii publice administrative după principiul „ghișeului unic”, care permite persoanei să apeleze la suport printr-o interfață unică. SGSC va funcționa ca un punct unic de contact pentru clienți în procesele de gestionare a incidentelor, reclamațiilor, solicitărilor de informații, întrebări frecvente și a necesităților de asistență în utilizarea serviciilor publice dintr-un singur loc;
3) asigurarea disponibilității prestatorilor în efectuarea activităților de suport;
4) asigurarea înregistrării și gestionării tuturor incidentelor la primul apel;
5) reducerea timpului de reacționare și asigurarea gestionării rapide și eficiente a apelurilor și a incidentelor raportate, prin standardizarea proceselor de suport. Procesele și procedurile standardizate vor asigura gestionarea eficientă a activităților de suport, vor defini responsabilități clare și indicatori, de performanță de asemenea, acorduri de colaborare, care vor conține nivelele agreate de servicii (Service Level Agreement), întocmite și încheiate între SGSC și prestatorii de servicii publice. Aceasta va stabili timpi agreați de răspuns și soluționare;
6) restabilirea cât mai rapidă a funcționării normale a serviciilor în caz de întrerupere. Îmbunătățirea suportului tehnic se va realiza datorită escaladării corecte către alte nivele de suport, utilizând proceduri definite;
7) acumularea și furnizarea informațiilor despre soluțiile standard pentru utilizarea lor repetată. Baza de cunoaștere a erorilor, soluțiilor temporare acumulate va oferi utilizarea lor repetată de către operatorii SGSC;
8) furnizarea de informații despre domeniile care necesită o atenție sporită, analiză și investigare. În baza analizei apelurilor, incidentelor și feedbackului de la clienți, SGSC va fi un furnizor important de informații despre domeniile care necesită îmbunătățire;
9) implementarea unui stoc de date centralizat a tuturor solicitărilor de suport tehnic și asigurarea facilităților de trasabilitate a acestora;
10) eliminarea redirecționărilor de la un funcționar/instituție la altul/alta;
11) asigurarea colaborării și interacțiunii eficiente a prestatorilor de servicii publice participanți în procesul de prestare a serviciilor de asistență tehnică. Autoritățile/instituțiile publice vor comunica și vor colabora mai eficient în procesele de restabilire a funcționării normale a serviciilor publice în termene restrânse și cu reducerea impactului negativ asupra utilizatorilor, asigurându-se astfel că nivelurile cele mai bune de calitate a serviciilor și disponibilitatea lor sunt menținute.
III.
SITUAȚIA ACTUALĂ
În momentul de față sunt furnizate aproximativ 700 de servicii publice administrative de către 55 de autorități/instituții publice doar la nivelul administrației publice centrale, dintre care 174 e-Servicii, iar numărul serviciilor electronice se află în creștere continuă. Suportul acestor servicii este descentralizat, cu o abordare de suport diferită și centre de contact diferite. Această situație, de fapt, creează un șir de probleme care diminuează calitatea serviciilor publice, cum ar fi:
1) multitudinea de prestatori ai serviciilor publice administrative face dificilă identificarea centrelor de suport ale prestatorului de serviciu de care este interesat clientul;
2) abordări diferite și nealiniate bunelor practici a proceselor de suport clienți (fiecare prestator are propriile reguli și modalități de gestionare, monitorizare și raportare a incidentelor, solicitărilor de suport etc.);
3) rutarea apelurilor de la o instituție/subdiviziune la alta pe motivul neclarității responsabilităților față de componentele serviciilor;
4) majoritatea prestatorilor de servicii publice administrative nu dispun de serviciu suport clienți (date conform sondajului realizat de către Agenția de Guvernare Electronică în 2020 în rândul prestatorilor de servicii din cadrul administrației publice centrale de specialitate: doar 10 prestatori de servicii din 42 de prestatori respondenți au menționat că dispun de serviciu dedicat suport clienți);
5) serviciile de suport clienți ale prestatorilor de servicii publice nu acoperă în totalitate această funcție;
6) din cei 10 prestatori ce dispun de serviciu dedicat suport clienți, doar opt autorități/instituții publice utilizează sisteme informaționale pentru gestionarea suportului clienților;
7) de asemenea, doar 15 prestatori din totalul respondenților dispun de proceduri operaționale sau regulamente întocmite cu scopul asigurării suportului clienților.
IV.
REZULTATELE AȘTEPTATE ȘI BENEFICIILE
Implementarea SGSC va aduce următoarele beneficii:
1) beneficii pentru cetățeni și mediul de afaceri din Republicii Moldova:
a) accesibilitate crescută la serviciile publice prin oferirea punctului unic de contact, comunicare și informare;
b) posibilitatea utilizării unui mecanism eficient de suport tehnic în accesarea serviciilor publice prin crearea unui canal de rezolvare a problemelor și dificultăților întâmpinate de aceștia la beneficierea de servicii publice;
c) acces rapid la prestatorii de servicii publice relevanți soluționării deficiențelor tehnice cu care se confruntă;
d) asigurarea trasabilității procesului de raportare și soluționare a deficiențelor tehnice;
e) comunicarea îmbunătățită între utilizatorii și prestatorii de servicii publice;
f) incluziunea socială a categoriilor de populație defavorizate;
g) satisfacție crescută a utilizatorilor serviciilor publice;
2) beneficii pentru prestatorii de servicii publice:
a) capacitatea de a detecta și de a soluționa incidente care, ca urmare, minimalizează nefuncționarea serviciilor, ceea ce înseamnă o mai mare disponibilitate a serviciilor;
b) capacitatea de a identifica potențialele îmbunătățiri ale serviciilor;
c) utilizarea unei platforme comune destinate raportării și procesării deficiențelor tehnice și erorilor depistate, mai ales în mediul integrat al sistemelor informatice;
d) procese optimizate de soluționare a problemelor tehnice în exploatarea sistemelor informatice destinate accesului la servicii publice electronice;
e) micșorarea timpului necesar pentru soluționarea problemelor tehnice ale sistemelor informatice deținute sau exploatate;
f) informații mai semnificative pentru analiza problemelor și luarea deciziilor;
3) beneficii pentru Guvern:
a) îmbunătățirea calității serviciilor publice prestate populației;
b) sporirea calității privind funcționarea sistemelor informatice prin intermediul cărora sunt prestate servicii publice electronice;
c) creșterea popularității serviciilor publice electronice în rândul cetățenilor și al mediului de afaceri;
d) obținerea unui instrument eficient de măsurare a calității prestării tuturor serviciilor publice conectate la SGSC;
e) impact negativ redus asupra serviciilor publice furnizate.
V.
DESCRIEREA MODELULUI FUNCȚIONAL AL SGSC
Clienților SGSC li se vor oferi trei canale de comunicare cu serviciul de suport:
1) telefonic;
2) e-mail;
3) interfață web.
Pentru gestionarea eficientă a solicitărilor de suport, se prevede implementarea unui sistem informațional de management al solicitărilor de suport, integrat cu serviciul de telefonie și e-mailuri de suport. Sistemul de răspuns vocal interactiv (IVR) va fi integrat cu serviciul telefonie. La fel, serviciul telefonie va fi integrat cu Sistemul informațional „Serviciul guvernamental de suport clienți” (în continuare – SI SGSC), pentru înregistrarea adresărilor și gestionarea lor ulterioară.
Contractele de acordare de suport clienți cu nivele agreate de serviciu, încheiate între posesorul SI SGSC și prestatorii de servicii, procedurile operaționale coordonate, vor asigura timpi de răspuns și soluționare, atingerea obiectivelor propuse și buna funcționare a SGSC.
SGSC va fi de tip centralizat, constituit în trei niveluri, cu următoarele roluri (figura de mai jos):
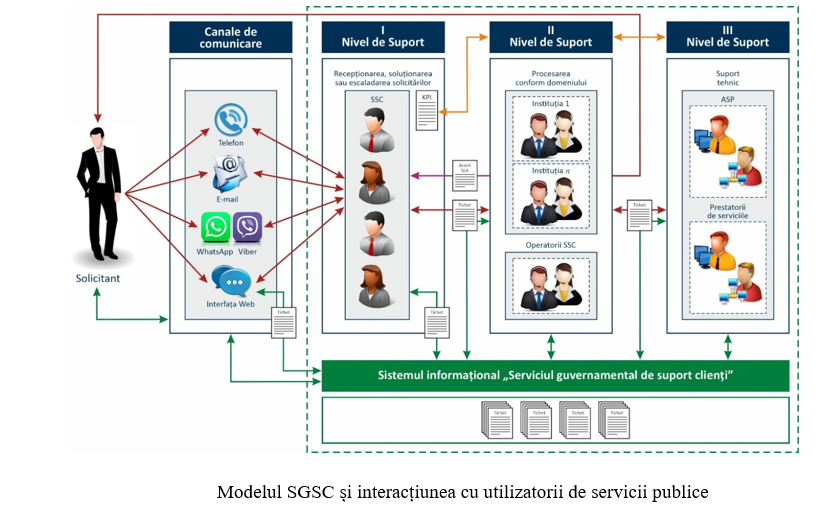
Primul nivel de suport (ca model funcțional) – va fi constituit din operatori de bază ai SGSC, care pot activa în regim nonstop în funcție de necesarul stabilit. Acest nivel de suport va fi axat pe comunicarea cu clienții, va asigura gestionarea solicitărilor de suport și formarea resursei informaționale prin exercitarea funcțiilor de înregistrare, actualizare a datelor și scoaterea din evidență (radiere) a obiectelor informaționale ale SI SGSC.
Activitățile și responsabilitățile de bază ale primului nivel de suport:
1) oferă suport și consultă clienții despre serviciile publice;
2) înregistrează toate detaliile relevante cu privire la incident/solicitări;
3) alocă coduri de clasificare și prioritizare;
4) investighează și oferă diagnostic inițial în caz de incidente;
5) soluționează incidente/solicitări;
6) escaladează incidente/solicitări nivelului doi de suport;
7) transmite feedback sau sugestii din partea clienților grupurilor corespunzătoare de suport;
8) controlează termenele;
9) informează utilizatorii cu privire la progres;
10) închide toate incidentele, solicitările de suport și alte apeluri rezolvate;
11) efectuează apeluri/sondaje privind satisfacția clienților;
12) raportează indicatori de performanță;
13) asigură prezentarea datelor statistice;
14) identifică și propune îmbunătățiri ale procedurilor operaționale a procesului de prestare a serviciilor.
Managerul SGSC este angajatul Instituției Publice Agenția Servicii Publice, abilitat cu competențele necesare care asigură implementarea planurilor operaționale și tactice ale SGSC. Responsabilitățile includ asigurarea respectării prevederilor contractelor de acordare de suport clienți încheiate cu prestatorii de servicii, monitorizarea și gestionarea performanței, asigurarea respectării reglementărilor de procese, atingerea nivelului necesar de calitate a serviciului, monitorizarea și raportarea indicatorilor de performanță, actualizarea bazei de cunoștințe și asigurarea instruirii operatorilor SGSC în vederea acumulării de cunoștințe pe grupuri de servicii, astfel încât să poată acorda suportul necesar în acest sens.
Al doilea nivel de suport – operatorii serviciilor suport clienți, ale prestatorilor de servicii (inclusiv sub formă de call-centru, help-desk, service-desk etc.), care dețin astfel de servicii de suport client, operatorii SGSC specializați în domeniile prestatorilor de servicii care nu dispun de serviciu suport clienți, specialiști de asistență tehnică a prestatorilor de servicii, responsabili de componențele serviciilor, la care primul nivel de suport nu are acces sau competențe. Acest nivel participă în gestionarea solicitărilor de suport și soluționează incidentele escaladate de primul nivel de suport conform procedurilor agreate. Specialiștii acestui nivel au competențe specifice serviciilor prestate sau abilități tehnice mai avansate și drepturi de acces la elementele care asigură funcționarea serviciilor IT. Ei sunt implicați în analiza cauzelor principale a incidentelor și rezolvarea problemelor. Sunt responsabili de actualizarea informației, aferente proceselor de prestare a serviciilor.
Al treilea nivel de suport – administratorii tehnici ai sistemelor informaționale prin intermediul cărora sunt prestate serviciile publice, desemnați să asigure buna funcționare a sistemelor informaționale respective.
Indicatori de performanță a SGSC:
a) procentajul apelurilor rezolvate în timpul primului contact, în timp ce clientul este la telefon pentru a raporta incident sau solicita consultanță;
b) timpul mediu de rezolvare a incidentelor de către primul nivel de suport;
c) numărul și procentajul incidentelor, solicitărilor de suport rezolvate de către primul nivel de suport;
d) numărul solicitărilor de suport per serviciu/prestator, ca măsură de control;
e) numărul solicitărilor de suport per prestator de servicii;
f) numărul și procentajul solicitărilor de suport per serviciu/prestator, soluționate in termeni stabiliți;
g) timpul mediu de rezolvare solicitărilor de suport per serviciu/prestator;
h) numărul de apeluri/email/adresări prin interfața web, inclusiv parvenite prin Viber, WhatsApp etc. per serviciu/prestator;
i) numărul și procentajul de apeluri nepreluate per serviciu/prestator;
j) numărul de petiții per serviciu/prestator;
k) timpul mediu de răspuns la petiții.
VI.
MODELUL INSTITUȚIONAL
Autoritățile și instituțiile publice care vor fi implicate în implementarea SGSC sunt:
1) Instituția Publică Agenția Servicii Publice (în continuare – ASP) va asigura primul nivel de suport pentru serviciile publice prin intermediul operatorilor de bază, va dispune de competența generală de a verifica implementarea nivelelor agreate de servicii de către autoritățile/instituțiile publice prestatoare de servicii. ASP va oferi consultarea clienților, gestionarea incidentelor, precum și recepționarea solicitărilor/petițiilor și a recomandărilor de îmbunătățire a serviciilor publice, transmise de către beneficiari. Totodată, în vederea realizării competențelor sale de acordare de suport clienți, ASP va institui o subdiviziune distinctă în cadrul instituției, a cărei activitate se va desfășura autonom, specializată pe exercitarea activităților respective. Instituția publică va deține calitatea de posesor și deținător al SI SGSC;
2) Instituția Publică Agenția de Guvernare Electronică, în calitate de implementator al proiectului MGSP, va asigura controlul calității SI SGSC, fiind un factor activ în procesul de implementare a SGSC, al lansării serviciului guvernamental și va coordona achiziția sistemului informațional și a echipamentelor aferente, necesare pentru buna funcționare a serviciului, precum și pentru asigurarea serviciilor de instruire în etapa inițială;
3) Instituția Publică „Serviciul Tehnologia Informației și Securitate Cibernetică”, în calitate de administrator tehnic, va asigura funcționarea infrastructurii de comunicații electronice, inclusiv a numărului unic pentru apeluri telefonice;
4) Autoritățile/instituțiile publice, în calitate de prestatori de servicii publice, care vor oferi al doilea nivel de suport.
VII.
MODELUL ECONOMICO-FINANCIAR
Activitatea SGSC constituie o parte indispensabilă a prestării serviciilor publice, iar costurile legate de asistența utilizatorilor trebuie să fie incluse în costurile serviciilor, astfel încât serviciile SGSC să fie oferite utilizatorilor fără perceperea unor plăți adăugătoare.
Cheltuielile capitale legate de elaborarea modelului de funcționare a SGSC, elaborarea și implementarea sistemului informațional necesar și instituționalizarea SGSC (inclusiv mobilier, echipament și tehnică de calcul, instruire operatori etc.) vor fi acoperite din bugetul proiectului MGSP, gestionat de către Instituția Publică Agenția de Guvernare Electronică.
Cheltuielile legate de asigurarea infrastructurii de comunicații electronice, inclusiv a numărului unic pentru apeluri telefonice către SGSC cu rutarea apelului către prestatorii de servicii publice doar prin rețeaua proprie vor fi suportate de către Instituția Publică Serviciul Tehnologia Informației și Securitate Cibernetică din contul granturilor alocate de la bugetul de stat prin intermediul fondatorului.
Cheltuielile legate de găzduirea sistemelor informaționale pe platforma guvernamentală comună (MCloud), precum și administrarea tehnică, vor fi acoperite din mijloacele alocate în acest sens posesorului acestei platforme, în conformitate cu prevederile actelor normative.
Cheltuielile operaționale legate de funcționarea primului și, parțial, a celui de-al doilea nivel de suport sunt planificate anual și acoperite de către ASP. Cheltuielile operaționale legate de funcționarea nivelelor doi și trei de suport sunt planificate anual și acoperite de către prestatorii de servicii care dispun de servicii de suport clienți. Cheltuielile operaționale legate de funcționarea primului nivel de suport, realizate de ASP, și cele necesare pentru asigurarea de către prestatorii de servicii a nivelului doi de suport se acoperă de către prestatorii de servicii care nu dispun de servicii de suport clienți, în baza contractelor de acordare a serviciilor de suport clienți încheiate între ASP și prestatorii de servicii care nu dispun de servicii de suport clienți.
Alte cheltuieli recurente vor fi acoperite de fiecare instituție participantă pe segmentul său de responsabilitate.
Anexa nr. 2 la Hotărârea Guvernului nr.976/2023
CONCEPTUL Sistemului informațional „Serviciul guvernamental de suport clienți”
INTRODUCERE
În prezent, în contextul satisfacerii necesităţilor populaţiei, din partea structurilor statului se observă o trecere de la „caracterul de masă” al lucrărilor de deservire la personalizarea acestora, adică îmbunătăţirea serviciului şi a culturii de deservire a cetăţeanului prin interacţiunea personală cu clienţii. Unul dintre instrumentele de organizare a contactului personal cu clientul este Centrul de suport clienţi, a cărui bază de lucru reprezintă un sistem informațional specializat destinat pentru a procesa adresările/întrebările primite de la solicitanții de servicii – persoane fizice sau juridice.
Sistemele de e-mail, aplicațiile mobile, VoIP, chaturile web, mesageri, apelurile video, existente în prezent, au transformat centrele de apel în centre de contact multicanal, care au devenit un punct important de interacțiune cu clienții. Prin urmare, este foarte important să fie creat la nivel național un serviciu guvernamental de suport clienţi, care reprezintă un „ghișeu unic” al clienților pentru adresarea întrebărilor diverșilor prestatori de servicii publice, adică, în acest mod, se va utiliza serviciul guvernamental de suport clienți. În calitate de instrument pentru realizarea acestui serviciu va fi Sistemul informațional „Serviciul guvernamental de suport clienți”.
Conceptul stabilește cerințele generale pentru Sistemul informațional „Serviciul guvernamental de suport clienți”, prevede obiectivele creării acestuia, principalele funcții, pornind de la faptul că sarcina principală a acestui sistem informațional este de a asigura funcționarea „ghișeului unic” prin care solicitanții se vor adresa cu întrebări, reclamații, feedback către furnizorii de servicii publice.
Conceptul a fost elaborat în conformitate cu cerințele Reglementării tehnice „Procesele ciclului de viaţă al software-ului” RT 38370656 – 002:2006, aprobate prin Ordinul ministrului dezvoltării informaţionale nr.78/2006.
Capitolul I
DISPOZIȚII GENERALE
1. Sistemul informațional „Serviciul guvernamental de suport clienți” (în continuare – SI SGSC) reprezintă totalitatea de resurse şi tehnologii informaționale interdependente, de metode şi de personal care, în ansamblu, asigură funcționarea SGSC de stat și activitățile operatorilor de servicii suport clienți ale prestatorilor de servicii.
2. Registrul care se formează de către SI SGSC constituie un set de date sistematizat despre toate întrebările, contestațiile, cererile, reclamațiile, recenziile primite la numărul unic al SGSC prin apel telefonic dintr-o rețea de telefonie mobilă, VoIP sau de uz general, precum și prin alte dispozitive de comunicare electronică (e-mail, chat web, mesagerie) și care include o descriere a întrebărilor adresate, reclamațiilor, recenziilor, numerele de telefon de la care au fost primite adresările, fișiere de înregistrare audio a convorbirilor telefonice.
Registrul format de SI SGSC este o resursă informațională de stat departamentală.
3. SI SGSC este parte componentă a sistemelor informaționale de stat ale Republicii Moldova și reprezintă un ansamblu de subsisteme informaționale integrate între ele.
4. În sensul prezentului Concept se utilizează următoarele noțiuni de bază:
sistem informațional partajat – sistem informațional cu funcționalități reutilizabile, instituit de Guvern, care asigură funcționalități generice pentru alte sisteme informaționale, inclusiv cele destinate prestării serviciilor publice;
tichet – fișă electronică care automat se afișează la operatorul Serviciului guvernamental de suport clienţi sau la operatorul serviciilor suport client al prestatorilor de servicii, pentru a înregistra conținutul fiecărei întrebări/adresări a clientului;
operator – specialist calificat al Serviciului guvernamental de suport clienţi de stat şi centrele de servicii suport clienți ale prestatorilor de servicii;
executor – specialist calificat al prestatorilor de servicii;
notificare – mesaj generat în sistem: la soluționarea întrebărilor/adresărilor clienților; mesaj transmis executorilor despre trimiterea tichetului; mesaj operatorilor Serviciului guvernamental de suport clienţi despre situaţiile excepţionale în subdiviziunile structurale ale prestatorilor de servicii publice.
În sensul prezentului Concept, următoarele abrevieri semnifică:
1) IDNO – numărul de identificare al persoanei juridice;
2) IDNP – numărul de identificare al persoanei fizice;
3) SMS – Short Messaging Service (serviciu de mesaje scurte);
4) Caller ID – un serviciu telefonic care vă permite să obțineți numărul apelantului (Caller ID number) și numele și/sau prenumele abonatului sau numele organizației în care este înregistrat numărul de telefon (Caller ID name);
5) IP-telefonie/VoIP (Voice over Internet Protocol) – serviciu de conversații vocale prin utilizarea protocoalelor IP (Internet Protocol).
Alte noțiuni utilizate în prezentul Concept corespund noțiunilor definite în cadrul normativ din domeniul informatizării și resurselor informaționale de stat și anexei nr. 1.
5. Scopul SI SGSC este de a oferi o interfață unică de contact a prestatorilor de servicii cu beneficiarii serviciilor respective pentru acordarea consultațiilor privind accesarea serviciilor publice, gestionarea incidentelor, a solicitărilor și a recomandărilor de îmbunătățire a modalităților de prestare a serviciilor publice.
6. Obiectivele de bază stabilite pentru SI SGSC sunt:
1) sporirea accesibilității la suportul și consultanța aferente prestării serviciilor publice administrative;
2) implementarea modelului de acordare a suportului de către prestatorii de servicii publice administrative după principiul „ghișeului unic”, care permite persoanei să apeleze la suport/consultanță printr-o interfață unică;
3) asigurarea disponibilității prestatorilor în efectuarea activităților de suport, inclusiv a înregistrării și gestionării tuturor incidentelor de la primul apel;
4) reducerea timpului de reacționare și asigurarea gestionării rapide și eficiente a apelurilor și a incidentelor raportate, prin standardizarea proceselor de suport;
5) acumularea de informații despre serviciile publice ale căror proceduri de prestare necesită o atenție sporită, analiză și investigare;
6) implementarea unui stoc de date centralizat a tuturor solicitărilor de suport tehnic și asigurarea facilităților de trasabilitate a acestora;
7) asigurarea colaborării și interacțiunii eficiente a prestatorilor de servicii publice participanți în procesul de prestare a serviciilor de asistență tehnică;
8) îmbunătățirea calității prestării serviciilor publice în baza sugestiilor și propunerilor din partea beneficiarilor de servicii publice.
7. Sarcinile de bază realizate de SI SGSC:
1) asigurarea funcționării Serviciului guvernamental de suport clienţi de stat și activitățile operatorilor de servicii suport clienți ale prestatorilor de servicii;
2) înregistrarea, actualizarea, arhivarea și radierea din registrul SI SGSC a cererilor, întrebărilor, reclamațiilor și feedbackul de la beneficiari, primite în Serviciul guvernamental de suport clienţi de stat;
3) implementarea unei platforme unice de contact care să integreze e-mail, apeluri telefonice, chat web, mesagerie, asigurând astfel o comunicare eficientă și coerentă;
4) furnizarea de suport și consultanță prin „ghișeul unic”, ajutând persoanele să acceseze și să utilizeze serviciile publice oferite;
5) acumularea și analizarea datelor despre serviciile publice care necesită atenție sporită pentru a facilita îmbunătățiri continue și a sprijini luarea deciziilor informate;
6) facilitarea comunicării și colaborării între diferiți prestatori de servicii publice pentru a asigura un serviciu de asistență tehnică coerent și eficient;
7) asigurarea că sistemul este accesibil pentru toți cetățenii și entitățile, indiferent de nevoile sau abilitățile tehnologice ale acestora;
8) formarea resursei informaționale departamentale;
9) organizarea evidenței analitice și statistice a adresărilor cetățenilor ce țin de oferirea serviciilor guvernamentale;
10) asigurarea interconexiunii cu alte sisteme informaționale de stat.
8. Principiile de bază ale SI SGSC sunt:
1) principiul legalității, care presupune crearea și exploatarea SI SGSC în conformitate cu legislația națională;
2) principiul respectării drepturilor omului, care presupune exploatarea SI SGSC în strictă conformitate cu legislația națională, tratatele și acordurile internaționale din domeniul drepturilor omului la care Republica Moldova este parte;
3) principiul de consecutivitate, care presupune elaborarea şi realizarea proiectului pe etape;
4) principiul de expansibilitate şi scalabilitate, care prevede posibilitatea extinderii şi modernizării în rezultatul creşterii numărului de servicii prestate;
5) principiul integrității datelor, care presupune păstrarea conținutului și interpretarea univocă în condițiile unor acțiuni accidentale. Integritatea datelor se consideră a fi păstrată dacă datele nu au fost denaturate sau distruse;
6) principiul veridicității datelor, care presupune evidența serviciilor publice în baza unor date autentice;
7) principiul plenitudinii datelor, prin care se are în vedere asigurarea volumului complet al informației gestionate de SI SGSC, în conformitate cu actele normative;
8) principiul confidențialității informației, care se referă la restricționarea accesului persoanelor neautorizate la informația cu accesibilitate limitată, în conformitate cu legislația, în scopul neadmiterii ingerinței în viața privată a subiecților datelor cu caracter personal sau cauzării prejudiciilor persoanelor juridice;
9) principiul securității informaționale, care presupune asigurarea nivelului integrității, exclusivității, accesibilității și eficienței protecției datelor împotriva pierderii, alterării, denaturării, deteriorării, modificării, accesului și utilizării neautorizate. Securitatea SI SGSC presupune rezistența la atacuri, protecția integrității informației și pregătirea pentru lucru atât la nivel de sistem, cât și la nivel de date prezentate în această informație;
10) principiul de identificare de stat a obiectelor destinate înregistrării, care se referă la utilizarea numărului de identificare al SI SGSC, atribuit fiecărui obiect informaţional;
11) principiul modularității și scalabilității, ce reprezintă posibilitatea de a dezvolta SI SGSC fără modificarea componentelor create anterior;
12) principiul neexcesivității și pertinenței, care relevă necesitatea limitării volumului de informații cu accesibilitate limitată prelucrate în așa fel încât să fie prelucrate doar informațiile relevante și necesare în contextul realizării sarcinilor SI SGSC.
Capitolul II
CADRUL NORMATIV-JURIDIC AL SI SGSC
9. Cadrul normativ al SI SGSC este format din legislația națională, tratatele și convențiile internaționale la care Republica Moldova este parte.
10. Crearea și funcționarea SI SGSC este reglementată, în particular, de următoarele acte normative și documente de politici:
1) Legea nr. 982/2000 privind accesul la informație;
2) Legea nr. 467/2003 cu privire la informatizare și la resursele informaționale de stat;
3) Legea nr. 71/2007 cu privire la registre;
4) Legea nr. 133/2011 privind protecția datelor cu caracter personal;
5) Legea nr. 25/2018 pentru ratificarea Acordului de finanțare dintre Republica Moldova și Asociația Internațională pentru Dezvoltare și a Acordului de împrumut dintre Republica Moldova și Banca Internațională pentru Reconstrucție și Dezvoltare în vederea realizării proiectului „Modernizarea serviciilor guvernamentale”;
6) Legea nr. 142/2018 cu privire la schimbul de date și interoperabilitate;
7) Legea nr. 234/2021 cu privire la serviciile publice;
8) Legea nr. 124/2022 privind identificarea electronică și serviciile de încredere;
9) Hotărârea Guvernului nr. 562/2006 cu privire la crearea sistemelor și resurselor informaționale automatizate de stat;
10) Concepția guvernării electronice, aprobată prin Hotărârea Guvernului nr. 733/2006;
11) Concepția Portalului guvernamental, aprobată prin Hotărârea Guvernului nr. 916/2007;
12) Hotărârea Guvernului nr.760/2010 cu privire la Instituția Publică Agenția de Guvernare Electronică;
13) Hotărârea Guvernului nr. 1123/2010 privind aprobarea Cerințelor față de asigurarea securității datelor cu caracter personal la prelucrarea acestora în cadrul sistemelor informaționale de date cu caracter personal;
14) Hotărârea Guvernului nr. 709/2011 cu privire la unele măsuri în domeniul e-Transformare a guvernării;
15) Programul strategic de modernizare tehnologică a guvernării (e‑Transformare), aprobat prin Hotărârea Guvernului nr. 710/2011;
16) Hotărârea Guvernului nr. 330/2012cu privire la crearea și administrarea portalului guvernamental unic al serviciilor publice;
17) Hotărârea Guvernului nr. 656/2012 cu privire la aprobarea Programului privind Cadrul de Interoperabilitate;
18) Strategia națională de dezvoltare a societății informaționale „Moldova Digitală 2020”, aprobată prin Hotărârea Guvernului nr. 857/2013;
19) Hotărârea Guvernului nr. 1090/2013 privind serviciul electronic guvernamental de autentificare și control al accesului (MPass);
20) Hotărârea Guvernului nr.128/2014 privind platforma tehnologică guvernamentală comună (MCloud);
21) Hotărârea Guvernului nr.708/2014 privind serviciul electronic guvernamental de jurnalizare (MLog);
22) Hotărârea Guvernului nr.717/2014 privind platforma de dezvoltare a serviciilor electronice (PDSE);
23) Hotărârea Guvernului nr. 201/2017 privind aprobarea Cerințelor minime obligatorii de securitate cibernetică;
24) Hotărârea Guvernului nr. 211/2019 privind platforma de interoperabilitate (MConnect);
25) Hotărârea Guvernului nr. 376/2020 pentru aprobarea Conceptului serviciului guvernamental de notificare electronică (MNotify) și a Regulamentului privind modul de funcționare și utilizare a serviciului guvernamental de notificare electronică (MNotify);
26) Hotărârea Guvernului nr. 412/2020 pentru aprobarea Regulamentului privind utilizarea, administrarea și dezvoltarea Portalului guvernamental al unităților de drept;
27) Hotărârea Guvernului nr. 413/2020 pentru aprobarea Regulamentului privind utilizarea, administrarea și dezvoltarea Portalului guvernamental al cetățeanului;
28) Hotărârea Guvernului nr. 169/2021 cu privire la Registrul de stat al serviciilor publice.
11. Reglementările și standardele tehnice în domeniul tehnologiei informației și comunicațiilor electronice sunt:
1) Reglementarea tehnică „Procesele ciclului de viață al software-ului” RT 38370656-002:2006, aprobată prin Ordinul ministrului dezvoltării informaționale nr. 78/2006;
2) Ordinul viceministrului dezvoltării informaționale nr. 94/2009 cu privire la aprobarea unor reglementări tehnice;
3) SM ISO/CEI 15288:2015 „Sisteme și programe software”;
4) SM ISO/CEI 12207:2014 „Sisteme și programe software. Procesele ciclului de viață al software-ului”;
5) SM ISO/CEI 27002:2017 „Tehnologia informaţiei. Tehnici de securitate. Cod de bună practică pentru managementul securităţii informaţiei.”;
6) SM ISO/CEI 15408-1:2014 „Tehnologia informaţiei. Tehnici de securitate. Criterii de evaluare pentru securitatea tehnologiei informaţiei. Partea 1: Introducere și model general”;
7) SM ISO/CEI 15408-2:2014 „Tehnologia informaţiei. Tehnici de securitate. Criterii de evaluare pentru securitatea tehnologiei informaţiei. Partea 2: Cerinţe funcţionale de securitate”;
8) SM ISO/CEI 15408-3:2014 „Tehnologia informaţiei. Tehnici de securitate. Criterii de evaluare pentru securitatea tehnologiei informaţiei. Partea 3: Cerinţe de asigurare a securităţii”.
12. Cadrul juridic actual se referă la domeniul informatizării și comunicaţiilor electronice, constituit din acte legislative ale Parlamentului și hotărâri ale Guvernului, precum şi acte normative departamentale.
Majoritatea indicatorilor, care sunt utilizați în prezent pentru evaluarea activităților centrelor de contact, sunt fixați într-un standard european unic pentru furnizarea de servicii clienților centrelor de contact ale Uniunii Europene – standardul EN 15838, adoptat în 30 de țări europene. Standardul oferă o „foaie de parcurs” structurată pentru gestionarea proceselor de management al centrelor de contact.
Un alt document similar este standardul american COSP – Customer Experience (fostul COPC CSP), care este utilizat de mai bine de 20 de ani pentru certificarea centrelor de contact și a altor procese de interacțiune cu clienții.
Capitolul III
SPAȚIUL FUNCȚIONAL AL SI SGSC
13. Sistemul informațional „Serviciul guvernamental de suport clienți” asigură îndeplinirea atât a funcțiilor de bază (tipice) ale sistemului informațional, cât și a unor funcții specifice determinate de scopul sistemului, care sunt grupate în conture funcționale specializate.
14. Funcțiile de bază ale SI SGSC sunt:
1) Formarea resursei informaționale:
Funcțiile de bază la formarea băncii de date a sistemului (registrului) sunt funcțiile de înregistrare, actualizare a datelor și scoaterea din evidență a obiectelor informaționale (modificarea statutului obiectului). Aceste funcții se execută în funcție de scenariile de bază concrete care realizează funcțiile sistemului.
Îndepărtarea fizică a informațiilor din baza de date are loc numai după expirarea stocării acesteia în arhiva electronică (3 ani). Toate modificările din banca de date a sistemului se păstrează în ordine cronologică.
2) Punerea la dispoziție a informațiilor din cadrul SI SGSC:
Informațiile din banca de date SI SGSC sunt puse la dispoziția diferiților utilizatori în funcție de nivelul de acces stabilit. În același timp, fiecare destinatar al datelor sistemului este obligat să le folosească numai în scopuri legale. Organizarea schimbului de date cu alte sisteme informaționale este asigurată prin platforma de interoperabilitate (MConnect).
3) Asigurarea securității și protecției informațiilor:
Asigurarea securității și protecției informațiilor se efectuează în conformitate cu standardul național SM ISO/IEC 27001:2023 „Tehnologia informației. Tehnici de securitate. Sisteme de management al securității informației. Cerințe”.
4) Asigurarea calității informațiilor:
Asigurarea calității informațiilor se efectuează prin crearea și menținerea componentelor sistemului de calitate, bazată pe o abordare de proces în conformitate cu standardul național SM SR EN ISO 9001:2015 „Sisteme de management al calității. Cerințe”.
5) Administrarea şi monitorizarea acţiunilor participanţilor la sistem:
a) asigurarea integrităţii logice a SI SGSC;
b) administrarea bazelor de date ale SI SGSC;
c) delimitarea drepturilor de acces pentru utilizatori, introducerea sistemului de parole;
d) asigurarea multilaterală a funcţionării SI SGSC.
15. Spațiul funcțional al SI SGSC
Funcția principală a SI SGSC o constituie asigurarea interacțiunii dintre beneficiarii și prestatorii serviciilor publice pentru primirea asistenței în privința subiectelor ce țin de prestarea unui serviciu public, precum și prezentarea recomandărilor privind îmbunătățirea calității serviciului public prestat, inclusiv a interacțiunii dintre nivelurile de suport instituite în cadrul Serviciului guvernamental de suport clienți.
16. În cadrul funcționării SI SGSC se îndeplinesc următoarele funcții specifice sistemului, grupate în contururi funcționale speciale:
1) conturul „Înregistrarea apelurilor telefonice” include următoarele funcții:
a) primirea, înregistrarea și procesarea apelurilor telefonice primite la numărul unic al Serviciului guvernamental de suport clienţi;
b) înregistrarea audio a convorbirii telefonice, cu fixarea numărului abonatului și codul operatorului care a primit acest apel;
c) înregistrarea datelor proprietarului numărului de telefon – pentru o persoană fizică (numele, prenumele, IDNP), pentru o persoană juridică (denumirea organizației/companiei, IDNО);
d) întocmirea tichetului în funcție de adresarea clientului;
e) redirecționarea apelului telefonic primit către furnizorii de servicii publice;
f) transferul tichetului întocmit în baza de date de arhivă a sistemului;
2) conturul funcțional „Înregistrare cereri” include următoarele funcții:
а) primirea, înregistrarea și prelucrarea mesajelor primite prin e-mail, interfața web sau mesageri;
b) înregistrarea datelor persoanei care a aplicat la Serviciul guvernamental de suport clienţi prin e-mail, interfața web sau mesageri – pentru o persoană fizică (numele, prenumele, IDNP), pentru o persoană juridică (denumirea organizației/companiei, IDNО);
c) întocmirea tichetului în funcție de adresarea clientului;
d) transferul tichetului întocmit în baza de date de arhivă a sistemului;
3) conturul funcțional „Înregistrare notificări” include următoarele funcții:
a) generarea automată a notificării când sunt rezolvate întrebărilor/adresările clienților; când este necesar să se notifice despre trimiterea tichetului executanților; când este necesar să se anunțe operatorii Serviciului guvernamental de suport clienţi despre situaţiile excepţionale în subdiviziunile structurale ale prestatorilor de servicii publice;
b) înregistrarea notificărilor generate;
c) trimiterea notificărilor pe adrese de e-mail, cu ajutorul SMS, în aplicația sistemului;
4) conturul „Interfața clientului”, prin care se furnizează interfața clienților ce asigură accesul public la formularele de solicitare a asistenței tehnice și la baza de cunoștințe publică în cazul depistării deficiențelor și erorilor la solicitarea serviciilor publice sau a altor tipuri de solicitări, inclusiv consultative și informative;
5) conturul „Cabinetul operatorului şi executorului”, prin care se furnizează interfața utilizatorilor autorizați ai SI SGSC de toate nivelurile, implicați în procesul de soluționare a cererilor clienților de către prestatorii de servicii, cu fixarea activității istorice;
6) conturul „Schimb de date” – componentă care va implementa schimbul de date în cadrul SI SGSC, inclusiv un mecanism de schimb automatizat de tichete și date de trasabilitate a procesării acestora, între Serviciul guvernamental de suport clienţi de stat și prestatorii de servicii;
7) conturul funcțional „Suportul informaţional pentru adoptarea deciziilor”, care include următoarele funcții:
a) selectarea scenariului (acțiunii operatorului Serviciului guvernamental de suport clienţi) în conformitate cu datele întrebării/reclamației indicate în tichet;
b) crearea scenariilor tipice ale acțiunilor operatorului și includerea acestora în interfața utilizată de operator;
c) crearea șabloanelor pentru răspunsuri la întrebările frecvente;
d) determinarea automată a furnizorului de servicii către care trebuie redirecționat apelul primit;
e) crearea și actualizarea ghidurilor și clasificatoarelor, inclusiv a listei furnizorilor de servicii, a birourilor acestora și a centrelor de apel;
f) controlul prezentării informațiilor către furnizorii de servicii despre rezultatele reacției lor față de adresarea transmisă acestora de la Serviciul guvernamental de suport clienţi central;
8) conturul „Administrare și control”, care va furniza totalitatea funcționalităților de administrare a SI SGSC, disponibile în mare parte utilizatorilor cu rol de administrator de sistem. Aceste funcționalități țin de gestiunea metadatelor sistemului informațional, configurarea și gestionarea fluxurilor, gestionarea accesului tuturor utilizatorilor la sistemul informațional, activități de monitorizare a funcționării resursei informaționale.
Funcția comună pentru toate contururile funcționale este cea a formării rapoartelor statistice. Generatorul de rapoarte permite persoanelor cu acces la baza de date SI SGSC să genereze rapoarte statistice de orice formă.
Capitolul IV
STRUCTURA ORGANIZAȚIONALĂ A SI SGSC
17. Proprietarul SI SGSC și al registrului care se formează de SI SGSC este statul.
18. Posesorul și deținătorul SI SGSC și al registrului care se formează de SI SGSC este Instituția Publică Agenția Servicii Publice (în continuare – posesor), care asigură condițiile juridice, financiare și organizatorice pentru crearea, administrarea, mentenanța și dezvoltarea sistemului informațional de stat.
19. Administratorul tehnic al SI SGSC este Instituția Publică Serviciul Tehnologia Informației și Securitate Cibernetică, care își exercită atribuțiile în conformitate cu cadrul normativ în materie de administrare tehnică și menținere a sistemelor informaționale de stat.
20. Utilizatorii SI SGSC sunt:
1) administratorii de sistem;
2) registratorii datelor în registrul care se formează de SI SGSC;
3) furnizorii datelor în registrul care se formează de SI SGSC;
4) destinatarii datelor din registrul care se formează de SI SGSC;
5) auditorii care exercită control intern și extern asupra menținerii registrului care se formează de SI SGSC.
21. Administratorul de sistem este angajatul posesorului delegat cu atribuții de gestiune a metadatelor, fluxurilor, parametrilor de funcționare și de gestionare a accesului tuturor utilizatorilor la sistemul informațional, precum și cu activități de monitorizare a funcționării resursei informaționale.
22. Registratorii datelor în registrul care se formează de SI SGSC sunt operatorii Serviciului guvernamental de suport clienţi central al posesorului și operatorii serviciilor suport clienți ai prestatorilor de servicii (inclusiv sub formă de call-centru, help-desk, service-desk), care dețin servicii de suport client în cazul în care operatorii acestor prestatori de servicii dispun de atribuții de documentare și procesare a întrebărilor/adresărilor clienților la primul nivel de suport, precum și, în caz de necesitate, de transmitere a cererilor spre soluționare către nivelul al doilea de suport din cadrul SSC. Furnizorii datelor în registrul care se formează de SI SGSC sunt prestatorii de servicii, în funcție de nivelul de escaladare a cererii, prin furnizarea soluțiilor la cererile clienților.
23. Destinatari ai datelor din registrul care se formează de SI SGSC sunt:
1) beneficiarii serviciilor publice;
2) prestatorii de servicii;
3) autoritățile publice abilitate să monitorizeze și să evalueze calitatea prestării serviciilor publice de către prestatorii de servicii publice din sfera lor de competență.
Capitolul V
DOCUMENTELE SI SGSC
24. Documentele de bază ale SI SGSC se clasifică în următoarele categorii:
1) documente de intrare;
2) documente de ieșire;
3) documente tehnologice.
25. Documentele de intrare ale SI SGSC sunt considerate adresările primite (care pot fi de tip solicitare de suport, incident, recomandare de îmbunătățire, petiție etc.).
26. Documentele de ieșire ale SI SGSC sunt considerate:
1) tichetul;
2) notificarea despre soluționarea întrebărilor/adresărilor clienților;
3) notificări informative.
27. Documentele tehnologice ale SI SGSC sunt considerate:
1) fișele tichetelor;
2) șabloanele tichetelor;
3) fișa șablonului răspunsului la întrebări frecvente;
4) documentele tehnologice privind parametrii de sistem;
5) documentele ce conțin înregistrări de audit privind acțiunile utilizatorilor în cadrul SI SGSC.
Capitolul VI
SPAȚIUL INFORMAȚIONAL AL SI SGSC
Secțiunea 1
Obiectele informaționale gestionate
28. Resursa informațională a SI SGSC este registrul, care se formează de SI SGSC.
29. Obiectele informaționale de bază ale SI SGSC sunt:
1) adresarea primită la Serviciul guvernamental de suport clienţi central de stat:
a) apelul telefonic primit la numărul unic de telefon al Serviciului guvernamental de suport clienţi;
b) un mesaj adresat Serviciului guvernamental de suport clienţi prin e-mail, interfața web sau mesageri;
2) tichetul;
3) subiecții care participă la soluționarea chestiunilor de adresare la Serviciului guvernamental de suport clienţi:
a) operatorul sistemului (operatorii Serviciului guvernamental de suport clienţi și ai prestatorilor de servicii);
b) prestatorul de servicii;
c) executorul prestatorului de servicii;
4) notificarea;
5) șablonul răspunsurilor.
30. Identificarea obiectelor registrului generat de SI SGSC are loc prin utilizarea unui număr unic de identificare pentru fiecare obiect din registru:
1) Identificatorul obiectului informațional „Adresarea primită la Serviciul guvernamental de suport clienţi central” este numărul de identificare cu următoarea structură:
YY NNNNNNN unde,
YY – ultimele două cifre ale anului în care a fost înregistrată adresarea;
NNNNNNNNN – numărul de ordine al apelului la Serviciului guvernamental de suport clienţi în anul dat.
Acest număr este generat automat în SI SGSC și se atribuie fiecărei adresări trimise la Serviciul guvernamental de suport clienţi.
2) Identificatorul obiectului informațional „Tichet” este numărul de identificare cu următoarea structură:
XX NNNNNNN unde,
XX – ultimele două cifre ale anului în care s-a format tichetul;
NNNNNNNNN – numărul de ordine al tichetului înregistrat în SI SGSC în anul respectiv.
3) Identificatorul obiectului informaţional „Operatorul sistemului” este numărul de identificare de stat al persoanei fizice din Registrul de stat al populației (IDNP).
4) Identificatorul obiectului informaţional „Prestatorul de servicii” este numărul de identificare de stat al unităţii de drept din Registrul de stat al unităţilor de drept (IDNO).
5) Identificatorul obiectului informaţional „Executorul prestatorului de servicii” este numărul de identificare de stat al persoanei fizice din Registrul de stat al populației (IDNP).
6) Identificatorul obiectului informaţional „Notificare” este numărul de ordine generat de sistem.
7) Identificatorul obiectului informaţional „Șablonul răspunsurilor” este numărul de ordine generat de sistem.
Secțiunea a 2-a
Scenariile de bază aferente obiectelor informaționale
31. Scenariile de bază reprezintă o listă de evenimente care se petrec cu obiectele informaționale luate în evidență în registrul care se formează de SI SGSC.
32. Scenarii referitoare la obiectul informațional „Adresarea primită la Serviciul guvernamental de suport clienţi”:
1) înregistrarea primară:
а) automatizat, la recepționarea apelului, primit la Serviciul guvernamental de suport clienţi;
b) la recepționarea mesajului, primit la Serviciul guvernamental de suport clienţi prin e-mail, interfața web sau mesageri;
2) actualizarea datelor – la transferul unui apel/mesaj către centrele de apel ale prestatorilor de servicii de profil;
3) scoaterea din evidență (modificarea statutului unui apel/mesaj recepționat) – de către operator, la transferul unui apel/mesaj dintr-o stare activă într-o stare inactivă, cu transferul ulterior al apelurilor/mesajelor înregistrate în baza de date de arhivă.
33. Scenarii referitoare la obiectul informațional „Tichet”:
1) înregistrarea primară:
a) după procesarea apelului telefonic primit de către Serviciul guvernamental de suport clienţi și generarea automată a tichetului;
b) după procesarea mesajului primit de către Serviciul guvernamental de suport clienţi prin e-mail, interfața web sau mesageri;
2) actualizarea datelor:
а) la introducerea informației suplimentare în tichet de către operatorul Serviciului guvernamental de suport clienţi, după generarea automată a acestuia;
b) la completarea tichetului de către operatorii centrelor de apel ale prestatorilor de servicii, după ce aceștia primesc apelurile telefonice și mesajele de la Serviciul guvernamental de suport clienţi;
c) la primirea informațiilor suplimentare de la entitățile sau executorii către care a fost transferat apelul/mesajul, despre rezultatele examinării, măsurile luate;
d) la implicarea unor noi entități sau executorii pentru eliminarea problemelor tehnice asociate cu prestarea serviciilor;
3) scoaterea din evidență (modificarea statutului tichetului executat), la transferarea tichetului din starea activă într-o stare inactivă cu transferul ulterior al tichetului în baza de date de arhivă a tichetelor.
34. Scenarii referitoare la obiectul informațional „Operatorul sistemului”:
1) înregistrarea primară – de către administratorul de sistem, la momentul solicitării;
2) actualizarea datelor – de către administratorul de sistem, la necesitatea modificării sau completării informației despre operator;
3) scoaterea din evidență – de către administratorul de sistem, la solicitare.
35. Scenarii referitoare la obiectul informațional „Prestator de servicii publice”:
1) înregistrarea primară – de către administratorul de sistem, la solicitare;
2) actualizarea datelor – de către administratorul de sistem, la necesitatea modificării sau completării informației despre prestatorul de servicii;
3) scoaterea din evidență – de către administratorul de sistem, în situația lichidării persoanei juridice sau la solicitare.
36. Scenarii referitoare la obiectul informațional „Executorul prestatorului de servicii”:
1) înregistrarea primară – de către administratorul de sistem, la momentul solicitării;
2) actualizarea datelor – de către administratorul de sistem, la necesitatea modificării sau completării informației despre executor;
3) scoaterea din evidență – de către administratorul de sistem, la solicitare.
37. Scenarii referitoare la obiectul informațional „Notificare”:
1) înregistrarea primară – automatizat, la apariția unui eveniment;
2) scoaterea din evidență – de către operator.
38. Scenariile referitoare la obiectul informațional „Șablonul răspunsurilor” sunt:
1) înregistrarea primară – la crearea șablonului răspunsului pentru întrebările adresate frecvent;
2) actualizarea datelor – la introducerea informațiilor suplimentare în șablonului răspunsului;
3) scoaterea din evidență – la luarea deciziei de anulare a șablonului creat.
Secțiunea a 3-a
Datele registrului format de SI SGSC
39. Datele registrului care se formează de SI SGSC reprezintă o totalitate de atribute ale obiectelor informaționale și includ:
1) datele privind adresarea primită de Serviciul guvernamental de suport clienţi central de stat:
a) identificatorul adresării;
b) numărul de telefon, adresa de e-mail, IP chat web;
с) data și ora apelului;
d) datele despre solicitant (pentru o persoană fizică – numele, prenumele, patronimicul, IDNP, pentru o persoană juridică – numele organizației/companiei, IDNО);
e) tipul de apel/mesaj;
f) timpul de înregistrare a apelului/timpul de sosire a mesajului;
g) fișierul audio al apelului;
h) ID tichetului de apel/mesaj;
i) statutul;
2) datele tichetului:
a) identificatorul tichetului;
b) tipul de apel/mesaj (apel telefonic/mesaj/web/e-mail) (incident/ consultație/suport tehnic/feedback);
c) categoria de apel/mesaj (tipul de activitate al prestatorului de servicii) (documentare/licențiere/înregistrarea/acte de stare civila/ – clasificator domeniul de activitate);
d) date despre solicitant (pentru o persoană fizică – numele, prenumele, patronimic, IDNP, pentru o persoană juridică – denumirea organizației/companiei, IDNО), inclusiv datele de contact (număr de telefon, e-mail);
e) data creării tichetului;
f) termenul de soluționare a apelului/mesajului (conform standardelor de livrare a serviciului);
g) serviciul public corespunzător apelului/mesajului;
h) descrierea;
i) IDNO al prestatorului de servicii, căruia i-a fost readresat apelul/mesajul;
j) timpul de transmitere a apelului/mesajului;
k) referințe la alte tichete (inclusiv tipul legăturii între acestea);
l) executantul apelului/mesajului;
m) data executării apelului/mesajului;
n) informații suplimentare;
o) statutul tichetului creat;
p) alte date care caracterizează obiectul informațional, conform cadrului normativ;
3) datele operatorului sistemului:
a) IDNP – numărul de identificare de stat al persoanei fizice;
b) numele, prenumele operatorului;
c) datele de contact (număr de telefon, e-mail);
d) denumirea prestatorului la care lucrează operatorul;
e) IDNO al prestatorului;
f) statutul;
4) datele prestatorului serviciului:
a) identificatorul prestatorului – numărul de identificare de stat al persoanei juridice (IDNO);
b) denumirea prestatorului;
c) datele de contact (persoană de contact, număr de telefon, e-mail);
d) operatorii autorizați ai furnizorului;
e) statutul;
5) datele executorului:
a) IDNP – numărul de identificare de stat al persoanei fizice;
b) numele, prenumele executorului;
c) datele de contact (număr de telefon, e-mail);
d) denumirea prestatorului la care lucrează executorul;
e) IDNO al prestatorului;
f) statutul;
5) datele obiectului informațional „Notificare”:
a) identificatorul notificării;
b) subiectul notificării;
c) destinatarul notificării (IDNP, IDNO);
d) statutul notificării;
e) tipul notificării;
f) descrierea notificării;
g) statutul notificării;
6) datele obiectului informaţional „Șablonul răspunsurilor”:
a) identificatorul șablonului;
b) tipul apelului/mesajului, pentru care este pregătit răspunsul;
c) categoria apelului/mesajului;
d) indicatori care caracterizează întrebarea/reclamația/mesajul/feedbackul;
e) cuvinte-cheie (taguri/keywords);
f) serviciul public corespunzător apelului/mesajului;
g) descrierea răspunsului;
h) statutul.
Secțiunea a 4-a
Clasificatoarele
40. În vederea asigurării veridicităţii şi reducerii volumului informaţiei păstrate în sistem, precum şi pentru o clasificare corectă a obiectelor în sistem, se utilizează sistemul de clasificatoare elaborate în baza clasificatoarelor naţionale ale Republicii Moldova şi a directivelor europene:
1) clasificatoarele internaţionale;
2) clasificatoarele naţionale ale Republicii Moldova;
3) clasificatoarele intrasistemice elaborate în baza clasificatoarelor internaţionale, a clasificatoarelor naţionale ale Republicii Moldova şi a directivelor europene.
Clasificatoarele intrasistemice se elaborează şi se utilizează în cadrul sistemului doar în cazurile absenţei clasificatoarelor naţionale şi internaţionale aprobate.
Secțiunea a 5-a
Interacțiunea cu alte sisteme informaționale de stat
41. SI SGSC va fi găzduit pe platforma tehnologică guvernamentală comună (MCloud). SI SGSC este proiectat și implementat astfel încât să fie nativ compatibil cu tehnologiile „Cloud computing”, fapt ce va permite extinderea sa pe verticală, precum și utilizarea tehnologiilor de scalabilitate oferite de această platformă.
42. SI SGSC va interacționa cu următoarele resurse informaționale și sisteme informaționale partajate și portaluri:
1) platforma de interoperabilitate (MConnect) – pentru schimbul de date cu alte sisteme informaționale și registre de stat;
2) serviciul electronic guvernamental de autentificare și control al accesului (MPass) – pentru autentificarea și controlul accesului în cadrul sistemului al administratorului de sistem și al operatorilor;
3) serviciul electronic guvernamental de jurnalizare (MLog) – pentru asigurarea evidenței operațiunilor (evenimentelor) produse în cadrul SI SGSC;
4) serviciul electronic guvernamental de notificare (MNotify) – pentru notificarea clienților cu privire la stadiul de soluționare al cererilor;
5) portalul guvernamental unic al serviciilor publice – pentru căutarea și vizualizarea informațiilor privind serviciile publice de către utilizatori;
6) portalul guvernamental al cetățeanului – pentru transmitere și vizualizare a cererilor efectuate de către persoanele fizice și a stării acestora;
7) portalul guvernamental al unităților de drept – pentru transmitere și vizualizare a cererilor efectuate de către persoanele juridice și a stării acestora;
8) platforma de dezvoltare a serviciilor electronice (PDSE) – pentru a urmări statutul și situația executării serviciului electronic comandat;
9) Sistemul informațional automatizat „Registrul de stat al populației” – pentru accesul la datele personale ale persoanei fizice. Numărul de identificare al persoanei fizice pentru obiectelor informaționale „Operator al sistemului” şi „Executorul prestatorului de servicii” sunt preluate din Registrul de stat al populației prin intermediul platformei de interoperabilitate (MConnect);
10) Sistemul informațional automatizat „Registrul de stat al unităților de drept” – pentru accesul la datele privind statutul unităților de drept. Identificatorii obiectului informațional „Prestator de servicii” sunt preluați din Registrul de stat al unităților de drept prin intermediul platformei de interoperabilitate (MConnect).
Capitolul VII
SPAȚIUL TEHNOLOGIC AL SI SGSC
43. La dezvoltarea SI SGSC se va aplica arhitectura multinivel (având cel puțin următoarele nivele – baza de date, logica de aplicație și interfața cu utilizatorul) și principiile agile. Utilizarea unei astfel de arhitecturi și principii va permite o cuplare redusă între componente, în care responsabilitățile fiecărei componente sunt specializate, precum și implementarea iterativă, operarea modificărilor și flexibilitate în implementare.
44. SI SGSC va utiliza standarde deschise și va fi compatibil cu sisteme care, la fel, utilizează standarde nonproprietare, precum și cu standardele deja existente.
45. Arhitectura complexului software-hardware, lista produselor software și a mijloacelor tehnice utilizate la crearea infrastructurii informaționale se determină de posesor în etapele ulterioare de dezvoltare a sistemului, ținând cont de:
1) implementarea unei soluții bazate pe SOA (Service Oriented Arhitecture – Arhitectură software bazată pe servicii), care oferă posibilitatea reutilizării unor funcții ale sistemului cu noi funcționalități, fără a afecta funcționarea sistemului;
2) implementarea funcționalităților de arhivare (backup) și restabilire a datelor în caz de incidente.
46. Sistemul de comunicații se va baza pe infrastructura și echipamentul rețelelor guvernamentale, care includ posibilitatea conectării la internet și la sistemul de răspuns vocal interactiv (IVR). Infrastructura existentă va fi planificată în mod corespunzător, pentru a oferi nivelele adecvate de performanță și capacitate.
În general, SI SGSC reprezintă o totalitate de subsisteme informaționale, mijloace software și hardware care asigură colectarea, prelucrarea, stocarea și transmiterea datelor:
1) subsistemul pentru primirea și procesarea apelurilor primite prin intermediul rețelei de telefonie de uz general, al rețelei mobile și VoIP. La utilizarea unui serviciu telefonic Caller ID subsistemul determină automat numărul apelantului (Caller ID number), precum și numele și/sau prenumele abonatului sau numele organizației în care este înregistrat numărul de telefon (Caller ID name) și ia în evidență numărul de telefon, precum și informațiile despre apel (timpul de înregistrare în sistem, timpul de așteptare, timpul de convorbire și înregistrarea audio a apelului), monitorizează timpul de ocupație a operatorilor;
2) subsistemul pentru recepționarea și procesarea adresărilor primite prin e-mail și chat web;
3) subsistemul de interacțiune interactivă IVR – un sistem de mesaje vocale preînregistrate care îndeplinește funcția de direcționare a apelurilor în cadrul Serviciului guvernamental de suport clienţi, utilizându-se informațiile introduse de client pe tastatura telefonului cu ajutorul garniturii tonale;
4) subsistemul bazei de date a apelurilor înregistrate CRMS (Customer Relationship Management System) – sistem de management al relațiilor cu clienții destinat pentru a înregistra, procesa și păstra informații despre apelurile/adresările recepționate; pentru a ține evidența numărului de întrebări în cadrul fiecărui apel, cu indicarea clasificării în corespundere cu domeniul de activitate a prestatorilor de servicii; generarea rapoartelor statistice;
5) subsistemul de suport în luarea deciziei DSS (Decision Support System) – un subsistem de informare, al cărui scop este suportul informațional pentru luarea deciziilor de către operatorii Serviciului guvernamental de suport clienţi, prin înregistrarea șabloanelor răspunsurilor create pentru întrebările/cererile primite, precum și a scenariilor tipice de comportament al operatorilor centrului și includerea acestora în interfața utilizatorului;
6) subsistemul de comunicații și transmisie a datelor;
7) subsistemul de securitate informațională.
47. Serviciul guvernamental de suport clienţi de stat are două sedii de primire a apelurilor/mesajelor situate în municipiul Chișinău: unul principal, iar al doilea este secundar. Fiecare dintre aceste centre au calitatea de rezervă, în raport cu celălalt. În cazul unei „căderi” a unuia dintre sedii sau când capacitatea sistemului de infocomunicații a unuia dintre sedii nu permite deservirea de înaltă calitate a traficului sau a unei părți a traficului de apeluri primite în conformitate cu cerințele stabilite, atunci toate sau o parte din traficul de apeluri este redirecționată automat către celălalt sediu.
48. SI SGSC este găzduit pe platforma tehnologică guvernamentală comună (MCloud). SI SGSC este proiectat și implementat astfel încât să fie nativ compatibil cu tehnologiile de Cloud computing, ce va permite extinderea sa pe verticală, precum și utilizarea tehnologiilor de scalabilitate oferite de această platformă.
49. Interfața de utilizare a SI SGSC se va adapta automat la diverse rezoluții de afișare și va fi disponibilă în limbile română și rusă.
50. Interfața de utilizare a SI SGSC va fi implementată folosind tehnologii progresive pentru aplicații web și va fi funcțională pe dispozitivele mobile.
51. Pentru prelucrarea mesajelor primite prin e-mail sau interfața web SI SGSC interacționează cu site-ul Serviciului guvernamental de suport clienţi de stat, care este accesat prin portalul guvernamental al serviciilor publice (https://servicii.gov.md).
52. Având în vedere locul SI SGSC în cadrul resurselor informaționale de stat ale Republicii Moldova, este necesară o disponibilitate înaltă și accesul neîntrerupt la sistem. Din acest motiv, întreaga soluție va fi construită în regim de înaltă disponibilitate (24 de ore pe zi, 7 zile pe săptămână).
Capitolul VIII
ASIGURAREA SECURITĂȚII INFORMAȚIONALE
53. Securitatea informațională presupune protecția SI SGSC, în toate etapele proceselor de creare, procesare, stocare și transmitere a datelor, de acțiuni accidentale sau intenționate cu caracter artificial sau natural, care au ca rezultat cauzarea prejudiciului posesorului și utilizatorilor resurselor informaționale și infrastructurii informaționale.
54. Asigurarea securității informației va fi realizată în conformitate cu Cerințele minime obligatorii de securitate cibernetică, aprobate prin Hotărârea Guvernului nr. 201/2017. Pentru gestiunea riscurilor de securitate va fi implementată o politică generală de securitate. Personalul implicat în utilizarea și administrarea SI SGSC va fi instruit în ceea ce privește riscurile de securitate la care poate fi expus. Politica de securitate va include prevederi referitoare la organizarea auditurilor periodice de securitate pentru a verifica politica și conformitatea cu regulile de securitate, precum și pentru a stabili domeniile care necesită îmbunătățiri.
55. Pericolele securității informaționale se referă la următoarele aspecte:
1) colectarea și utilizarea ilegală a datelor;
2) încălcarea tehnologiei de prelucrare a datelor;
3) implementarea în produsele software și hardware a componentelor care îndeplinesc funcții neprevăzute în documentația aferentă acestor produse;
4) elaborarea și răspândirea programelor ce afectează funcționarea normală a sistemelor informaționale și de comunicații electronice, precum și a sistemelor securității informaționale;
5) nimicirea, deteriorarea, suprimarea radioelectronică sau distrugerea mijloacelor și a sistemelor de prelucrare a datelor și de comunicații electronice;
6) influențarea sistemelor cu parolă-cheie de protecție a sistemelor automatizate de prelucrare și transmitere a datelor;
7) compromiterea cheilor și mijloacelor de protecție criptografică a informației;
8) scurgerea informației prin canale tehnice;
9) implementarea dispozitivelor electronice pentru interceptarea informației în mijloacele tehnice de prelucrare, păstrare și transmitere a datelor utilizând sistemele de comunicații, precum și în încăperile de serviciu ale autorităților administrației publice;
10) nimicirea, deteriorarea, distrugerea sau sustragerea suporturilor de informație mecanice sau de alt tip;
11) interceptarea datelor în rețelele de transmitere a datelor și în liniile de comunicații, decodificarea acestei informații și impunerea unei informații false;
12) utilizarea tehnologiilor informaționale naționale și internaționale necertificate, a mijloacelor de protecție a informației, a mijloacelor de informatizare, de comunicații electronice necertificate la crearea și dezvoltarea infrastructurii informaționale de comunicații electronice;
13) accesul nesancționat la resursele informaționale din băncile și bazele de date;
14) încălcarea restricțiilor legale privind răspândirea informației;
15) încălcarea prevederilor Legii nr. 133/2011 privind protecția datelor cu caracter personal.
56. SI SGSC asigură următoarele obiective de securitate:
1) autentificarea – garantează că zonele restricționate ale SI SGSC vor fi accesibile doar utilizatorilor cu o identitate verificată prin serviciul electronic guvernamental de autentificare și control al accesului (MPass);
2) autorizarea – garantează că utilizatorii autentificați prin serviciul electronic guvernamental de autentificare și control al accesului (MPass) pot accesa serviciile și datele care corespund drepturilor lor de acces:
3) confidențialitatea – garantează că datele înregistrate în SI SGSC nu pot fi accesate de o parte terță neautorizată;
4) integritatea – garantează că datele înregistrate în SI SGSC nu au fost modificate sau alterate de o parte terță neautorizată;
5) nonrepudierea – garantează că datele înregistrate în SI SGSC nu pot fi negate mai târziu.
57. Pentru atingerea obiectivelor de securitate, SI SGSC dispune de mai multe mecanisme de securitate:
1) firewall – filtrul firewall face parte din arhitectura tehnică a platformei tehnologice guvernamentale comune (MCloud) pentru a asigura un mecanism de apărare împotriva utilizatorilor externi neautorizați;
2) antivirus/anti-spam – soluțiile hardware și/sau software asigură protecția antivirus și anti-spam pentru toate serverele. Fișierele se scanează la încărcare în sistem. În cazul detectării unui fișier infectat, procedura de încărcare este oprită și fișierul – respins;
3) sistem de detectare a intruziunilor – sistem de detectare a intruziunilor care include toți utilizatorii de pe toate serverele;
4) comunicare sigură (transferuri de date) între serverele web și utilizatori – schimbul de informații confidențiale este securizat;
5) backup sistematic al datelor păstrate – permite recuperarea rapidă și fiabilă a datelor în caz de incident care a dus la pierderea sau deteriorarea datelor;
6) instrument de înregistrare a evenimentelor de audit – toate activitățile desfășurate de către utilizatori, indiferent dacă au succes sau nu (cum ar fi conectările încercate, dar nereușite), sunt monitorizate și înregistrate în jurnalele SI SGSC cu acces limitat pentru utilizatorii neautorizați.
58. În cadrul SI SGSC se asigură generarea și păstrarea înregistrărilor de audit ale securității pentru operațiile de prelucrare a datelor cu caracter personal, în condițiile cadrului normativ în materie de protecție a datelor cu caracter personal. Înregistrările de audit ale operațiilor și rezultatele acestora pot fi accesate de Centrul Național pentru Protecția Datelor cu Caracter Personal și puse la dispoziția acestuia în scopul investigării potențialelor încălcări ale regimului de prelucrare/protecție a datelor cu caracter personal.
59. Sistemul de protecţie a datelor cu caracter personal se constituie în baza:
1) raportului privind rezultatele efectuării auditului intern;
2) listei datelor cu caracter personal, care trebuie să fie protejate;
3) actului de clasificare a sistemului informaţional, care prelucrează date cu caracter personal;
4) modelelor de pericole pentru securitatea datelor cu caracter personal;
5) prevederilor privind delimitarea drepturilor de acces la datele cu caracter personal prelucrate;
6) documentelor de reglementare şi politicilor de securitate elaborate și aprobate.
60. SI SGSC va minimiza cantitatea de informații de identificare personală stocate.
61. SI SGSC va utiliza funcționalitatea de autentificare doar prin intermediul serviciului electronic guvernamental de autentificare și control al accesului (MPass).
62. Utilizatorii SI SGSC vor fi autorizați să acceseze doar blocurile funcționale și datele pentru care au permisiunile necesare, conform rolurilor atribuite. Sistemul va prelua rolurile utilizatorilor din serviciul electronic guvernamental de autentificare și control al accesului (MPass).
63. O necesitate importantă legată de securitate este păstrarea înregistrărilor de audit pentru analiza integrității sistemului și pentru monitorizarea activității utilizatorilor. SI SGSC se va baza pe un mecanism de înregistrări de audit dublu (intern și cu utilizarea serviciului electronic guvernamental de jurnalizare (MLog), ce urmează practicile internaționale.
64. Dată fiind necesitatea disponibilității înalte a SI SGSC pentru asigurarea accesului continuu a utilizatorilor la resursa informațională, infrastructura SI SGSC va include circuite cu noduri de rezervă ce vor prelua încărcătura sistemului pe perioada cât sistemul principal se află în proces de mentenanță sau restaurare.