1. Se aprobă:
1) Conceptul Sistemului informațional „Determinarea dizabilității și capacității de muncă”, conform anexei nr. 1;
2) Regulamentul cu privire la organizarea și funcționarea Sistemului informațional „Determinarea dizabilității și capacității de muncă”, conform anexei nr. 2.
2. Instituția Publică Consiliul Național pentru
Determinarea Dizabilității și Capacității de Muncă se desemnează în calitate de posesor și deținător al Sistemului informațional „Determinarea dizabilității și capacității de muncă”.
3. Crearea Sistemului informațional „Determinarea dizabilității și capacității de muncă” se va realiza din mijloacele Proiectului „Modernizarea serviciilor guvernamentale”, iar administrarea, mentenanța și dezvoltarea continuă a acestuia se va asigura din contul și în limitele mijloacelor financiare alocate anual de la bugetul de stat Ministerului Muncii și Protecției Sociale pentru Consiliul Național pentru Determinarea Dizabilității și Capacității de Muncă.
4. Prezenta hotărâre intră în vigoare la data publicării în Monitorul Oficial al Republicii Moldova.
Nr. 50. Chişinău, 2 februarie 2022.
Anexa nr. 1 la Hotărârea Guvernului nr. 50/2022
CONCEPTUL Sistemului informațional „Determinarea dizabilității și capacității de muncă”
I.
INTRODUCERE
1. Sistemul informațional „Determinarea dizabilității și capacității de muncă” (în continuare – SI DDCM) reprezintă un sistem informațional constituit dintr-un ansamblu de resurse și tehnologii informaționale, de mijloace tehnice de program și metodologii, aflate în interconexiune. Totodată, SI DDCM va crea un mecanism eficient de gestionare a domeniului determinării dizabilității și capacității de muncă prin digitalizarea proceselor Consiliului Național pentru Determinarea Dizabilității și Capacității de Muncă (în continuare – CNDDCM). Sistemul prezintă o soluție informatică din categoria Guvern pentru Cetățeni (G4C). SI DDCM se încadrează în segmentul „Evidența automatizată a resurselor asistenței sociale, medicale, educației, științei și culturii” în cadrul sistemelor informaționale de stat.
II.
GENERALITĂȚI
2. Scopul general al SI DDCM constă în formarea unei resurse informaționale ce va permite eficientizarea procedurilor de determinare a dizabilității și capacității de muncă, precum și în asigurarea evidenței tuturor solicitărilor și persoanelor care interacționează cu CNDDCM, instituție publică subordonată Ministerului Muncii și Protecției Sociale.
3. Obiectivele de bază ale SI DDCM sunt:
1) asigurarea transparenței privind controlul și gestionarea dosarelor beneficiarilor CNDDCM;
2) asigurarea evidenței tuturor solicitărilor către CNDDCM;
3) eficientizarea procedurilor de examinare a solicitărilor de determinare a dizabilității și capacității de muncă;
4) gestiunea dosarelor, copiilor și evidența persoanelor care solicită determinarea gradului de dizabilitate;
5) eficientizarea activității CNDDCM;
6) eficientizarea interacțiunilor dintre toate instituțiile vizate cu beneficiarii direcți (cetățenii);
7) evidența, controlul și raportarea cauzelor dizabilității;
8) elaborarea rapoartelor statistice și analitice destinate atât CNDDCM, Ministerului Muncii și Protecției Sociale, cât și altor părți interesate.
4. În sensul prezentului Concept, se utilizează următoarele noțiuni:
1) flux de lucru – proces administrativ al unei organizații, în decursul căruia sarcini, proceduri și informații sunt prelucrate sau executate într-o anumită succesiune dictată de reguli prestabilite (norme procedurale), în scopul realizării unui produs sau al furnizării unui serviciu;
2) gestiune a documentelor – set de proceduri utilizate pentru captarea, gestionarea, stocarea, menținerea, livrarea și distrugerea documentelor în cadrul unei organizații. În acest context, noțiunea de „documente” poate fi atribuită unui număr vast de active informaționale, inclusiv imagini, documente textuale, grafică și desene, precum și unor obiecte informaționale moderne, cum ar fi paginile web, mesajele e-mail, mesajele instant sau fișierele video;
3) integritate a datelor – stare în care datele își păstrează conținutul și sunt interpretate univoc în cazuri de acțiuni aleatorii. Integritatea se consideră păstrată dacă datele nu au fost alterate sau deteriorate (șterse);
4) metadate – modalitate de atribuire de valoare semantică a datelor stocate în baza de date (date despre date);
5) veridicitate a datelor – nivel de corespundere a datelor, păstrate în memoria calculatorului sau în documente, cu starea reală a obiectelor din domeniul respectiv al sistemului, reflectate de aceste date.
5. Elaborarea și implementarea SI DDCM are la bază cele mai bune practici și principii de elaborare și implementare a sistemelor informaționale:
1) principiul legitimității – funcțiile și operațiile realizate în sistem de utilizatorii acestuia sunt de natură legală, în conformitate cu drepturile omului și legislația națională;
2) principiul autenticității datelor – datele stocate și prezentate de către sistem sunt autentice. Autenticitatea datelor este certificată de prezența înregistrării de creare a acestora, precum și de semnătura electronică aplicată acestor documente electronice. Autenticitatea documentelor electronice asigură, de asemenea, nonrepudierea datelor;
3) principiul identificării – pachetelor informaționale li se atribuie un cod de clasificare la nivel de țară, prin care este posibilă identificarea univocă și referențierea acestora;
4) principiul temeiniciei datelor – introducerea datelor în SI DDCM se efectuează doar în baza înscrierilor din documentele acceptate ca surse de informații;
5) principiul auditului sistemului – sistemul înregistrează informații despre schimbările care au loc, pentru a face posibilă reconstituirea istoriei unui document sau a stării lui la o etapă anterioară;
6) principiul confidențialității informației – răspunderea personală, în conformitate cu legislația, a persoanelor responsabile de prelucrarea informației în SI DDCM pentru utilizarea și difuzarea neautorizată a acesteia;
7) principiul orientării spre utilizator (usability) – structura, conținutul, mijloacele de acces și navigarea sunt focalizate pe utilizatorii sistemului;
8) principiul extensibilității – componentele sistemului oferă facilități de ajustare și extindere a funcționalităților existente pentru conformare cu necesitățile viitoare;
9) principiul utilizării standardelor deschise – se asigură atât interoperabilitatea cu sistemele externe, cât și păstrarea informației, în conformitate cu legislația;
10) principiul securității – asigurarea nivelului dorit de integritate, exclusivitate, accesibilitate și eficiență a protecției datelor împotriva pierderii, denaturării, distrugerii și utilizării neautorizate. Securitatea sistemului presupune rezistența la atacuri și protecția caracterului confidențial, a integrității și pregătirii pentru lucru atât a SI DDCM, cât și a datelor acestuia.
III.
SPAȚIUL NORMATIV - JURIDIC AL FUNCȚIONĂRII SI DDCM
6. Crearea și funcționarea SI DDCM este reglementată de următoarele acte normative:
Legea nr. 467/2003 cu privire la informatizare și la resursele informaționale de stat;
Legea nr. 71/2007 cu privire la registre;
Legea nr. 133/2011 privind protecția datelor cu caracter personal;
Legea nr. 60/2012 privind incluziunea socială a persoanelor cu dizabilități;
Legea nr. 142/2018 cu privire la schimbul de date și interoperabilitate;
Legea nr. 91/2014 privind semnătura electronică și documentul electronic;
Hotărârea Guvernului nr. 562/2006 cu privire la crearea sistemelor și resurselor informaționale automatizate de stat;
Regulamentul privind serviciul electronic guvernamental de autentificare și control al accesului (MPass), aprobat prin Hotărârea Guvernului nr. 1090/2013;
Regulamentul privind utilizarea, administrarea și dezvoltarea platformei tehnologice guvernamentale comune (MCloud), aprobat prin Hotărârea Guvernului nr. 128/2014;
Regulamentul privind serviciul electronic guvernamental de jurnalizare (MLog), aprobat prin Hotărârea Guvernului nr. 708/2014;
Hotărârea Guvernului nr. 1413/2016 pentru aprobarea Regulamentului cu privire la modul de stabilire și plată a compensației pentru serviciile de transport;
Cerințele minime obligatorii de securitate cibernetică, aprobate prin Hotărârea Guvernului nr. 201/2017;
Hotărârea Guvernului nr. 357/2018 cu privire la determinarea dizabilității;
Hotărârea Guvernului 414/2018 cu privire la măsurile de consolidare a centrelor de date în sectorul public și de raționalizare a administrării sistemelor informaționale de stat;
Regulamentul privind modul de utilizare a platformei de interoperabilitate (MConnect), aprobat prin Hotărârea Guvernului nr. 211/2019;
Regulamentul privind modul de ținere a Registrului împuternicirilor de reprezentare în baza semnăturii electronice, aprobat prin Hotărârea Guvernului nr. 375/2020;
Regulamentul privind modul de funcționare și utilizare a serviciului guvernamental de notificare electronică (MNotify), aprobat prin Hotărârea Guvernului nr. 376/2020;
Regulamentul privind utilizarea, administrarea și dezvoltarea Portalului guvernamental al cetățeanului, aprobat prin Hotărârea Guvernului nr. 413/2020;
Hotarârea Guvernului nr. 1123/2010 privind aprobarea Cerințelor față de asigurarea securității datelor cu caracter personal la prelucrarea acestora în cadrul sistemelor informaționale de date cu caracter personal;
Reglementarea tehnică „Procesele ciclului de viață al software-ului” RT 38370656-002:2006, aprobată prin Ordinul ministrului dezvoltării informaționale nr. 78/2006;
Ordinul ministrului dezvoltării informaționale nr. 94/2009 cu privire la aprobarea unor reglementări tehnice;
Ordinul ministrului muncii, protecției sociale și familiei și ministrului sănătății nr. 12/70/2013 cu privire la aprobarea criteriilor de determinarea a dizabilității și capacității de muncă la persoanele adulte;
Ordinul ministrului sănătății, muncii și protecției sociale nr. 820/2018 cu privire la aprobarea Fișei de trimitere pentru expertizare în vederea determinării gradului de dizabilitate, formular nr.088/e;
Ordinul ministrului muncii, protecției sociale și familiei și ministrului sănătății nr. 64/317/2015 cu privire la aprobarea „Listei dizabilităților care afectează ireversibil starea de sănătate a copiilor, starea de sănătate și funcționare și capacitatea de muncă la adulți, care servesc drept bază pentru stabilirea dizabilității pe termen nelimitat la adulți și la copii”;
Ordinul ministrului muncii, protecției sociale și familiei, ministrului sănătății și ministrului educației nr. 13/71/41/2013 cu privire la aprobarea criteriilor de determinare a dizabilității la copii în vârstă de până la 18 ani.
7. În conformitate cu art. 11 din Legea nr. 467/2003 cu privire la informatizare și la resursele informaționale de stat, SI DDCM se încadrează în categoria resurselor informaționale de stat, astfel, conform art. 21 din aceeași lege, în acest caz se aplică politica informațională de stat.
La implementarea SI DDCM se utilizează următoarele standarde și metodologii:
1) Standardul Republicii Moldova SMV ISO/CEI 15288:2015 „Ingineria sistemelor și software-ului. Procesele ciclului de viață al sistemului”;
2) Standardul Republicii Moldova SM ISO/CEI 12207:2014 „Ingineria sistemelor și software-ului. Procesele ciclului de viață al software-ului”;
3) Standardul Republicii Moldova SM ISO/CEI 27002: 2017 „Tehnologia informației. Tehnici de securitate. Cod de bună practică pentru managementul securității informației”.
IV.
SPAȚIUL FUNCȚIONAL AL SI DDCM.
FUNCȚIILE DE BAZĂ ALE SI DDCM
8. Una dintre funcțiile de bază ale SI DDCM este gestionarea informațională a determinării gradelor de dizabilitate, operate de către CNDDCM, în limitele competențelor sale funcționale. Spațiul funcțional al SI DDCM reprezintă mai multe funcții realizate de componentele sistemului, care interacționează reciproc.
9. În cadrul SI DDCM sunt evidențiate următoarele contururi:
1) managementul dosarelor de determinare a gradului de dizabilitate;
2) examinarea dosarelor de determinare a gradului de dizabilitate;
3) managementul contestațiilor cetățenilor;
4) managementul controlului;
5) examinarea repetată a dosarelor în scop de control;
6) managementul nomenclatoarelor;
7) managementul utilizatorilor, rolurilor și permisiunilor;
8) alte funcționalități de administrare.
10. Managementul dosarelor include activitățile procesului de formare și completare a dosarului de determinare a gradului de dizabilitate:
1) recepționare/înregistrare trimitere (formular nr. 088/e);
2) înregistrarea dosarului;
3) schimbul de date cu alte sisteme informaționale;
4) atașare documente scanate;
5) înregistrare cereri:
a) determinare grad de dizabilitate;
b) alte solicitări;
6) completarea chestionarelor de evaluare a capacităților și performanțelor în activități de participare;
7) distribuire dosar de determinare a dizabilității (automat, aleatoriu, conform algoritmului).
11. Examinarea dosarelor și managementul contestațiilor include:
1) transmiterea interpelărilor pentru accesarea de date suplimentare de la Sistemul informațional automatizat „Asistență medicală primară” (în continuare – SIA AMP), Sistemul informațional automatizat „Asistență medicală spitalicească” (în continuarev– SIA AMS);
2) întocmirea raportului de determinare a dizabilității;
3) emiterea certificatului de încadrare în grad de dizabilitate;
4) emiterea altor documente de ieșire;
5) examinarea contestațiilor solicitanților.
12. Managementul controlului include:
1) examinarea repetată a dosarului de determinare a dizabilității, în mod de control;
2) examinarea repetată a dosarului de către Serviciul de control, ca urmare a divergențelor;
3) înregistrarea raportului de determinare a dizabilității;
4) înregistrarea deciziilor managerilor de caz din cadrul Serviciului de determinare a gradului de dizabilitate și a Serviciului de control al determinării gradului de dizabilitate;
5) distribuirea aleatorie a dosarelor (automat, aleatoriu, conform algoritmului).
13. Managementul nomenclatoarelor este destinat gestiunii (creare, vizualizare, modificare și ștergere) datelor nomenclatoarelor utilizate în cadrul sistemului.
14. Managementul utilizatorilor, rolurilor și permisiunilor include:
1) gestiunea utilizatorilor – destinat atribuirii de roluri și setări, permisiuni de acces la subdiviziunile teritoriale ale CNDDCM;
2) gestiune profil utilizator.
V.
STRUCTURA ORGANIZAȚIONALĂ ȘI DOCUMENTELE SI DDCM
15. Părțile implicate în utilizarea SI DDCM:
1) proprietarul SI DDCM este statul;
2) posesorul SI DDCM este CNDDCM;
3) deținător al SI DDCM este CNDDCM;
4) administrator din punct de vedere tehnic este Instituția Publică Serviciul Tehnologia Informației și Securitate Cibernetică, care își exercită atribuțiile în conformitate cu cadrul normativ în materie de administrare tehnică și menținere a sistemelor informaționale de stat;
5) registratorii SI DDCM sunt angajații CNDDCM, responsabili de înregistrarea și actualizarea datelor cu privire la:
a) recepționare/înregistrare trimitere;
b) programare/reprogramare vizite;
c) înregistrare dosare;
d) recepționare documente din sistemele informaționale externe;
e) înregistrare cereri;
f) completare chestionare de evaluare a capacităților și performanțelor în activități de participare;
g) distribuire dosare de determinare a dizabilității;
h) transmitere solicitări de informații adiționale;
i) înregistrare rapoarte aferent dosarelor;
j) emitere certificate de încadrare în grad de dizabilitate;
k) emitere documente de ieșire;
l) examinare a contestațiilor;
m) examinarea repetată a dosarului în mod de control;
n) examinarea repetată a dosarului, urmare divergențelor;
o) înregistrare decizii urmare controlului dosarelor;
6) furnizorii de date ai SI DDCM sunt:
a) Agenția Servicii Publice, care furnizează informații despre persoane fizice – IDNP, nume, prenume, cetățenie, data naștere, regiune, localitate, adresă;
b) prestatori de servicii de asistență medicală primară și prestatori de servicii de asistență medicală spitalicească, care furnizează informații despre:
- recepționare date trimitere/date de modificare trimitere;
- incapacitate temporară de muncă;
- examene clinice;
- rezultate explorări medicale;
- măsuri recuperare;
- diagnostice;
- documente;
- fișiere;
c) structurile teritoriale asistența socială, care furnizează date cu privire la:
- date „Ancheta socială”;
- recepționare date Program individual de reabilitare și incluziune socială;
d) subdiviziunile teritoriale ale Agenției Naționale pentru Ocuparea Forței de Muncă, care furnizează date cu privire la:
- locurile de muncă recomandate;
- locurile de muncă disponibile;
e) Ministerul Educației și Cercetării, care furnizează datele referitoare la serviciile de asistență psihopedagogică și datele aferente recepționării datelor privind studiile:
- dezvoltarea fizică;
- dezvoltarea abilităților;
- dezvoltarea cognitivă;
- comportamentul;
- dezvoltarea comportamentului;
- cerințele educaționale speciale;
- forma de incluziune educațională;
- planul educațional individual;
- serviciile de suport;
- recomandări Cerințe educaționale speciale;
- recomandări Forma de incluziune educațională;
- recomandări Planul educațional individual;
- recomandări Serviciile de suport;
- recomandări pentru părinți/reprezentanți legali/desemnați;
- recomandări pentru pregătirea mediului fizic;
- recomandări pentru structuri sociale/medicale;
- tip studii;
f) Agenția de Guvernare Electronică, care asigură accesul securizat la informația conținută în Registrul împuternicirilor de reprezentare în baza semnăturii electronice:
- tipul împuternicirii;
- reprezentatul;
- reprezentantul;
- termenul de valabilitate al împuternicirii;
7) utilizatorul – persoana fizică sau juridică împuternicită, cu drept de acces deplin sau partajat, public sau intern în SI DDCM:
a) asigură securitatea și confidențialitatea informației vizualizate sau prelucrate în SI DDCM;
b) utilizează datele din SI DDCM, conform scopului și destinației acestora.
16. Documentele SI DDCM sunt următoarele:
1) documente de intrare:
a) document studii;
b) document formular nr. 088/e;
c) cerere determinare dizabilitate;
d) cerere de contestație decizie CNDDCM;
e) cerere Concluzie privind compensarea cheltuielilor de transport;
f) cerere eliberare duplicat;
g) cerere modificare document eliberat;
2) documente de ieșire:
a) decizie de neîncadrare în grad de dizabilitate;
b) decizie privind examinarea contestării;
c) decizie de control;
d) raport de determinare a dizabilității;
e) certificat de încadrare în grad de dizabilitate;
f) certificat privind procentul pierderii capacității de muncă;
g) concluzie privind compensarea cheltuielilor de transport pentru persoanele cu dizabilități locomotorii;
h) program individual de reabilitare și incluziune socială;
i) rapoarte analitice și rapoarte statistice;
3) documentele tehnologice ale SI DDCM.
SI DDCM va genera rapoarte ce țin de informația analitică/statistică cu privire la persoanele care solicită determinarea gradului de dizabilitate. Modelele rapoartelor analitice/statistice sunt aprobate prin ordin al ministrului muncii și protecției sociale și prin ordin al directorului CNDDCM.
VI.
SPAȚIUL INFORMAȚIONAL AL SI DDCM
Secțiunea 1
Obiectele informaționale ale SI DDCM
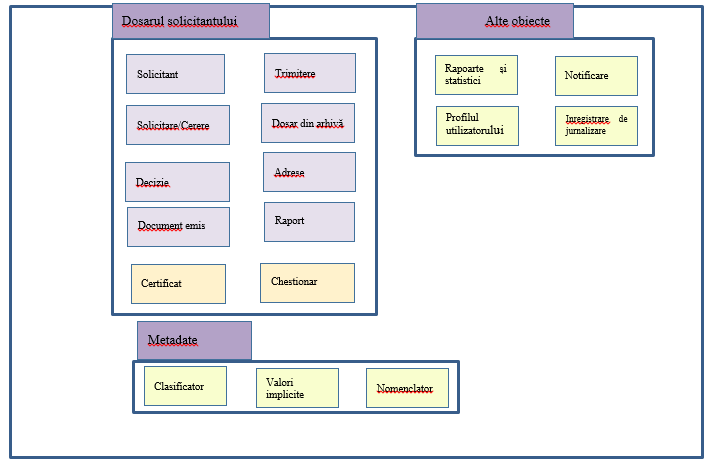
17. Obiectele informaționale ale SI DDCM sunt:
1) solicitant;
2) trimitere;
3) dosar;
4) cerere;
5) document emis;
6) certificat;
7) chestionar;
8) raport;
9) decizie;
10) dosar din arhivă;
11) notificare;
12) profilul utilizatorului;
13) rapoarte și statistici;
14) înregistrare de jurnalizare;
15) adrese.
Interdependența acestor obiecte informaționale este prezentată în următoarea diagramă:
18. În SI DDCM se utilizează următorii identificatori ai obiectelor informaționale:
1) identificator al obiectului informațional „Solicitant” este numărul de identificare de stat (IDNP), seria și numărul actului de identitate valabil în sistemul național de acte de identitate pentru persoanele care nu dețin IDNP;
2) identificator al obiectului informațional „Trimitere” este numărul de identificare unic, atribuit de sistem la crearea înregistrării;
3) identificator al obiectului informațional „Dosar” este numărul de identificare unic, atribuit de sistem la crearea înregistrării;
4) identificator al obiectului informațional „Cerere” este numărul de identificare unic, atribuit de sistem la crearea înregistrării;
5) identificator al obiectului informațional „Document” este numărul de identificare unic, atribuit de sistem la crearea înregistrării;
6) identificator al obiectului informațional „Chestionar” este numărul de identificare unic, atribuit de sistem la crearea înregistrării;
7) identificator al obiectului informațional „Raport” este numărul de identificare unic, atribuit de sistem la crearea înregistrării;
8) identificator al obiectului informațional „Decizie” este numărul de identificare unic, atribuit de sistem la crearea înregistrării;
9) identificator al obiectului informațional „Document eliberat” este numărul de identificare unic, atribuit de sistem la crearea înregistrării;
10) identificator al obiectului informațional „Adrese” este tip adresă, cod poștal, raion/municipiu, localitate, strada, casa;
11) identificator al obiectului informațional „Notificare” este constituit dintr-un cod unic de identificare complex (alfanumeric), generat în mod aleatoriu de serviciul MNotify;
12) identificator al obiectului informațional „Profilul utilizatorului” este rolul, permisiunea de acces la subdiviziunile teritoriale CNDDCM;
13) identificator al obiectului informațional „Rapoarte și statistici” este tipul raportului statistic, aprobat prin ordin, perioada de timp pentru care este emis;
14) identificator al obiectului informațional „Înregistrare de jurnalizare” este data și ora producerii evenimentului, acțiunea întreprinsă, precum și alte detalii specifice evenimentului.
Secțiunea a 2-a
Scenariile de bază aferente obiectelor informaționale
19. Scenariile de bază reprezintă o listă a evenimentelor și datelor aferente obiectelor informaționale ale SI DDCM, după cum urmează:
1) pentru obiectul informațional „Solicitant”:
a) solicitantul este obiectul informațional din cadrul sistemului destinat evidenței de date personale ale persoanelor fizice;
b) solicitantul este identificat în bază de IDNP, iar în caz de lipsă de IDNP în baza următorului set de date personale:
- nume;
- prenume;
- patronimic;
- data nașterii;
- sexul;
c) pentru ajutor la identificare a solicitantului sunt afișate și următoarele date suplimentare (care dispun de proprietate de a se modifica):
- serie și număr act de identitate;
- raionul/municipiul și localitate/sectorul, viza de domiciliu a solicitantului;
- adresa (strada, bloc, casa, apartamentul);
d) solicitantul aparține unei categorii de vârstă: copil sau adult;
2) pentru obiectul informațional „Trimitere”:
Trimiterea este obiectul informațional din cadrul sistemului, care dispune de două moduri de înregistrare:
- electronic (prin MConnect din SIA AMP/SIA AMS);
- manual (suport de hârtie), în cazul lipsei informației în cadrul sistemelor informaționale cu care are loc schimbul de date.
Trimiterea este obiectul în baza căruia este înregistrat dosarul solicitantului. Trimiterea dispune de următoarea structură:
a) date personale:
- date solicitant;
- adresa solicitant;
- domiciliul declarat de solicitant;
- date de contact ale solicitantului;
b) reprezentant desemnat/legal:
- date reprezentant desemnat/legal;
- adresa reprezentant desemnat/legal;
- date de contacte ale reprezentantului desemnat/legal;
c) date generale:
- detalii privind dizabilitatea;
- alte detalii de la Casa Națională de Asigurări Sociale (în continuare – CNAS), Compania Națională de Asigurări în Medicină (în continuare – CNAM), Agenția Națională pentru Ocuparea Forței de Muncă (în continuare – ANOFM), Structurile Teritoriale Asistență Socială (în continuare – STAS), Serviciul Asistență Psihopedagogică (în continuare – SAP) ș.a.;
d) date medicale:
- incapacitatea temporară de muncă;
- istoricul medical;
- examen clinic;
- rezultatele explorărilor instrumentale și de laborator;
- măsurile de recuperare;
- diagnostice.
Datele medicale pentru trimiterea electronică sunt recepționate din sistemele externe SIA AMP/SIA AMS. Datele recepționate electronic (cu excepția celor medicale) pot fi modificate/completate/ajustate de utilizator;
3) pentru obiectul informațional „Dosar”:
Dosarul este obiectul informațional central al sistemului, destinat agregării tuturor datelor, documentelor (cereri, decizii, certificate etc.) acumulate în sistemul aferent unei trimiteri.
Termenul de păstrare al dosarului electronic este similar cu termenul de păstrare al dosarului pe suport de hârtie și este de 75 de ani.
Dosarul este înregistrat numai în baza trimiterii.
Fiecare structură teritorială dispune de acces numai la dosarele înregistrate de specialiștii din această structură și, suplimentar, la alte structuri, în caz de înlocuire temporară a specialistului dintr-o structură cu un specialist din altă structură teritorială.
Dosarul este identificat printr-un număr unic, atribuit la înregistrarea dosarului.
Un dosar parcurge următoarele etape de examinare:
a) completare – etapă obligatorie, care începe din momentul înregistrării dosarului;
b) examinare Serviciul pentru Determinarea Gradului de Dizabilitate (în continuare – SDGD), etapă obligatorie care parvine în baza cererii-acord, depusă de solicitant;
c) examinare repetată ca urmare a contestației SDGD – etapă care poate să intervină în urma depunerii primei cereri de contestație a deciziei emise de la etapa de examinare SDGD;
d) examinare repetată de către Serviciul de control (SCDGD) – etapă care poate să intervină în urma uneia dintre următoarele trei cauze de expertizare repetată:
- divergențe – care pot să intervină în cazul în care rapoartele întocmite la etapele de expertizare și expertizare repetată în mod de recurs (SDGD) dispun de decizii care conțin divergențe;
- recurs repetat – etapă care poate să intervină în urma parvenirii cererii doi de contestație a deciziei de la etapa de expertizare repetată în mod de recurs (SDGD) în caz de confirmare a deciziei de la etapa expertizare (SDGD);
- control intern – etapă care poate să intervină dacă dosarul este selectat pentru examinare repetată în mod de control;
e) modificare (SDGD) – etapă care poate să intervină dacă decizia de la etapa de expertizare repetată de către Serviciul de control, indiferent de modul său (recurs sau control), SCDGD impune anularea documentelor emise de către SDGD și emiterea altor documente;
f) arhivare – etapă obligatorie, care finalizează orice etapă de examinare a dosarului.
Un dosar arhivat poate să mai dispună de etape suplimentare de examinare:
- expertizare repetată în mod de control (SCDGD), etapă care poate să intervină în urma controlului extern, în cazul în care apare necesitatea expertizării repetate a dosarului de către SCDGD;
4) pentru obiectul informațional „Cerere”:
Cererea este obiectul informațional din cadrul sistemului destinat evidenței solicitărilor.
Cererea urmează a fi depusă:
a) online – cerere depusă de solicitant/reprezentant desemnat/legal de pe portalul sistemului;
b) offline – cerere depusă de solicitant/reprezentant desemnat/legal la structura teritorială/biroul central al CNDDCM, pe suport de hârtie.
Cererea este atașată dosarului automat în baza de date de identificare solicitant (IDNP/date personale). Cererea poate fi atașată dosarului și manual (de către utilizator);
5) pentru obiectul informațional „Document”:
Documentul este obiectul informațional destinat evidenței documentelor justificative (atât electronic, cât și scanat) depuse de solicitant.
Tipul de document „electronic” este recepționat din sisteme externe;
6) pentru obiectul informațional „Chestionar”:
Chestionarul de evaluare a capacităților și performanțelor în activități de participare este obiectul informațional destinat evidenței datelor despre solicitant necesare pentru procesul determinării gradului de dizabilitate și capacității de muncă a solicitantului;
7) pentru obiectul informațional „Raport”:
Raportul este obiectul informațional destinat evidenței rezultatului evaluării dosarului la toate etapele de expertizare sau reexpertizare.
Raportul conține un compartiment destinat deciziei de expertizare/reexpertizare dosar;
8) pentru obiectul informațional „Decizie”:
Decizia este obiectul informațional destinat evidenței rezultatului examinare dosar la etapele expertizare și expertizare repetată. În sistem se emit următoarele tipuri de decizii:
a) decizia de neîncadrare în grad de dizabilitate:
b) decizia privind examinarea contestației;
- de confirmare neîncadrare în grad de dizabilitate;
- de confirmare a gradului și termenului de dizabilitate;
c) decizia serviciului de control:
- de confirmare neîncadrare în grad de dizabilitate;
- de confirmare a gradului și termenului de dizabilitate;
- de modificare a gradului de dizabilitate;
- de modificare a termenului de dizabilitate;
- de modificare a gradului și termenului de dizabilitate;
- de retragere a gradului de dizabilitate.
Decizia privind examinarea contestării la etapa expertizare repetată ca urmare a contestației SDGD poate fi doar de confirmare (grad și termen de dizabilitate sau de neîncadrare în grad de dizabilitate).
Partea decizională a raportului de la etapa de examinare repetată ca urmare a contestației SDGD, care este diferită de decizia de la etapa de examinare SDGD, duce la apariția etapei de examinare repetată ca urmare a divergențelor (SCDGD).
Partea decizională a raportului de la etapa de examinare repetată a SCDGD, care este diferită de decizia de la etapa de examinare SDGD, duce la apariția etapei de modificare a documentelor emise anterior de SDGD, care impune anularea documentelor emise (și eliberate) și emiterea (și eliberarea ulterioară) a altor documente conform raportului de la etapa de examinare repetată a SCDGD;
9) pentru obiectul informațional „Certificat”:
În sistem se ține evidența următoarelor categorii de documente emise:
| Denumire | Denumire scurtă |
| Certificat de încadrare în grad de dizabilitate | Certificat de dizabilitate |
| Program individual de reabilitare și incluziune socială | PIRIS |
| Certificat privind procentul pierderii capacității de muncă ca urmare a accidentului de muncă sau a bolii profesionale | Certificat PPCMAMBP |
| Concluzie privind necesitatea deservirii cu transport | Concluzie transport |
În cadrul dosarului examinat se emite unul din următoarele certificate: Certificat dizabilitate sau/și Certificat PPCMAMBP.
PIRIS este documentul care se emite ca anexă la Certificatul de dizabilitate.
Concluzia transport se emite ca document suplimentar la Certificatul de dizabilitate, în cazul în care solicitantului i se confirmă o afecțiune din Lista afecțiunilor aparatului locomotor.
Certificatele și Concluzia se emit la etapele de expertizare SDGD și modificare SDGD.
Documentul poate fi eliberat/anulat;
10) pentru obiectul informațional „Dosar din arhivă”:
Dosarul din arhivă este obiectul informațional al sistemului, destinat agregării datelor aferente documentelor istorice emise (certificate etc.).
Dosarul din arhivă este înregistrat independent sau în baza unei cereri neatașate la dosarul electronic.
20. Obiectele informaționale reprezintă totalitatea de date care le caracterizează:
1) datele despre „Solicitant”:
a) identificator unic;
b) IDNP;
c) seria actului de identitate/certificatului de naștere;
d) numărul actului de identitate/certificatului de naștere;
e) numele;
f) prenumele;
g) patronimicul;
h) data nașterii;
i) grupul de vârstă;
j) sexul;
k) cetățenia;
l) telefonul fix;
m) telefonul mobil;
n) e-mail;
o) reprezentantul desemnat/legal;
p) starea civilă;
q) condițiile de trai;
r) beneficiarul de alocații de stat/pensie;
s) cuantumul lunar alocații de stat/pensie;
2) date despre „Adrese”:
a) identificatorul unic;
b) solicitantul;
c) tipul adresă;
d) codul poștal;
e) raionul/municipiul;
f) localitatea;
g) strada;
h) casa;
i) blocul;
j) apartamentul;
3) date despre „Trimiteri”:
a) identificatorul unic;
b) solicitantul;
c) dosarul/dosarul din arhivă;
d) modul de recepție;
e) structura teritorială;
f) prestatorii de servicii medicale, emitent trimitere;
g) data emiterii;
h) scopul trimiterii;
i) deplasabil;
j) gradul de dizabilitate;
k) tipul de examinare;
l) angajatul;
m) încadrat în sistemul educațional;
n) adresa, instituția educațională;
o) adresa, locul de muncă;
p) funcția;
q) total zile incapacitate temporară de muncă;
r) istoricul medical;
s) examenul clinic;
t) numele/prenumele medicului;
u) specialitatea;
v) data examenului clinic;
w) IDNP reprezentant desemnat/legal;
x) trimiterea emisă până la expirarea certificatului;
y) motivul emiterii până la expirarea certificatului;
z) semnătura medicului;
aa) valabilă;
bb) numărul de trimitere în SIA AMP/SIA AMS;
cc) data recepționării din SIA AMP/SIA AMS;
4) datele despre „Dosar/Dosar din arhivă”:
a) identificatorul unic;
b) data înregistrare;
c) numărul înregistrare;
d) structura teritorială;
e) înregistrat până la expirarea certificatului;
f) motivul de înregistrare până la expirarea certificatului;
g) statutul dosarului;
h) data statutului;
i) dispune de divergențe;
j) transmis la control;
k) data transmiterii la control;
l) contestat;
m) data contestării;
n) trimitere;
o) este activ;
5) datele despre „Documente”:
a) identificatorul unic;
b) tipul document;
c) seria și numărul documentului;
d) data documentului;
e) comentariul;
f) fișierul;
g) dosarul;
h) dosarul din arhiva istorică;
i) trimitere;
6) datele despre „Cereri”:
a) identificatorul unic;
b) numărul cerere;
c) data cerere;
d) tipul cerere;
e) dosar;
f) IDNP;
g) numele;
h) prenumele;
i) data nașterii;
j) tipul adresă;
k) raionul/municipiul;
l) localitatea;
m) adresa;
n) telefonul;
o) e-mailul;
p) modul de depunere;
q) depusă de reprezentantul desemnat/legal;
7) datele despre „Rapoarte”:
a) identificatorul unic;
b) dosarul;
c) numărul raport;
d) data raport;
8) datele despre „Decizii”:
a) identificatorul unic;
b) dosarul;
c) număr decizie;
d) data decizie;
9) datele despre „Chestionar”:
a) identificatorul unic:
b) dosarul;
c) solicitantul;
d) angajatul.
Secțiunea a 3-a
Nomenclatoare, clasificatoare, metadate ale SI DDCM.
Liste predefinite
21. Pentru buna funcționare a SI DDCM sunt identificate următoarele nomenclatoare și liste predefinite:
1) nomenclatoare:
a) studii;
b) ocupații;
c) CUATM (Codurile Unităților Administrativ Teritoriale);
d) Clasificația Internațională a Maladiilor;
e) structuri teritoriale;
f) scopuri trimiteri;
g) afecțiuni aparat locomotor;
h) tipuri documente;
i) categorii recomandări;
j) recomandări;
k) domenii chestionar;
l) criterii;
m) grupe de vârstă;
n) grile;
o) calificatori;
p) chestionare;
q) criterii din chestionar;
r) grile coeficienți finali;
s) calificative coeficienți finali;
t) item grile coeficient;
u) capacitate de munca;
v) grad de dizabilitate;
w) specialități;
x) sărbători oficiale;
y) programe individuale;
z) recomandări din programe individuale;
aa) prestatorii de servicii medicale;
2) liste predefinite:
a) etape dosar;
b) statute dosar;
c) mod prezentare cerere;
d) moduri de determinare a dizabilității;
e) grade de dizabilitate;
f) starea civilă;
g) condiții de trai;
h) motive distribuire manager caz;
i) motive distribuire asociat;
j) motive redistribuire;
k) tipuri cereri;
l) tipuri adrese;
m) moduri depuneri cereri;
n) cauze dezacord;
o) moduri eliberare documente;
p) zilele săptămânii;
q) categorii recomandări;
r) domenii asociați;
s) tipuri de împuterniciri;
t) motiv înregistrare dosar până la expirare certificat;
u) roluri;
v) tipuri diagnostice.
Secțiunea a 4-a
Integrarea SI DDCM cu alte sisteme
22. În scopul funcționării corecte a SI DDCM, acesta va interacționa, prin intermediul platformei de interoperabilitate (MConnect), cu următoarele sisteme informaționale:
| Denumirea sistemului | Date |
SIA AMP/SIA AMS
Sistem informațional automatizat „Asistența medicală primară”/Sistem informațional automatizat „Asistența medicală spitalicească” | Recepționare trimitere (formular nr. 088/e) solicitant |
SIA AMP/SIA AMS
Sistem informațional automatizat „Asistența medicală primară”/Sistem informațional automatizat „Asistența medicală spitalicească” | Solicitare și recepționare modificare trimitere |
SI PAS
Sistemul Informațional de Personalizare a Actelor de Studii | Solicitare și recepționare date studii solicitant |
SI AAS
Sistem Informațional Automatizat „Asistența Socială” | Solicitare și recepționare date privind ancheta socială |
SI AAS
Sistem Informațional Automatizat „Asistența Socială” | Solicitare și recepționare date privind date asistența socială |
SI „ANOFM”
Sistemul Informațional al Agenției Naționale pentru Ocuparea Forței de Muncă | Solicitare și recepționare date privind serviciile de care a beneficiat solicitantul (reabilitare profesională, orientare și recalificare profesională etc.) |
SAP
Serviciul Asistență Psihopedagogică | Solicitare și recepționare date privind date asistența psihopedagogică |
RSP
Registrul de Stat al Populației | Solicitare și recepționare date personale solicitant/reprezentant solicitant |
| MPower | Verificare împuternicire |
SIA AMP/SIA AMS
Sistem informațional automatizat „Asistența medicală primară”/Sistem informațional automatizat „Asistența medicală spitalicească” | Transmitere stare trimitere |
SIA AMP/SIA AMS
Sistem informațional automatizat „Asistența medicală primară”/Sistem informațional automatizat „Asistența medicală spitalicească” | Transmitere aviz |
SI ANOFM
Sistemul Informațional al Agenției Naționale pentru Ocuparea Forței de Muncă | Transmitere date din decizii CNDDCM (Certificat de dizabilitate/Program individual) |
SI CNAM
Sistemului informațional al Companiei Naționale de Asigurări în Medicină | Transmitere date din deciziile CNDDCM (Certificat de dizabilitate/Program individual) |
SI CNAS
Sistemul informațional automatizat al Casei Naționale de Asigurări Sociale | Transmitere date din decizii CNDDCM (Certificat de dizabilitate/Program individual) |
SI ANOFM
Sistemul informațional al Agenției Naționale pentru Ocuparea Forței de Muncă | Transmitere date din decizii CNDDCM (Certificat de dizabilitate/Program individual) |
SI ME
Sistem Informațional pentru Management în Educație | Transmitere date din decizii CNDDCM (Certificat de dizabilitate/Program individual) |
SI AAS
Sistem Informațional Automatizat „Asistența Socială” | Transmitere date din decizii CNDDCM (Certificat de dizabilitate/Program individual) |
| MCabinet | Transmitere Certificat de dizabilitate și Program individual |
De asemenea, SI DDCM se integrează cu serviciile web guvernamentale:
| Nume serviciu Web | Scop integrare |
| MSign | în scopul implementării mecanismului universal și centralizat de autentificare a utilizatorilor și de aplicare a semnăturii electronice |
| MPass | în scopul implementării mecanismului universal și centralizat destinat implementării procedurilor de autentificare a utilizatorilor sistemului prin intermediul semnăturii electronice sau mobile |
| MPower | în scopul implementării mecanismului universal și centralizat al împuternicirilor de reprezentare în baza semnăturii electronice |
| MConnect | în scopul implementării mecanismului universal și centralizat de interoperabilitate între sisteme |
| MNotify | în scopul implementării mecanismului universal și centralizat destinat notificării utilizatorilor |
| MLog | în scopul implementării mecanismului universal și centralizat destinat jurnalizării cu valoare juridică a evenimentelor de business sensibile ale sistemului |
VII.
SPAȚIUL TEHNOLOGIC AL SI DDCM
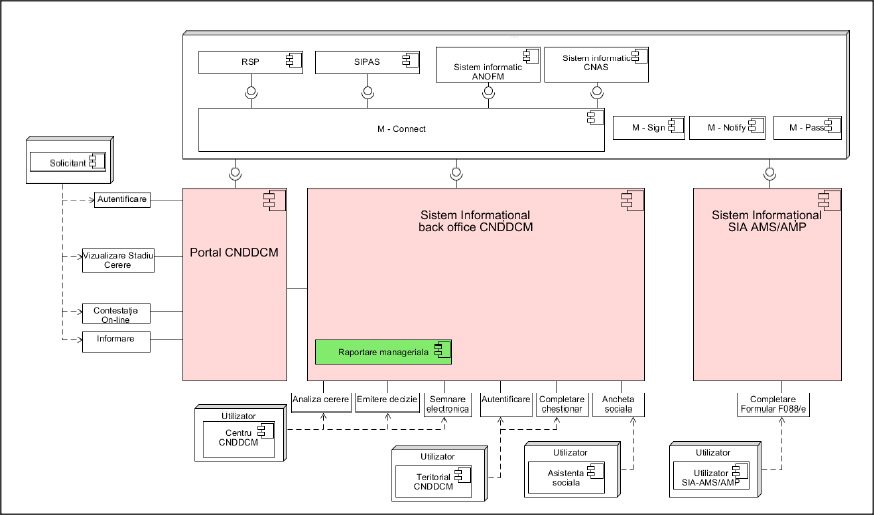
23. SI DDCM este un sistem modular, compatibil cu tehnologiile de cloud computing (nor informațional), care asigură posibilitatea dezvoltării sale fără perturbarea continuității funcționării.
24. Arhitectura SI DDCM este concepută după schema-tip a infrastructurii informaționale a sistemului informațional automatizat.
25. SI DDCM, conform schemei generale de reprezentare a conceptului tehnic, utilizează serviciile guvernamentale de platformă (MPass, MSign, MLog, MNotify) și este găzduit pe platforma tehnologică guvernamentală comună (MCloud). SI DDCM se integrează cu alte sisteme informaționale sau registre de stat prin intermediul platformei guvernamentale de interoperabilitate (MConnect).
26. Arhitectura complexului software-hardware, lista produselor software și a mijloacelor tehnice utilizate la crearea infrastructurii informaționale se determină de către deținător la etapele ulterioare de dezvoltare a sistemului, ținând cont de:
1) implementarea unei soluții bazate pe Arhitectură software bazată pe servicii (Service Oriented Architecture – SOA), care oferă posibilitatea reutilizării unor funcții ale sistemului în cadrul altor procese sau permite extinderea sistemului cu noi funcționalități fără a perturba funcționarea sistemului;
2) implementarea funcționalităților de arhivare a informației, crearea copiilor de rezervă (backup) și restabilire a datelor în caz de incidente.
VIII.
ASIGURAREA SECURITĂȚII INFORMAȚIONALE A SI DDCM
27. Sistemul complex al securității informaționale reprezintă totalitatea măsurilor legislative, organizatorice și economice, precum și a mijloacelor software și hardware care sunt orientate spre asigurarea unui nivel necesar al integrității, confidențialității și accesibilității resurselor informaționale ale SI DDCM pentru minimalizarea prejudiciilor care ar putea fi suportate de utilizator și proprietar.
28. Pentru asigurarea îndeplinirii cerințelor de securitate, legate de constrângerile privind lucrul cu date cu caracter personal, vor fi respectate următoarele reguli aferente SI DDCM:
1) înregistrarea și accesul utilizatorilor – sistemul este capabil de a determina univoc dacă utilizatorul este cel care pretinde că este. Utilizatorul se autentifică în sistem prin intermediul serviciului MPass, utilizând certificatele cheii publice;
2) autentificarea (identificarea) – utilizatorii care accesează informațiile și funcționalitățile sistemului sunt autentificați înainte de a li se permite accesul;
3) autorizarea bazată pe roluri – sistemul restricționează drepturile de acces ale utilizatorului la funcționalitățile sistemului în baza rolului prestabilit. Fiecare utilizator are asociat unul sau mai multe roluri. Fiecare rol are asociat un set de drepturi. Drepturile reprezintă prerogativele acordate unui utilizator de a efectua anumite activități în cadrul unui sistem informațional. Sistemul poate limita sau permite accesul unui utilizator la anumite date și funcționalități pe baza apartenenței la un rol;
4) controlul accesului (autorizarea) – sistemul include mecanisme de prevenire a utilizării neautorizate sau de manieră neautorizată a resurselor. Fiecărui utilizator i se asociază o autorizare. Controlul accesului constă în restricționarea capacității unui subiect de a folosi un sistem sau un obiect în acel sistem, precum și jurnalizarea activităților efectuate;
5) auditarea – activitățile derulate în sistem sunt înregistrate, fiind posibilă auditarea ulterioară. Sistemul trebuie să aibă capacitatea de a înregistra toate tranzacțiile și incidentele din sistem, fiind posibilă analiza acestor înregistrări în scopul identificării modului de funcționare a sistemului și activităților derulate de utilizatori;
6) integritatea datelor – datele stocate și procesate în sistem urmează a fi corecte și complete. Sistemul permite implementarea unor mecanisme care să verifice și să valideze datele din punctul de vedere al corectitudinii și completitudinii;
7) administrarea (configurarea) – sistemul permite aplicarea politicilor de securitate încorporate în arhitectura și funcționalitățile lui. Definirea utilizatorilor și grupurilor sau rolurilor, precum și atribuirea de drepturi se realizează de către utilizatori cu drepturi de administrator. Sistemul permite delegarea administrării drepturilor complet sau limitat la anumite operații (de exemplu, adăugarea utilizatorului, schimbarea parolei) către alți utilizatori dintr-o organizație. Sistemul oferă posibilitatea ca administratorul să poată configura restricții legate de adresele de IP sau domeniile de la care conectarea va fi permisă, pentru fiecare utilizator/grupuri de utilizatori în parte;
8) securitatea împotriva accesului neautorizat – sistemul informațional este protejat împotriva încercărilor deliberate sau accidentale de acces neautorizat la datele pe care acesta le stochează;
9) integritatea – asigurarea protecției, exactității și completitudinii datelor și a soluțiilor furnizate pentru stocarea și gestionarea acestora, dar și asigurarea împotriva manipulării frauduloase a datelor/informațiilor. Protecția împotriva dezastrelor este realizată prin crearea copiilor de rezervă incrementale și depline;
10) disponibilitatea – sistemul asigură un proces de redundanță pentru a asigura utilizatorii de eventualele defecțiuni care pot surveni în timpul funcționării, precum și asigură datele, componentele funcționale și serviciile asociate către utilizatorii autorizați la momentul solicitării.
29. Pentru gestiunea riscurilor de securitate va fi implementată o politică generală de securitate. Angajații CNNDCM urmează a fi instruiți în ceea ce privește riscurile de securitate la care pot fi expuși. Politica de securitate va include prevederi referitoare la organizarea auditurilor periodice de securitate pentru a verifica politica și conformitatea cu regulile de securitate, precum și pentru a stabili domeniile care necesită a fi îmbunătățite.
30. Procesul de gestionare a securității informaționale trebuie să corespundă următoarelor cerințe:
1) să asigure confidențialitatea informației importante;
2) să asigure integritatea informației și a proceselor legate de aceasta (crearea, introducerea, extragerea, păstrarea, transmiterea);
3) să asigure accesibilitatea la timp a informației;
4) să asigure funcționarea fără deficiențe în procesul realizării unor operații concrete;
5) să asigure monitorizarea în vederea asigurării capacității proceselor de a fixa orice activitate a utilizatorilor sau a proceselor;
6) să țină evidența tuturor proceselor și a evenimentelor legate de informație.
31. Pentru asigurarea securității SI DDCM sunt implementate următoarele măsuri:
1) separarea drepturilor de acces la date. Asigurarea controlului centralizat al tuturor aspectelor legate de securitate (autentificare, autorizare, auditare), bazate pe separarea clară a dreptului de acces la date, conform rolurilor de securitate în sistem;
2) funcționalitatea de acces unic. SI DDCM utilizează funcționalitatea de autorizare doar prin intermediul serviciului MPass;
3) semnătura electronică și permisiunile utilizatorilor. Semnătura electronică avansată calificată este instrumentul sigur ce certifică identitatea titularului și asigură autenticitatea, integritatea și nonrepudierea în procesul de autentificare. Autentificarea, la rândul ei, are loc prin intermediul serviciului electronic guvernamental de autentificare și control al accesului (MPass) prin care se administrează drepturile și permisiunile utilizatorilor în sistem. Instrumentele reprezintă platforme tehnologice ale Guvernului, care oferă siguranță sporită și nivel înalt de securitate;
4) managementul utilizatorilor și al grupurilor de utilizatori. Utilizatorii SI DDCM sunt autorizați să lucreze doar asupra documentelor, a actelor sau a altor elemente informaționale pentru care au permisiunile necesare. Din acest motiv, administratorul SI DDCM gestionează grupele de utilizatori într-un director. Un grup este caracterizat de un nume și de un set de permisiuni (desemnând rolurile acelui grup), care definesc accesul la funcționalitățile sistemului. Fiecare grup trebuie să conțină o listă de utilizatori, care preiau permisiunile de la grupul din care fac parte. La autentificare, sistemul verifică datele de acces ale utilizatorilor și le dă acces la informația disponibilă;
5) infrastructura de semnătură electronică. În calitate de mecanism de implementare a semnăturii electronice în cadrul SI DDCM este folosit serviciul MSign. Semnătura electronică și controlul accesului constituie măsurile de control de securitate care asigură integritatea, confidențialitatea, disponibilitatea, autenticitatea și nonrepudierea;
6) înregistrările de audit. O cerință importantă legată de securitate este necesitatea păstrării înregistrărilor de audit pentru analiza integrității sistemului și pentru monitorizarea activității utilizatorilor. Orice acțiune a utilizatorilor se documentează în registre electronice speciale, arătând momentul și utilizatorul care a efectuat acțiunea. Pentru fiecare acțiune a utilizatorului se salvează în evenimentul jurnalizat datele care au fost modificate. SI DDCM jurnalizează evenimentele de business critice prin intermediul serviciului electronic guvernamental de jurnalizare (MLog). Acțiunile care sunt jurnalizate prin intermediul serviciului electronic guvernamental de jurnalizare (MLog) pot fi configurate în opțiunile de administrare. SI DDCM jurnalizează local evenimente ce țin de buna funcționare a sistemului;
7) criptarea informației. Informația confidențială va fi criptată și transmisă destinatarului acesteia prin canale securizate.
32. Cerințele privind securitatea informațională și asigurarea interoperabilității se va asigura continuu în conformitate cu standardele și legislația.
IX.
ÎNCHEIERE
33. SI DDCM va oferi beneficii considerabile părților implicate în procesul de evidență și gestionare eficientă a solicitanților, și anume:
1) un sistem integrat care acoperă domeniile de activitate ale CNDDCM, asigură transparența cheltuielilor realizate în sistemul DDCM, permițând un progres rapid în alinierea la standardele moderne și bunele practici internaționale;
2) datele CNDDCM vor fi gestionate într-o manieră mai corectă și eficientă. Acest lucru va duce direct la accesul către servicii de calitate mai sporită;
3) managementul CNDDCM va avea posibilitatea de a realiza analize complexe asupra datelor din sistem prin intermediul instrumentelor de monitorizare și raportare (rapoarte statistice și analitice, predefinite și ad-hoc), fapt care va duce direct la o gestionare mai eficientă;
4) implementarea unui sistem integrat va permite detectarea și prevenirea erorilor la oricare din nivelurile sistemului DDCM;
5) implementarea SI DDCM va permite eficientizarea proceselor CNDDCM prin uniformizarea aplicării normelor la nivel național, preluarea datelor din sisteme externe, procesarea datelor de la toate entitățile relevante procesului și creșterea nivelului de control asupra determinării dizabilității și capacitații de muncă;
6) creșterea eficienței activității CNDDCM la nivel central prin implementarea unui sistem informatic de management de cazuri care să permită utilizatorilor înregistrați să gestioneze dosarele persoanelor adulte și a copiilor cu dizabilități, să urmărească, în mod centralizat, și să permită utilizatorilor înregistrați din cadrul CNDDCM să aibă acces mult mai rapid la informațiile înregistrate în noul sistem;
7) eficientizarea activității de la nivelul central și teritorial, prin introducerea de funcționalități de gestionare informatică a activității de tip registratură (intrare-ieșire) on-line pentru/către cetățeni, și alți parteneri instituționali și fluxuri automate de documente. Se va urmări automatizarea atât a fluxului de intrare on-line a cererii, formulare și alte documente de tipul transmiterilor/înregistrărilor on-line efectuate, precum și fluxul de ieșire pentru transmiterea on-line a răspunsurilor, planificărilor;
8) eficientizarea interacțiunilor între toate instituțiile vizate cu beneficiarii direcți (cetățenii) din domeniul protecției persoanelor adulte și copii cu dizabilități, prin crearea de interfețe bidirecționale prin care se pot depune cererile și dosarele în format electronic (scanat), care să permită urmărirea stadiului aprobării dosarului și transmiterea (tot electronic) a deciziei analizei dosarului.
Anexa nr.2 la Hotărârea Guvernului nr.50/2022
REGULAMENT cu privire la organizarea și funcționarea Sistemului informațional „Determinarea dizabilității și capacității de muncă”
I.
DISPOZIȚII GENERALE
1. Regulamentul cu privire la organizarea și funcționarea Sistemului informațional „Determinarea dizabilității și capacității de muncă” (în continuare – Regulament) are drept scop implementarea Conceptului Sistemului informațional „Determinarea dizabilității și capacității de muncă” și stabilirea structurii, funcțiilor, subiecților, atribuțiilor, interoperabilității și modului de menținere a Sistemului informațional „Determinarea dizabilității și capacității de muncă” (în continuare – SI DDCM).
2. SI DDCM reprezintă sistemul informațional care asigură evidența datelor privind solicitările de determinare a dizabilității și capacității de muncă persoanelor adulte și copiilor de până la 18 ani, precum și evidența tuturor solicitărilor persoanelor care interacționează cu Consiliul Național pentru Determinarea Dizabilității și Capacității de Muncă (în continuare – CNDDCM), a persoanelor cu dizabilități, a circuitului electronic al dosarelor și documentelor, a schimbului de informații cu alte autorități publice și conține datele adiționale stabilite în prezentul Regulament.
3. În sensul prezentului Regulament, se definesc următoarele noțiuni:
flux de lucru – proces administrativ al unei organizații în decursul căruia sarcini, proceduri și informații sunt prelucrate sau executate într-o anumită succesiune dictată de reguli prestabilite (norme procedurale), în scopul realizării unui produs sau al furnizării unui serviciu;
gestiune a documentelor – set de proceduri utilizate pentru captarea, gestionarea, stocarea, menținerea, livrarea și distrugerea documentelor în cadrul unei organizații. În acest context, noțiunea de „documente” poate fi atribuită unui număr vast de active informaționale, inclusiv imagini, documente textuale, grafică și desene, precum și unor obiecte informaționale moderne, cum ar fi paginile web, mesajele e-mail, mesajele instant sau fișierele video;
integritate a datelor – stare în care datele își păstrează conținutul și sunt interpretate univoc în cazuri de acțiuni aleatorii. Integritatea se consideră păstrată dacă datele nu au fost alterate sau deteriorate (șterse);
metadate – modalitate de atribuire de valoare semantică datelor stocate în baza de date (date despre date);
veridicitate a datelor – nivel de corespundere a datelor, păstrate în memoria calculatorului sau în documente, cu starea reală a obiectelor din domeniul respectiv al sistemului, reflectate de aceste date.
II.
STRUCTURA ȘI FUNCȚIILE SI DDCM
4. SI DDCM are următoarea structură:
1) managementul dosarelor;
2) examinarea dosarelor și managementul contestațiilor;
3) managementul controlului;
4) managementul nomenclatoarelor;
5) managementul utilizatorilor, rolurilor și permisiunilor.
5. SI DDCM are următoarele funcții:
1) managementul dosarelor – include activitățile procesului de formare și completare a dosarului de determinare a gradului de dizabilitate a solicitantului:
a) recepționare/înregistrare trimitere (F-088/e);
b) înregistrare dosar;
c) recepționare documente din sistemele informaționale externe;
d) atașare documente scanate;
e) înregistrare cereri:
- determinare grad de dizabilitate;
- alte solicitări;
f) completare chestionare de evaluare a capacităților și performanțelor în activități de participare;
g) distribuire dosar (automat, aleatoriu, conform algoritmului);
2) examinarea dosarelor și managementul contestațiilor - include activitățile procesului de examinare a dosarului:
a) transmitere solicitări de informații adiționale;
b) întocmire raport;
c) emitere certificat;
d) emitere alte documente de ieșire;
e) examinarea contestațiilor;
3) managementul controlului – include activitățile procesului de control al determinării gradului de dizabilitate:
a) examinarea repetată a dosarului în mod de control;
b) examinarea repetată a dosarului din motiv de divergențe;
c) înregistrare raport;
d) înregistrare decizii;
e) distribuire dosar (automat, aleatoriu, conform algoritmului);
4) managementul nomenclatoarelor – este destinat gestiunii (creare, vizualizare, modificare și ștergere) a datelor nomenclatoarelor utilizate în cadrul sistemului;
5) managementul utilizatorilor, rolurilor și permisiunilor:
a) gestiunea utilizatorilor – este destinat gestiunii utilizatorilor, atribuire de roluri și setării permisiuni de acces la structurile teritoriale ale CNDDCM;
b) gestiune profil utilizator.
III.
SCOPUL ȘI CATEGORIILE DE DATE PRELUCRATE
6. SI DDCM, fiind integrat cu alte sisteme informaționale, va reprezenta un mediu informațional securizat, exhaustiv și transparent.
7. Prin intermediul SI DDCM sunt prelucrate următoarele categorii de date cu caracter personal:
1) numărul de identificare al persoanei (IDNP);
2) numele;
3) prenumele;
4) patronimicul;
5) data nașterii;
6) sexul;
7) seria și numărul actului de identitate;
8) raionul/municipiul și localitatea/sectorul din viza de domiciliu a persoanei;
9) adresa (strada, bloc, casa, apartamentul);
10) datele reprezentantului desemnat/legal:
a) numărul de identificare al persoanei (IDNP);
b) datele reprezentantului desemnat/legal;
c) adresele reprezentantului desemnat/legal;
d) contactele reprezentantului desemnat/legal;
10) datele medicale:
a) incapacitatea temporară de muncă;
b) antecedentele medicale;
c) examenul clinic;
d) rezultatele explorărilor medicale;
e) măsurile de recuperare;
f) diagnosticele.
8. În SI DDCM datele cu caracter personal sunt utilizate doar în scopul în care este notificat, fără a se urmări obținerea unor informații în interes personal.
IV.
SUBIECȚII RAPORTURILOR JURIDICE ÎN DOMENIUL CREĂRII, ADMINISTRĂRII, MENTENANȚEI, DEZVOLTĂRII ȘI UTILIZĂRII SI DDCM ȘI ATRIBUȚIILE ACESTORA
9. Subiecții raporturilor juridice din domeniul creării, administrării, mentenanței, dezvoltării și utilizării conținutului SI DDCM sunt:
1) proprietarul;
2) posesorul;
3) deținătorul;
4) administratorul tehnic;
5) registratorul;
6) furnizorul;
7) utilizatorul.
10. Proprietarul SI DDCM este statul.
11. Posesorul cu drept de creare, administrare, mentenanță, dezvoltare, deținere a resursei informaționale și utilizare a SI DDCM este CNDDCM.
12. Deținătorul SI DDCM este CNDDCM, care este entitatea responsabilă de crearea, administrarea, mentenanța și dezvoltarea SI DDCM:
1) monitorizează și asigură funcționarea SI DDCM;
2) execută modificările/rectificările solicitate/menționate în cererile primite referitor la erorile de sistem ale SI DDCM, erorile cauzate de factorul uman în SI DDCM, incidentele de infrastructură care afectează funcționarea normală a acestuia;
3) asigură autorizarea accesului, precum și suspendarea și revocarea drepturilor de acces în SI DDCM;
4) elaborează și aprobă Planul de continuitate al acestor sisteme informaționale și instituie activități de control menite să diminueze riscurile privind integritatea datelor din SI DDCM;
5) elaborează și aprobă autorizarea accesului, precum și suspendarea și revocarea drepturilor de acces și întocmește lista nominală a angajaților acestuia, cu drepturi în sistem și datele de contact;
6) alte atribuții necesare asigurării bunei funcționări a SI DDCM.
13. Administratorul tehnic al SI DDCM este Instituția Publică Serviciul Tehnologia Informației și Securitate Cibernetică, care își exercită atribuțiile în conformitate cu cadrul normativ în materie de administrare tehnică și menținere a sistemului.
14. Registratorul SI DDCM este personalul CNDDCM, responsabil de înregistrarea și actualizarea datelor cu privire la:
1) recepționare/înregistrare trimitere;
2) programarea/reprogramarea vizitelor;
3) înregistrarea dosarelor;
4) recepționarea documentelor din sistemele informaționale externe;
5) înregistrarea cererilor;
6) completarea chestionarelor;
7) distribuirea dosarelor;
8) înregistrarea solicitărilor de informații adiționale;
9) înregistrarea rapoartelor aferente dosarelor;
10) emiterea certificatelor;
11) emiterea documentelor de ieșire;
12) examinarea contestațiilor;
13) examinarea repetată a dosarului în mod de control;
14) examinarea dosarului ca urmare a divergențelor;
15) înregistrarea deciziilor.
15. Furnizorii de date ai SI DDCM sunt:
1) Agenția Servicii Publice – care furnizează informații despre: persoane fizice: IDNP, nume, prenume, cetățenie, data nașterii, regiune, localitate, adresă;
2) prestatorii de servicii de asistență medicală primară/prestatorii de servicii de asistență medicală spitalicească – care furnizează informații despre:
a) recepționarea datelor trimitere/datelor de modificare trimitere;
b) incapacitatea temporară de muncă;
c) examenele clinice;
d) rezultatele explorării medicale;
e) măsurile de recuperare;
f) diagnostice;
g) documente;
h) fișiere;
3) structurile teritoriale de asistență socială – care furnizează date cu privire la:
a) recepționarea solicitării „Ancheta socială”;
b) recepționarea datelor Programului individual de reabilitare și incluziune socială;
4) structurile teritoriale ale Agenției Naționale pentru Ocuparea Forței de Muncă – care furnizează date cu privire la:
a) locurile de muncă recomandate;
b) locurile de muncă disponibile;
5) Ministerul Educației și Cercetării – care furnizează date referitor la serviciile de asistență psihopedagogică și date aferente recepționării datelor privind studiile:
a) dezvoltarea fizică;
b) dezvoltarea abilităților;
c) dezvoltarea cognitivă;
d) comportamentul;
e) dezvoltarea comportamentului;
f) cerințele educaționale speciale;
g) forma de incluziune educațională;
h) planul educațional individual;
i) serviciile de suport;
j) recomandări cerințe educaționale speciale;
k) recomandări forma de incluziune educațională;
l) recomandări planul educațional individual;
m) recomandări serviciile de suport;
n) recomandări pentru părinți;
o) recomandări pentru pregătirea mediului fizic;
p) recomandări pentru structuri sociale/medicale;
q) tip studii;
6) Agenția de Guvernare Electronică – care furnizează date despre împuternicirile de reprezentare în baza semnăturii electronice:
a) tipul împuternicirii;
b) reprezentatul;
c) reprezentantul;
d) termenul de valabilitate al împuternicirii.
16. Utilizatorul este persoana fizică sau juridică împuternicită, potrivit legislației, cu drept de acces deplin sau partajat, public sau intern în SI DDCM.
17. Utilizatorul poate raporta posesorului problemele ce țin de accesarea informației conținute în SI DDCM.
V.
REGIMUL JURIDIC DE UTILIZARE A DATELOR SI DDCM
18. Utilizatorii beneficiază de drepturi de acces la informația din SI DDCM conform atribuțiilor și funcțiilor deținute și regimul juridic al informației accesate. Nivelul de acces la informație pentru fiecare participant corespunde funcției de serviciu și profilului de acces. Informația conținută în SI DDCM se accesează în conformitate cu Legea nr. 982/2000 privind accesul la informație și în limitele stabilite de aceasta, precum și în conformitate cu alte acte normative.
19. Dreptul de acces la resursele informaționale ale SI DDCM este segmentat pe unități de conținut, atribuind prerogative partajate, și anume: vizualizare, adăugare, redactare și ștergere.
20. Accesul la SI DDCM este segmentat pentru utilizatorii interni (utilizatorii care accesează datele CNDDCM) – acces la SI DDCM și pentru utilizatorii externi (utilizatorii care accesează datele prin platforma de interoperabilitate).
21. Utilizatori interni ai SI DDCM sunt posesorul/deținătorul, registratorul și alți utilizatori ale căror drepturi de acces sunt definite în acte normative.
22. Administratorul tehnic are acces tehnic la datele din SI DDCM, în scopul prestării serviciilor de administrare, inclusiv mentenanță adaptivă și perfectivă a SI DDCM.
23. Drepturile și obligațiile posesorului SI DDCM:
1) posesorul are dreptul:
a) să dezvolte, în funcție de competența sa, cadrul normativ cu privire la SI DDCM;
b) să propună și să pună în aplicare soluții pentru perfecționarea și eficientizarea procesului de funcționare a SI DDCM;
2) posesorul SI DDCM este obligat:
a) să supravegheze respectarea cerințelor de securitate a informației de către utilizatorii sistemului respectiv, să fixeze cazurile și tentativele de încălcare a acestora;
b) să asigure atribuirea rolurilor și drepturilor de acces la interfață și date;
c) să efectueze monitorizarea și supravegherea accesărilor informației;
d) să identifice încălcările comise și să întocmească un raport privind datele accesate;
e) să asigure funcționarea și ținerea SI DDCM în conformitate cu cadrul normativ;
f) să asigure funcționarea neîntreruptă a SI DDCM;
g) să acorde suportul necesar utilizatorilor care au acces la SI DDCM privind folosirea complexului de mijloace software aferente acestuia;
h) să stabilească condițiile tehnice de funcționare a SI DDCM;
i) să efectueze măsurile organizatorico-tehnice necesare asigurării protecției și confidențialității informației stocate în SI DDCM, inclusiv împotriva distrugerii, modificării, blocării, copierii, răspândirii, precum și împotriva altor acțiuni ilicite, măsuri menite să asigure un nivel de securitate adecvat în ceea ce privește riscurile prezentate de prelucrare și caracterul datelor prelucrate;
j) să asigure implementarea măsurilor organizatorice și tehnice necesare pentru asigurarea regimului de confidențialitate și securitate a datelor cu caracter personal în conformitate cu legislația în materie de protecție a datelor cu caracter personal;
k) să asigure accesul securizat la informația conținută în SI DDCM, respectarea condițiilor de securitate și a regulilor de exploatare a acestuia;
l) să suspende sau să revoce dreptul de acces la SI DDCM pentru utilizatorii care nu respectă condițiile de securitate și regulile de exploatare a acestuia, precum și regulile, standardele și normele general acceptate în domeniul securității informaționale;
m) să utilizeze informația obținută din baza de date a SI DDCM doar în scopurile stabilite de legislație.
24. Drepturile și obligațiile registratorului:
1) registratorul are dreptul:
a) să vizualizeze și să editeze informațiile din SI DDCM conform rolului atribuit;
b) să acceseze spațiul informațional al SI DDCM în limitele rolului atribuit;
c) să acceseze informațiile care se conțin în SI DDCM și care au fost prezentate de către acesta;
d) să înainteze posesorului propuneri privind modificarea actelor normative care reglementează funcționarea SI DDCM;
e) să solicite și să primească de la posesor susținere metodologică și practică privind funcționarea SI DDCM;
f) să solicite și să primească de la posesor informații referitoare la nivelul agreat al serviciilor conform indicatorilor stabiliți în anexele tehnice;
g) să înainteze posesorului propuneri privind îmbunătățirea și sporirea eficacității funcționării SI DDCM;
2) registratorul este obligat:
a) să asigure corectitudinea, autenticitatea și veridicitatea datelor introduse în SI DDCM;
b) să asigure actualizarea datelor introduse în SI DDCM;
c) să întreprindă măsuri pentru evitarea accesului neautorizat al persoanelor terțe;
d) să utilizeze funcționalitățile SI DDCM în exclusivitate conform destinației acestora și în strictă conformitate cu legislația;
e) să utilizeze informația obținută din SI DDCM doar în scopurile stabilite în legislație.
25. Drepturile și obligațiile altor categorii de subiecți:
1) fiecare subiect are dreptul:
a) să participe la implementarea și dezvoltarea SI DDCM;
b) să înainteze posesorului SI DDCM propuneri privind modificarea actelor normative care reglementează funcționarea SI DDCM;
c) să solicite și să primească de la posesorul SI DDCM ajutor metodologic și practic privind funcționarea acestuia;
d) să solicite și să primească de la posesor informații referitoare la nivelul agreat al serviciilor conform indicatorilor stabiliți în anexele tehnice;
e) să solicite și să primească de la posesor accesul la datele/informațiile din SI DDCM în conformitate cu scopul prelucrării și rolul atribuit;
f) să vizualizeze datele/informațiile/documentele din SI DDCM în conformitate cu drepturile de acces stabilite, pornind de la atribuțiile și funcțiile deținute, fără dreptul de a modifica aceste date/informații/documente;
g) să prezinte posesorului SI DDCM propuneri privind perfecționarea și eficientizarea funcționării acestuia;
2) în funcție de rolurile atribuite, subiecții sunt obligați:
a) să asigure corectitudinea, autenticitatea și confidențialitatea datelor/informațiilor/documentelor prezentate;
b) să asigure actualizarea datelor/informațiilor/documentelor prezentate;
c) să asigure accesarea și utilizarea datelor/informațiilor/documentelor din SI DDCM în conformitate cu rolurile atribuite și scopul legitim de utilizare a acestora;
d) să efectueze acțiunile de asigurare a securității informației, să documenteze cazurile și tentativele de încălcare a acesteia, precum și să întreprindă măsurile ce se impun pentru prevenirea și lichidarea consecințelor;
e) să asigure accesul securizat la informația conținută în SI DDCM, respectarea condițiilor de securitate și a regulilor de exploatare a acestuia;
f) să ia măsurile organizatorice și tehnice necesare pentru asigurarea regimului de confidențialitate și securitate a datelor cu caracter personal în conformitate cu instrucțiunile posesorului SI DDCM;
g) să utilizeze informația obținută din baza de date a SI DDCM doar în scopurile stabilite de legislație;
h) să aducă la cunoștința posesorului SI DDCM, în termen de o zi, orice situație (incidente aflate în afara ariei de competență a participantului) care ar putea influența în mod negativ exercitarea funcțiilor participantului.
26. Accesul la datele din SI DDCM se realizează prin:
1) emiterea, pentru persoanele încadrate într-un grad de dizabilitate sau pentru reprezentantul desemnat/legal al acestuia, a unor documente și informații generate din SI DDCM în format electronic sau, la solicitarea acestora, pe suport de hârtie, în modul stabilit în prezentul Regulament și alte acte normative;
2) acordarea accesului utilizatorilor interni la dosare.
27. Actele se eliberează de către registratori. Se interzice dezvăluirea datelor cu caracter personal extrase din SI DDCM în scopuri contrare legii.
28. Exploatarea SI DDCM fără autorizare nominală este strict interzisă și urmează a fi considerată ca acces neautorizat la un sistem informațional public.
29. Dreptul de acces la SI DDCM nu este unul permanent, acesta poate fi suspendat sau revocat. Introducerea și/sau modificarea datelor în SI DDCM de pe un nume sau profil de utilizator străin este strict interzisă, urmând a fi considerată ca acces neautorizat. Utilizatorii urmează să se asigure de faptul că profilul de utilizator, precum și semnătura electronică sunt confidențiale.
30. Revocarea/suspendarea dreptului de acces la SI DDCM se efectuează la cererea/demersul registratorului către deținător, în una dintre următoarele situații:
1) la încetarea/suspendarea raporturilor de serviciu/de muncă ale utilizatorului;
2) la intervenirea modificărilor raporturilor de serviciu/de muncă, când noile atribuții nu impun accesul la datele din SI DDCM;
3) la constatarea de către posesor a încălcării securității informaționale;
4) în alte cazuri, în limitele legislației.
31. Lucrările profilactice planificate în complexul de mijloace software și hardware se efectuează după notificarea, în scris sau prin e-mail, a registratorilor de către deținător, în baza planului coordonat cu administratorul tehnic, cu cel puțin două zile lucrătoare înainte de începerea lucrărilor, cu indicarea termenului de finalizare a acestora, după caz, dacă aceasta este posibil. Lucrările profilactice neplanificate se efectuează la solicitarea utilizatorilor și coordonarea prealabilă cu posesorul în situația nefuncționării sau funcționării necorespunzătoare a complexului de mijloace software și hardware.
VI.
INTEROPERABILITATEA CU ALTE SISTEME INFORMAȚIONALE
32. Pentru asigurarea actualizării operative și automate a conținutului informațional al SI DDCM cu informație veridică, poate fi efectuată interacțiunea și sincronizarea datelor cu alte sisteme informaționale, importându-se automat sau exportându-se date spre verificare și/sau completare a conținutului informațional al SI DDCM.
33. Pentru preluarea de date relevante procesului de determinare a dizabilității și capacității de muncă, SI DDCM interacționează, prin intermediul platformei de interoperabilitate Mconnect, cu următoarele sisteme și resurse informaționale de stat:
1) Sistemul informațional automatizat „Registrul de stat al populației”;
2) Sistemul informațional automatizat „Asistență medicală primară”/Sistemul informațional automatizat „Asistența medicală spitalicească”;
3) Sistemul Informațional Automatizat „Asistența Socială”;
4) Sistemul informațional automatizat „Înregistrare cu statut de șomer”;
5) Sistemul informațional de management în educație;
6) Sistemul informațional automatizat „Registrul împuternicirilor de reprezentare în baza semnăturii electronice”.
34. SI DDCM utilizează următoarele servicii electronice guvernamentale de platformă:
1) serviciul electronic guvernamental integrat de semnătură electronică (MSign) – serviciu reutilizabil, furnizat la nivelul platformei tehnologice comune a Guvernului, care are scopul de a oferi un mecanism integrator, securizat și flexibil pentru diferite soluții de aplicare și verificare a autenticității semnăturii electronice de către utilizatori (inclusiv în contextul utilizării sistemelor informaționale și a serviciilor electronice), oferite de către furnizorii de semnătură electronică în conformitate cu legislația;
2) serviciul electronic guvernamental de jurnalizare (MLog) – serviciu centralizat, reutilizabil, componentă a platformei tehnologice guvernamentale comune (MCloud), care are scopul de a oferi un mecanism securizat și flexibil de jurnalizare și audit, asigurând evidența evenimentelor, în contextul utilizării sistemelor informaționale;
3) serviciul guvernamental de notificare electronică (MNotify) – serviciu centralizat, reutilizabil, componentă a platformei tehnologice guvernamentale comune (MCloud), care are scopul de a oferi un mecanism de transmitere a notificărilor în cadrul sistemelor informaționale deținute de ministere, autorități administrative și structuri organizaționale din sfera lor de competență, precum și alte instituții publice, prestatoare de servicii publice;
4) serviciul electronic guvernamental de autentificare și control al accesului (MPass) – serviciu reutilizabil, furnizat la nivelul platformei tehnologice guvernamentale comune, care are scopul de a oferi un mecanism integrator, securizat și flexibil de autentificare și control al accesului utilizatorilor în sistemele informaționale, inclusiv serviciile electronice.
VII.
ASIGURAREA PROTECȚIEI ȘI SECURITĂȚII INFORMAȚIEI SI DDCM
35. Datele din SI DDCM fac parte din categoria datelor care necesită a fi protejate. Asigurarea securității, confidențialității și a integrității datelor prelucrate în cadrul SI DDCM se efectuează de către subiecții cu drepturi de acces la sistem și cu respectarea strictă a cerințelor față de asigurarea securității datelor cu caracter personal la prelucrarea acestora.
36. Măsurile de protecție și securitate a datelor din SI DDCM reprezintă totalitatea acțiunilor juridice, organizatorice, economice și tehnologice orientate spre prevenirea pericolelor asociate resurselor și infrastructurii informaționale.
37. Obiecte ale asigurării protecției și securității datelor din SI DDCM se consideră tot complexul de mijloace software și hardware care asigură realizarea proceselor informaționale, și anume:
1) baza de date, sistemele informaționale, sistemele operaționale, sistemele de gestiune a bazelor de date, sistemele de evidență și alte aplicații care asigură funcționarea SI DDCM;
2) sistemele de comunicații electronice, rețelele, serverele, calculatoarele și alte mijloace tehnice de prelucrare a datelor.
38. Securitatea informațională a SI DDCM se efectuează prin aplicarea metodelor și efectuarea acțiunilor descrise în Planul de continuitate al acestuia și, după caz, a procedurilor operaționale.
39. Protecția datelor din SI DDCM se efectuează prin următoarele metode:
1) prevenirea acțiunilor intenționate și/sau neintenționate ale utilizatorilor care pot duce la distrugerea sau denaturarea datelor;
2) utilizarea obligatorie a produselor de program licențiate și aprobate. Orice solicitare de instalare a unui produs de program trebuie coordonată cu administratorul tehnic;
3) monitorizarea procesului de exploatare al SI DDCM prin intermediul mecanismului de jurnalizare efectuat de deținătorul tehnic al acestuia.
40. Subiecții, la utilizarea și exploatarea SI DDCM, asigură implementarea normelor de securitate, aceasta urmând să conțină acte ce confirmă:
1) identitatea persoanei responsabile de implementarea normelor de securitate și împuternicirile acesteia;
2) implementarea principalelor măsuri tehnico-organizatorice necesare asigurării funcționării SI DDCM;
3) implementarea procedurilor interne ce exclud cazurile de modificare nesancționată a mijloacelor software și/sau a informației din SI DDCM;
4) informarea utilizatorilor interni și instruirea acestora cu privire la modalitățile și mecanismele de asigurare a securității informaționale;
5) procedurile de control intern al subiectului SI DDCM privind respectarea condițiilor de securitate informațională.
41. Schimbul informațional se efectuează cu utilizarea mijloacelor software și hardware, doar prin canale securizate, asigurând integritatea și securitatea datelor.
42. Utilizatorii interni desemnează o persoană subordonată nemijlocit conducătorului instituției, responsabilă de implementarea și monitorizarea respectării normelor de securitate informațională.
43. Normele de securitate informațională se aduc la cunoștința fiecărui utilizator intern și se semnează de acesta. Fiecare utilizator intern este obligat să cunoască normele securității informaționale, procedurile pe care trebuie să le respecte în strictă concordanță cu politica de securitate.
44. Utilizatorii interni asigură instruirea angajaților privind metodele și procedeele de contracarare a pericolelor informaționale.
VIII.
ASIGURAREA CONTROLULUI INTERN ȘI EXTERN AL SI DDCM
45. Ținerea SI DDCM este supusă controlului intern și extern. Controlul intern privind organizarea și funcționarea SI DDCM se efectuează de către posesor. Controlul extern asupra respectării cerințelor privind crearea, ținerea, exploatarea și reorganizarea SI DDCM se efectuează de către instituții abilitate și certificate în domeniul auditului.
46. SI DDCM se înregistrează în Registrul resurselor și sistemelor informaționale de stat și în Registrul de evidență a operatorilor de date cu caracter personal.
47. Responsabilitatea pentru organizarea funcționării SI DDCM aparține posesorului/deținătorului acestuia.
48. Utilizatorii, în atribuțiile cărora intră ținerea SI DDCM, introducerea datelor, furnizarea informațiilor și asigurarea funcționării SI DDCM, poartă răspundere personală, în conformitate cu legislația, pentru completitudinea, autenticitatea, veridicitatea, integritatea informației, precum și pentru păstrarea și utilizarea ei. Încălcarea prezentului Regulament se pedepsește pe cale civilă, administrativă sau penală.
49. Toți subiecții SI DDCM, precum și solicitantul informațiilor ce conțin date cu caracter personal poartă răspundere, conform legislației, pentru prelucrarea, divulgarea, transmiterea informației din sistem persoanelor terțe, contrar legislației.
50. Anual, până la data de 31 ianuarie, posesorul prezintă Centrului Național pentru Protecția Datelor cu Caracter Personal un raport generalizat despre incidentele de securitate din cadrul SI DDCM, în conformitate cu pct. 90 din Cerințele față de asigurarea securității datelor cu caracter personal la prelucrarea acestora în cadrul sistemelor informaționale de date cu caracter personal, aprobate prin Hotărârea Guvernului nr. 1123/2010.
51. Controlul legalității operațiunilor de prelucrare a datelor cu caracter personal desfășurate în SI DDCM se efectuează de către Centrul Național pentru Protecția Datelor cu Caracter Personal.
52. Pentru asigurarea funcționalității eficiente și neîntrerupte a SI DDCM, schimbul informațional de date SI DDCM este asigurat în regim nonstop.
53. Funcționarea SI DDCM se suspendă de către administratorul tehnic, la inițiativa proprie sau la demersul persoanei responsabile din cadrul unității centrale de specialitate sau din cadrul CNDDCM, care asigură funcționalitatea sistemului informațional și a resurselor informaționale la nivel central și/sau local, după coordonarea prealabilă cu posesorul, în caz de apariție a uneia dintre următoarele situații:
1) în timpul efectuării lucrărilor profilactice ale complexului de mijloace software și hardware al SI DDCM;
2) la apariția circumstanțelor de forță majoră;
3) la încălcarea cerințelor sistemului securității informației, dacă aceasta prezintă pericol pentru funcționarea SI DDCM;
4) în cazul apariției dificultăților tehnice în funcționarea complexului de mijloace software și hardware al SI DDCM;
5) la cererea scrisă a posesorului.
54. În cazul apariției circumstanțelor de forță majoră și a dificultăților tehnice în funcționarea complexului de mijloace software și hardware al SI DDCM din vina terțelor persoane, poate fi sistată funcționarea SI DDCM, cu informarea subiecților SI DDCM prin mijloacele tehnice disponibile.